
 smaranchand/bucky
Bucky (एक स्वचालित S3 बकेट खोज उपकरण)


Bucky आपके ब्राउज़ करते समय AWS S3 बकेट्स को निष्क्रिय रूप से खोजता है और उनमें गलत कॉन्फ़िगरेशन की जाँच करता है। इसके दो भाग हैं: एक ब्राउज़र ऐडऑन और एक बैकएंड इंजन।
ऐडऑन किसी पेज द्वारा *.amazonaws.com पर की जाने वाली रिक्वेस्ट्स को देखता है और पेज मार्कअप को भी स्कैन करता है, ताकि ऐसे बकेट्स मिल सकें जिनके URL केवल किसी JavaScript बंडल के अंदर दिखाई देते हैं या लोड होने के बाद डाले जाते हैं। क्रॉलर के बजाय ब्राउज़र में ऐसा करने का यही उद्देश्य है: यह प्रमाणित पेजों, सिंगल-पेज-ऐप सामग्री और प्रति-टेनेंट एसेट्स को देखता है जहाँ तक कोई बाहरी स्कैनर कभी नहीं पहुँचता।
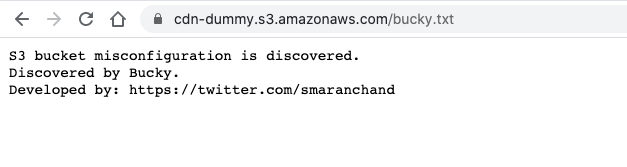
बैकएंड पहले प्रत्येक बकेट की केवल-पढ़ने (read-only) जाँच करता है — क्या यह मौजूद है, क्या इसकी सामग्री सार्वजनिक रूप से सूचीबद्ध है, क्या ऑब्जेक्ट्स सार्वजनिक रूप से पढ़ने योग्य हैं, क्या यह मनमाने CORS ओरिजिन्स को प्रतिबिंबित करता है, और क्या यह एक डैंगलिंग रेफ़रेंस है जिसे अधिग्रहित किया जा सकता है। इसके बाद यह किसी भी मौजूद बकेट पर स्वचालित रूप से राइट प्रूफ़-ऑफ़-कॉन्सेप्ट का प्रयास करता है, साक्ष्य के रूप में bucky.txt अपलोड करता है।
केवल-पढ़ने वाला पास पहले चलता है क्योंकि यह बकेट का रीजन और यह निर्धारित करता है कि यह वास्तविक है या नहीं — दोनों ही राइट टेस्ट को चाहिए — और क्योंकि यह उन बकेट्स पर निष्कर्ष उत्पन्न करता है जो राइट्स अस्वीकार करते हैं।
स्वचालित राइटिंग डिफ़ॉल्ट रूप से चालू है। Bucky आपके ब्राउज़ करते समय खोजे गए बकेट्स पर एक फ़ाइल अपलोड करता है, जिसमें ऐसे होस्ट भी शामिल होंगे जो आपके द्वारा परीक्षण की जा रही किसी भी चीज़ के दायरे में नहीं हैं। केवल-पढ़ने के लिए जाँच करने और डैशबोर्ड से मैन्युअल रूप से राइट्स ट्रिगर करने के लिए
.envमेंBUCKY_AUTO_WRITE=falseसेट करें।
चेकआउट वीडियो: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
अपने AWS क्रेडेंशियल्स और प्रमाणीकरण सेटिंग्स के साथ .env संपादित करें:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
डेटाबेस प्रारंभ करें:
make reset
बैकएंड इंजन प्रारंभ करें:
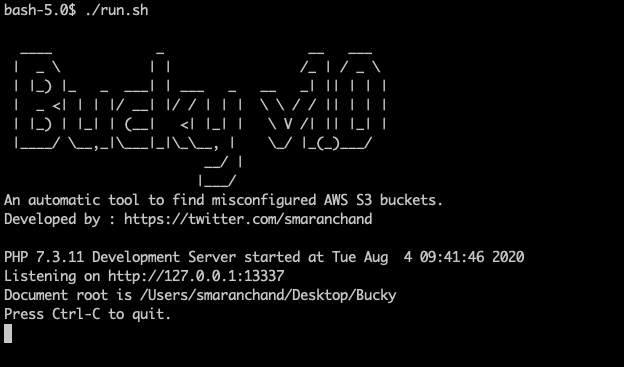
make serve
डैशबोर्ड http://127.0.0.1:13337 पर चलता है (HTTP Basic Auth द्वारा सुरक्षित)।
make service
एक launchd एजेंट इंस्टॉल करता है जो हर लॉगिन पर Bucky को शुरू करता है और यदि यह क्रैश हो जाए तो इसे पुनः आरंभ करता है। यह केवल 127.0.0.1 से बाइंड होता है, इसलिए मशीन के बाहर से कोई भी इसे एक्सेस नहीं कर सकता।
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
यह डिज़ाइन द्वारा एक LaunchAgent है, LaunchDaemon नहीं: Bucky रेपो से .env पढ़ता है और इसे आपके रूप में चलना चाहिए, root के रूप में नहीं। इसका मतलब है कि यह लॉगिन पर शुरू होता है, बूट पर नहीं। लॉग logs/service.log में जाते हैं।
ध्यान दें कि BUCKY_AUTO_WRITE=true के साथ इसका मतलब है कि Bucky चल रहा है और हर उस बकेट पर अपलोड का प्रयास कर रहा है जिसे वह खोजता है, लगातार, बैकग्राउंड में। यही इच्छित व्यवहार है, लेकिन इसे सेवा के रूप में इंस्टॉल करने से पहले इस पर जानबूझकर विचार करना उचित है।
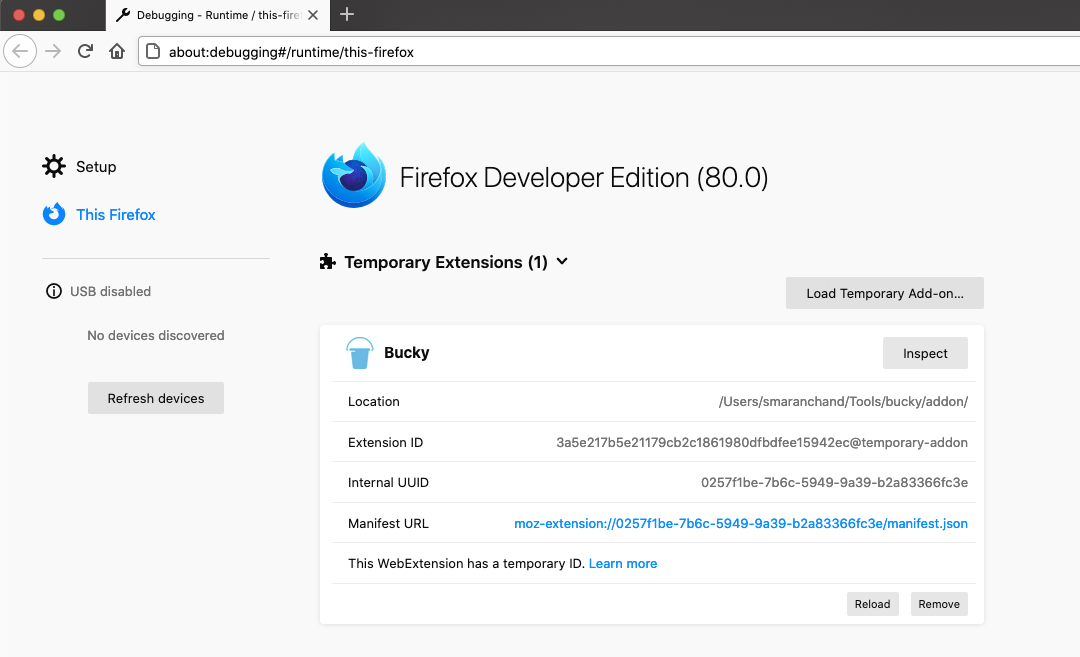
about:debugging पर जाएँaddon/manifest.json चुनें.env से BUCKY_API_TOKEN पेस्ट करेंचरण 4 आवश्यक है। टोकन ऐडऑन के सोर्स में नहीं, बल्कि एक्सटेंशन स्टोरेज में रखा जाता है, इसलिए यह कभी कमिट नहीं होता; जब तक इसे सेट नहीं किया जाता, ऐडऑन कुछ नहीं भेजता और सर्विस वर्कर कंसोल में एक चेतावनी लॉग करता है।
टूलबार बटन एक नज़र में यह भी दिखाता है कि कौन सा बैकएंड कॉन्फ़िगर है और क्या ऐडऑन वास्तव में उस तक पहुँच सकता है।
वेबसाइटें ब्राउज़ करें — Bucky स्वचालित रूप से S3 बकेट खोजेगा और परिणाम डैशबोर्ड में दिखाई देंगे।
एंडपॉइंट सेटिंग्स में संपादन योग्य है, इसलिए बैकएंड का लोकल होना आवश्यक नहीं है। Backend endpoint को अपने सर्वर के /process URL पर सेट करें, उदाहरण के लिए
https://bucky.example.com/process, और सहेजें।
localhost के बाहर किसी होस्ट को सहेजने पर ब्राउज़र अनुमति प्रॉम्प्ट ट्रिगर होता है। वह प्रॉम्प्ट अपेक्षित है और उसे स्वीकार करना होगा — ऐडऑन केवल 127.0.0.1 और localhost के लिए अनुमति के साथ भेजा जाता है, और जिस क्षण आप इसे सहेजते हैं उसी क्षण किसी भी अन्य होस्ट का अनुरोध करता है। यदि आप अस्वीकार करते हैं, तो सेटिंग्स सहेजी नहीं जाती, क्योंकि ऐडऑन वैसे भी उस होस्ट से संपर्क नहीं कर पाएगा।
रिमोट बैकएंड के लिए HTTPS का उपयोग करें। प्रत्येक अनुरोध आपका API टोकन और आपके ब्राउज़ करते समय खोजे गए हर S3 बकेट का नाम ले जाता है, जो आपके ब्राउज़िंग का एक चालू रिकॉर्ड है। सादे HTTP पर नेटवर्क पथ पर कोई भी व्यक्ति उसे पढ़ या बदल सकता है; जब एंडपॉइंट रिमोट और अनएन्क्रिप्टेड हो तो सेटिंग्स पेज चेतावनी देता है। साथ ही डिप्लॉयमेंट को एक मज़बूत BUCKY_AUTH_PASS और BUCKY_API_TOKEN दें, क्योंकि क्लाउड इंस्टेंस उस किसी भी व्यक्ति के लिए पहुँच योग्य होता है जो उसे खोज लेता है।
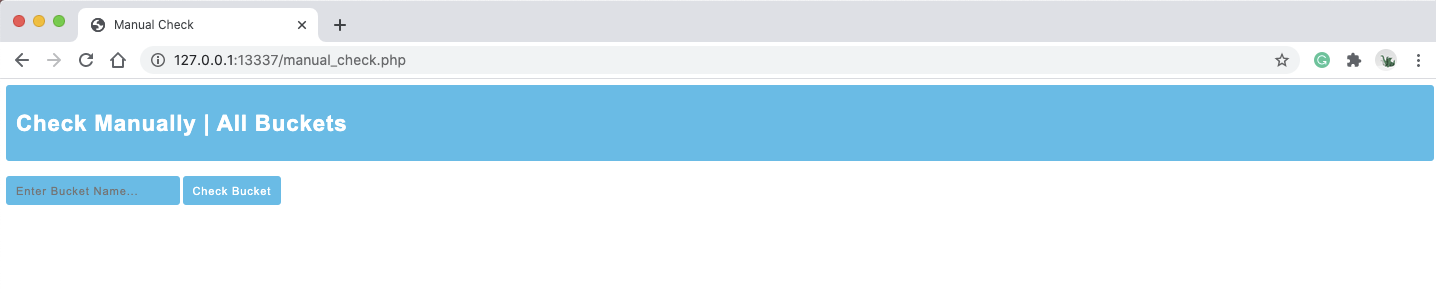
बकेट नाम का मैन्युअल रूप से परीक्षण करने के लिए http://127.0.0.1:13337/check पर जाएँ।
| पथ | विवरण |
|---|---|
/ | स्प्लैश स्क्रीन |
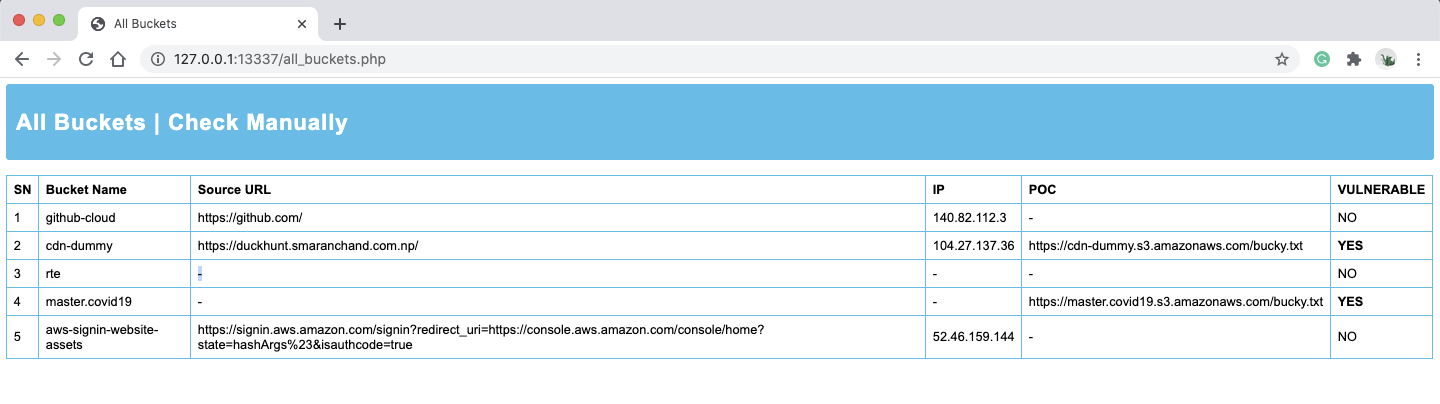
/buckets | डैशबोर्ड — सभी खोजे गए बकेट और उनके निष्कर्ष |
/check | मैन्युअल बकेट जाँच फ़ॉर्म |
/process | रीड-ओनली प्रोब एंडपॉइंट (POST)। ऐडऑन और मैन्युअल फ़ॉर्म द्वारा उपयोग किया जाता है |
/write-poc | माँग पर एक बकेट के लिए राइट टेस्ट फिर से चलाएँ (POST)। केवल ब्राउज़र सत्र + CSRF टोकन |
| निष्कर्ष | अर्थ |
|---|---|
LIST | बकेट की सामग्री किसी के भी द्वारा सूचीबद्ध की जा सकती है |
READ | ऑब्जेक्ट बिना क्रेडेंशियल के प्राप्त किए जा सकते हैं |
CORS | बकेट एक मनमाना Origin प्रतिबिंबित करता है, या * की अनुमति देता है |
WRITE | राइट टेस्ट ने bucky.txt अपलोड किया। जब तक BUCKY_AUTO_WRITE=false न हो, स्वचालित रूप से चलता है |
TAKEOVER | किसी लाइव पेज द्वारा संदर्भित लेकिन बकेट मौजूद नहीं है |
? वाला बैज इसका मतलब है कि जाँच ने कोई उत्तर स्थापित नहीं किया — कोई अनुरोध विफल हुआ, या कोई पूर्व-शर्त कभी पूरी नहीं हुई। यह जानबूझकर नकारात्मक परिणाम से अलग है: एक स्कैनर जो न चली गई जाँच को "साफ़" दिखाता है, वह ऐसी कवरेज का दावा कर रहा है जो उसके पास नहीं है।
Bucky उन बकेट की रिपोर्ट करता है जो आपके द्वारा ब्राउज़ की गई किसी भी साइट के हैं, जिसमें वे होस्ट भी शामिल होंगे जो आप जो भी परीक्षण कर रहे हैं उसके दायरे में नहीं हैं। रीड-ओनली प्रोब केवल वही अनुरोध जारी करता है जो एक सामान्य ब्राउज़र पेज लोड करते समय कर सकता था।
राइट टेस्ट ऐसा नहीं करता — यह किसी और के बकेट पर एक फ़ाइल अपलोड करता है, और डिफ़ॉल्ट रूप से यह मिले हर बकेट पर स्वचालित रूप से चलता है। जानबूझकर तय करें कि क्या यह आपके ब्राउज़ करने के तरीके के लिए उपयुक्त है, और यदि नहीं, तो BUCKY_AUTO_WRITE=false सेट करें।
Bucky चलाते हुए
ऐडऑन लोड करते हुए
डैशबोर्ड
सभी बकेट्स
मैनुअल जाँच
Bucky द्वारा POC
Bucky S3 बकेट्स खोजने के लिए एक परिपूर्ण टूल नहीं है। यह कुछ मामलों में गलत कॉन्फ़िगरेशन का पता लगाने में विफल हो सकता है। प्रतिक्रिया और योगदान की सराहना की जाती है।






