
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 jimywork/shodanwave
Shodanwave नेटवेव आईपी कैमरा से जानकारी खोजने और प्राप्त करने के लिए एक उपकरण है।
 anshumanpattnaik/http-request-smuggling
CLI टूल HTTP Request Smuggling कमजोरियों का पता लगाने के लिए समय-विलंब विश्लेषण का उपयोग करता है, जिसमें स्वचालित सुरक्षा परीक्षण के लिए अंतर्निर्मित…
 depthsecurity/relayking-depth
डोमेन पर हावी हों। रॉयल्टी के लिए रिले करें।
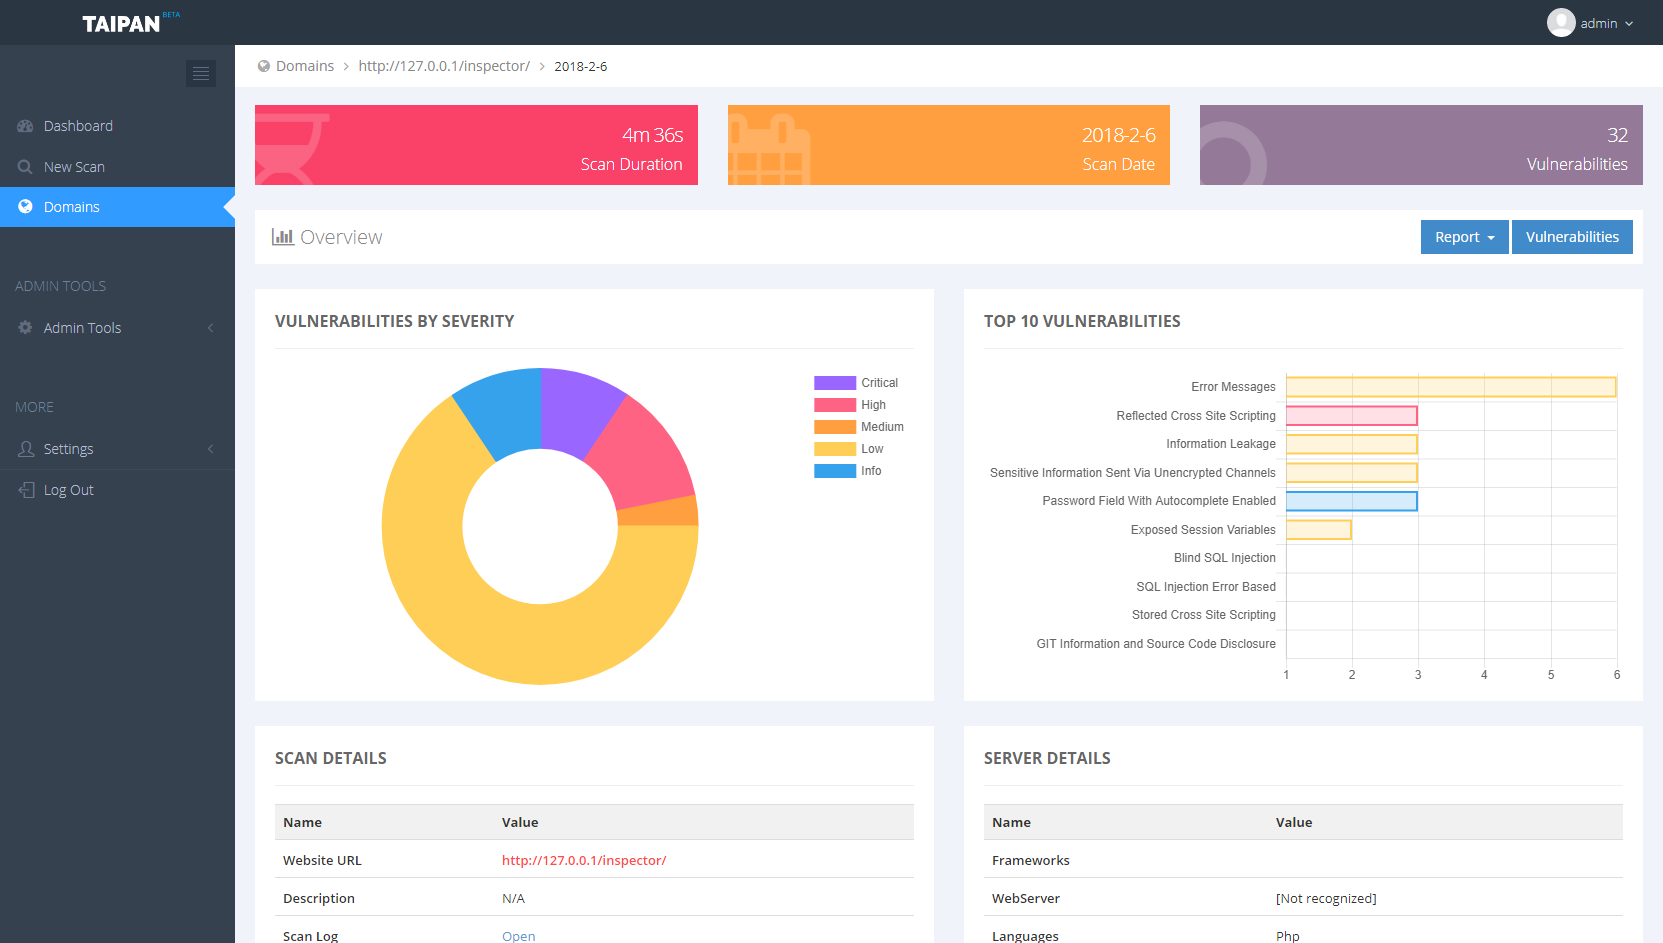 enkomio/taipan
वेब एप्लिकेशन भेद्यता स्कैनर
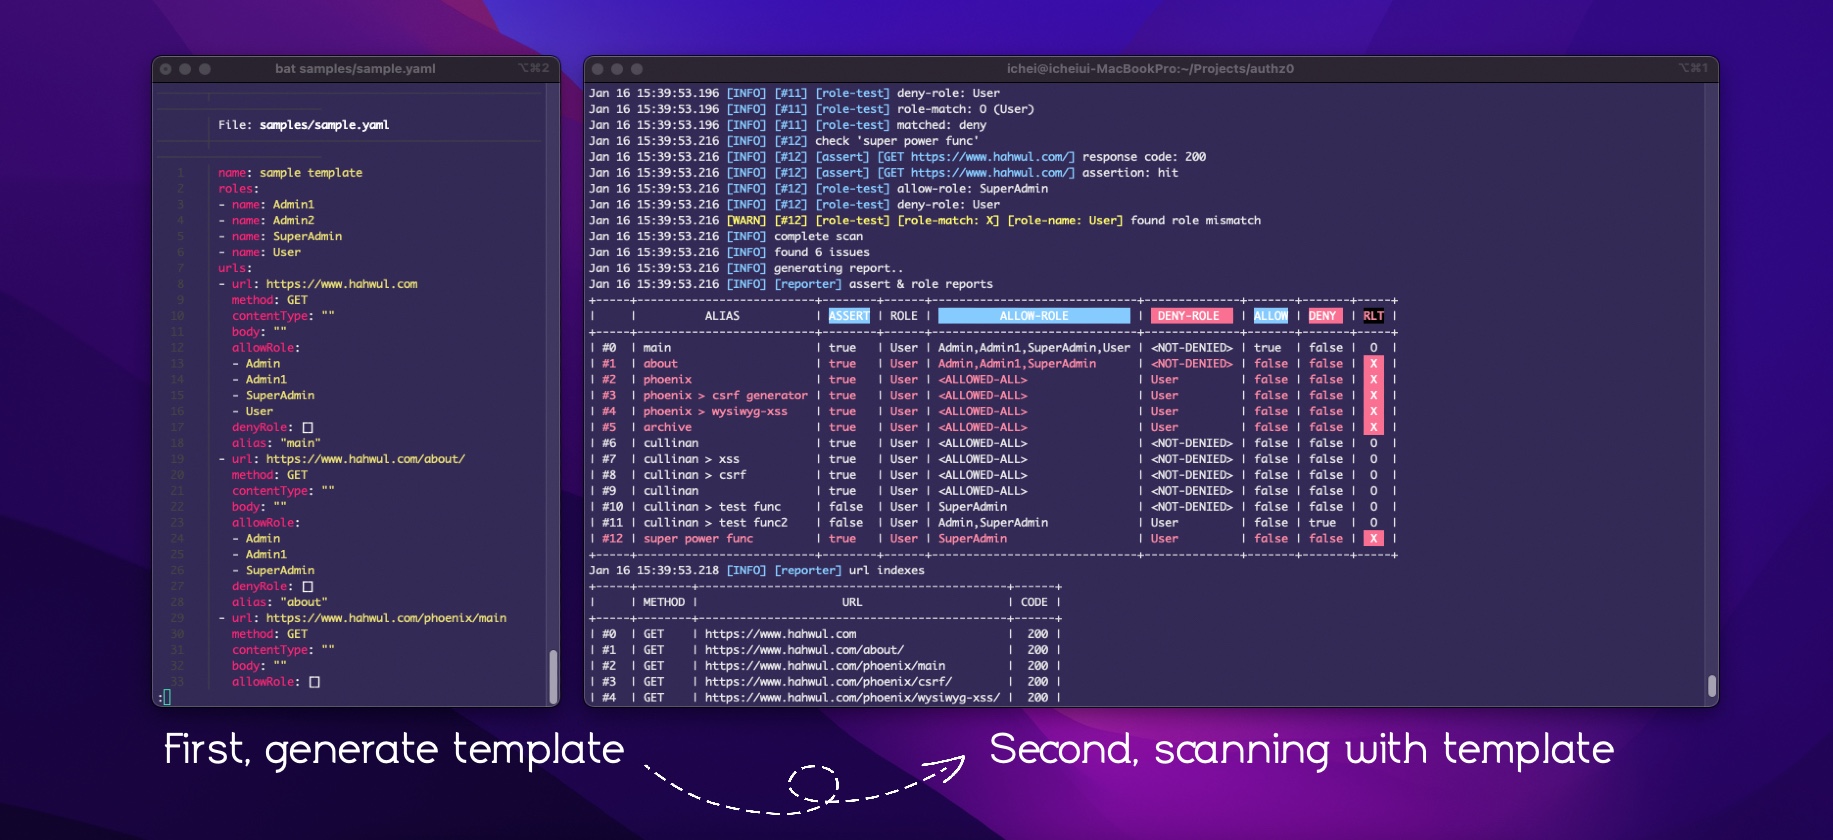 hahwul/authz0
स्वचालित प्राधिकरण परीक्षण उपकरण जो YAML टेम्पलेट्स का उपयोग करके भूमिका-आधारित क्रेडेंशियल्स के साथ URL स्कैन करके अनधिकृत पहुंच का पता लगाता है।
 google/gcp_scanner
GCP संसाधन स्कैनर जो Google क्लाउड प्लेटफ़ॉर्म पर क्लाउड सेवाओं, प्रोजेक्ट और IAM अनुमतियों की गणना करके समझौता किए गए क्रेडेंशियल्स के एक्सेस स्तरों…
 riramar/hsecscan
HTTP प्रतिक्रिया हेडर के लिए एक सुरक्षा स्कैनर।
 bountystrike/bountystrike-sh
गरीब (अमीर?) आदमी का बग बाउंटी पाइपलाइन https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, स्कैनर टूल
 sapt01/hbsqli
हेडर आधारित ब्लाइंड SQL इंजेक्शन के परीक्षण के लिए स्वचालित उपकरण
 0sec-labs/foxguard
एक तेज़ सार्वभौमिक कोड सुरक्षा स्कैनर, जो Rust में लिखा गया है। सभी आवश्यक सुविधाओं के साथ: 14 भाषाओं का समर्थन, ट्रायेज के लिए TUI, सीक्रेट्स,…

 gildasio/h2t
h2t (HTTP Hardening Tool) एक वेबसाइट को स्कैन करता है और लागू करने के लिए सुरक्षा हेडर सुझाता है।
 1n3/massbleed
MassBleed SSL भेद्यता स्कैनर
 kleiton0x00/ppmap
GO में लिखा गया एक स्कैनर/एक्सप्लॉइटेशन टूल, जो ज्ञात गैजेट्स का शोषण करके क्लाइंट-साइड प्रोटोटाइप प्रदूषण का उपयोग करके XSS तक पहुँचता है।
 volkandindar/agartha
एक Burp Suite एक्सटेंशन इंजेक्शन दोष (LFI, RCE, SQLi), प्रमाणीकरण/प्राधिकरण समस्याएं, और HTTP 403 एक्सेस उल्लंघनों की पहचान करने के लिए। यह डायनामिक…
 yalcinyolalan/wssat
वेब सेवा सुरक्षा मूल्यांकन उपकरण
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) स्कैनर और एक्सप्लॉइट ( मेटास्प्लॉइट ऑटोमेशन )








