
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 cycodelabs/raven
गिटहब एक्शन्स CI/CD वर्कफ़्लोज़ में सुरक्षा कमज़ोरियों के लिए स्कैन करता है, निष्कर्षों को Neo4j ग्राफ़ डेटाबेस में अनुक्रमित करता है, और गलत…
 notsosecure/blacklist3r
ASP.NET अनुप्रयोगों का पूर्व-प्रकाशित मशीन कुंजियों के लिए ऑडिट करता है ताकि ViewState deserialization कमजोरियों और असुरक्षित फॉर्म प्रमाणीकरण कुकी…
 odomojuli/regextokens
oauth / api टोकन के लिए regex पैटर्न की सूची, स्रोत सहित
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Next.js एप्लिकेशन संस्करणों का बैच पता लगाने और यह निर्धारित करने के लिए एक कमांड-लाइन स्कैनर कि क्या वे CVE-2025-66478 भेद्यता से प्रभावित हैं।
 yunuscadirci/callstranger
Callstranger (CVE-2020-12695) के लिए भेद्यता जाँचक
 ncsa/ssh-auditor
अपने नेटवर्क पर कमजोर SSH पासवर्ड स्कैन करने का सबसे अच्छा तरीका
 mazen160/shennina
AI के साथ होस्ट एक्सप्लॉइटेशन को स्वचालित करना
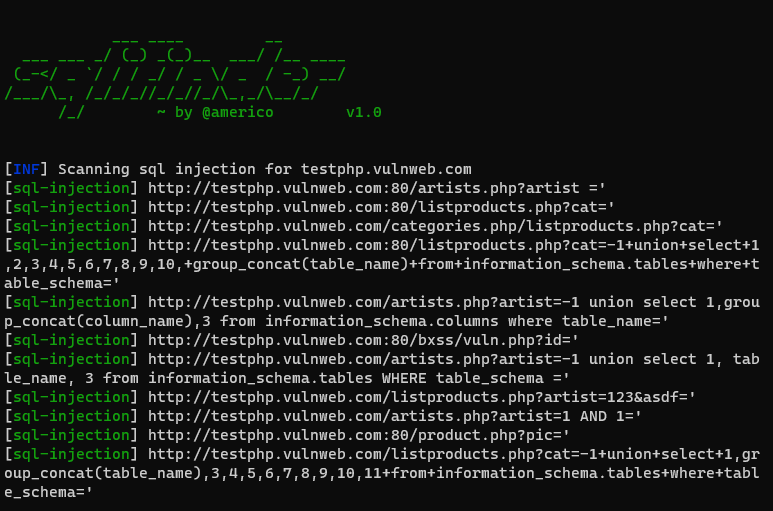 americo/sqlifinder
Python में बना SQL Injection भेद्यता स्कैनर
 danmcinerney/pentest-machine
nmap xml फ़ाइल के माध्यम से कुछ पेंटेस्ट कार्यों को स्वचालित करता है
 dwisiswant0/ppfuzz
क्लाइंट-साइड प्रोटोटाइप प्रदूषण भेद्यता को स्कैन करने का एक तेज़ उपकरण, जो Rust में लिखा गया है। 🦀
 rajanagori/nightingale
Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…
 portswigger/active-scan-plus-plus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, कोड इंजेक्शन, और Shellshock तथा Log4Shell जैसे ज्ञात CVE के लिए जाँच के साथ सक्रिय और निष्क्रिय…
 dolevf/graphql-cop
GraphQL API के स्वचालित सुरक्षा ऑडिटिंग के लिए हल्का पायथन उपकरण। गलत कॉन्फ़िगरेशन, सूचना लीक, और सेवा-अस्वीकृति भेद्यताओं का cURL पुनरुत्पादन कमांड…
 keyvaluesoftwaresystems/agent-opfor
AI एजेंट और MCP सर्वर के लिए ओपन-सोर्स प्रतिद्वंद्वी अनुकरण।
 ucsb-seclab/dr_checker
DR.CHECKER : Linux कर्नेल ड्राइवरों के लिए एक Soundy भेद्यता पहचान उपकरण
 jaeles-project/jaeles-signatures
जेल्स स्कैनर के लिए डिफ़ॉल्ट हस्ताक्षर
 samhaxr/recox
वेब टोही के लिए मास्टर स्क्रिप्ट
 nccgroup/shocker
शेलशॉक (Shellshock) के प्रति संवेदनशील सर्वरों को खोजने और उनका शोषण करने के लिए एक उपकरण








