
 ncsa/ssh-auditor
अपने नेटवर्क पर कमजोर SSH पासवर्ड स्कैन करने का सबसे अच्छा तरीका

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

ssh-auditor स्वचालित रूप से:
scan_interval - डिफ़ॉल्ट 14 दिनों का उपयोग करके फिर से जाँचेगा।यह इस प्रकार डिज़ाइन किया गया है कि आप हर घंटे cron से ssh-auditor discover + ssh-auditor scan चलाकर निरंतर ऑडिट कर सकते हैं।
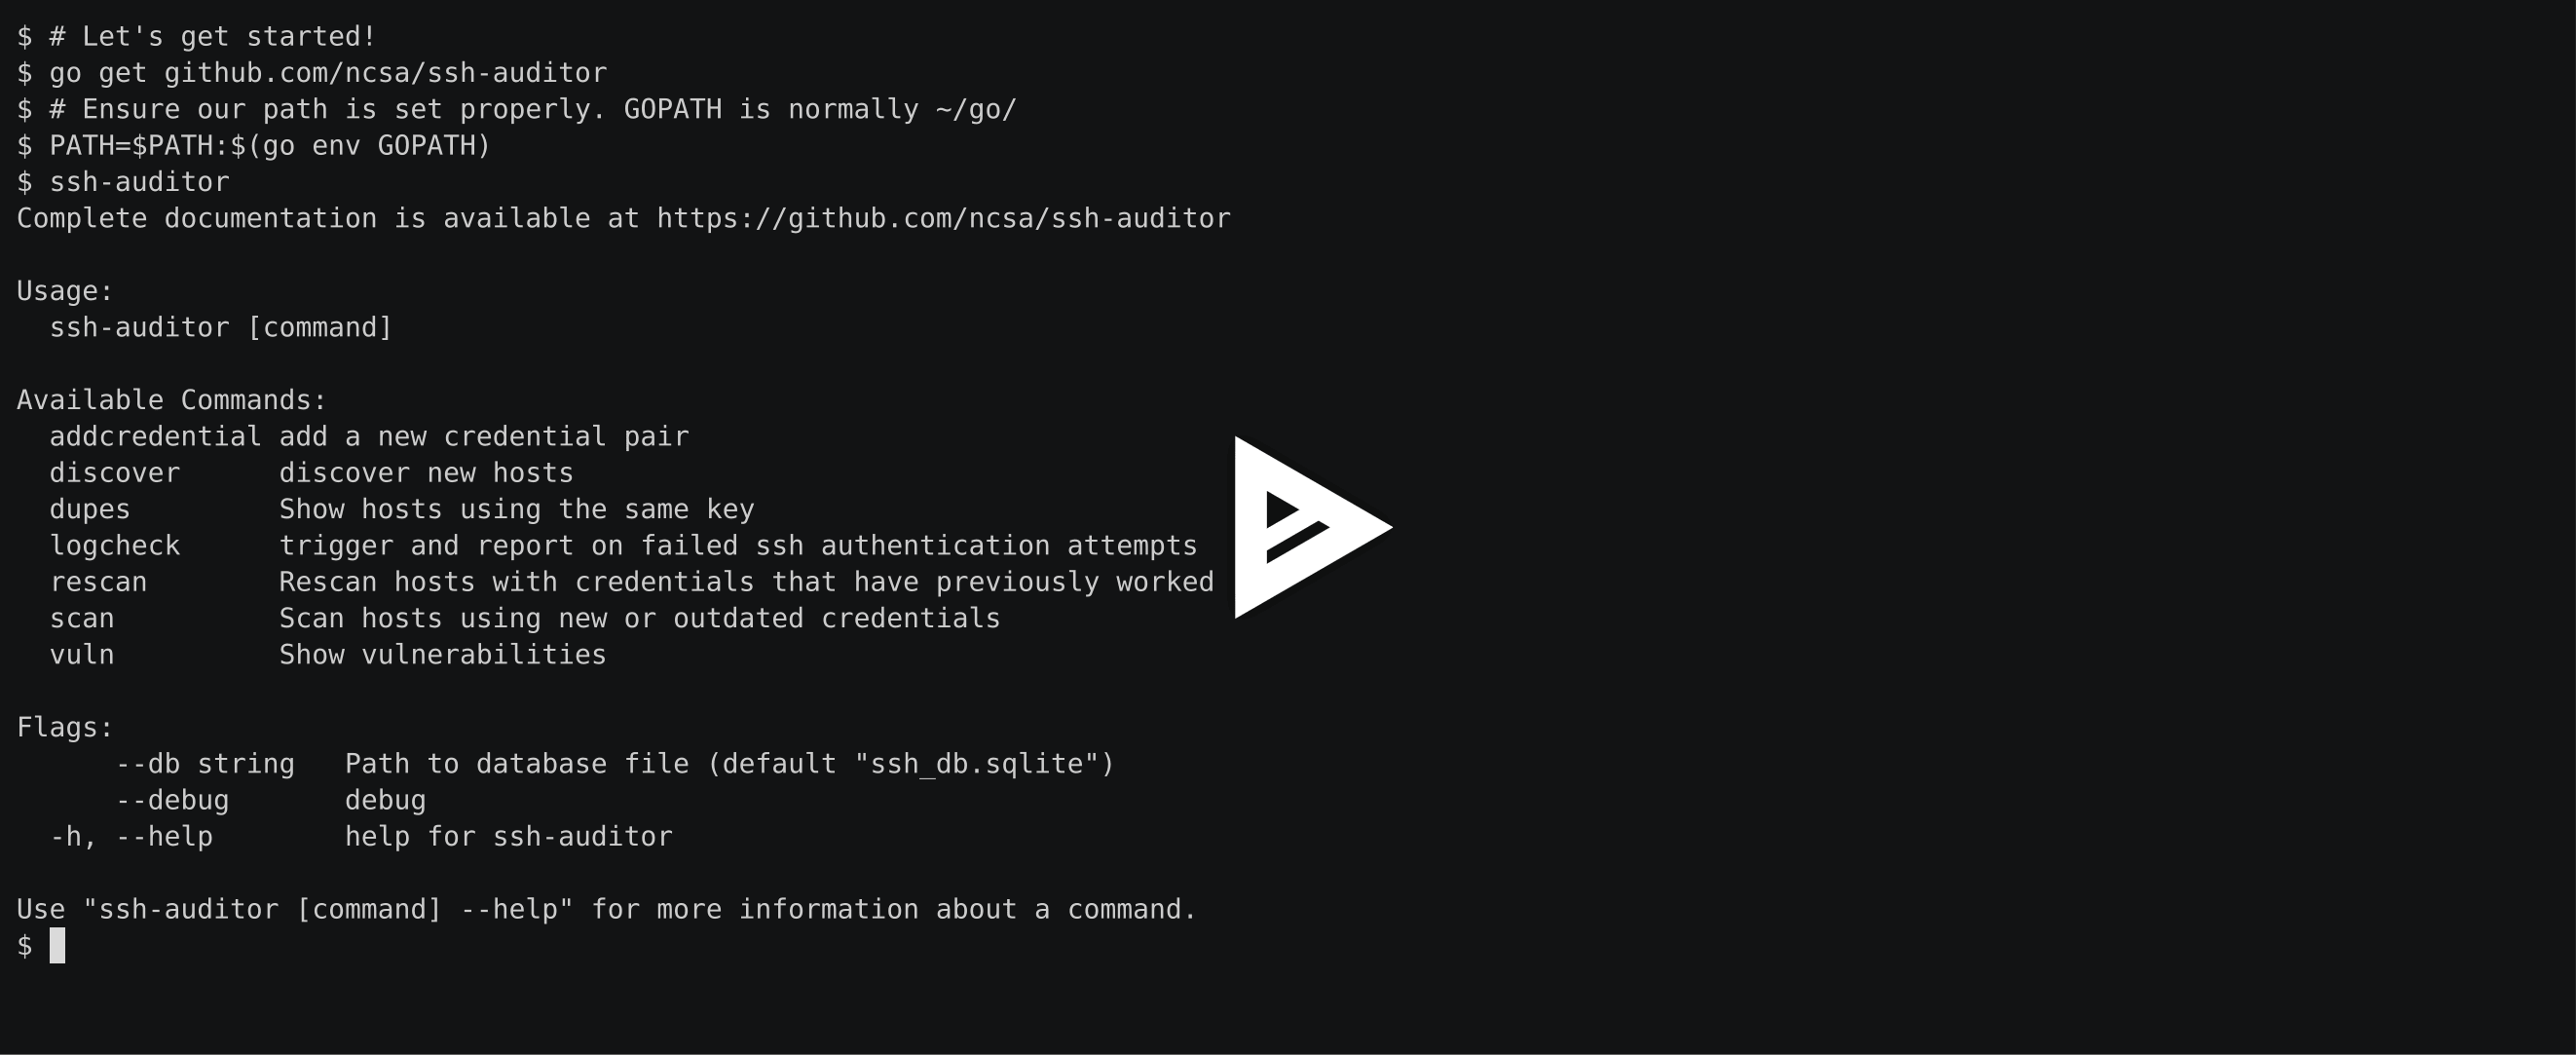
सभी सुविधाओं को दिखाने वाला पिछला डेमो
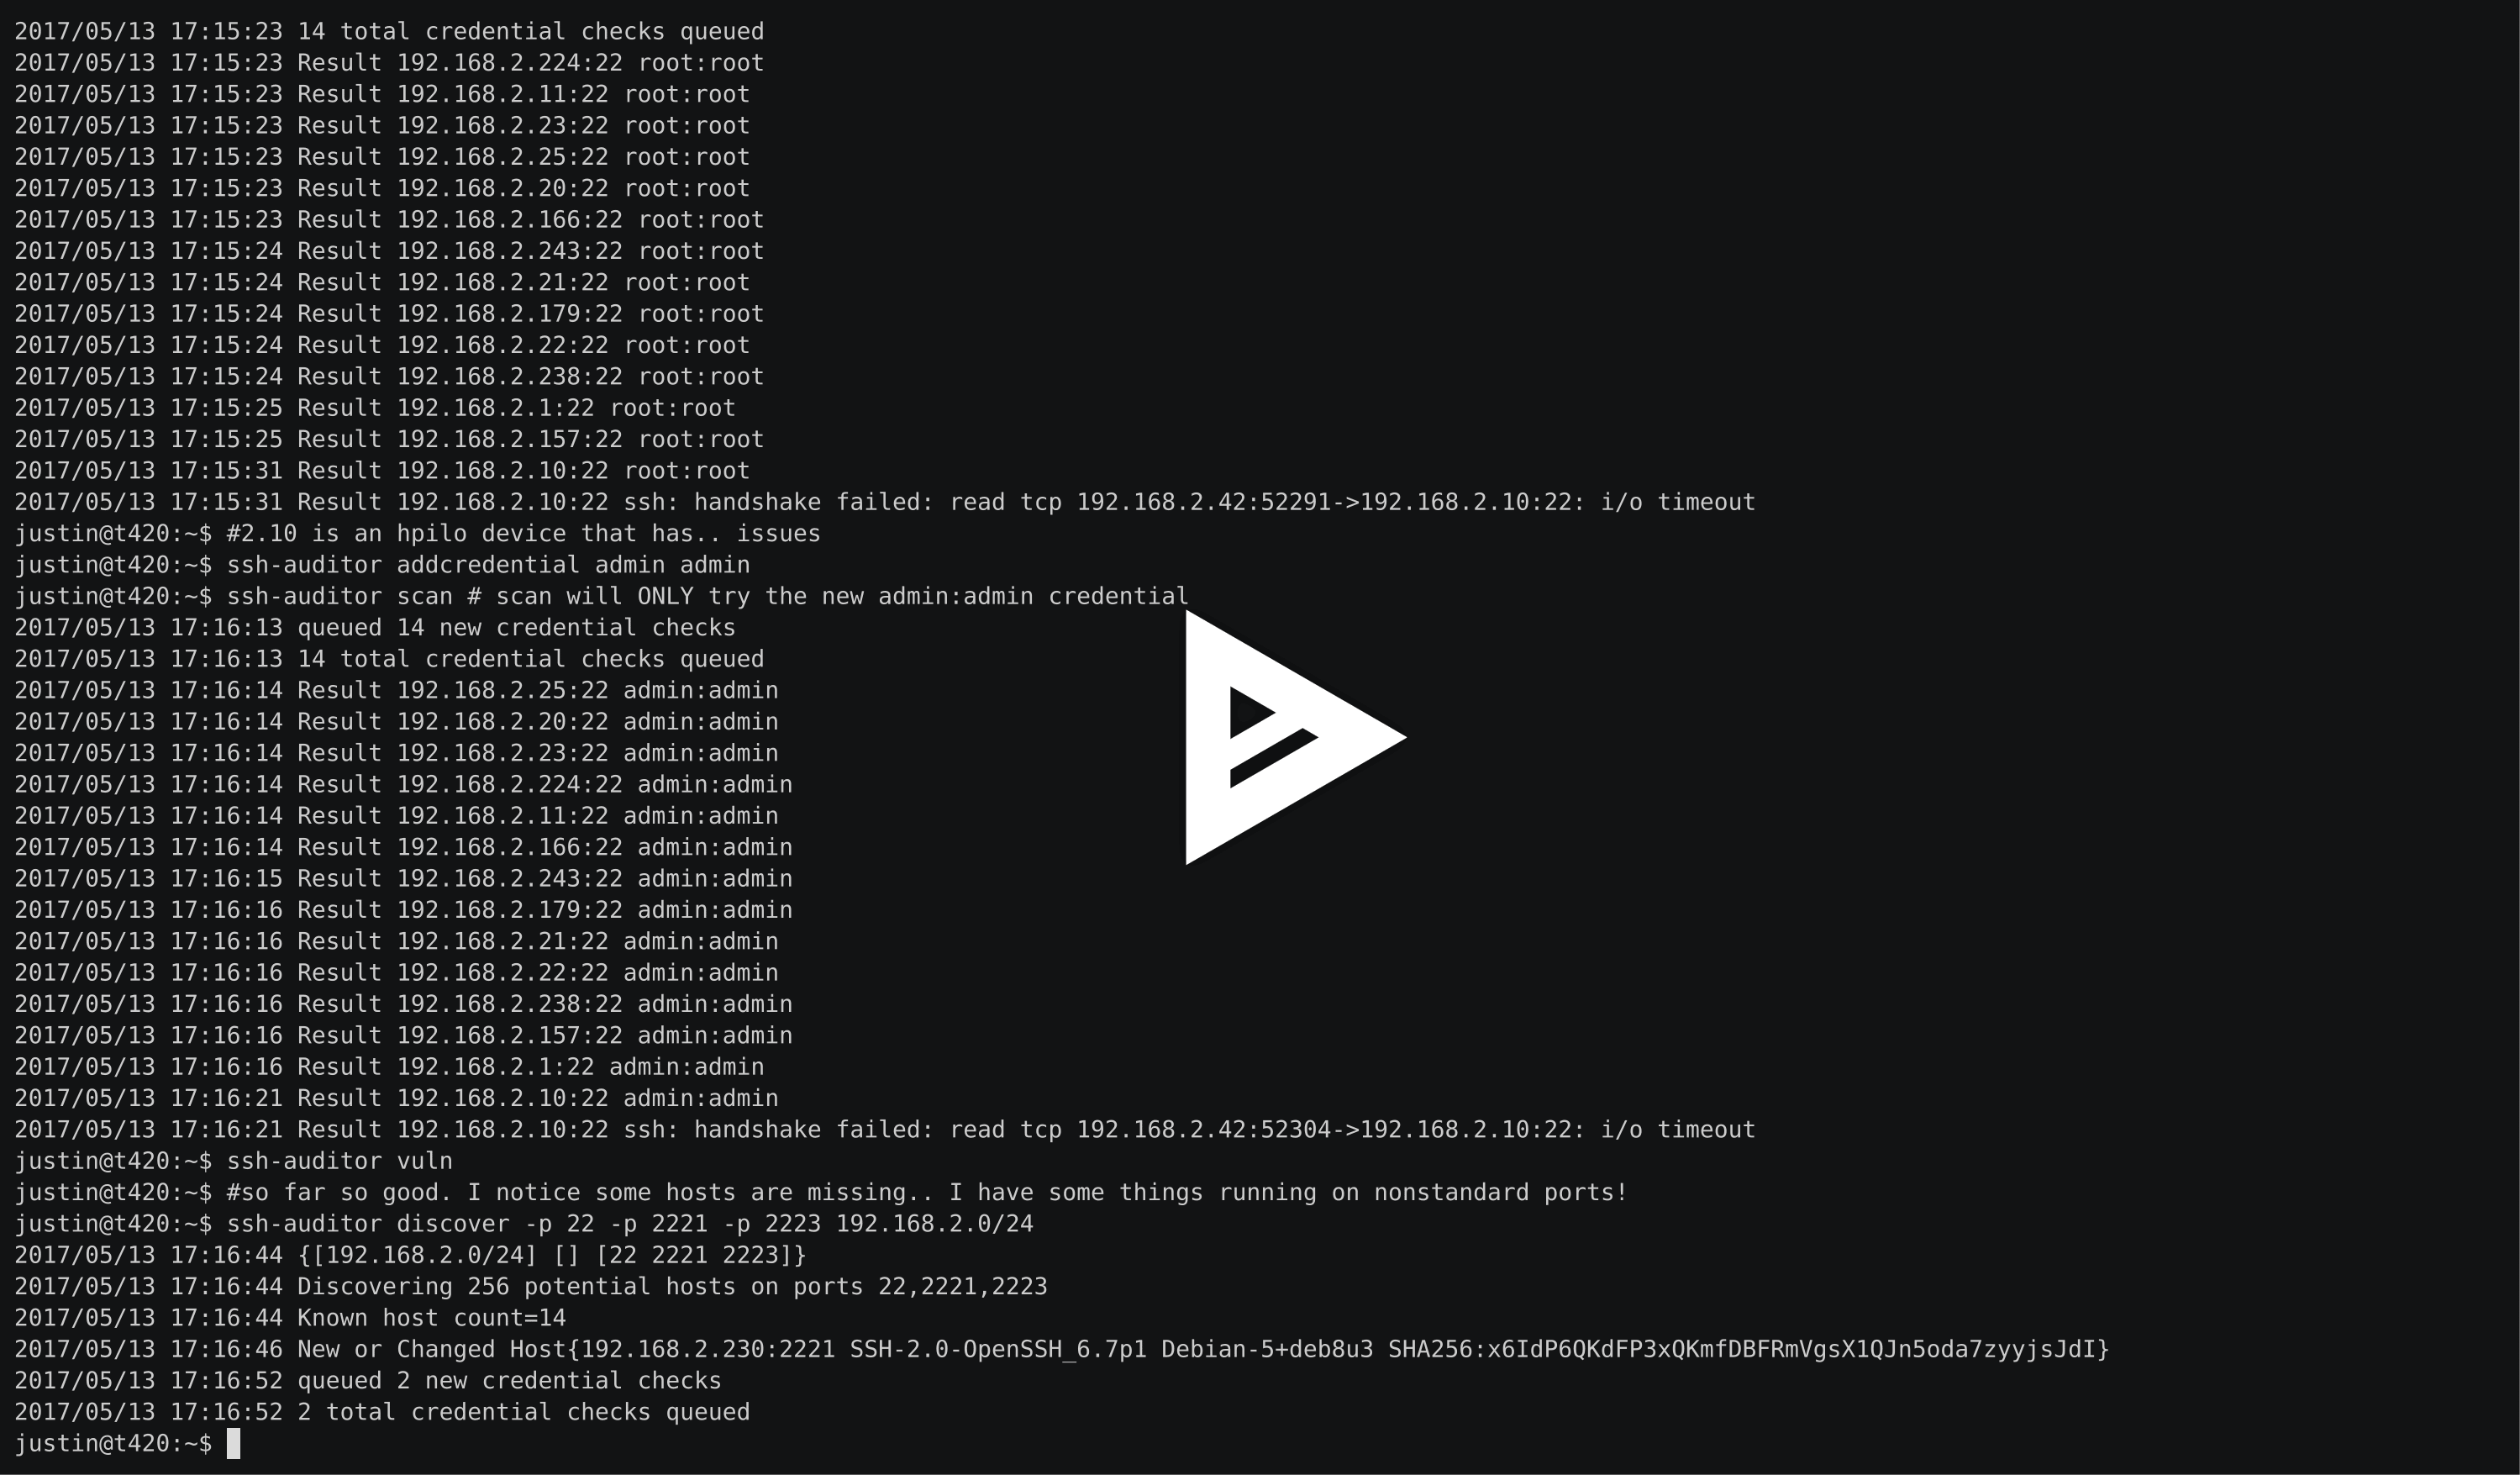
बेहतर लॉग आउटपुट दिखाने वाला डेमो
$ brew install go # या जैसे चाहें go कंपाइलर स्थापित करें
$ go get github.com/ncsa/ssh-auditor
$ go build
$ make static
$ ulimit -n 4096
$ ./ssh-auditor discover -p 22 -p 2222 192.168.1.0/24 10.0.0.1/24
$ ./ssh-auditor addcredential root root
$ ./ssh-auditor addcredential admin admin
$ ./ssh-auditor addcredential guest guest --scan-interval 1 #इसे एक बार प्रति दिन जाँचें
$ ./ssh-auditor scan
$ ./ssh-auditor vuln
$ ./ssh-auditor rescan
$ ./ssh-auditor dupes
यह क्वेरी जो ssh-auditor vuln चलाती है वह है:
select
        hc.hostport, hc.user, hc.password, hc.result, hc.last_tested, h.version
 from
        host_creds hc, hosts h
 where
        h.hostport = hc.hostport
 and    result!='' order by last_tested asc
