
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 korben00/no-gdid
पढ़ें, समझें और Windows GDID डिवाइस पहचानकर्ता (वह ID जिसने VPN के माध्यम से हैकर को ट्रैक किया) को साइलेंस करें। एक वास्तविक Win11 VM पर सत्यापित।…
 owenpawl/cerberus-re-skill
cerberus-re एक स्थानीय Apple-केंद्रित रिवर्स-इंजीनियरिंग वर्कबेंच है, जो Ghidra, LLDB और Frida के चारों ओर एक दोहराने योग्य त्रि-आयामी…
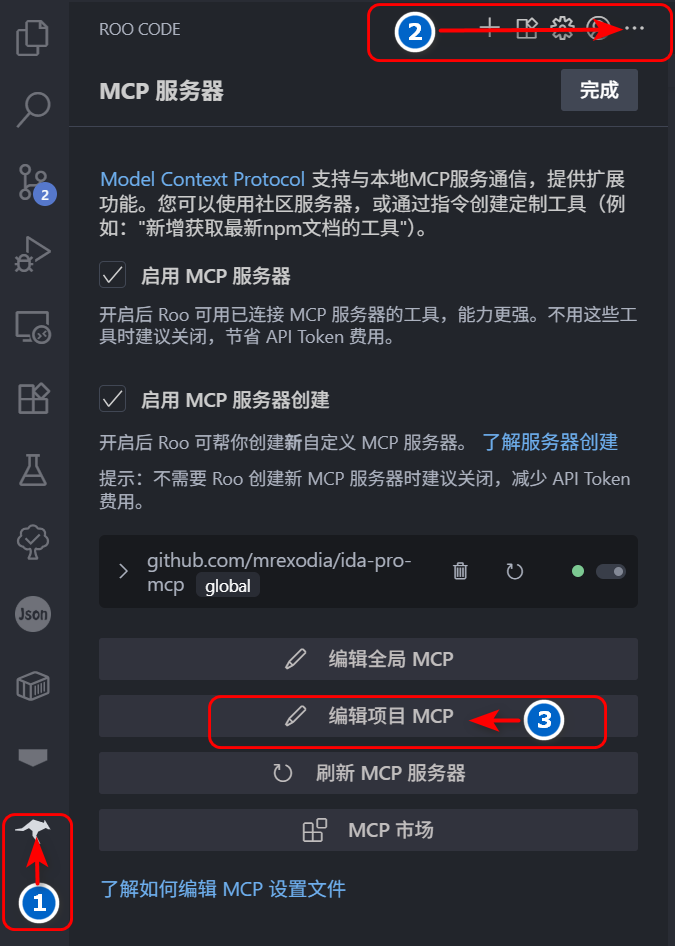 flankerhqd/jebmcp
JEB Pro के लिए MCP सर्वर प्लगइन जो APK रिवर्स इंजीनियरिंग के दौरान AI-सहायित डीकंपाइलेशन, मेथड/फील्ड निरीक्षण और स्वचालित रिनेमिंग सक्षम करता है।
 rubo77/log4j_checker_beta
एक त्वरित जाँच, कि क्या आपका सर्वर CVE-2021-44228 के प्रति संवेदनशील हो सकता है
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 अनधिकृत RCE एक्सप्लॉइट जिसमें पैच बायपास, कमांड निष्पादन, और पेनेट्रेशन टेस्टिंग के लिए वेबशेल डिप्लॉयमेंट शामिल है।
 awakened1712/cve-2019-11932
WhatsApp के DDGifSlurp में libpl_droidsonroids_gif के decoding.c में डबल-फ्री बग का शोषण करने के लिए सरल POC
 fportantier/vulpy
सुरक्षित विकास सीखने के लिए असुरक्षित Python एप्लिकेशन
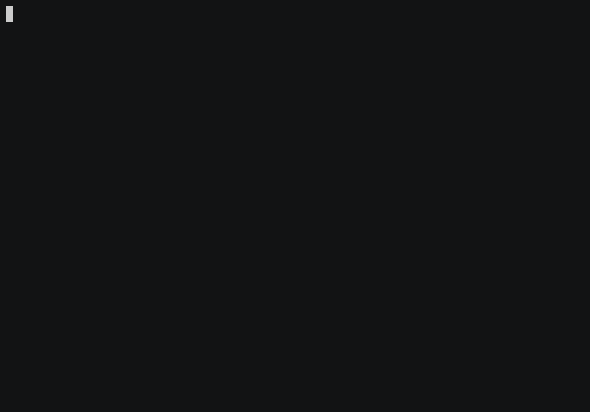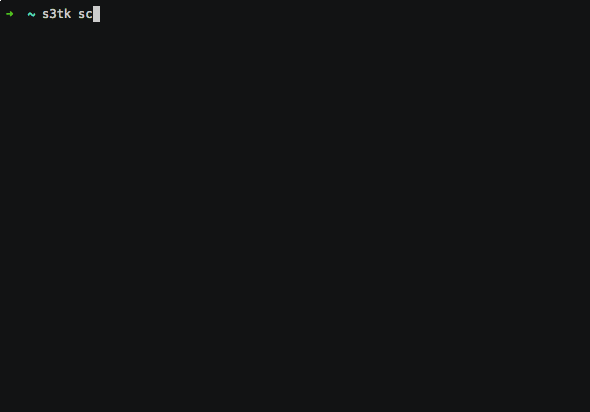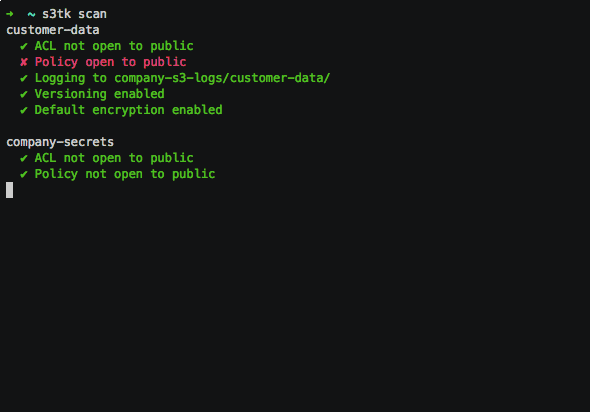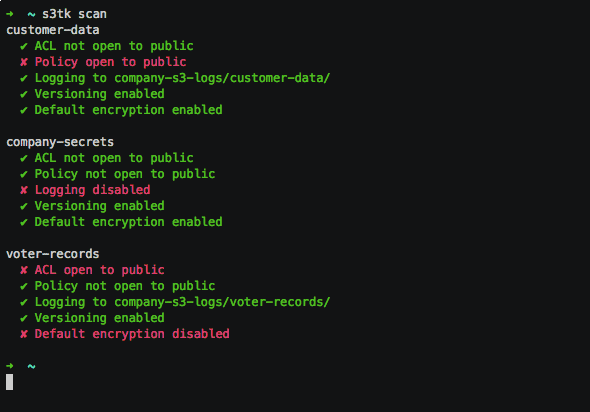 ankane/s3tk
Amazon S3 के लिए एक सुरक्षा टूलकिट
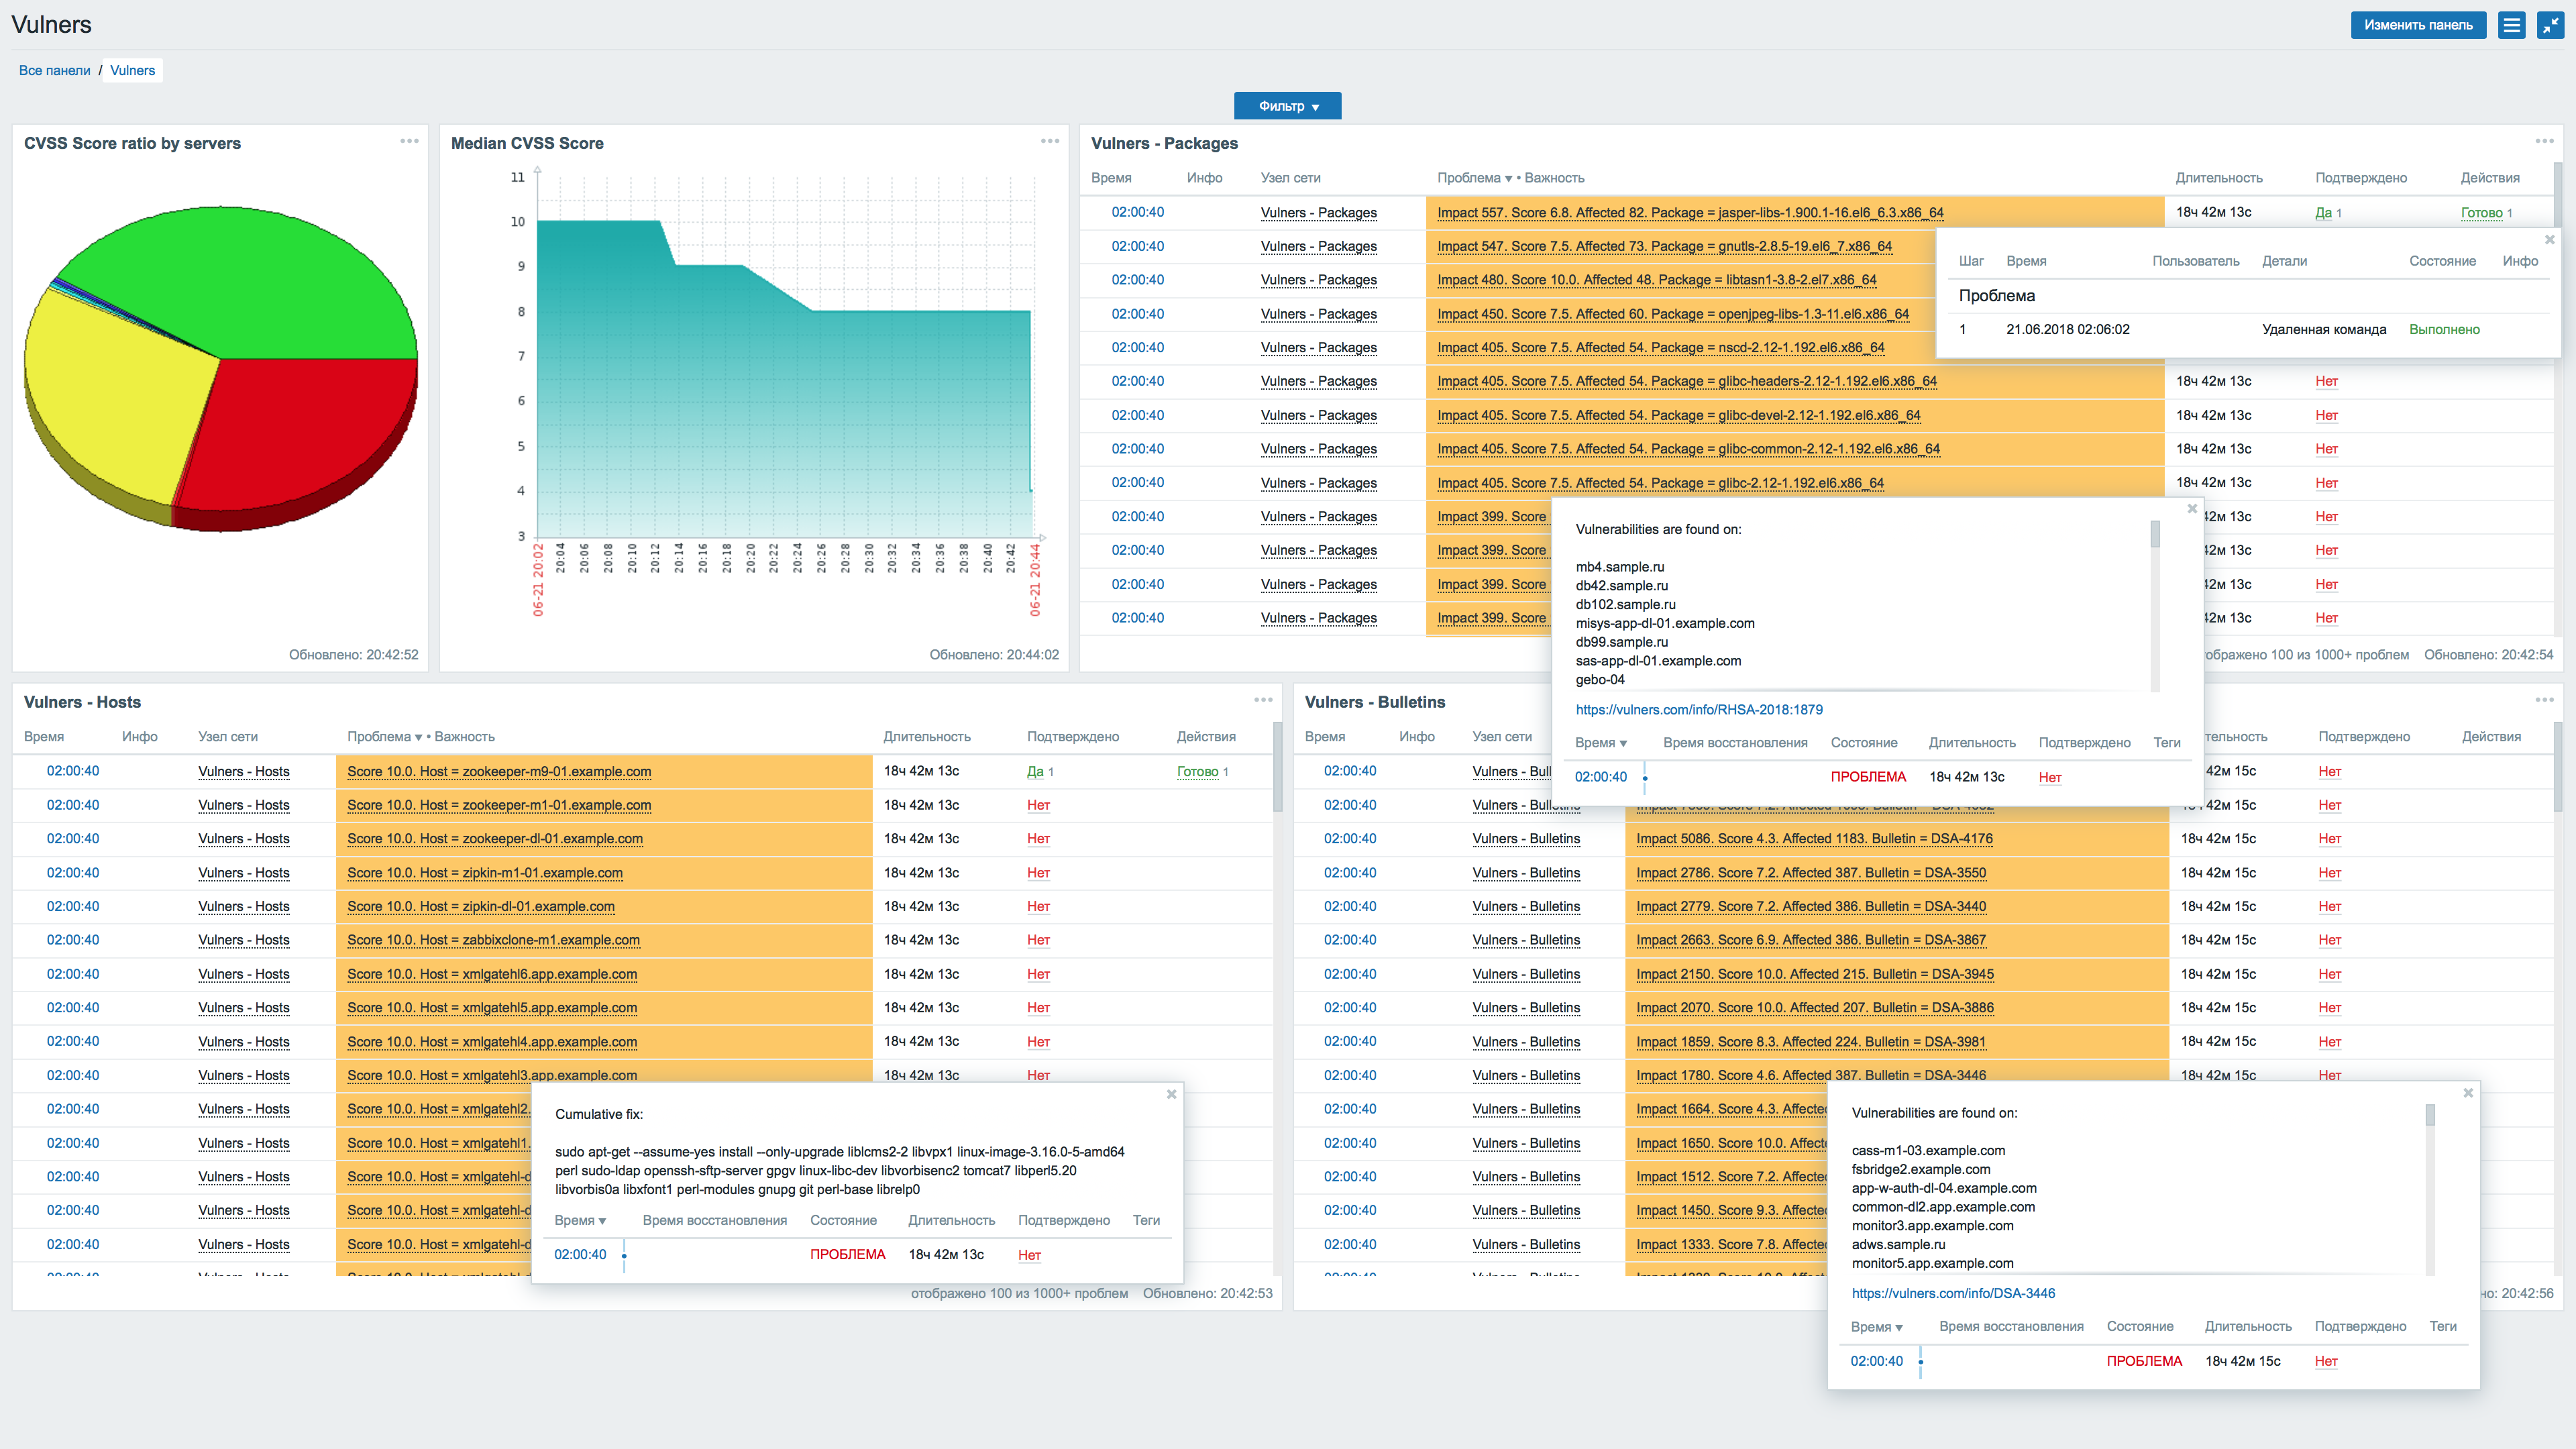 vulnerscom/zabbix-threat-control
Zabbix भेद्यता आकलन प्लगइन
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP स्वचालित ट्रिगर पेलोड और एन्क्रिप्ट विधि
 owasp/serverless-goat
OWASP ServerlessGoat: एक सर्वरलेस एप्लिकेशन जो सामान्य सर्वरलेस सुरक्षा कमजोरियों को प्रदर्शित करता है
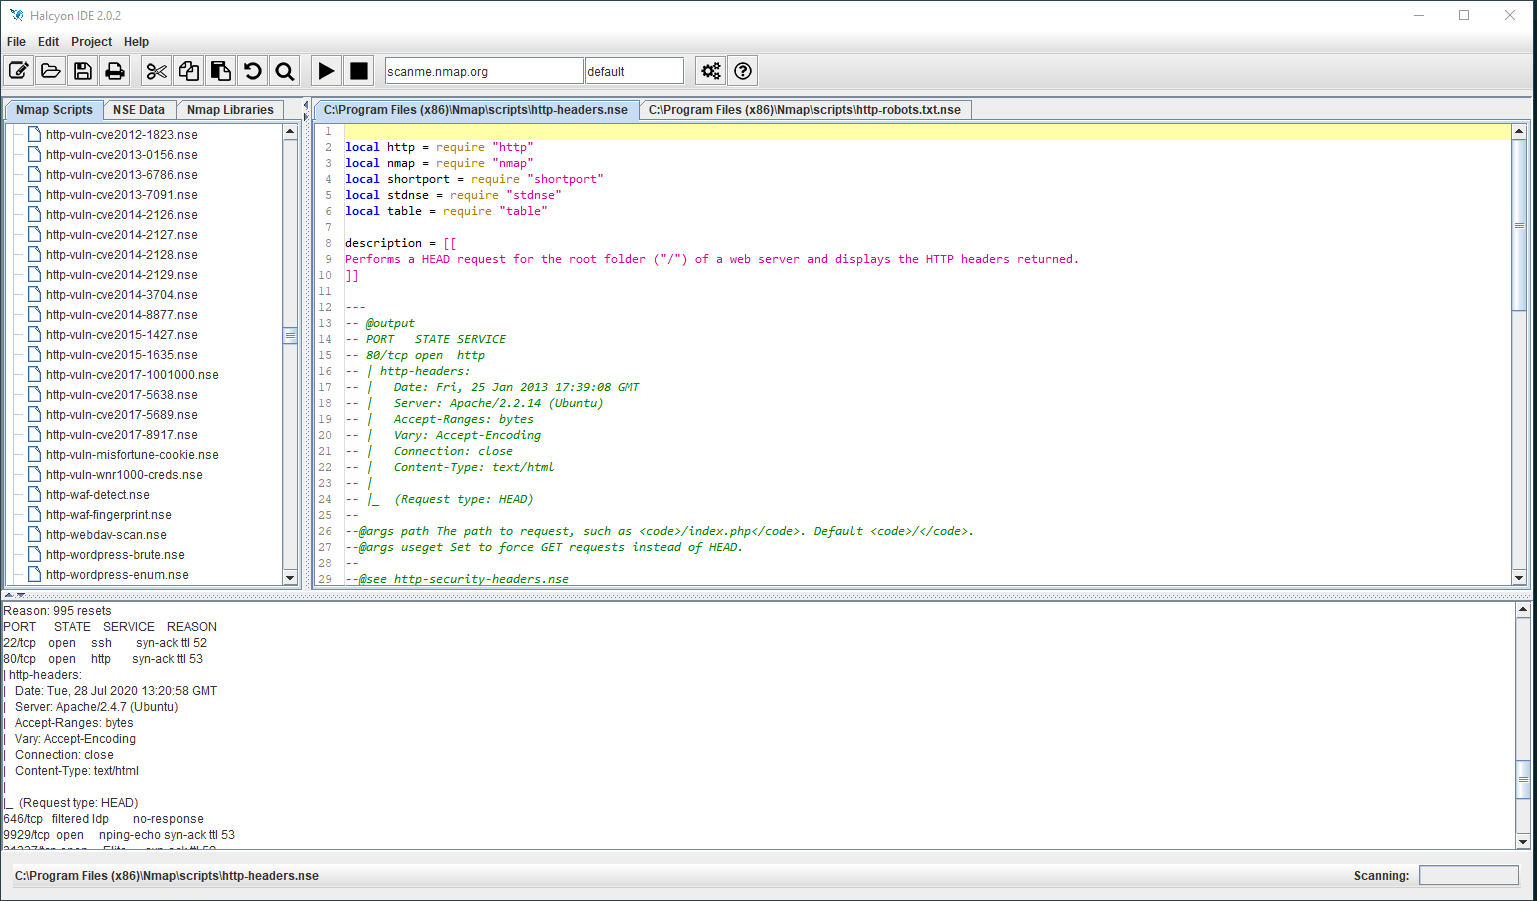 s4n7h0/halcyon-ide
Nmap स्क्रिप्ट (NSE) विकास के लिए पहला IDE।
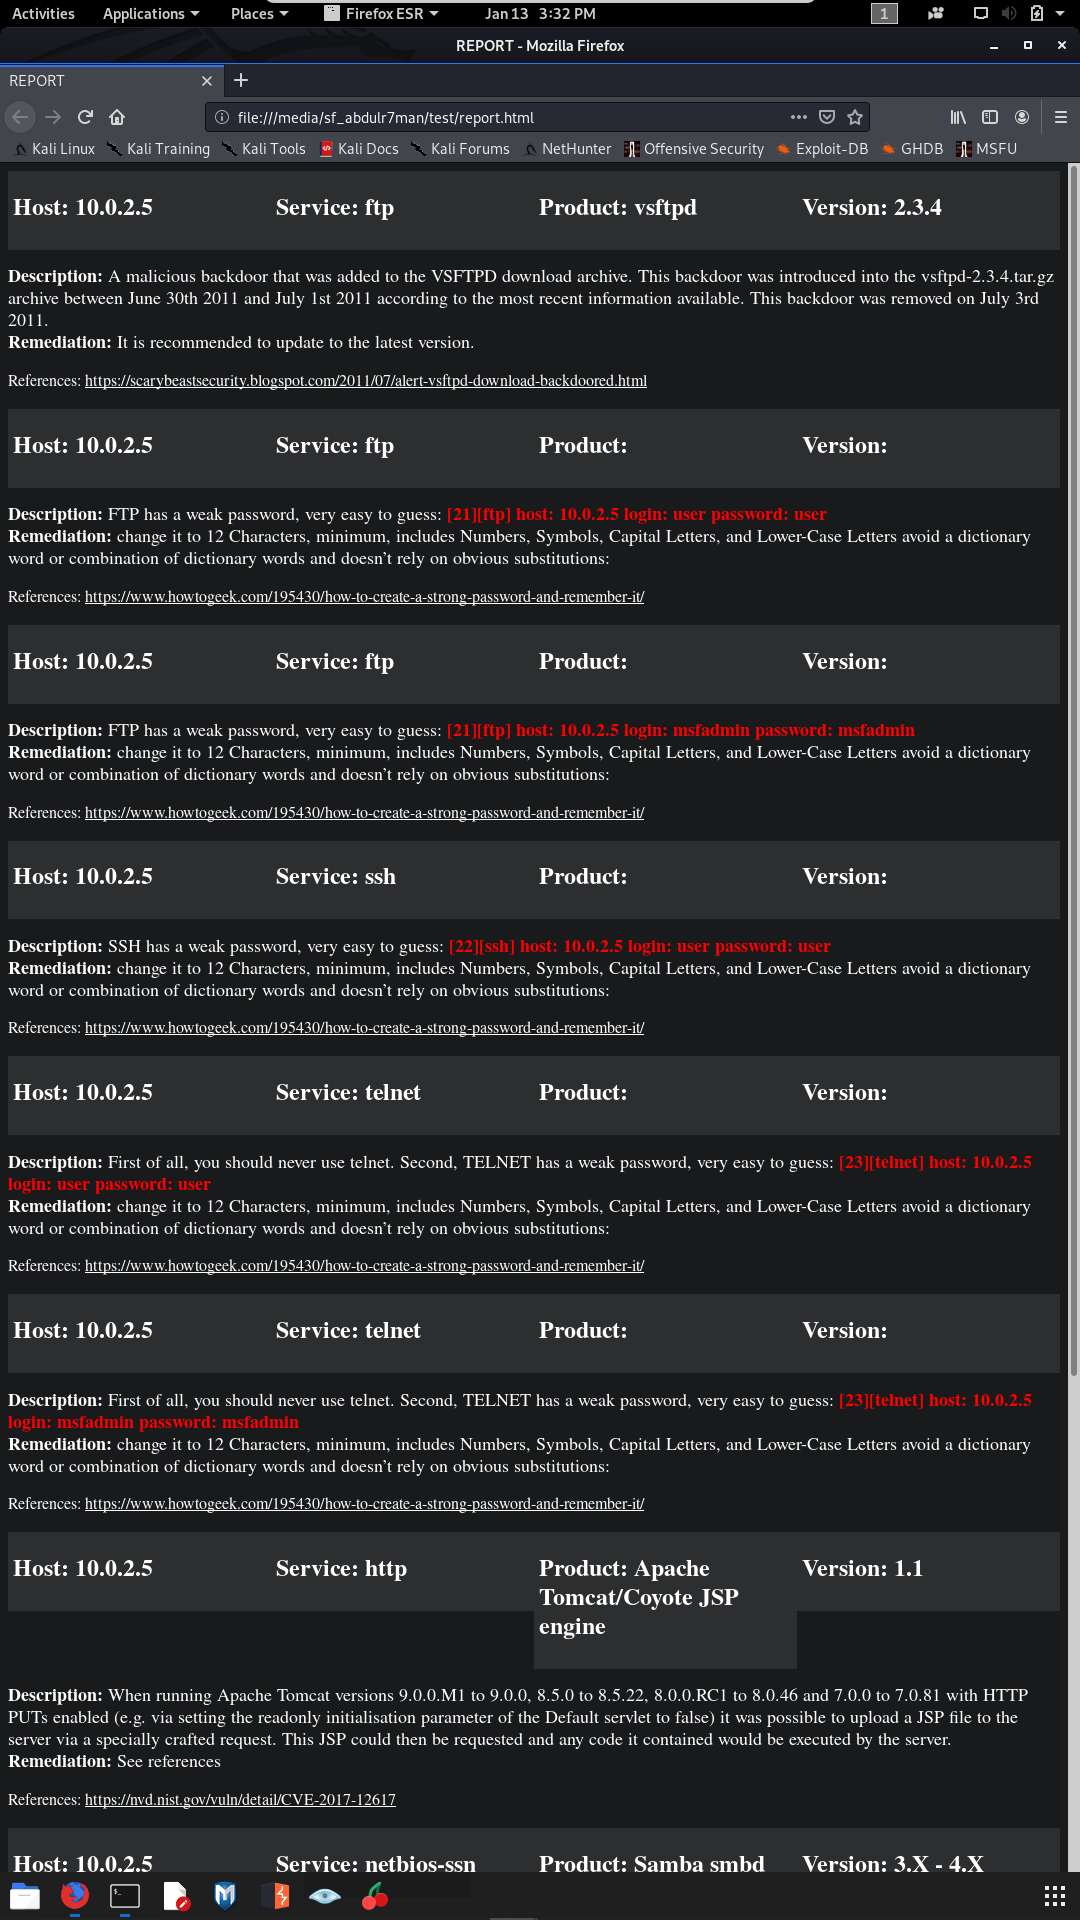 abdulr7mann/hackerenv
स्वचालित प्रवेश परीक्षण उपकरण जो IP पतों की स्कैनिंग करता है, पोर्ट और कमजोरियों की स्कैनिंग करता है, एक्सप्लॉइट निष्पादित करता है, और HTML/DOCX…
 aws/http-desync-guardian
HTTP अनुरोधों का विश्लेषण करें ताकि HTTP Desync हमलों (HTTP request smuggling/splitting के अग्रदूत) के जोखिम को कम किया जा सके।
 k8scout/k8scout
एक समझौता किए गए Kubernetes पॉड में एक ही बाइनरी ड्रॉप करें और तुरंत क्लस्टर-एडमिन, नोड एस्केप, सीक्रेट चोरी और क्लाउड IAM अधिग्रहण के लिए हर…
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 एक उपयोगी python स्क्रिप्ट है जो पेंटेस्टर्स और सुरक्षा शोधकर्ताओं को Microsoft .NET Framework RCE का परीक्षण…
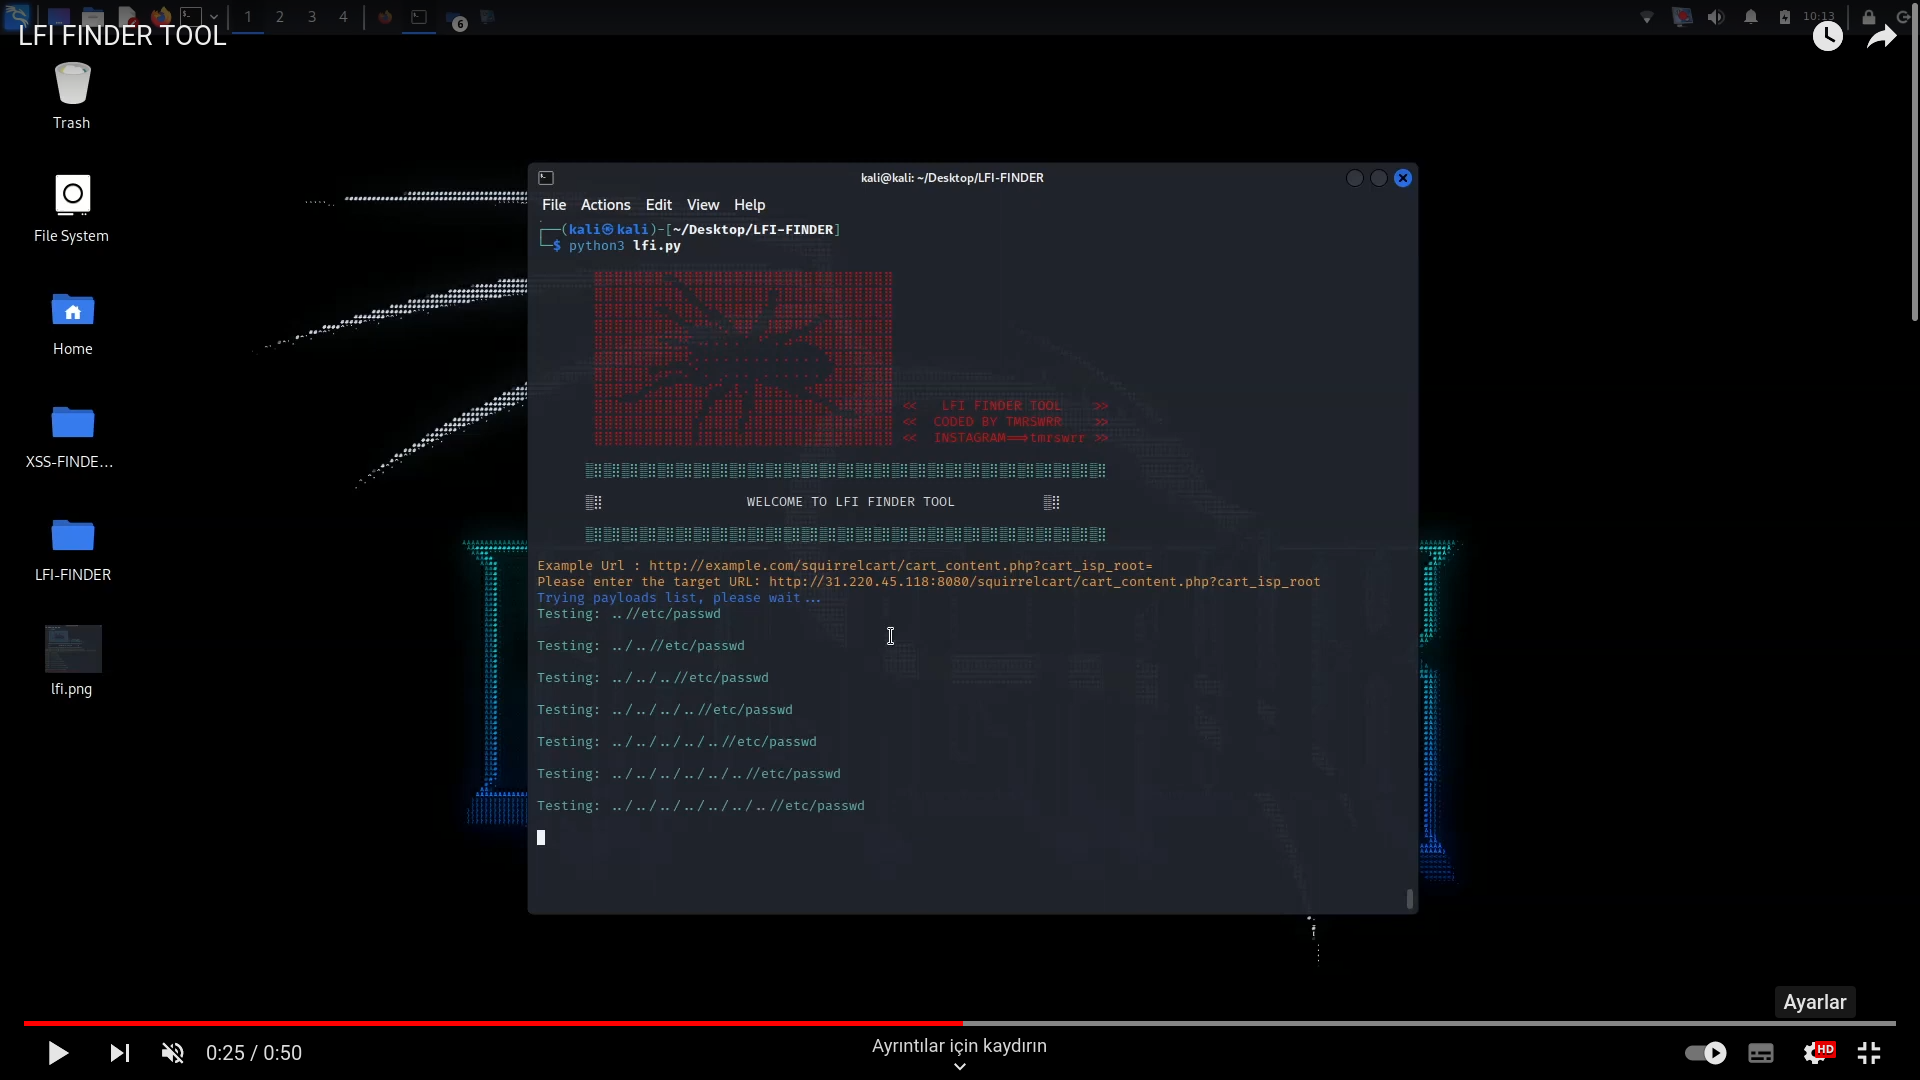 capture0x/lfi-finder
वेब एप्लिकेशन में Local File Inclusion (LFI) कमजोरियों का पता लगाने के लिए स्वचालित स्कैनर, जो URL का विश्लेषण करता है और geckodriver के माध्यम से…








