
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1 के लिए RCE PoC
 deibit/cansina
वेब सामग्री खोज उपकरण
 chiefautism/privacy-parser
openai privacy filter का उल्टा। वही 1.5b मॉडल, मास्किंग के बजाय PII को संरचित स्पैन के रूप में लौटाता है

 dev-2null/adcollector
हल्का-फुल्का टूल जो एक्टिव डायरेक्टरी वातावरण से हमला करने और बचाव दोनों के लिए मूल्यवान जानकारी को तुरंत निकालने में मदद करता है।
 0xdea/ghidra-scripts
रिवर्स इंजीनियरिंग और भेद्यता विश्लेषण को स्वचालित करने के लिए क्यूरेटेड Ghidra स्क्रिप्ट्स: असुरक्षित फ़ंक्शन खोजें, डीकंपाइलर स्यूडोकोड निकालें,…
 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 byt3bl33d3r/offensivedlr
अनुसंधान नोट्स और .NET के DLR को हथियार बनाने के लिए PoC कोड वाला टूलबॉक्स
 pablosnt/rekono
आक्रामक सुरक्षा प्लेटफ़ॉर्म जो हमले की सतह की खोज और भेद्यता प्रबंधन को स्वचालित करता है।
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195) के लिए PoC

 stamusnetworks/scirius
Suricata नियमसेट प्रबंधन, खतरा शिकार, और नियम ट्यूनिंग के लिए वेब इंटरफ़ेस, जिसमें बहु-स्रोत फ़ीड एकत्रीकरण, रूपांतरण और गतिविधि आँकड़े शामिल हैं।
 0x4d31/burpa
Burp-Automator: Slack एकीकरण के साथ एक Burp Suite स्वचालन उपकरण। इसका उपयोग Jenkins और Selenium के साथ गतिशील अनुप्रयोग सुरक्षा परीक्षण (DAST) को…
 intellabs/kafl
पूर्ण VM कर्नेल/ड्राइवर लक्ष्यों के लिए एक फ़ज़र
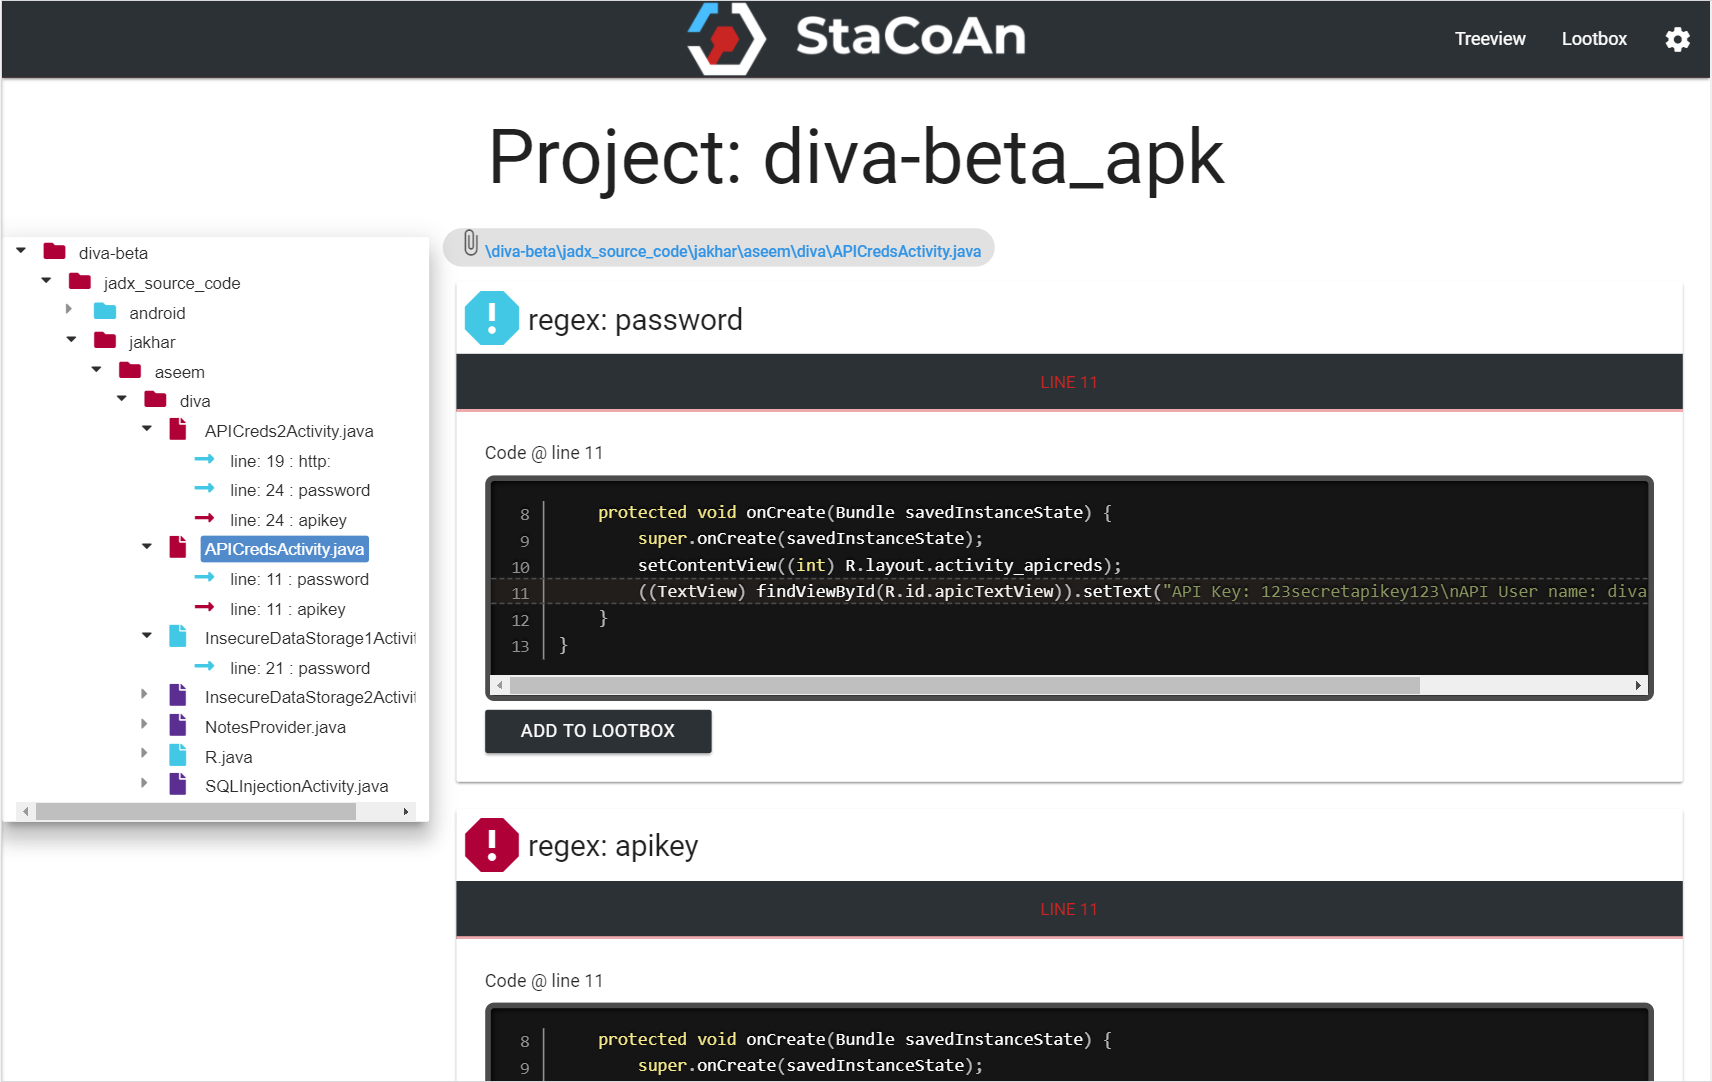 vincentcox/stacoan
StaCoAn एक क्रॉसप्लेटफ़ॉर्म उपकरण है जो डेवलपर्स, बगबाउंटी हंटर्स और एथिकल हैकर्स को मोबाइल एप्लिकेशन पर स्थैतिक कोड विश्लेषण करने में सहायता करता है।
 nccgroup/nmap-nse-vulnerability-scripts
NMAP भेद्यता स्कैनिंग स्क्रिप्ट
 dougburks/so-crates
SO-CRATES: Security Onion कंटेनरीकृत तीव्र विश्लेषण — खतरे, Evil, और संदिग्ध गतिविधियाँ!
 owasp/iotgoat
जानबूझकर असुरक्षित OpenWrt-आधारित फर्मवेयर, जो IoT सुरक्षा प्रशिक्षण के लिए व्यावहारिक अनुभव प्रदान करता है। इसमें स्थैतिक और गतिशील विश्लेषण के लिए…








