
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
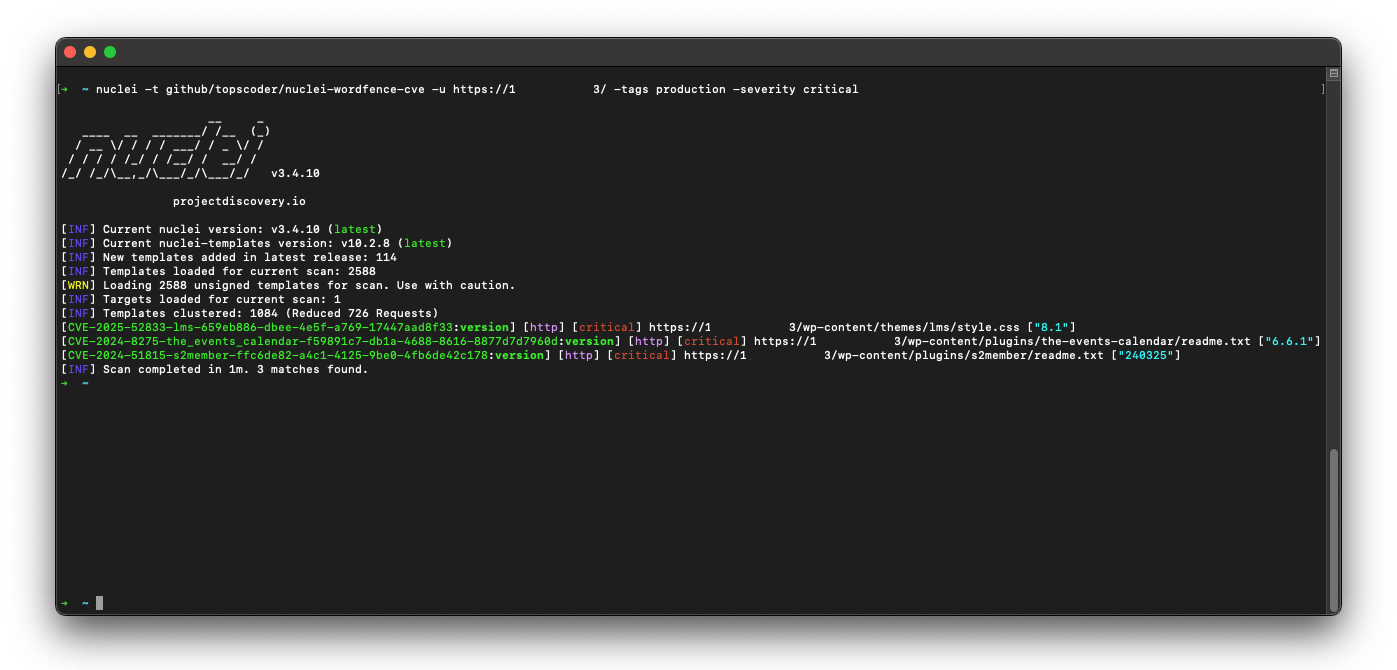
 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 zakirkun/guardian-cli
Guardian एक प्रोडक्शन-रेडी AI-संचालित पेनिट्रेशन टेस्टिंग ऑटोमेशन CLI टूल है जो Google Gemini और LangChain का उपयोग करके बुद्धिमान, चरण-दर-चरण…
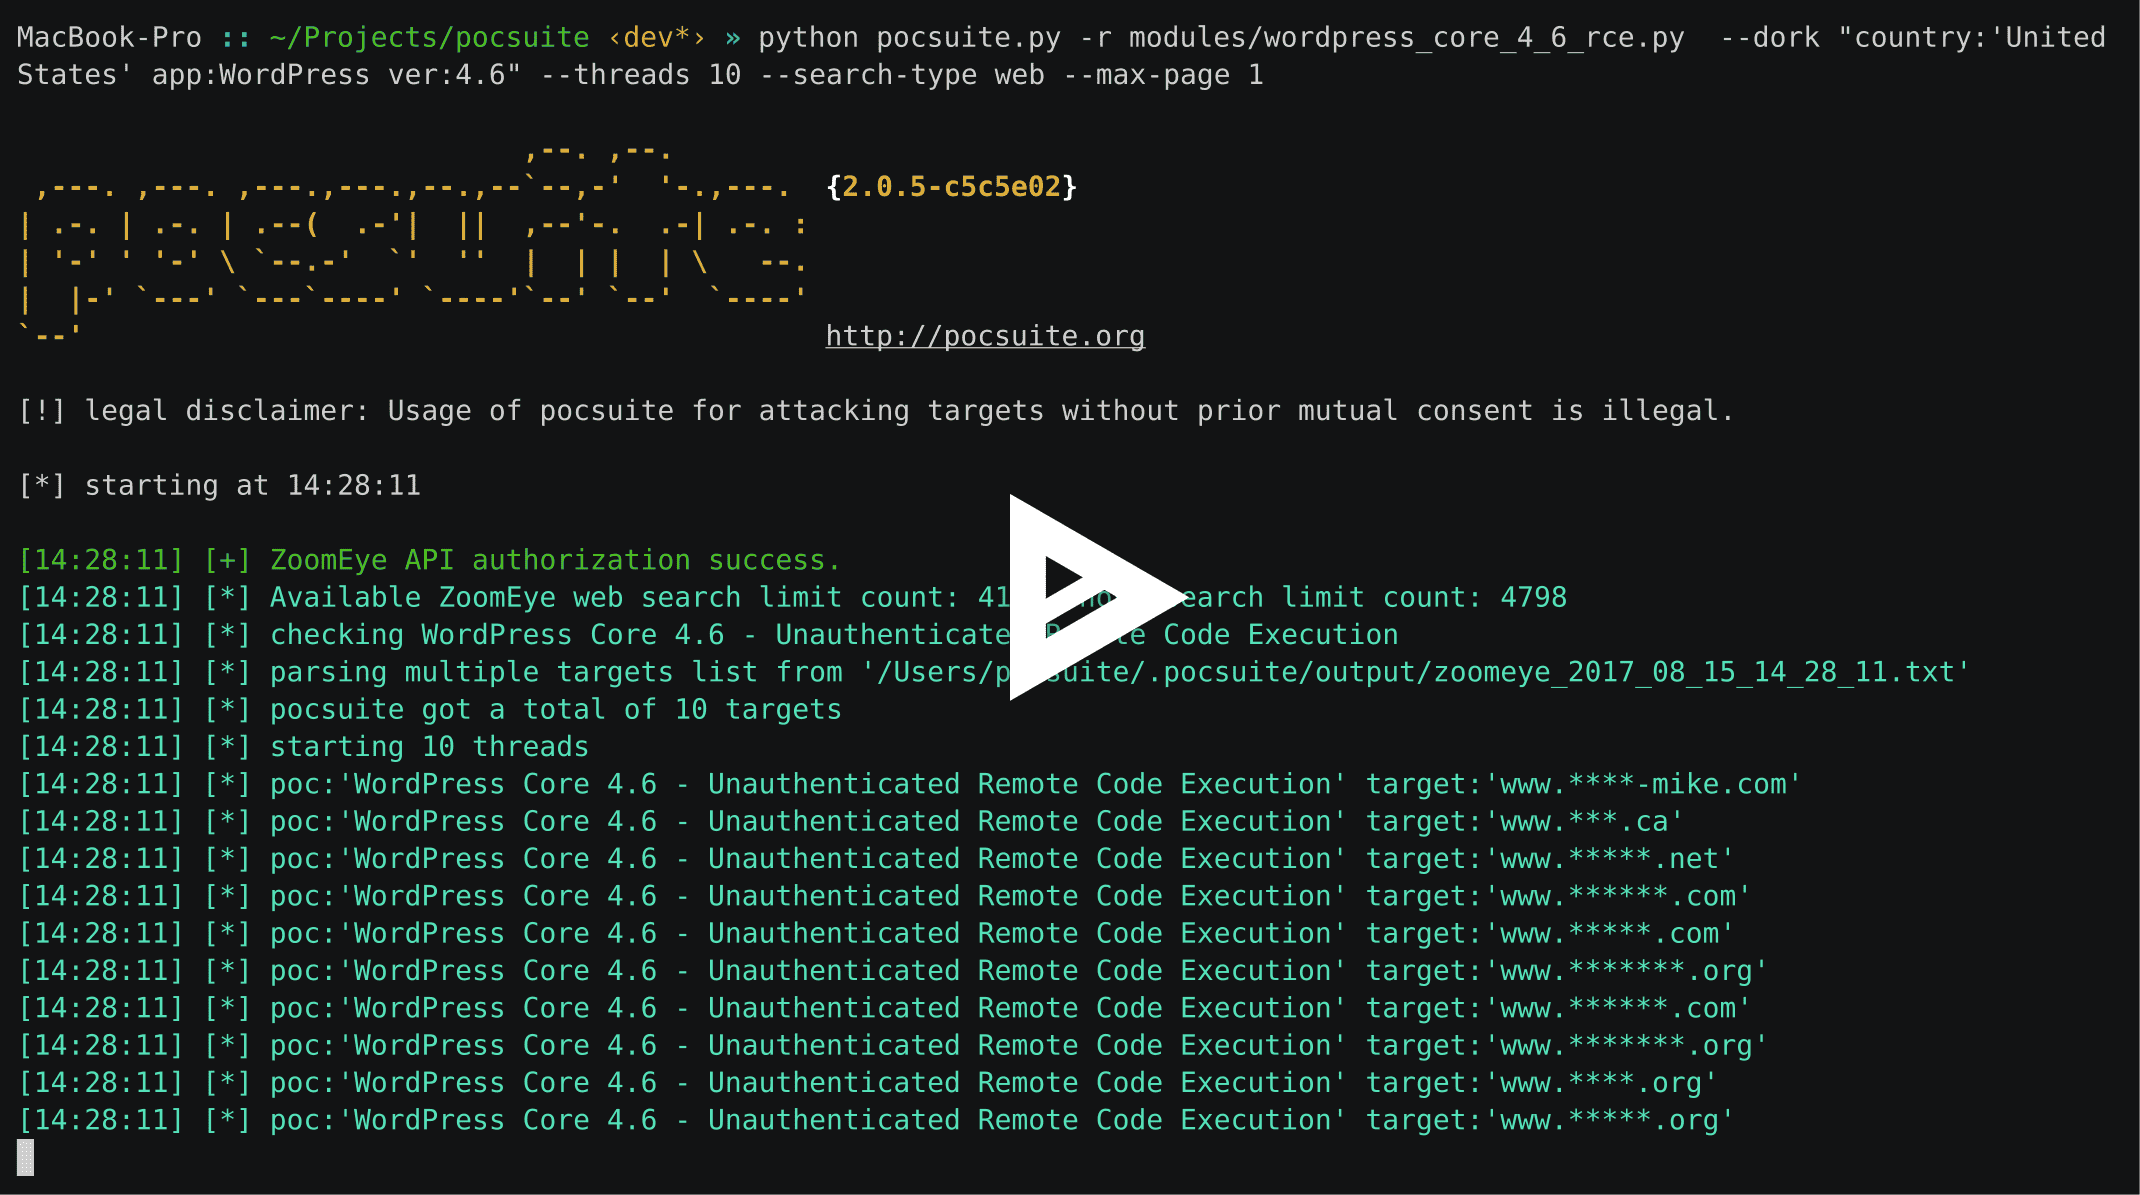 knownsec/pocsuite
यह परियोजना अब रखरखाव नहीं की जा रही है, कृपया https://github.com/knownsec/pocsuite3 परियोजना पर जाएं।
 stanislav-web/opendoor
OWASP वेब टोही एवं डायरेक्ट्री डिस्कवरी प्लेटफ़ॉर्म
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG, Ghidra और OllyDBG प्लगइन्स की एक क्यूरेटेड सूची।
 elvanderb/tcp-32764
कुछ कोड और नोट्स लिंक्सिस WAG200G में TCP-32764 पर सुनने वाले बैकडोर के बारे में।
 emadshanab/nuclei-templates-collection
न्यूक्लियाई टेम्पलेट संग्रह
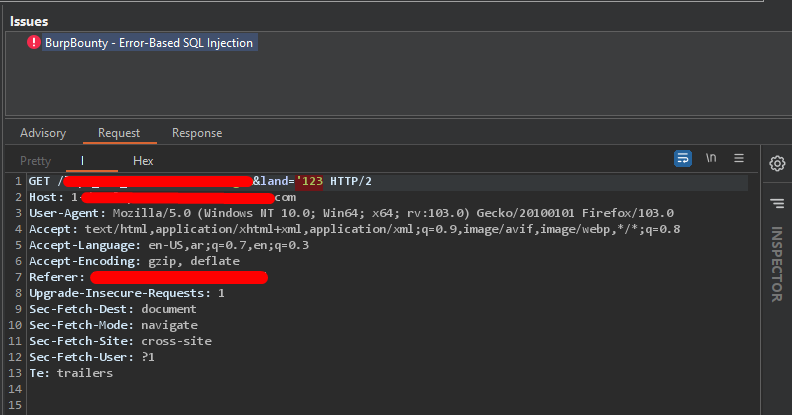 eslam3kl/sqlidetector
सरल पायथन स्क्रिप्ट, BurpBouty profile के साथ समर्थित, जो आपको 14 payloads के साथ कई अनुरोध भेजकर और विभिन्न डेटाबेस के लिए 152 regex patterns की…
 renniepak/cspbypass
CSPBypass.com, एक उपकरण जो नैतिक हैकर्स को प्रतिबंधात्मक कंटेंट सिक्योरिटी पॉलिसी (CSP) को बायपास करने और उन साइटों पर XSS (क्रॉस-साइट स्क्रिप्टिंग)…
 vulnerscom/getsploit
Vulners डेटाबेस से सार्वजनिक exploits खोजें और डाउनलोड करें — ऑनलाइन, या स्थानीय SQLite FTS5 इंडेक्स से पूरी तरह ऑफ़लाइन।
 cyber-buddy/apkhunt
OWASP MASVS पर आधारित Android ऐप्स के लिए स्थैतिक कोड विश्लेषण उपकरण, जो कम गलत-सकारात्मक दरों और अनुकूलित स्कैनिंग नियमों के साथ APK फ़ाइलों में…
 wireghoul/graudit
grep rough audit - स्रोत कोड ऑडिटिंग उपकरण
 splx-ai/agentic-radar
आपके LLM एजेंटिक वर्कफ़्लो के लिए एक सुरक्षा स्कैनर
 skavngr/rapidscan
:new: मल्टी-टूल वेब भेद्यता स्कैनर।
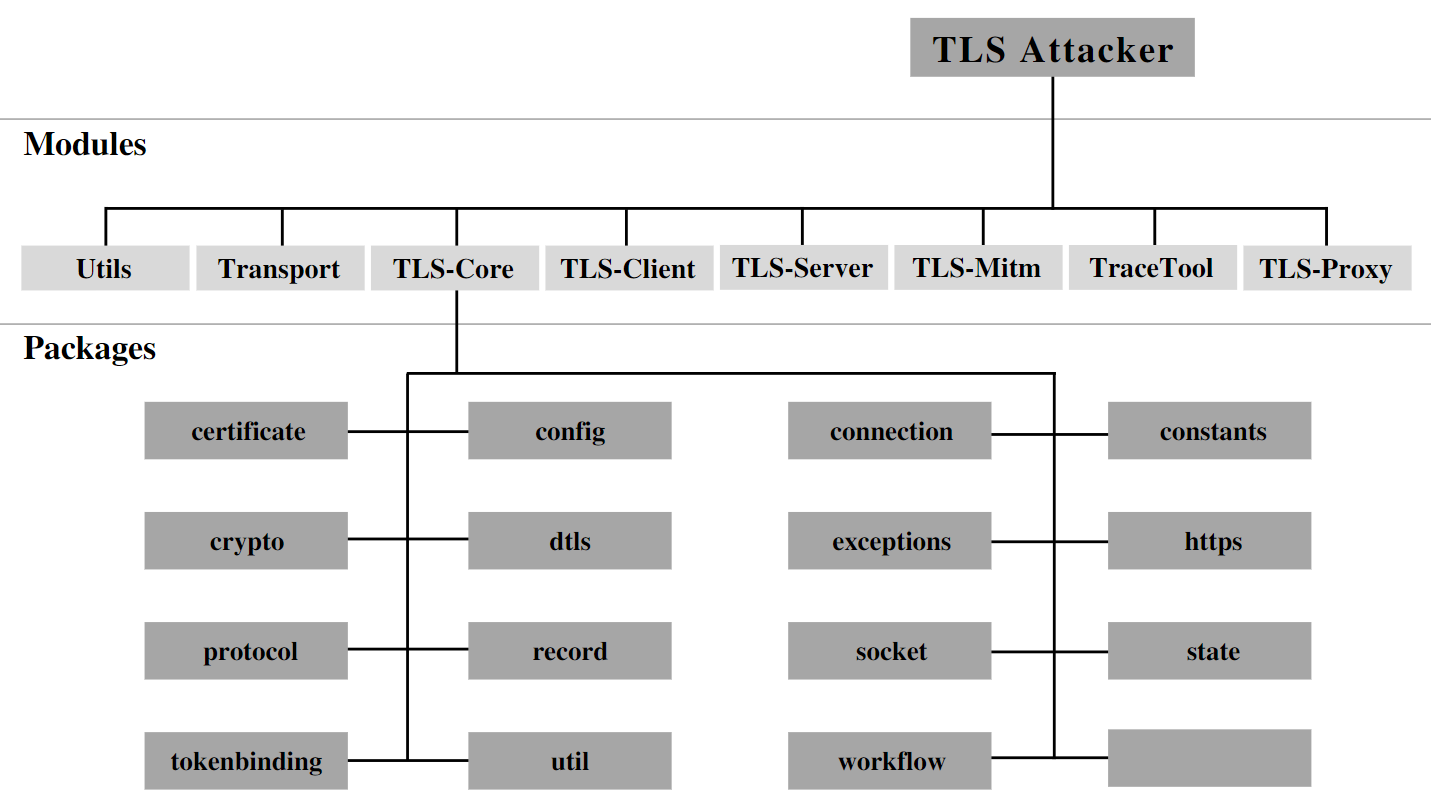 tls-attacker/tls-attacker
जावा-आधारित फ्रेमवर्क TLS लाइब्रेरीज़ के व्यवस्थित फज़िंग और विश्लेषण के लिए। मनमाना प्रोटोकॉल संदेश निर्माण, संशोधन, और भेद्यता खोज के लिए TLS…
 kimci86/bkcrack
Biham और Kocher के ज्ञात प्लेनटेक्स्ट हमले के साथ पुराने ज़िप एन्क्रिप्शन को क्रैक करें।
 hahwul/mobilehackersweapons
मोबाइल हैकर्स के हथियार / मोबाइल हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह। हैप्पी हैकिंग , हैप्पी बग-हंटिंग








