
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 freelabz/secator
secator - पेन्टेस्टर का स्विस चाकू
 trimstray/htrace.sh
मेरा सरल स्विस आर्मी नाइफ http/https समस्या निवारण और प्रोफाइलिंग के लिए।
 erev0s/vampi
सुरक्षा परीक्षण के लिए OWASP शीर्ष 10 कमजोरियों वाला असुरक्षित REST API
 ron190/jsql-injection
वेब अनुप्रयोगों से डेटाबेस जानकारी निकालने के लिए स्वचालित SQL इंजेक्शन पहचान और शोषण उपकरण, जो कई इंजेक्शन तकनीकों और टैम्पर स्क्रिप्ट का समर्थन…
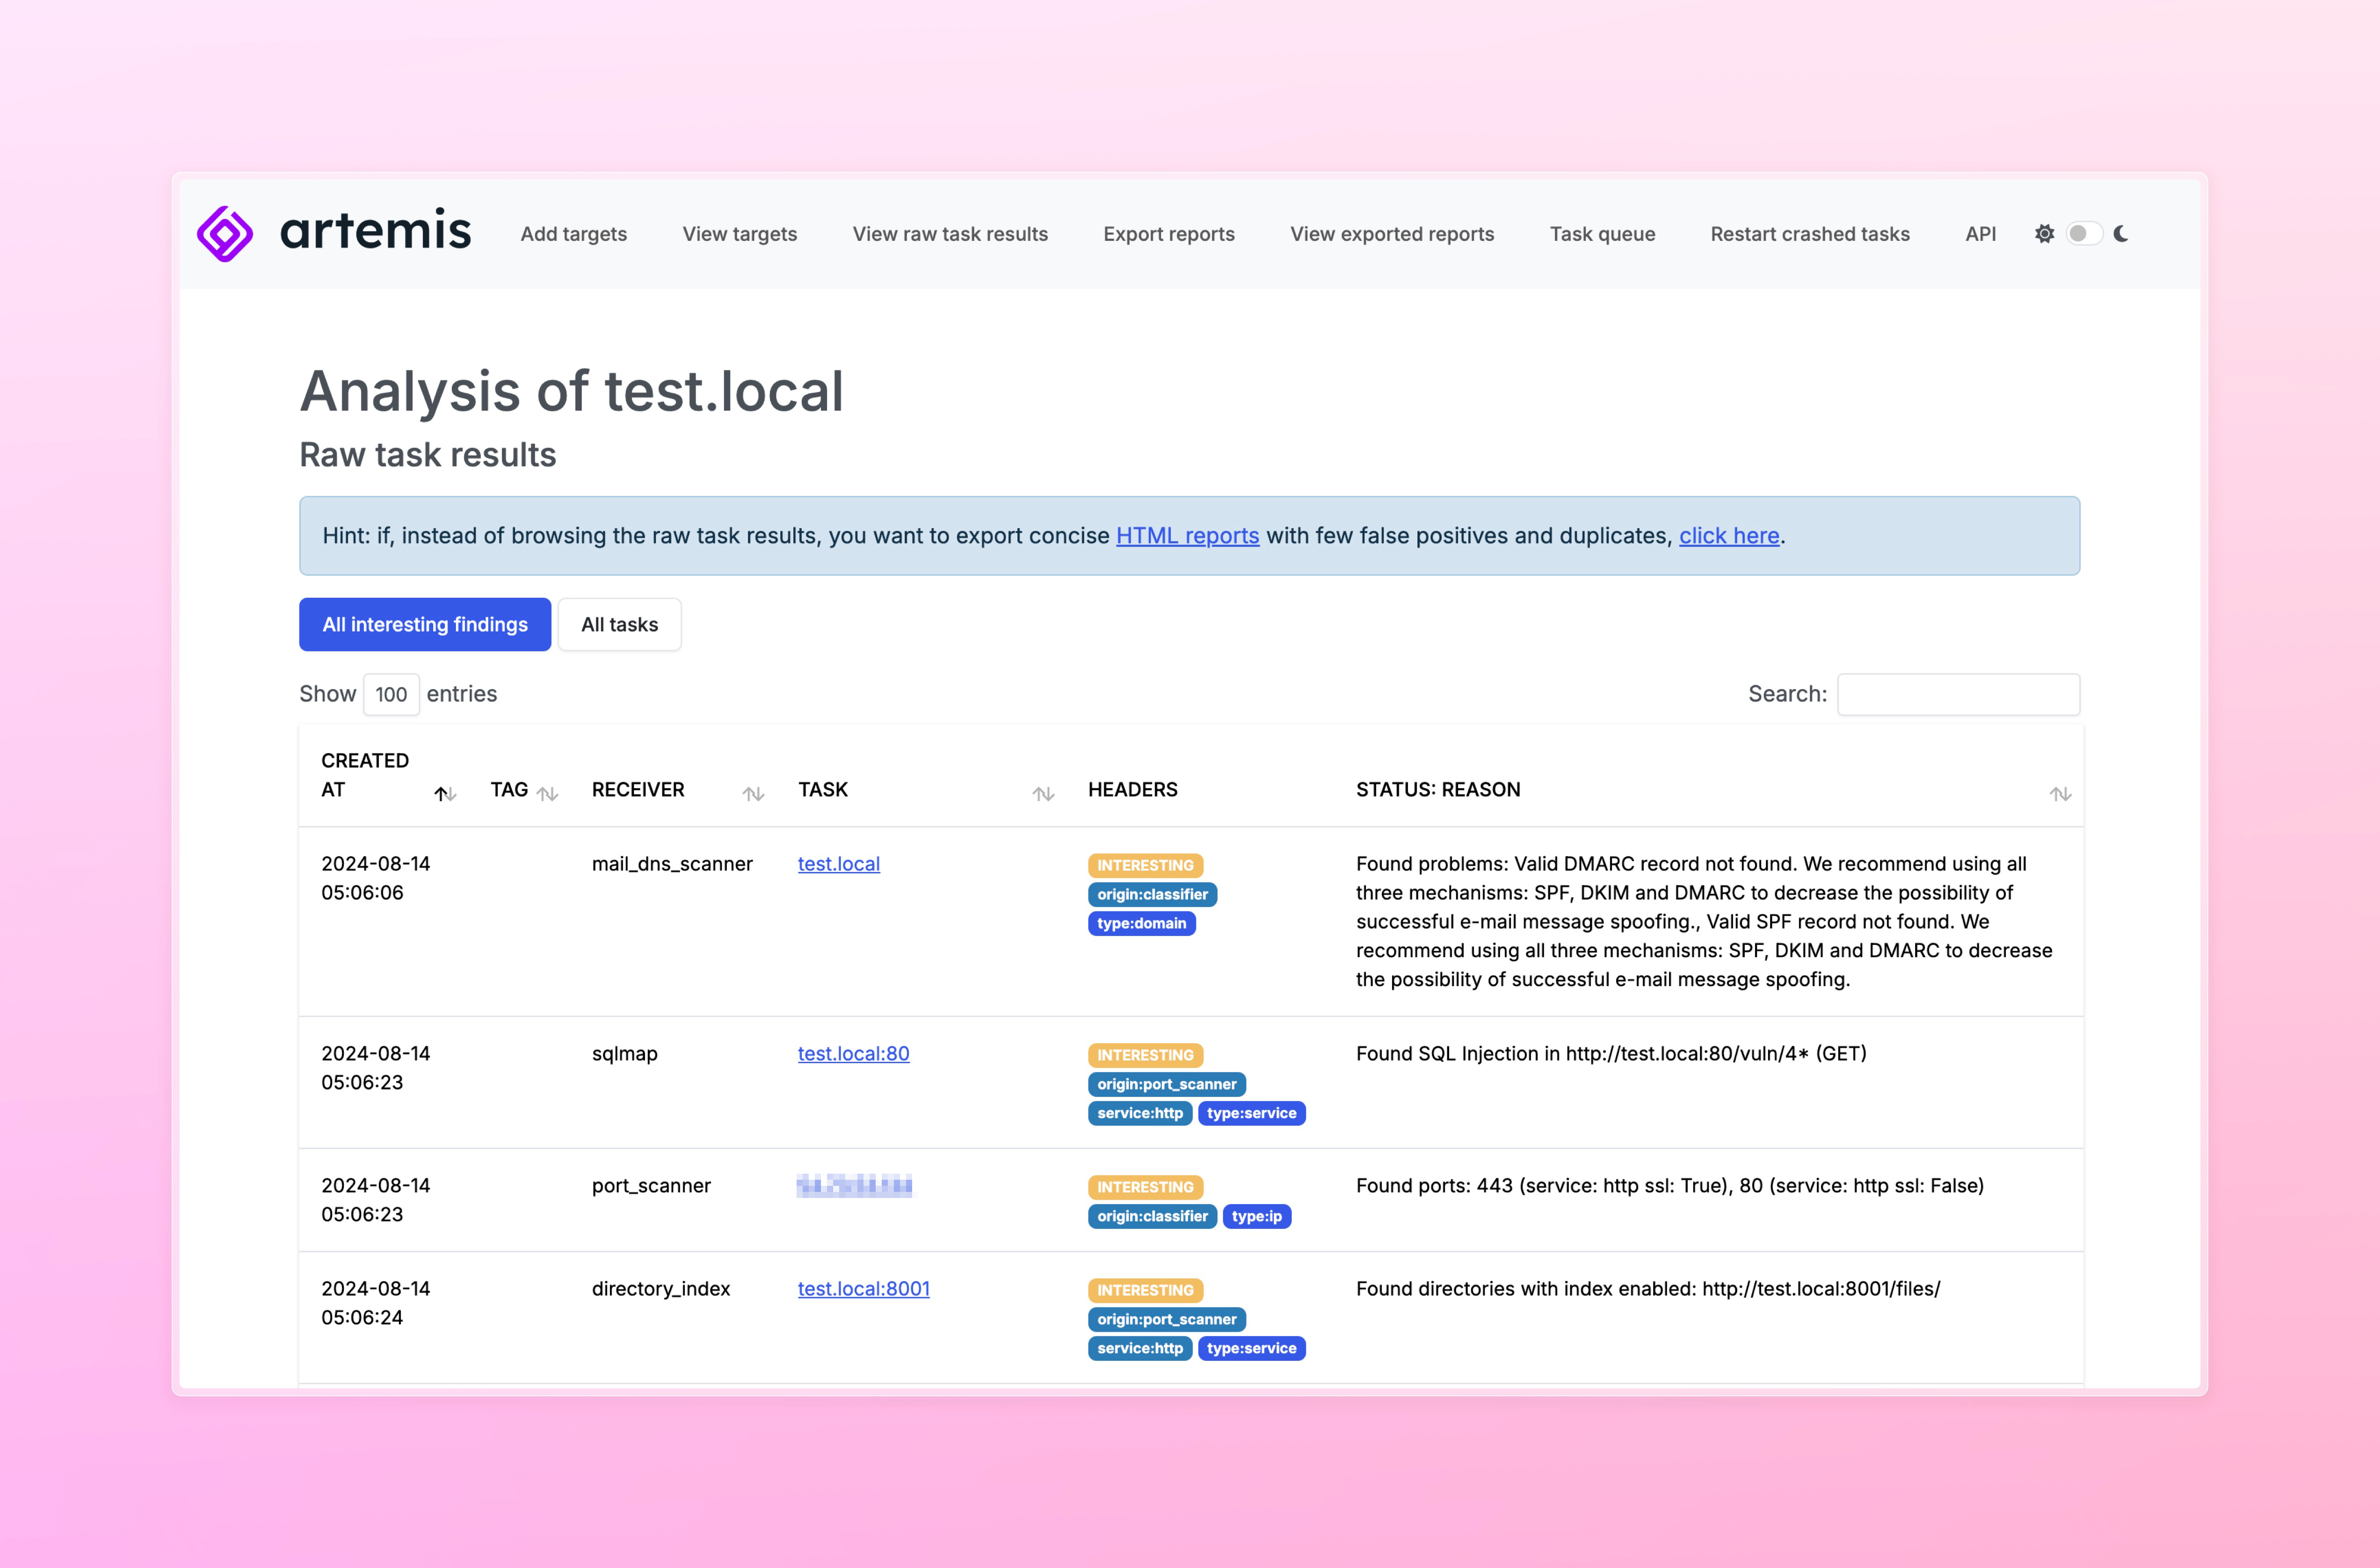 cert-polska/artemis
स्वचालित रिपोर्ट निर्माण क्षमताओं वाला एक मॉड्यूलर भेद्यता स्कैनर।
 rhinosecuritylabs/cves
राइनो सिक्योरिटी लैब्स की टीम द्वारा खोजे गए CVEs के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स
 microcosm-cc/bluemonday
bluemonday: एक तेज़ golang HTML sanitizer (OWASP Java HTML Sanitizer से प्रेरित) जो उपयोगकर्ता द्वारा उत्पन्न सामग्री को XSS से साफ़ करता है
 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
OSINT परियोजना, जिसका मुख्य विचार सभी संभावित Google dorks खोज संयोजनों को एकत्र करना और विशिष्ट वेबसाइट के बारे में जानकारी खोजना है: सामान्य एडमिन…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
Misconfiguration Manager सभी ज्ञात Microsoft Configuration Manager ट्रेडक्राफ्ट और संबंधित रक्षात्मक एवं हार्डनिंग मार्गदर्शन के लिए एक केंद्रीय…
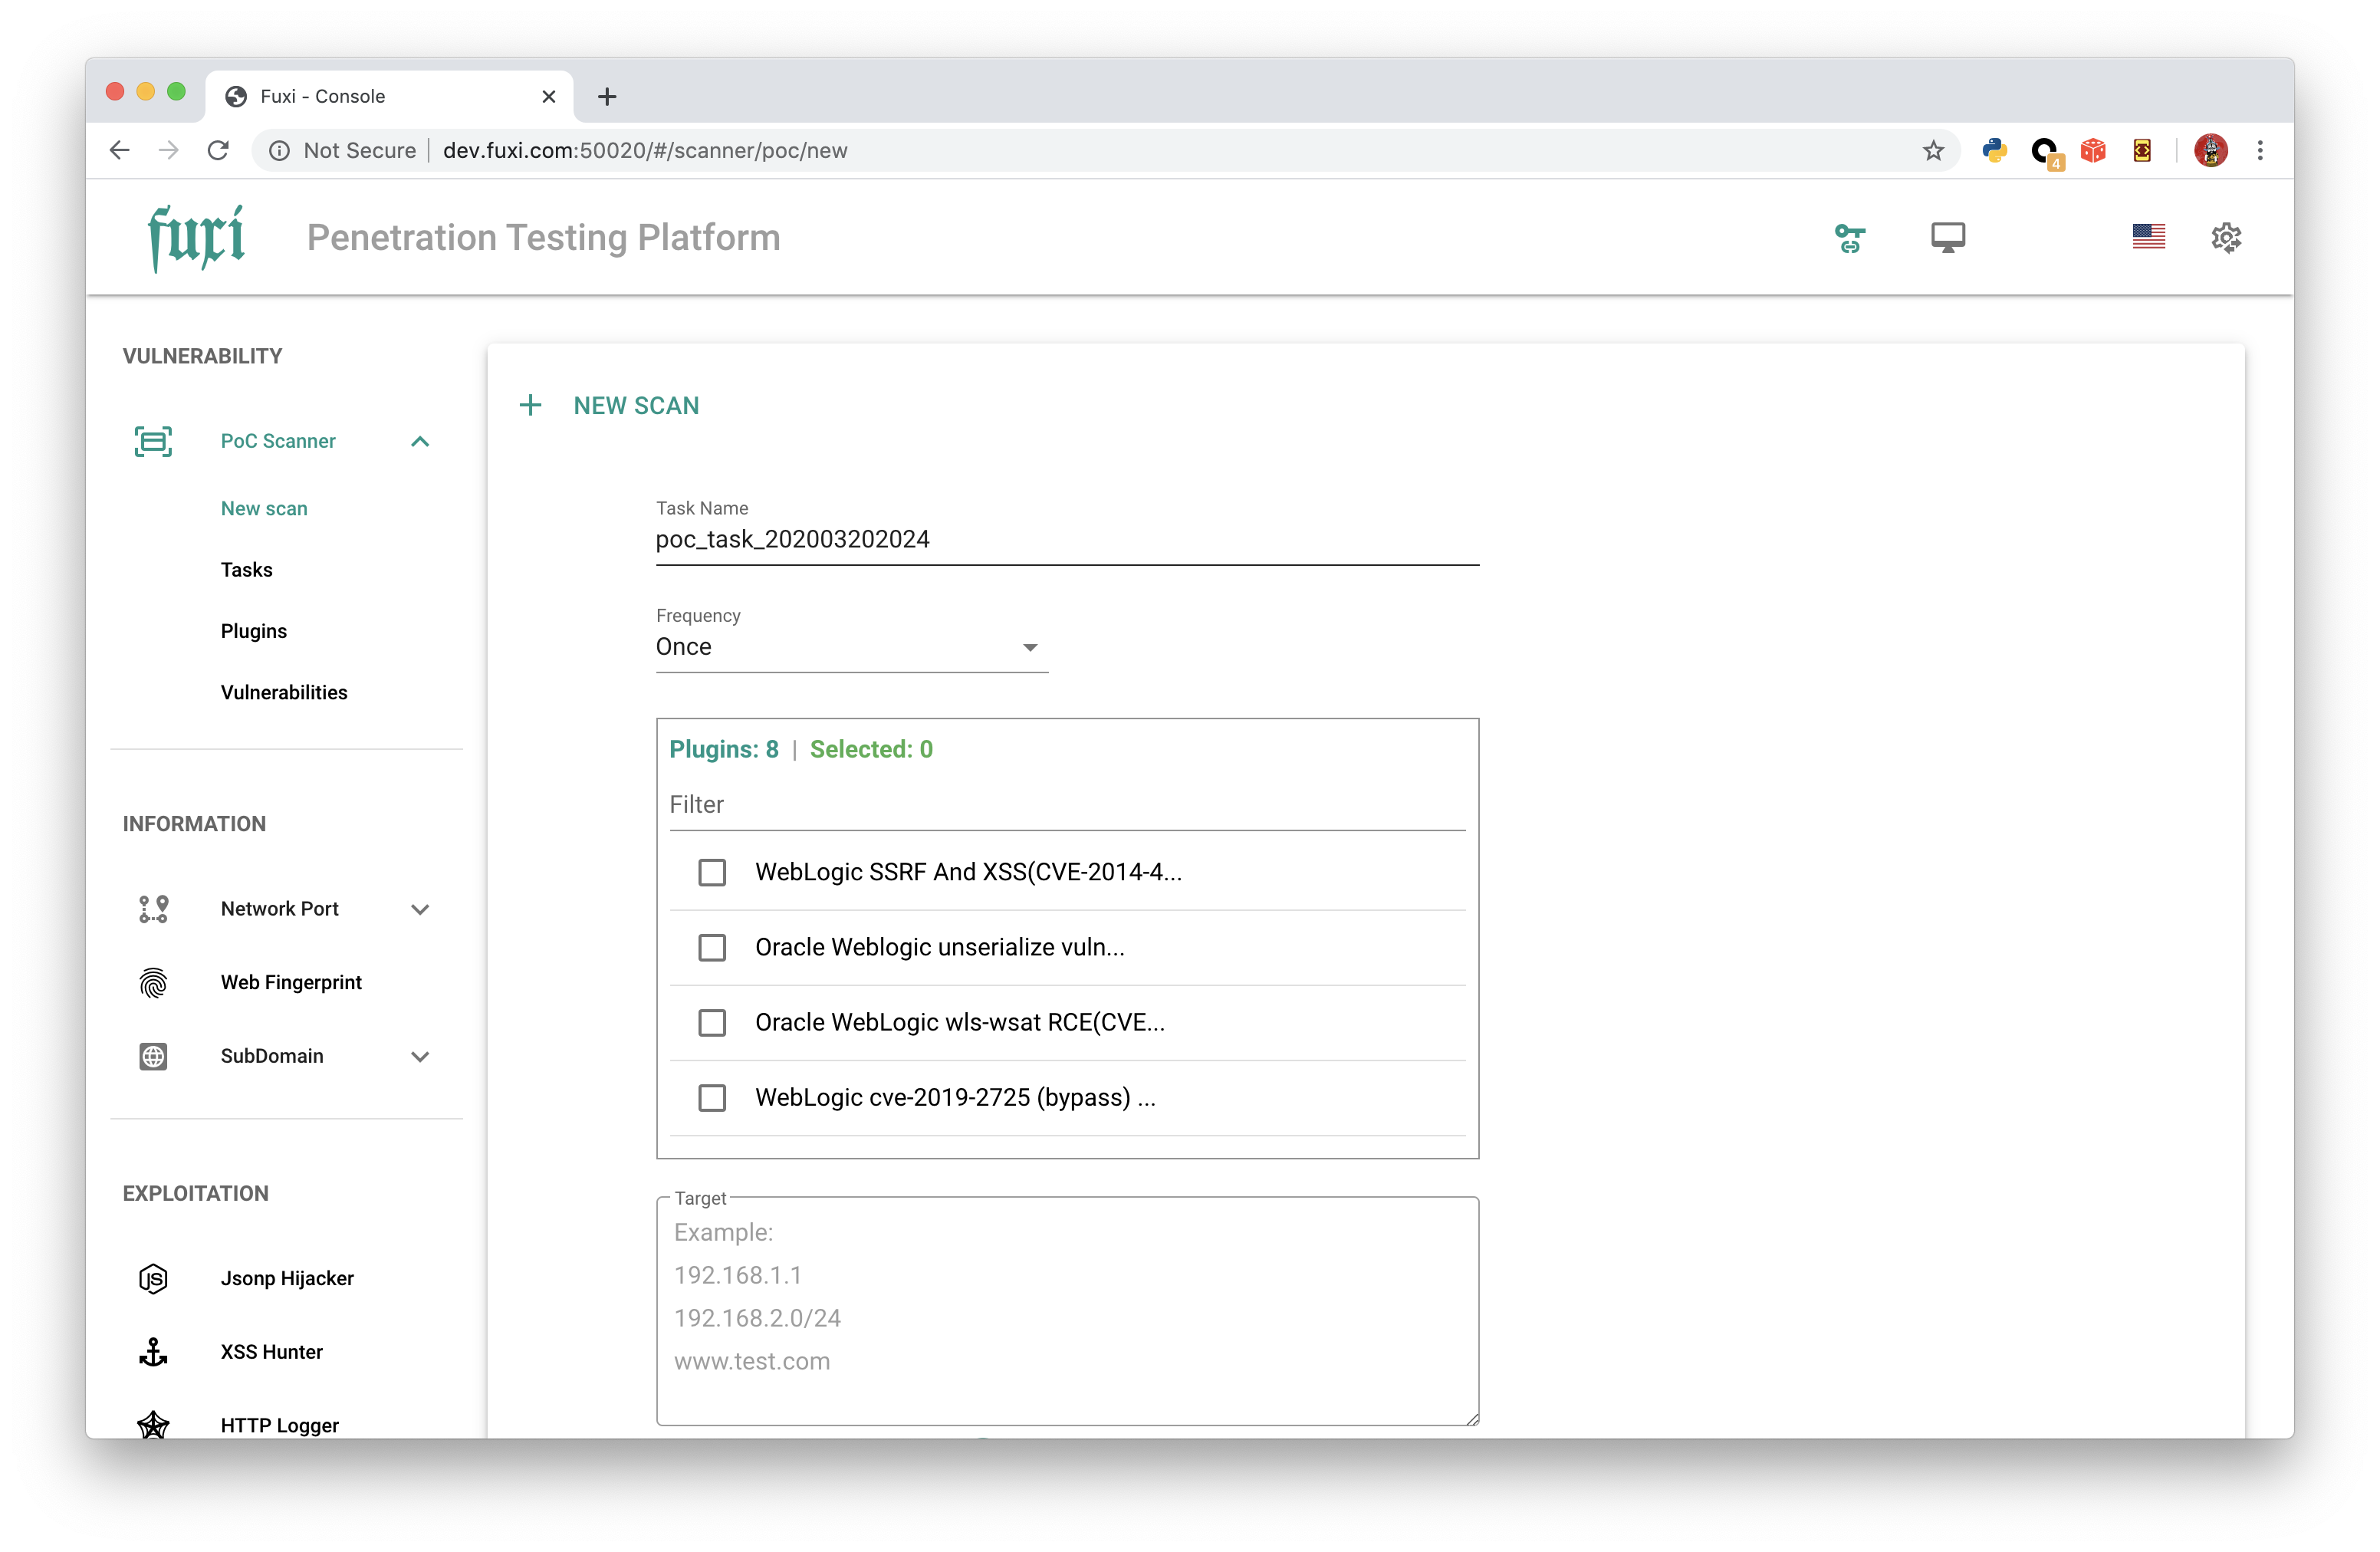 jeffzh3ng/fuxi
क्रॉस-प्लेटफ़ॉर्म पैनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जिसमें Docker समर्थन, वेब-आधारित इंटरफ़ेस, और स्वचालित भेद्यता स्कैनिंग तथा सुरक्षा मूल्यांकन के…

 dnsviz/dnsviz
DNS प्रतिनिधिमंडल और DNSSEC सुरक्षा का विश्लेषण करता है, रिज़ॉल्वर और अथॉरिटेटिव सर्वरों की जाँच करके, फिर तैनाती की तैयारी के लिए ज़ोन व्यवहार का…
 arthepsy/ssh-audit
SSH सर्वर ऑडिटिंग (बैनर, की एक्सचेंज, एन्क्रिप्शन, MAC, संपीड़न, अनुकूलता, सुरक्षा, आदि)
 blacktop/ipsw-diffs
iOS, iPadOS और macOS IPSW फर्मवेयर रिलीज़ के प्रति-बिल्ड डिफ़ प्रकाशित करता है, जिससे संस्करणों और बीटा के बीच सिस्टम घटकों की बाइनरी-स्तरीय तुलना…
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…








