 foxirain/linux-kernel-codex-harness-v2
प्रोवेनेंस-जागरूक Linux कर्नेल भेद्यता अनुसंधान हार्नेस, जिसका उपयोग CVE-2026-53075 की जांच में किया गया है।


अनुसंधान उपकरण · मूल आयात: 3 अप्रैल 2026 · v2 दस्तावेज़ संशोधन: 11 जुलाई 2026
बाह्य संकेत: ध्यान आवंटन से प्रोवेनेंस-जागरूक ट्राइएज तक
मॉडल का ध्यान निर्देशित करने के लिए पुनरुत्पादनीय अवलोकनों का उपयोग करें, फिर समीक्षा कतारों को व्यवस्थित करने के लिए रिपॉजिटरी प्रोवेनेंस का उपयोग करें—कभी भी प्रमाण का दावा न करें।
परियोजना वंशावली— Kernel Codex Harness v1 · ध्यान आवंटन → Kernel Codex Harness v2 · प्रोवेनेंस-जागरूक ट्राइएज
परियोजना स्थिति. यह रिपॉजिटरी वास्तविक Linux कर्नेल भेद्यता अनुसंधान के लिए v1 के attention-allocation workflow को provenance-aware triage तक विकसित करने वाला LLM-सहायता प्राप्त अनुसंधान हार्नेस है। इस संस्करण का उपयोग CVE-2026-53075 के रूप में प्रकाशित भेद्यता की खोज के लिए किया गया था। यह स्वचालित भेद्यता डिटेक्टर, नवीनता निर्णायक, exploit सत्यापनकर्ता या कर्नेल सुरक्षा आश्वासन उपकरण नहीं है; अंतिम सत्यापन और रिपोर्टिंग मनुष्यों द्वारा की जाती है।
सार— Linux कर्नेल जैसे बड़े कोडबेस को LLM में सीधे खोजने देने से संदर्भ बिखर जाता है, और खतरनाक API की उपस्थिति तथा वास्तविक शोषण क्षमता आसानी से भ्रमित हो जाती है। Kernel Codex Harness v2 इस समस्या को दो-चरणीय बाह्य संकेत प्रसंस्करण के रूप में परिभाषित करता है। मॉडल कॉल से पहले, पथ भार, शाब्दिक हिट, और कैश्ड syzbot ओवरलैप के साथ उम्मीदवार फ़ाइलों को रैंक करके ध्यान आवंटित किया जाता है। मॉडल प्रतिक्रिया के बाद, Git branch·HEAD·dirty state को प्रतिक्रिया से निकाले गए CVE·commit·known marker के साथ जोड़कर strong finding को provenance-aware review bucket में वर्गीकृत किया जाता है। इस हार्नेस का उपयोग वास्तविक Linux कर्नेल अनुसंधान में PPP के target network namespace अनुमति सत्यापन दोष की खोज के लिए किया गया था, जिसे CVE-2026-53075 के रूप में प्रकाशित किया गया। Triage अनुसंधान कतार को व्यवस्थित करने वाला heuristic है; विशेष रूप से, new_candidate का अर्थ केवल यह है कि कोई ज्ञात संकेत या provenance समस्या नहीं मिली, यह novelty proof नहीं है। सभी findings के लिए userspace reachability, invariant break, और concrete impact का मानव पुनः-सत्यापन आवश्यक है।
सूचकांक शर्तें— Linux कर्नेल, भेद्यता अनुसंधान, बाह्य संकेत, प्रोवेनेंस, heuristic ट्राइएज, LLM ऑर्केस्ट्रेशन, syzbot, Codex.
कर्नेल सुरक्षा समीक्षा में दो अलग-अलग प्रकार की अनिश्चितताएँ होती हैं।
v1 की केंद्रीय समस्या पहली थी, अर्थात् attention allocation। v2 उस सिद्धांत को बनाए रखते हुए दूसरी समस्या को provenance-aware triage तक विस्तारित करता है। दोनों संस्करणों का उपयोग वास्तविक अनुसंधान में किया गया; v1-सहायता प्राप्त अनुसंधान CVE-2026-31720 तक और v2-सहायता प्राप्त अनुसंधान CVE-2026-53075 तक पहुँचा।
मॉडल के बाहर के अवलोकनों से अनुसंधान का दायरा सीमित करें, और मॉडल प्रतिक्रिया के बाद सत्यापन योग्य रिपॉजिटरी प्रोवेनेंस जोड़ें। किसी भी चरण का संकेत भेद्यता या नवीनता सिद्ध नहीं करता।
Pre-inference बाह्य संकेत LLM निर्णय नहीं है, बल्कि मॉडल निष्पादन से पहले गणना किए गए अवलोकन हैं।
समान सोर्स ट्री, प्रोफ़ाइल और कैश्ड syzbot JSON का उपयोग करके उम्मीदवार रैंक की पुनर्गणना की जा सकती है। यह स्कोर संभाव्यता या शोषण क्षमता नहीं है, बल्कि पहले कहाँ देखना है यह तय करने वाला सापेक्ष क्रम है।
Post-inference चरण strong model verdict में निम्नलिखित जानकारी जोड़ता है।
इस दस्तावेज़ में, post-inference बाह्य संकेत केवल उस प्रोवेनेंस को संदर्भित करता है जो मॉडल से स्वतंत्र रूप से एकत्र किया गया है, जैसे Git repository/status, branch, HEAD, dirty state, local commit ancestry। CVE·commit·known marker मॉडल प्रतिक्रिया से निकाले गए model-derived reference हैं, बाह्य संकेत या आधिकारिक तथ्य नहीं। Triage दोनों प्रकार के इनपुट को जोड़ता है लेकिन उनके स्रोत को अलग-अलग दर्ज करता है।
Strong finding को परिचालन रूप से निम्नलिखित review bucket में से एक में व्यवस्थित किया जाता है।
| Bucket | अर्थ |
|---|---|
new_candidate | वह उम्मीदवार जिसका provenance सत्यापित है और कोई dirty/known blocking signal नहीं मिला |
known_issue | वह उम्मीदवार जिसमें non-negated known reference है, या प्रतिक्रिया fix/upstream संबंध के रूप में इंगित करती है और वर्तमान HEAD में शामिल commit की पुष्टि हुई है |
dirty_tree_suspect | वह उम्मीदवार जिसमें dirty repository या dirty target के प्रभाव को खारिज नहीं किया जा सकता |
provenance_unknown | वह उम्मीदवार जिसके लिए Git repository, status या HEAD विश्वसनीय रूप से सत्यापित नहीं किया जा सका |
सभी वर्गीकरण परिणामों का novelty_proven false है। new_candidate का अर्थ "नई भेद्यता" नहीं है, बल्कि वह कतार है जिसमें मनुष्य को पहले नवीनता अनुसंधान जारी रखना चाहिए।
ऑडिट पहले उन सीमाओं की जाँच करता है जो userspace से शुरू होती हैं, जैसे syscall, ioctl, netlink, procfs, filesystem, BPF, driver hook। उसके बाद ही UAF, OOB, refcount, race, info leak, capability check जैसे bug class का मूल्यांकन किया जाता है।
एक अनुसंधान इकाई एक फ़ाइल और उसके निकटवर्ती caller·teardown·free path तक सीमित है। मॉडल द्वारा सुझाए गए manual follow-up अधिकतम दो बार तक सीमित हैं ताकि व्यापक खोज के बजाय सत्यापन योग्य छोटा पथ बना रहे।
Strong finding को कम से कम निम्नलिखित की व्याख्या करनी चाहिए।
Parser केवल verdict और next target को सामान्यीकृत करता है; यह इस साक्ष्य की पूर्णता को स्वचालित रूप से सिद्ध नहीं करता।
प्रारंभिक प्रवाह Protect AI के vulnhuntr द्वारा उपयोग किए गए फ़ाइल-स्तरीय विश्लेषण, सीमित संदर्भ विस्तार और संरचित आउटपुट के विचार से शुरू हुआ [1]। इस परियोजना में इसे userspace-reachable kernel surface, कर्नेल ऑब्जेक्ट lifetime, teardown path और syzbot ओवरलैप के अनुरूप पुनः डिज़ाइन किया गया। v2 का अतिरिक्त योगदान attention allocation के बाद रिपॉजिटरी प्रोवेनेंस का उपयोग करके finding triage चरण रखना है।
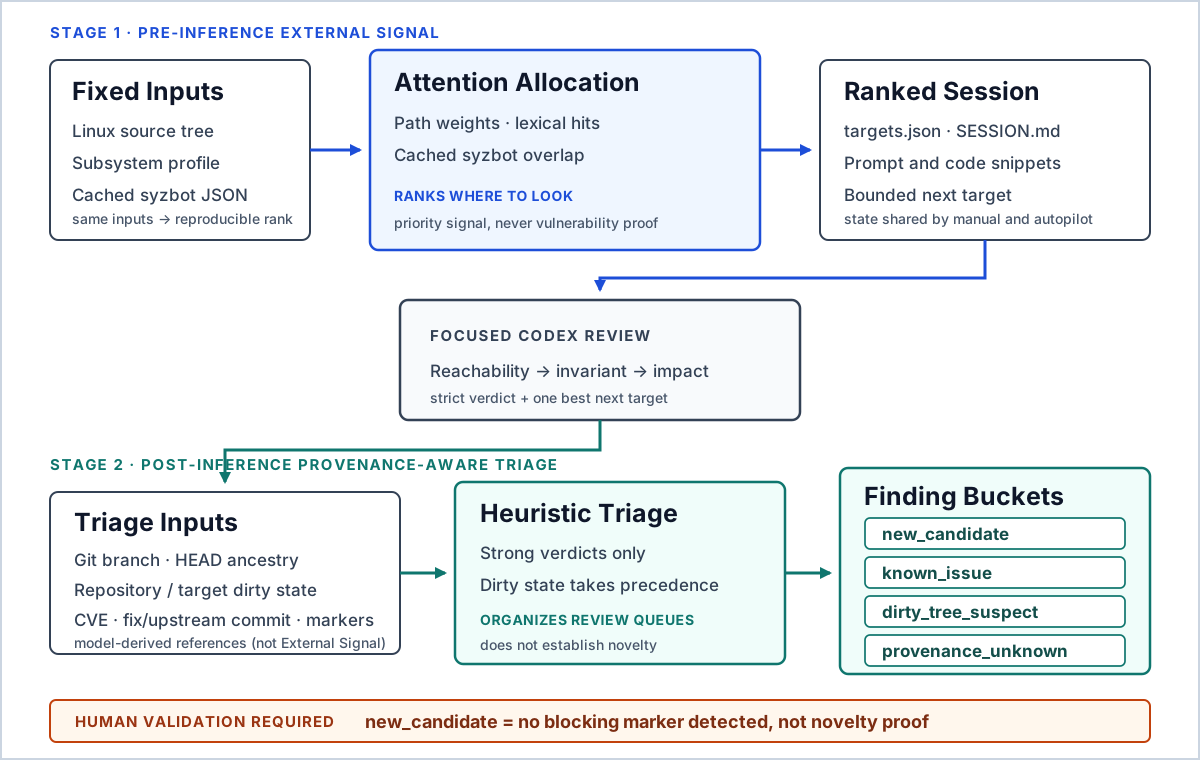
चित्र 1. Pre-inference बाह्य संकेत पुनरुत्पादनीय समीक्षा इकाइयों को रैंक करता है। Post-inference triage मॉडल-स्वतंत्र Git प्रोवेनेंस को मॉडल-व्युत्पन्न प्रतिक्रिया संदर्भों के साथ जोड़ता है, बिना बाद वाले को बाह्य संकेत या आधिकारिक तथ्य माने। मानव सत्यापन दोनों स्वचालित चरणों के बाहर रहता है।
तालिका I — प्रमुख मॉड्यूल जिम्मेदारियाँ
