
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 cckuailong/reapoc
ओपनसोर्स PoC && कमजोर-लक्ष्य भंडारण बॉक्स।
 horkimhab/cve-2026-9586
शैक्षिक भंडार CVE-2026-9586 के लिए, जो अधिकृत सुरक्षा अनुसंधान, भेद्यता विश्लेषण, और पृथक वातावरण में प्रयोगशाला-आधारित परीक्षण हेतु…
 saku0512/cve-2026-84361-poc
CVE-2026-84361 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो दुर्भावनापूर्ण P4PORT के माध्यम से Composer के Perforce ड्राइवर में कमांड इंजेक्शन प्रदर्शित करता है,…
 crukz404/cve-2019-10068-poc
CVE-2019-10068 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kentico CMS में एक डिसीरियलाइज़ेशन RCE है, जो रिमोट कमांड निष्पादन के लिए एक वेब शेल अपलोड…
 nabeelmkhan/cve-2026-78837
CVE-2026-78837 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AppNitro MachForm v30 में एक अनप्रमाणित SQL इंजेक्शन है, जो क्राफ्टेड फ़िल्टर पैरामीटर के…
 nabeelmkhan/cve-2026-78838
# CVE-2026-78838 के लिए समर्पित रिपॉजिटरी यह रिपॉजिटरी CVE-2026-78838 के लिए समर्पित है, जो इस कमजोरी का विश्लेषण और संभावित प्रूफ-ऑफ-कॉन्सेप्ट…
 shihongsu/netsec-cve-2023-4357
Google Chrome में CVE-2023-4357 का पुनरुत्पादन करता है ताकि XML/XSLT-आधारित फ़ाइल एक्सेस बाईपास का प्रदर्शन किया जा सके, साथ ही शैक्षिक उद्देश्यों के…
 pvharmo2/gha-lab-40e23db109
सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2024-4254 (GHSA-fc78-c36r-cc59) का नियंत्रित पुनरुत्पादन — gradio-app/gradio @ d4c503a में deploy-website.yml फोर्क…
 ghxstsec/cve-2026-39987
Marimo प्री-ऑथ RCE के लिए एक्सप्लॉइट टर्मिनल WebSocket के माध्यम से, जो अधिकृत पेनेट्रेशन टेस्टिंग के लिए कमांड निष्पादन, इंटरैक्टिव PTY शेल, और…
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 GNU Inetutils Telnetd प्रमाणीकरण बाईपास
 abraxas/fortigate-ssl-vpn-exploit-kit
फोर्टीगेट SSL-VPN की सोने की खान। CVE-2024-21762 और CVE-2023-27997। 79 कार्यशील एक्सप्लॉइट क्लाइंट। 53 हार्डवेयर SKU। 55 फोर्टीओएस बिल्ड।
 abdgalaxy36-code/rmgp-complete-handoff
पूर्ण RMGP (CVE-2026-43499) कार्यक्षेत्र + SM-A376B/A376BXXU1AZB7 के लिए प्रयोग-स्थिति हैंडऑफ़
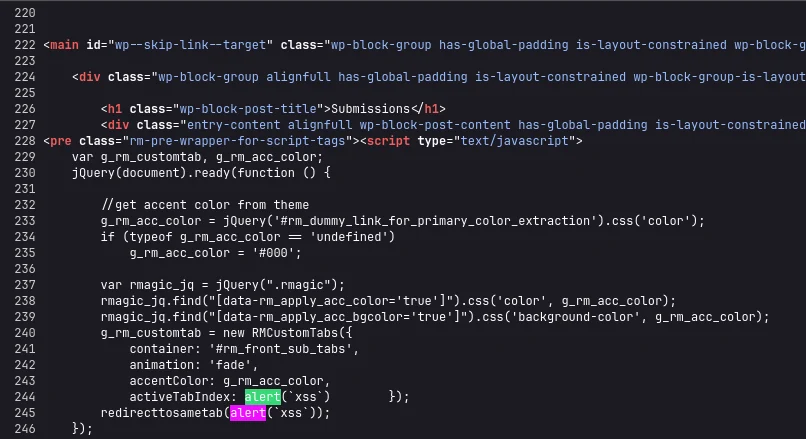 gabrielftanaka/cve-2026-82221-poc
RegistrationMagic WordPress प्लगइन में अप्रमाणित रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) के लिए PoC
 pvharmo2/gha-lab-ee08e207a8
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2024-4253 (GHSA-r897-wrpm-h4vw) को पुनः प्रस्तुत करती है: gradio-app/gradio के test-functional.yml में…
 alonnavon/npm-demo
ब्राउज़र डेमो: EJS टेम्पलेट इंजेक्शन (CVE-2022-29078) सील सिक्योरिटी रेमेडिएशन के साथ
 dinosn/cve-2026-82329-jfrog-artifactory
Reproducible Docker lab और CVE-2026-82329 के लिए Python PoC, जो JFrog Artifactory में एक अनप्रमाणित auth-bypass है, जिससे admin takeover होता है, साथ…
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 फोर्क ऑफ seal-security-nuget-demo: वही CVE-2024-21907 एक्सप्लॉइट कहानी, .NET SDK 7 पर लॉक किए गए ग्राहकों के लिए पुनः लक्षित।
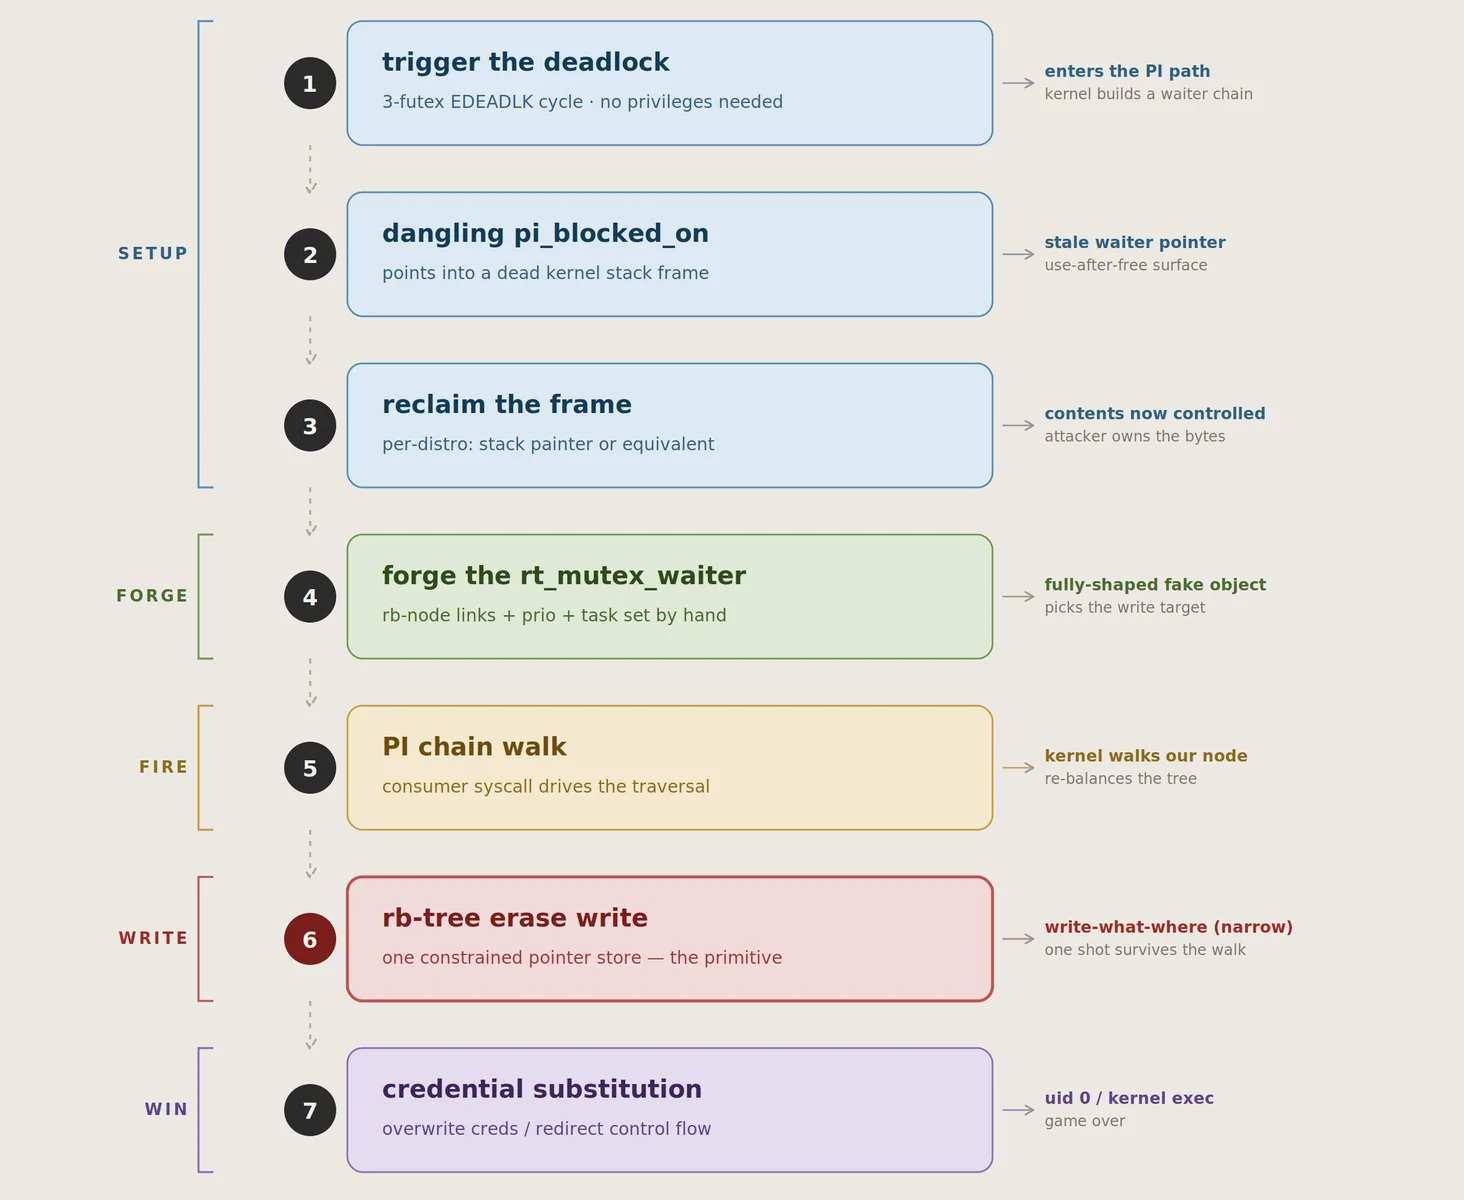 lkeld/cve-2026-43499-poc
हथियारबद्ध प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-43499 (GhostLock) के लिए, जो Linux कर्नेल rtmutex बग है जो स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाता है। इसमें…








