
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 hypnguyen1209/cve-2026-63520
# Microsoft SharePoint पर अनधिकृत RCE के लिए एक्सप्लॉइट श्रृंखला JWT प्रमाणीकरण बाईपास को असुरक्षित .NET टाइप इंस्टैंशिएशन के साथ जोड़कर, सेवा खाते…
 infisical/infisical
Infisical गोपनीय जानकारी (secrets), प्रमाणपत्र और विशेषाधिकार प्राप्त पहुँच प्रबंधन के लिए ओपन-सोर्स प्लेटफ़ॉर्म है।
 digininja/dvwa
जानबूझकर कमजोर PHP/MariaDB वेब एप्लिकेशन जो कानूनी और नियंत्रित वातावरण में विभिन्न कठिनाई स्तरों पर सामान्य वेब सुरक्षा कमजोरियों का अभ्यास करने के…
 bitsadmin/wesng
Windows Exploit Suggester - Next Generation
 pizlonator/fil-c
Fil-C: completely compatible memory safety for C and C++
 apurvsinghgautam/dark-web-osint-tools
डार्क वेब के लिए OSINT उपकरण
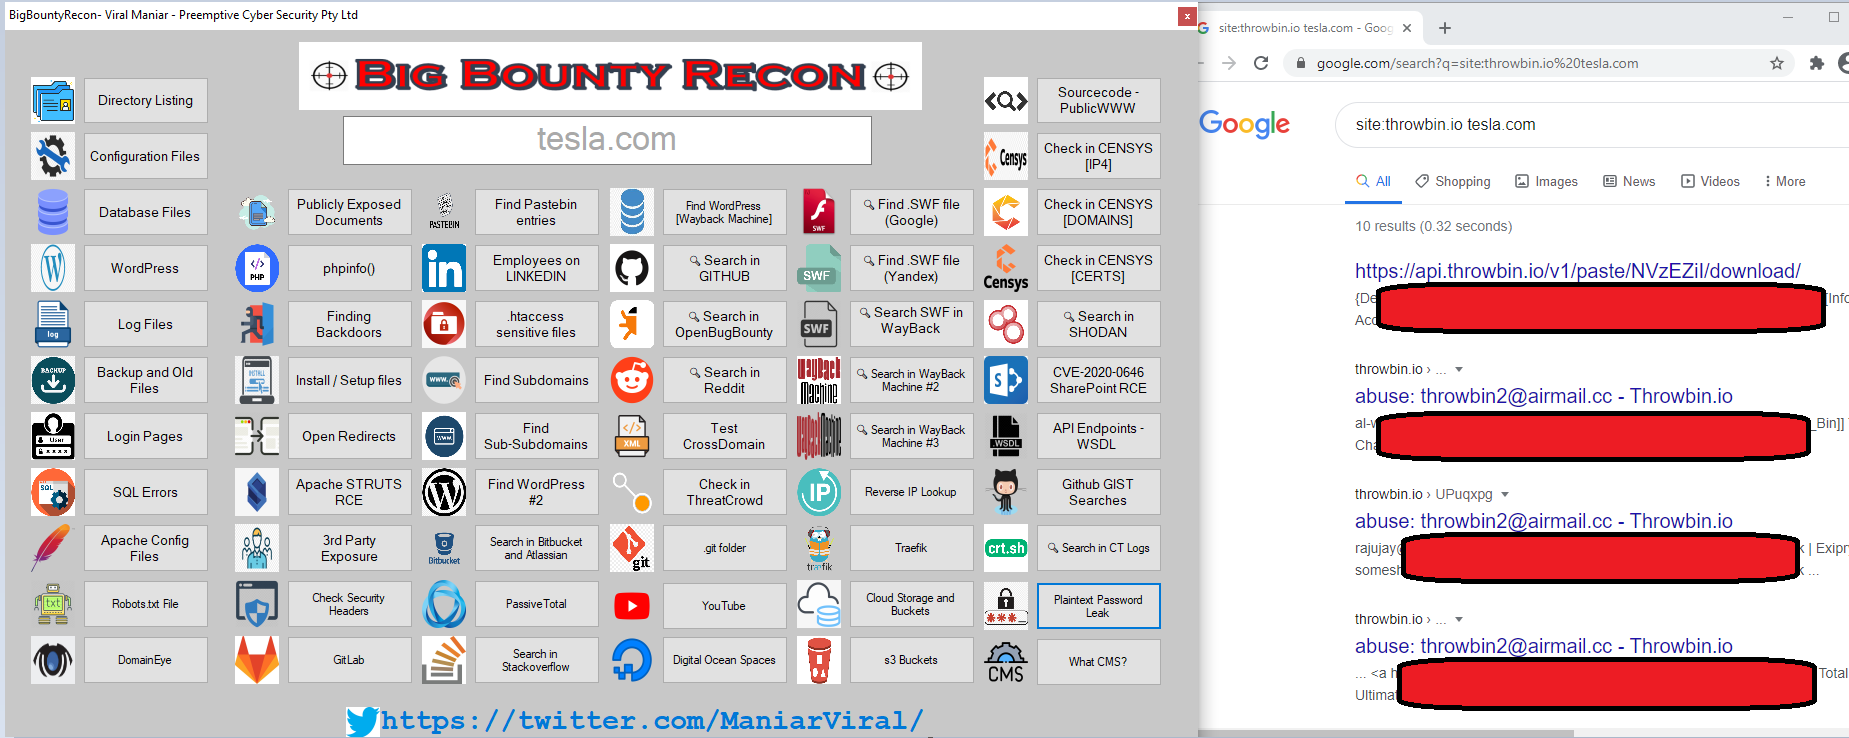 viralmaniar/bigbountyrecon
BigBountyRecon उपकरण विभिन्न Google dorks और ओपन स्रोत उपकरणों का उपयोग करके 58 विभिन्न तकनीकों का उपयोग करता है ताकि लक्ष्य संगठन पर प्रारंभिक टोह…
 endava/cats
OpenAPI endpoints के लिए स्वचालित REST API फज़र और नकारात्मक परीक्षण उपकरण। बिना कोडिंग प्रयास के हजारों स्व-उपचार परीक्षण उत्पन्न, चलाता और रिपोर्ट…
 fs0c131y/esfileexploreropenportvuln
ES File Explorer ओपन पोर्ट भेद्यता - CVE-2019-6447
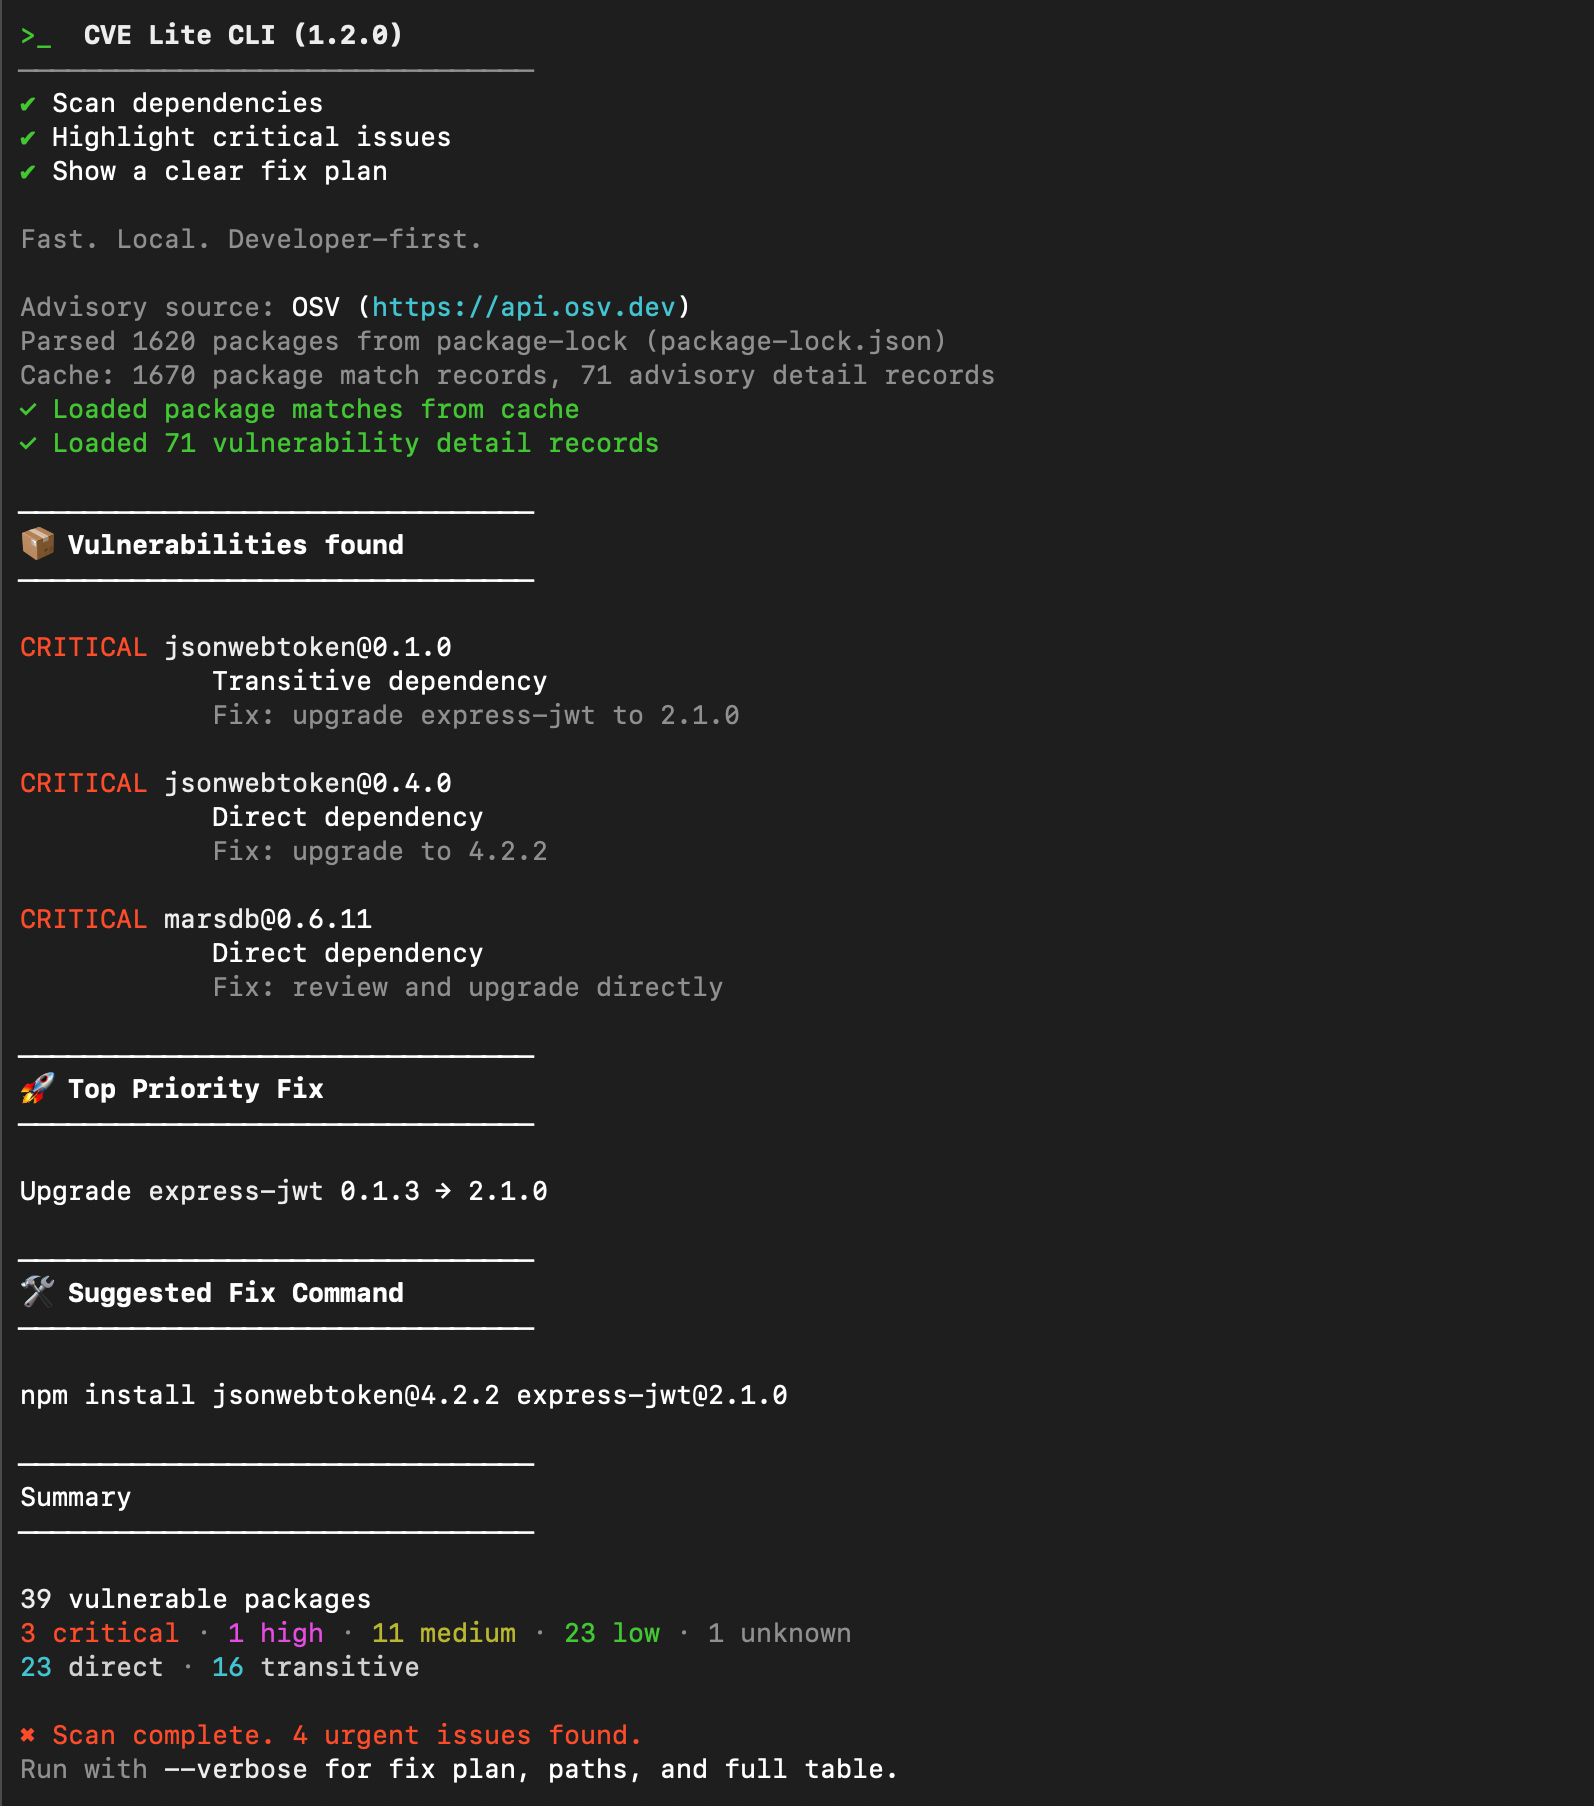 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
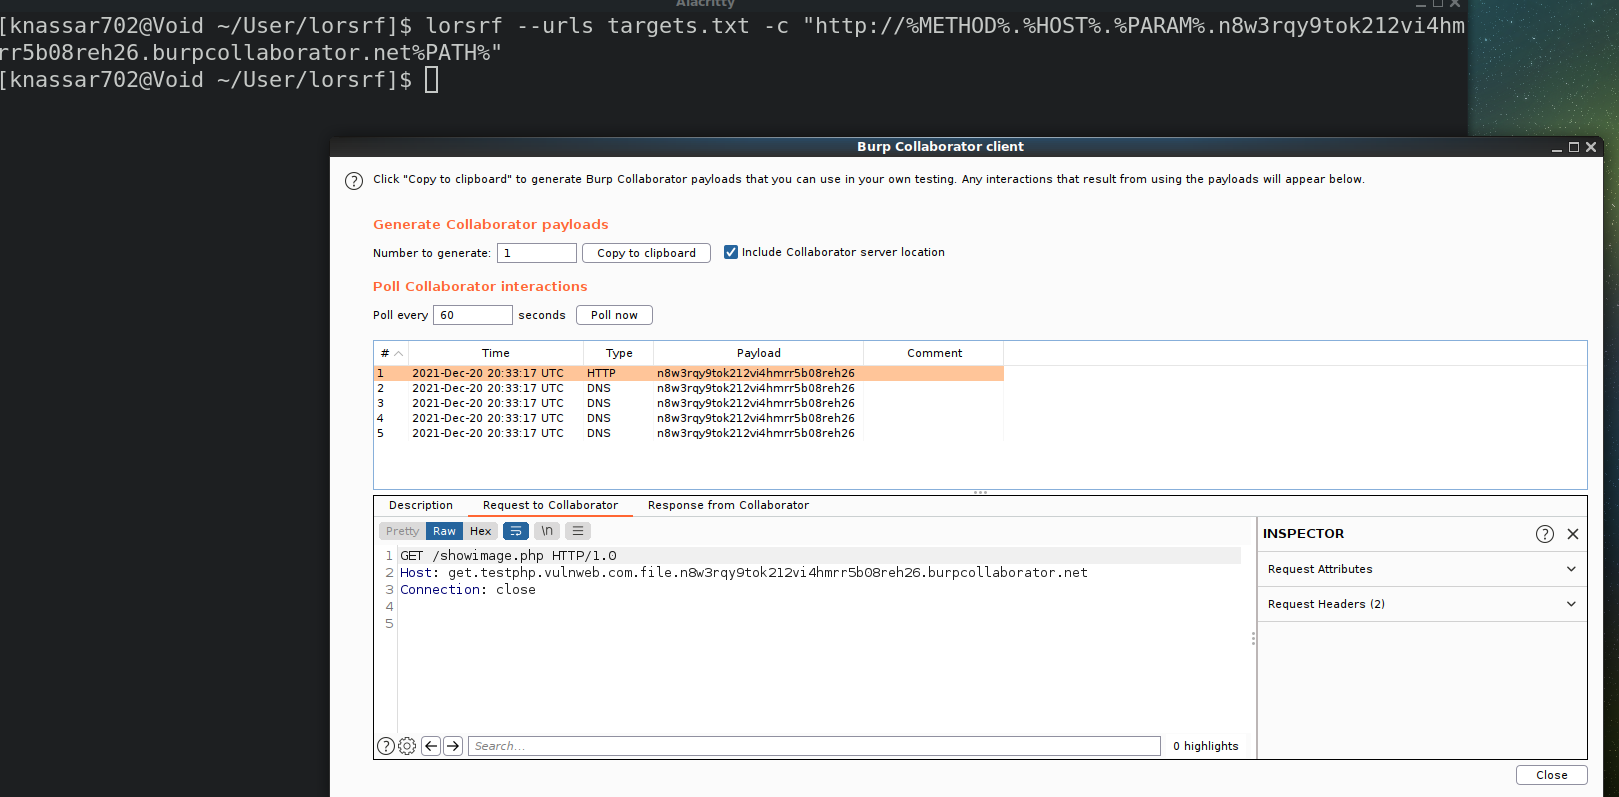 mindpatch/lorsrf
तेज़ CLI टूल जो SSRF या आउट-ऑफ-बैंड संसाधन लोड खोजने के लिए उपयोग किए जाने वाले पैरामीटर ढूंढता है :artificial_satellite: :crab:
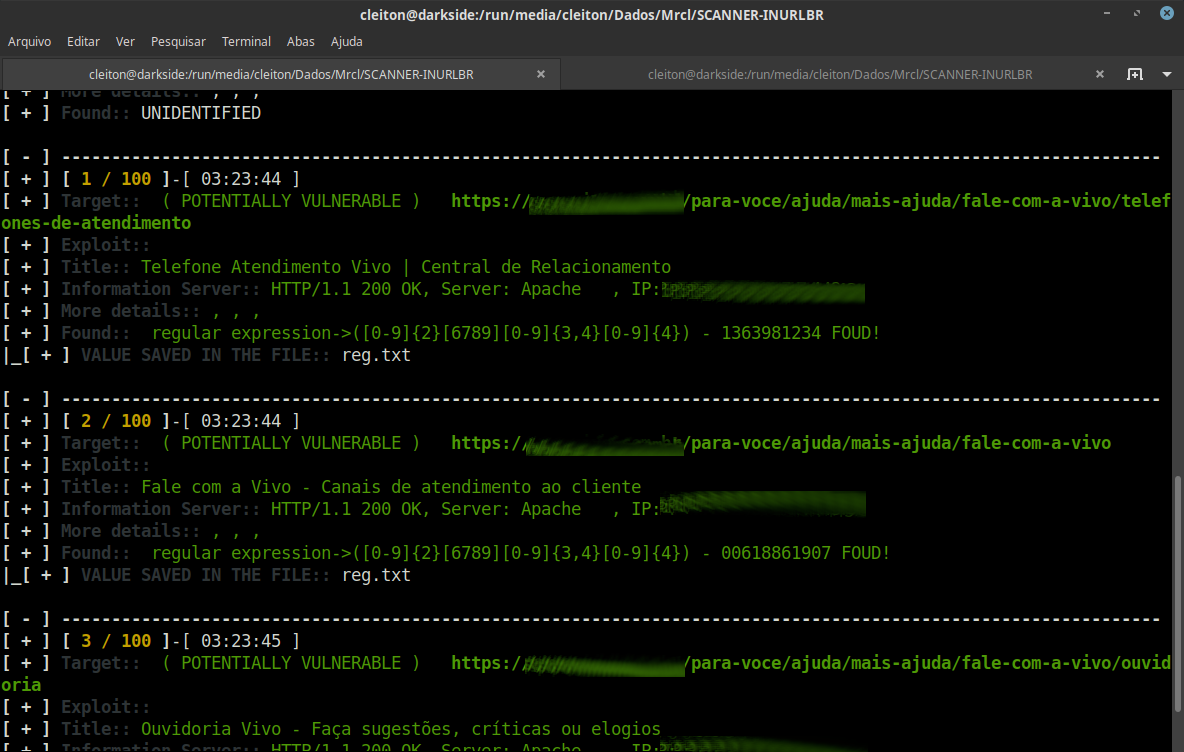 mrcl0wnlab/scanner-inurlbr
सर्च इंजनों में उन्नत खोज, प्रत्येक लक्ष्य / यूआरएल के लिए आंतरिक कस्टम सत्यापन जंक्शन के साथ ईमेल और यूआरएल कैप्चर करने वाले GET / POST का दोहन करने…
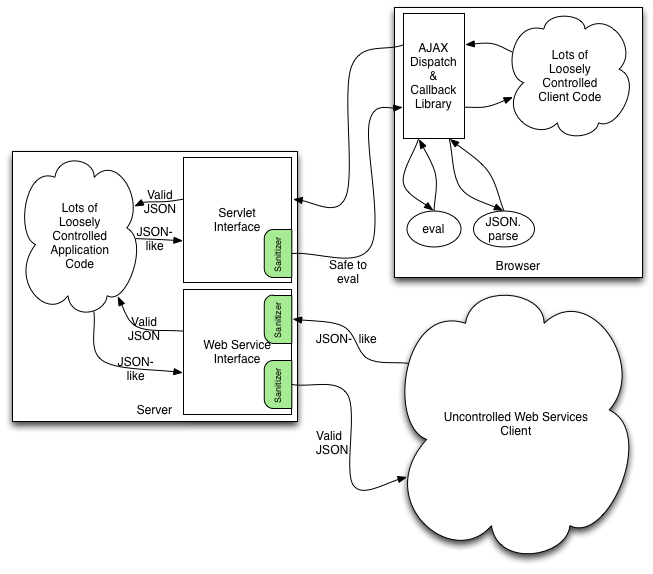 owasp/json-sanitizer
JSON-जैसी सामग्री दिए जाने पर, JSON Sanitizer इसे मान्य JSON में परिवर्तित करता है।
 sjkim1127/reversecore_mcp
एक सुरक्षा-प्रथम MCP सर्वर जो AI एजेंटों को स्वचालित रिवर्स इंजीनियरिंग, मैलवेयर विश्लेषण, फोरेंसिक, भेद्यता अनुसंधान और SAST करने में सक्षम बनाता है…
 ekomssavior/airborne-poc
CVE-2025-24252 और CVE-2025-24132 के लिए PoC
 deepsecurity-pe/goghost
उच्च प्रदर्शन, हल्का वजन, पोर्टेबल, बड़े पैमाने पर SMBGhost स्कैन के लिए मुक्त स्रोत उपकरण
 projectdiscovery/nuclei-templates-ai
AI-जनरेटेड Nuclei टेम्पलेट्स का रिपॉजिटरी, जो मौजूदा टेम्पलेट्स में शामिल नहीं किए गए सार्वजनिक CVE के लिए है, पहचान की गति और कवरेज को बढ़ाता है 👾
 jndok/pegasusx
OS X 10.11.6 LPE PoC CVE-2016-4655 / CVE-2016-4656 के लिए








