
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 sharadkumar97/osint-spy
ईमेल/डोमेन/आईपी_पता/संगठन पर OSINT-SPY का उपयोग करके OSINT स्कैन करता है। इसका उपयोग डेटा माइनर्स, इन्फोसेक शोधकर्ताओं, पेनिट्रेशन टेस्टर्स और साइबर…
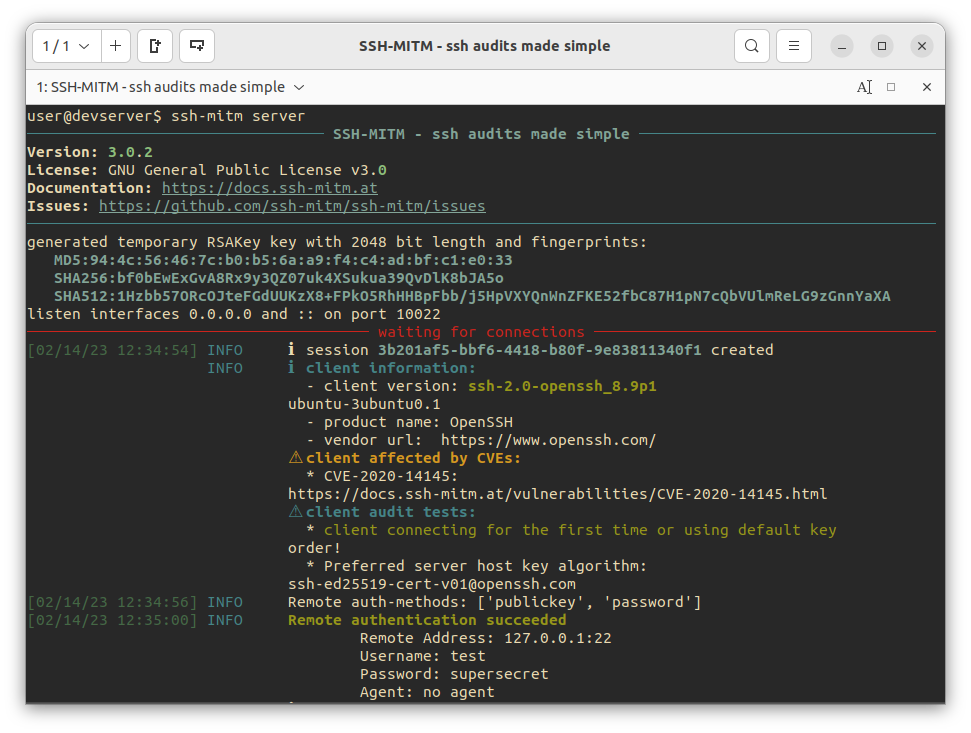 ssh-mitm/ssh-mitm
SSH-MITM - ssh ऑडिट सरल बनाए गए
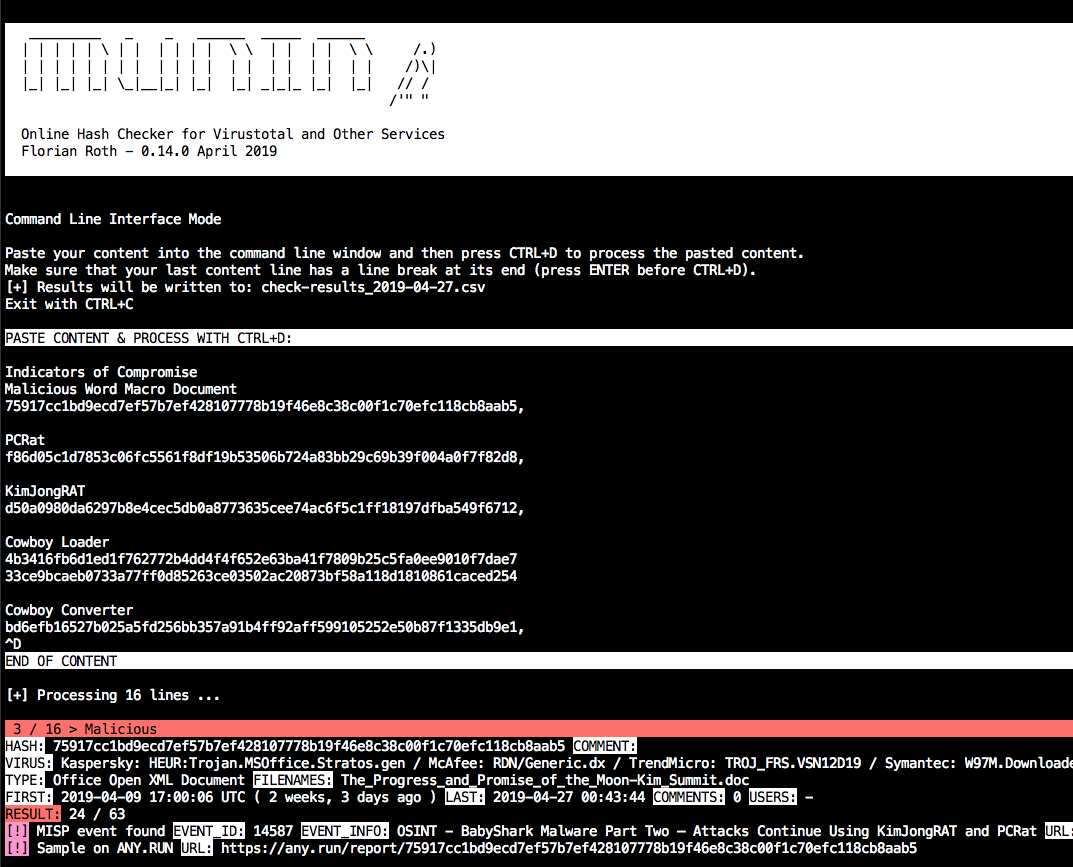 neo23x0/munin
Virustotal और अन्य सेवाओं के लिए ऑनलाइन हैश जाँचकर्ता
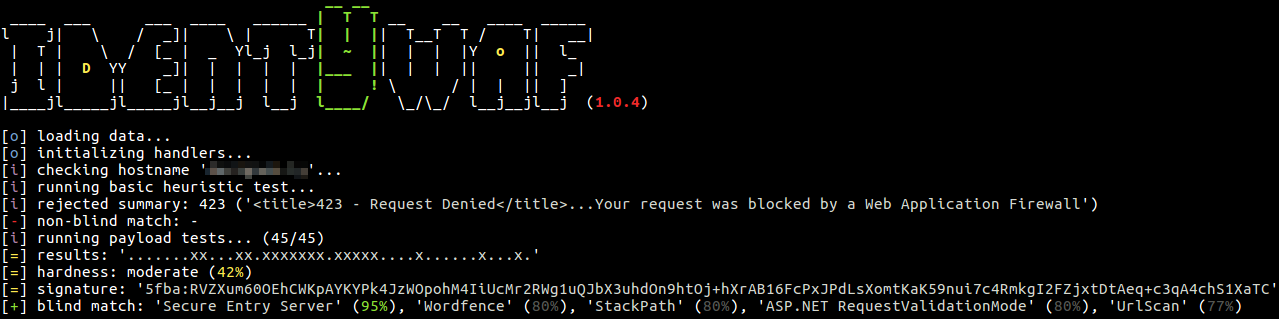 stamparm/identywaf
अंध WAF पहचान उपकरण
 fs0c131y/esfileexploreropenportvuln
ES File Explorer ओपन पोर्ट भेद्यता - CVE-2019-6447
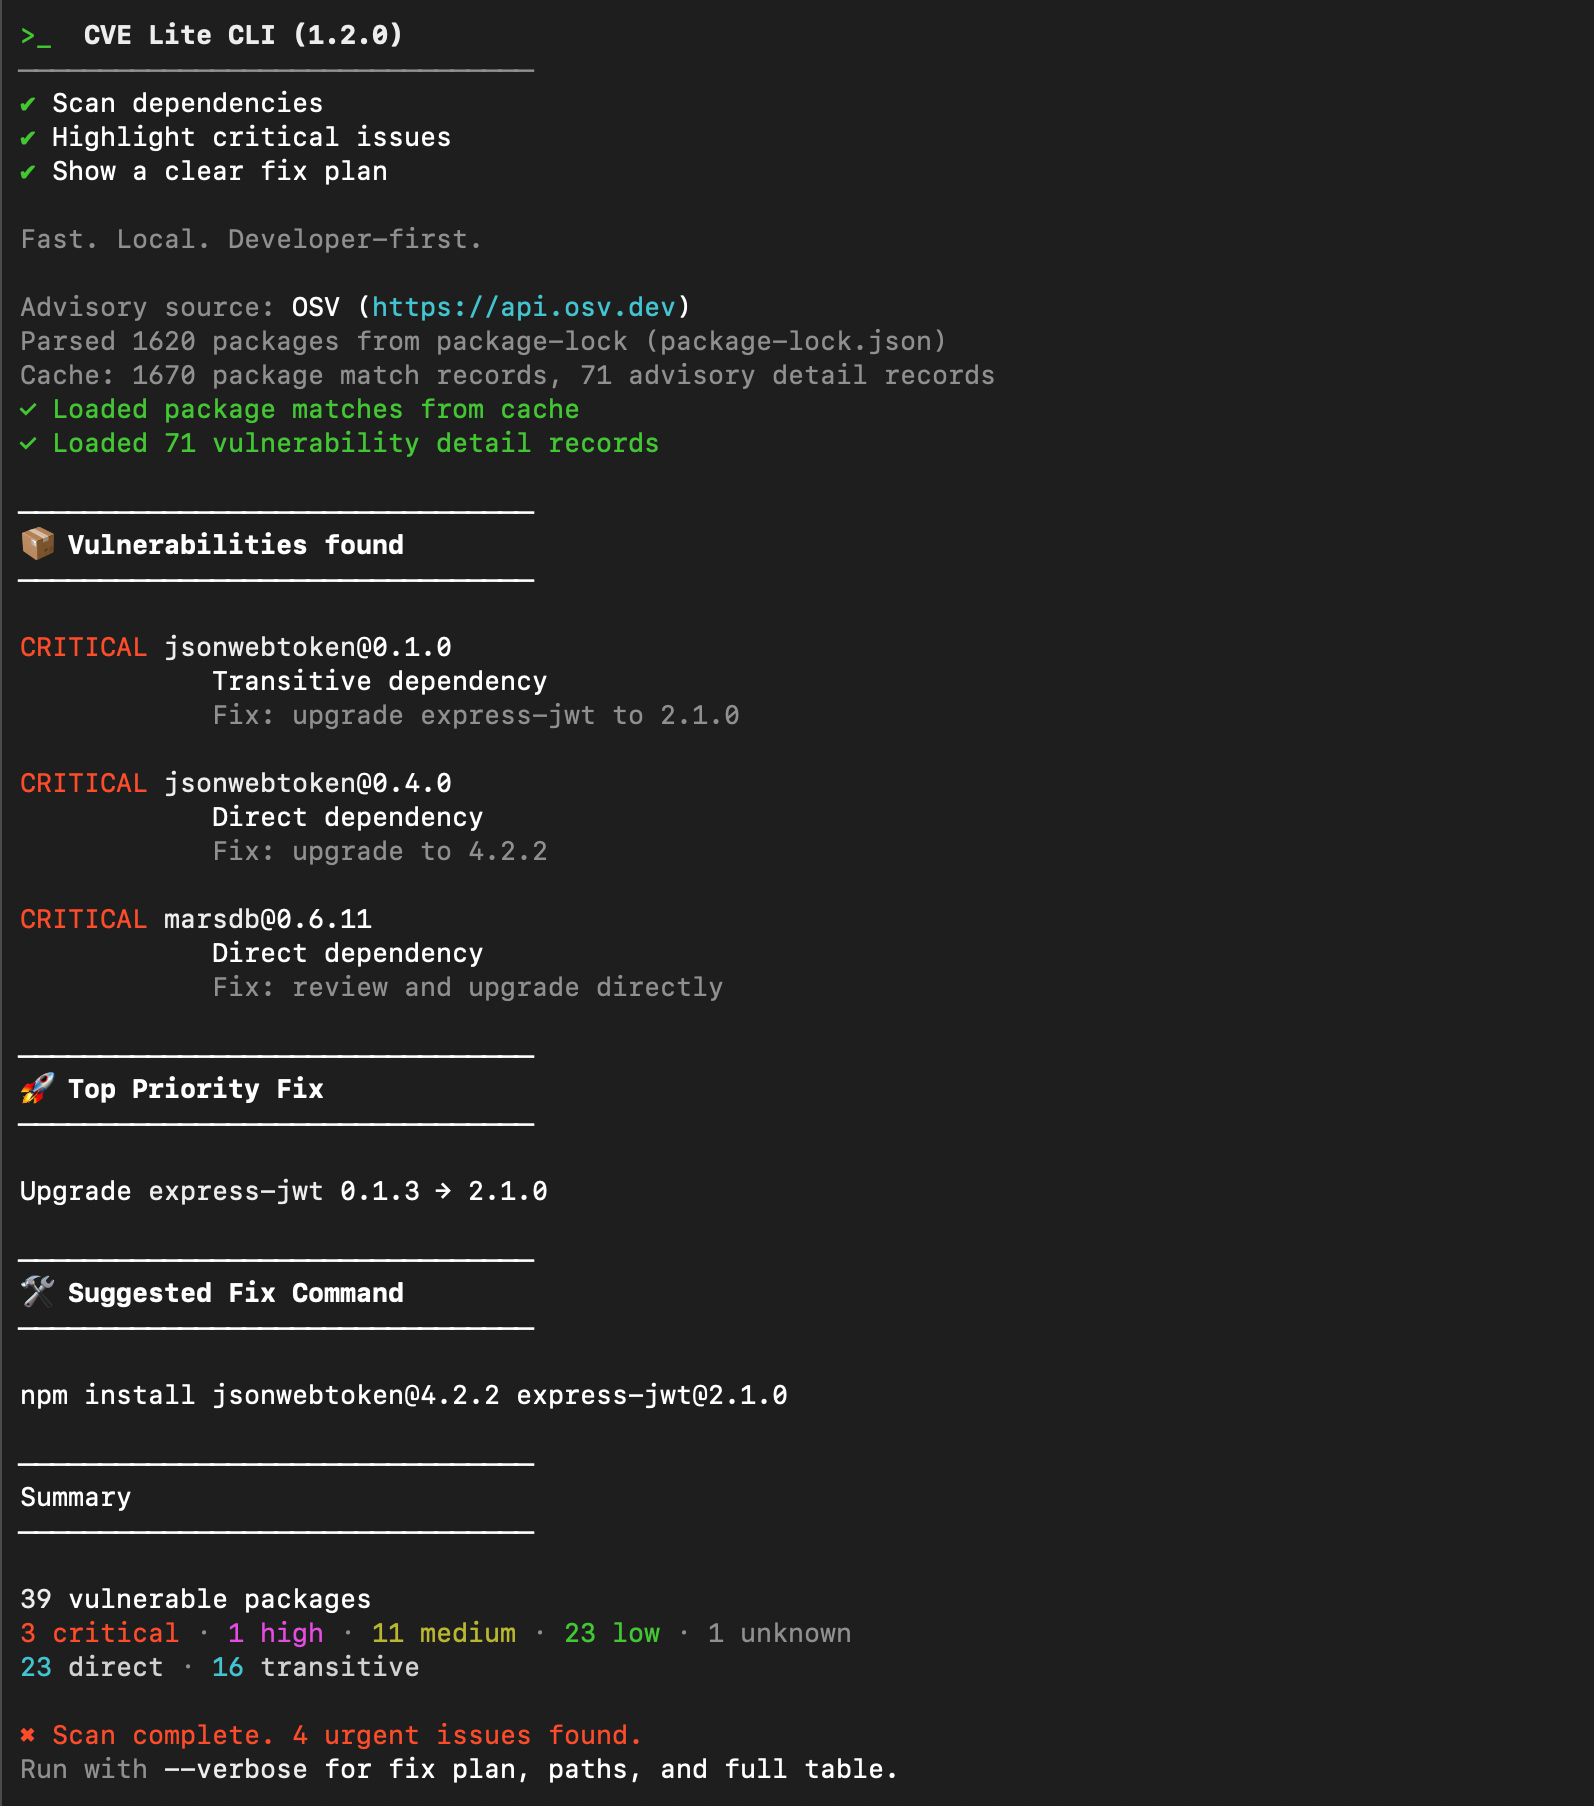 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
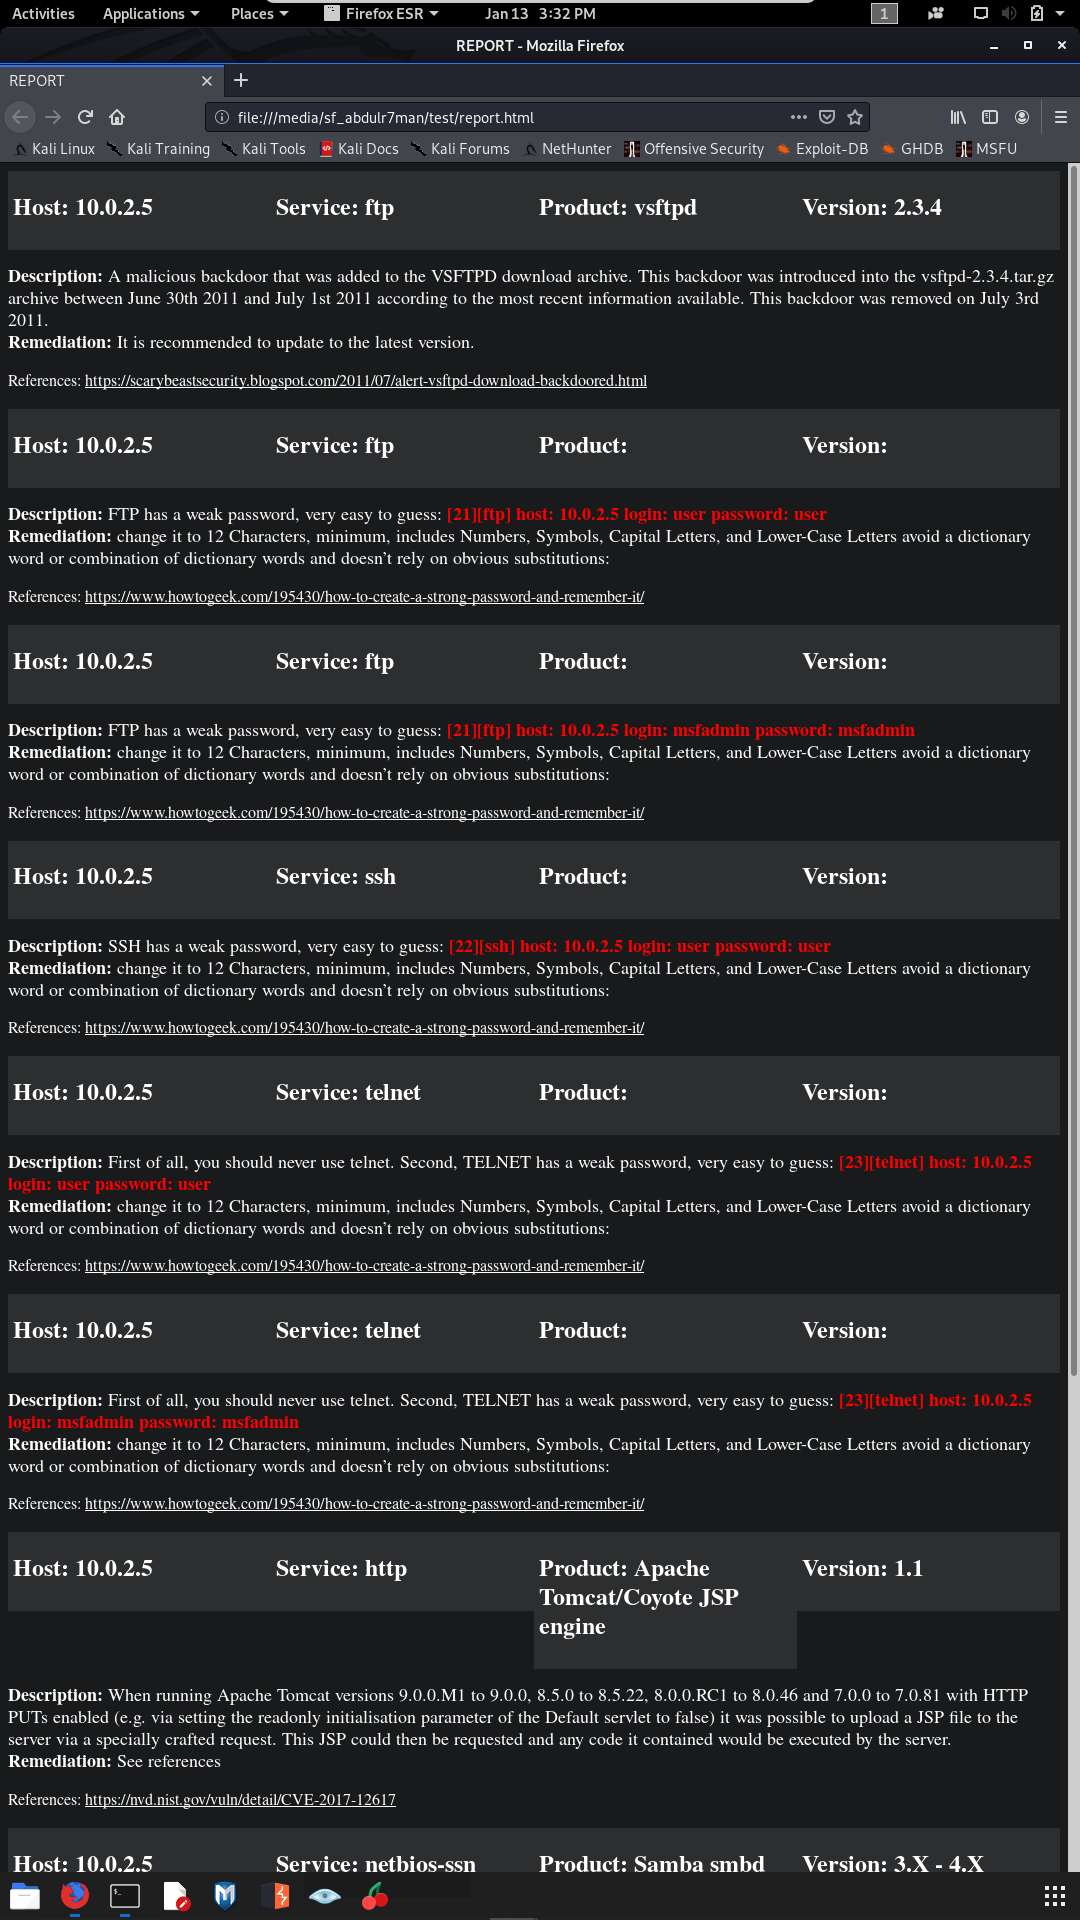 abdulr7mann/hackerenv
स्वचालित प्रवेश परीक्षण उपकरण जो IP पतों की स्कैनिंग करता है, पोर्ट और कमजोरियों की स्कैनिंग करता है, एक्सप्लॉइट निष्पादित करता है, और HTML/DOCX…
 wkovacs64/pwned
हैव आई बीन पॉन्ड एपीआई से हैक किए गए खातों, पेस्ट और पासवर्ड एक्सपोज़र के बारे में पूछताछ करने के लिए सीएलआई टूल, जो समझौता किए गए क्रेडेंशियल्स का…
 francozappa/knob
ब्लूटूथ BR/EDR और BLE पर कुंजी वार्ता (KNOB) हमले [CVE-2019-9506]
 we5ter/flerken
क्रॉस-प्लेटफ़ॉर्म अस्पष्ट कमांड पहचान का एक समाधान, CIS2019 चीन में प्रस्तुत किया गया। 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 ramadhanamizudin/lazyweb
LazyWeb एक प्रदर्शन वेब एप्लिकेशन है जो सामान्य सर्वर-साइड एप्लिकेशन कमजोरियों को प्रदर्शित करने के लिए डिज़ाइन किया गया है। प्रत्येक कमजोरी को उसकी…
 jhftss/cve-2022-22639
CVE-2022-22639 के लिए एक्सप्लॉइट, macOS Monterey रूट विशेषाधिकार वृद्धि भेद्यता, Objective-C स्रोत कोड और संकलन निर्देशों के साथ।
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) भेद्यता स्कैनर, डेटा माइनर और RSA key-restore उपकरण।
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
 star-sg/notquite0day
वास्तविक दुनिया की विक्रेता-अनदेखा भेद्यता रिपोर्टों का चयनित संग्रह, प्रभावित संस्करणों के साथ, सुरक्षा शोधकर्ताओं और शिक्षकों के लिए प्रकाशन तिथि…
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView डिसीरियलाइज़ेशन RCE
 xnuvers007/cve-2023-21716
RTF क्रैश POC Python 3.11 Windows 10








