
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 jonaschen0103/cve-2026-33439-poc
Python PoC जो CVE-2026-33439 का उपयोग करता है, जो OpenAM में jato.clientSession पैरामीटर के Java deserialization के माध्यम से एक pre-auth RCE है,…
 zan8in/afrog
बग बाउंटी, पेंटेस्ट और रेड टीमिंग के लिए एक सुरक्षा उपकरण।
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
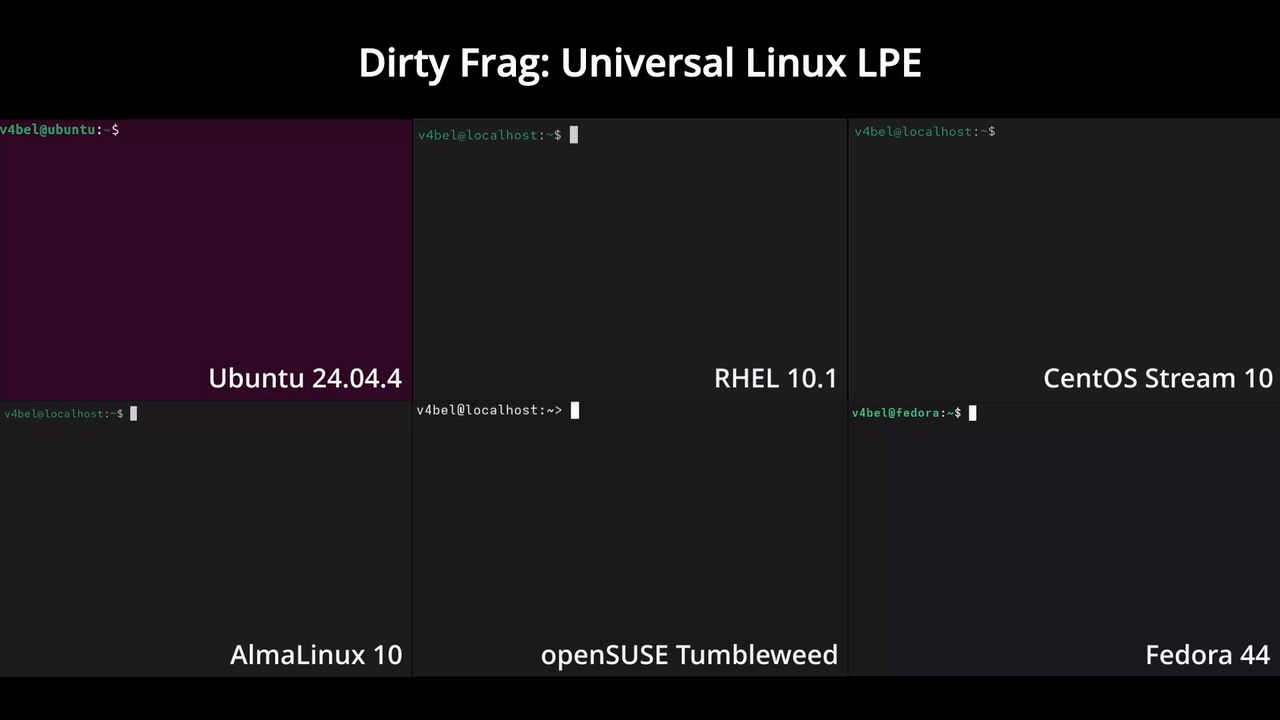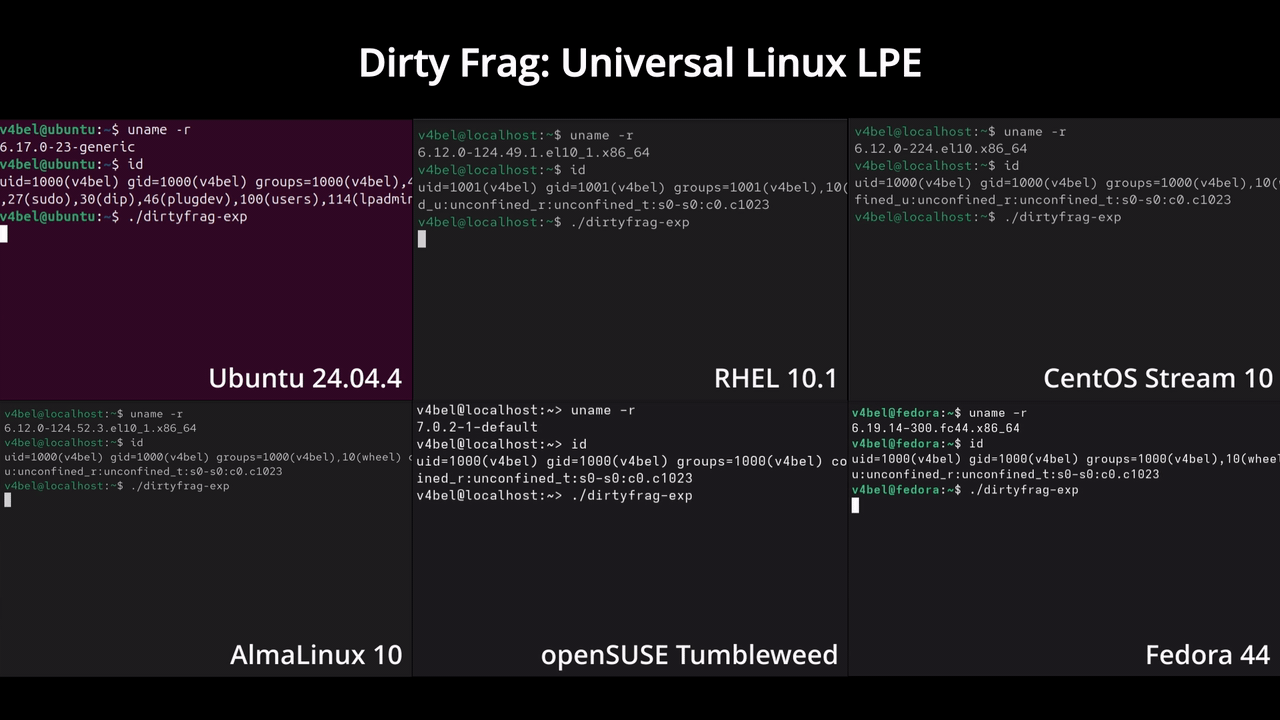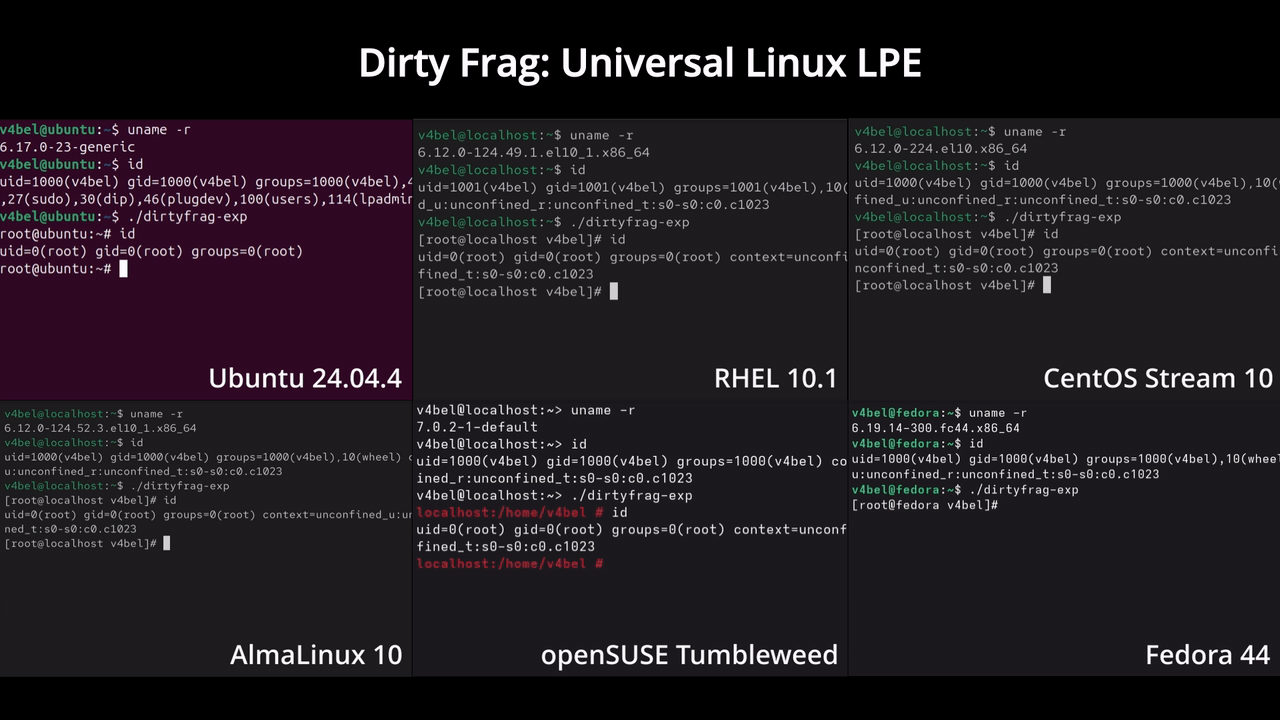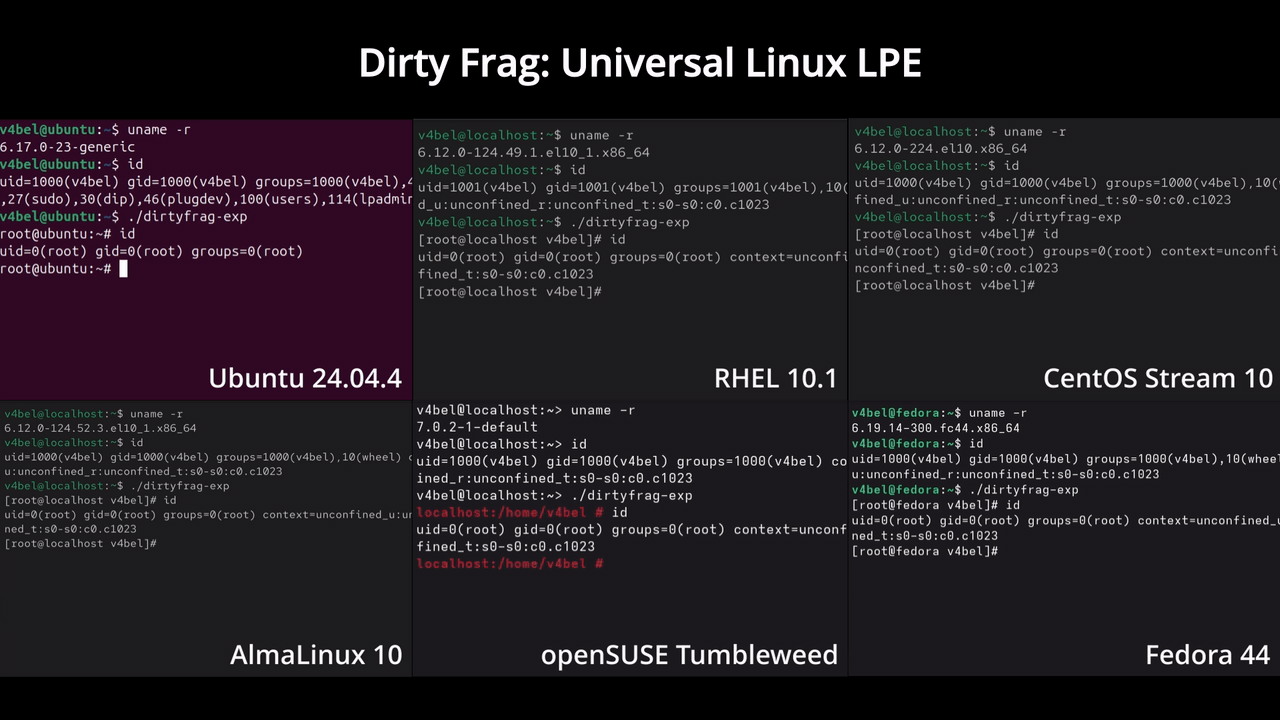 v4bel/dirtyfrag
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण दो पेज-कैश लिखने की कमजोरियों (CVE-2026-43284, CVE-2026-43500) को जोड़कर बिना रेस कंडीशन के प्रमुख वितरणों पर…
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 nealbridges/vulnhunter
एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…
 webgoat/webgoat
जानबूझकर कमजोर बनाया गया वेब एप्लिकेशन, जिसमें वेब एप्लिकेशन सुरक्षा और पेनिट्रेशन टेस्टिंग तकनीकें सीखने के लिए इंटरैक्टिव पाठ और चुनौतियाँ शामिल…
 greydgl/pentestgpt
स्वचालित पैठ परीक्षण एजेंटिक फ्रेमवर्क बड़े भाषा मॉडल्स द्वारा संचालित
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 r0rt1z2/ghostlock
कुछ Amazon उपकरणों के लिए कर्नेल रूट एक्सप्लॉइट (CVE-2026-43499)
 satheesh575555/linux-4.19.72_cve-2023-0386
CVE-2023-0386 के लिए कर्नेल शोषण, एक Linux कर्नेल विशेषाधिकार वृद्धि भेद्यता, सुरक्षा अनुसंधान और परीक्षण के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है।
 stuxctf/slythestx
मोबाइल ऐप सुरक्षा ऑडिटिंग टूल जो SAST विश्लेषण को स्वचालित करने, अंतर्निहित तकनीकों (React Native, Flutter, Xamarin, native) की पहचान करने, और रूट…
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 monad-developers/ultrafuzz
एंड-टू-एंड एजेंटिक स्मार्ट कॉन्ट्रैक्ट फ़ज़िंग और थ्रेट हंटिंग
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 projectdiscovery/katana
A next-generation crawling and spidering framework.
 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW वाले PS5 के लिए एक प्रायोगिक webkit-आधारित कर्नेल एक्सप्लॉइट (Arb. R/W)








