
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित

 fazmin/cve-intel
CVE ट्राइएज के लिए स्थानीय सुरक्षा इंटेलिजेंस — 31 टूल्स, 25 स्रोत, जोखिम स्कोर और AI एजेंट्स के लिए एक MCP सर्वर, सब कुछ नेटिव Rust में। डिफ़ॉल्ट…
 gmh5225/mirage
Rust में माइक्रोसर्विस OSINT प्लेटफ़ॉर्म जो खतरे की खुफिया जानकारी और हमले की सतह मैपिंग के लिए खुफिया जानकारी एकत्र करने, सहसंबंधित करने और…
 lascc/dfirhub
कलाकृति पथ खोजें, संग्रह स्क्रिप्ट बनाएं, और Sigma नियमों को परिवर्तित करें। सब एक ही स्थान पर।
 oyesanyf/oshoosiclaw
स्वायत्त Rust एंडपॉइंट सुरक्षा एजेंट जो Ring-0 Windows ड्राइवर और Linux eBPF प्री-एक्ज़ीक्यूशन ब्लॉकिंग, YARA डिटेक्शन, MITRE ATT&CK मैपिंग, और P2P…
 szzxli/soc-home-lab
हैंड्स-ऑन साइबरसुरक्षा लैब: AWS पर मिनी-SOC, CloudTrail IOC विश्लेषक, फ़िशिंग विश्लेषण लैब, ELF बाइनरी ट्राइएज, SOC एजेंट कौशल
 mceeomoba/apex-kev-change-desk
CISA KEV स्नैपशॉट की ऑफ़लाइन तुलना, फ़ील्ड-स्तरीय परिवर्तन समीक्षा के लिए। निःशुल्क प्रोटोटाइप, सुरक्षा मूल्यांकन नहीं। AI-सहायित विकास।
 gmh5225/malwaredb
961 मैलवेयर परिवारों (1.36 GB) का क्यूरेटेड संग्रह, पासवर्ड-संरक्षित ZIP आर्काइव में, विश्लेषण और शोध के लिए परिवार और प्रकार के अनुसार व्यवस्थित।
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 dogucyber/ankosint
Python-आधारित OSINT टूल जो खुल स्रोतों से सार्वजनिक रूप से उपलब्ध डेटा एकत्र और विश्लेषण करता है, जिससे खतरा बुद्धिमत्ता, भेद्यता अनुसंधान और जाँच…
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR होम लैब का प्रैक्टिकल अनुभव, जिसमें OVA डिप्लॉयमेंट, एजेंट एनरोलमेंट, फ़ाइल इंटेग्रिटी मॉनिटरिंग, VirusTotal मैलवेयर डिटेक्शन, और…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…
 cohesity/secadvisory
Cohesity उत्पाद vulnerabilities को दस्तावेज़ित करने वाला vendor security advisory repository, जिसमें CVE-2019-11242 vCenter TLS certificate…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
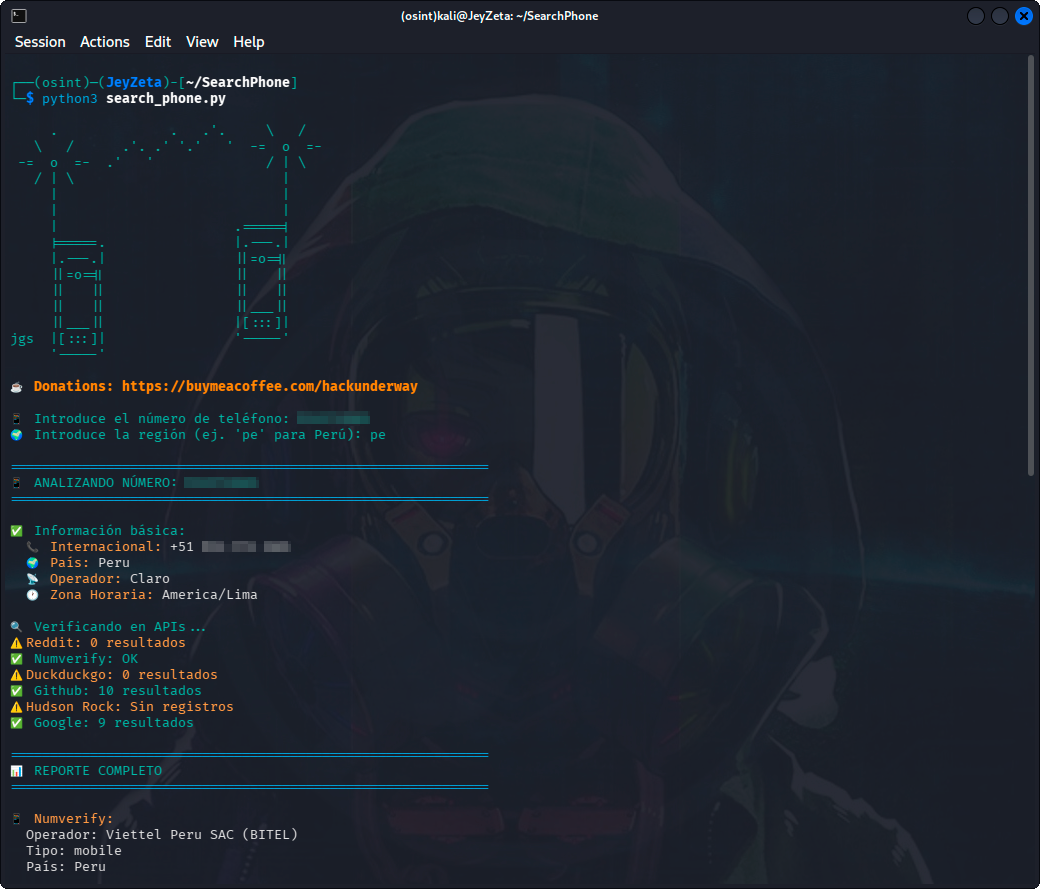 hackunderway/searchphone
फ़ोन नंबर OSINT टूलकिट जिसमें मल्टी-API खोज (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock infostealer इंटेलिजेंस, और स्वचालित रिपोर्ट…
 cisagov/kev-data
CISA की Known Exploited Vulnerabilities (KEV) सूची को CSV और JSON में JSON schema के साथ मिरर करता है, जिससे KEV अपडेट तक प्रोग्रामेटिक पहुँच और…








