
 #1
निर्भरता स्कैनिंग, SBOM जनरेशन, पैकेज अखंडता और आपूर्ति श्रृंखला जोखिम उपकरण।
Kitploit अनुशंसित

 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 anthropics/oss-scanner
एक सेवा जो नामांकित ओपन-सोर्स रिपॉज़िटरीज़ को पृथक ऑफ़लाइन VMs में बनाती है और उन्हें सुरक्षा कमज़ोरियों के लिए स्कैन करती है, तथा पुनरुत्पादकों और…
 pypa/advisory-database
समुदाय-स्वामित्व वाला डेटाबेस जो PyPI पर Python पैकेजों के लिए सुरक्षा परामर्श (security advisories) प्रदान करता है, तथा OSV प्रारूप में संरचित…
 hotcakex/harden-windows-security
# विंडोज़ को सुरक्षित रूप से, आधिकारिक समर्थित Microsoft विधियों और उचित स्पष्टीकरण के साथ हार्डन करें | हमेशा अद्यतित और विंडोज़ के नवीनतम बिल्ड के…
 cartography-cncf/cartography
30+ क्लाउड, आइडेंटिटी और SaaS प्लेटफ़ॉर्म से अवसंरचना संपत्तियों और उनके संबंधों को सुरक्षा क्वेरी और नियम-आधारित विश्लेषण के लिए Neo4j ग्राफ़ में…
 dependencytrack/dependency-track
एक बुद्धिमान घटक विश्लेषण प्लेटफॉर्म जो निरंतर कमजोरी का पता लगाने और नीति प्रवर्तन के माध्यम से सॉफ्टवेयर आपूर्ति श्रृंखला जोखिम की पहचान करने और कम…
 moltis-org/moltis
Rust में एक सुरक्षित स्थायी व्यक्तिगत एजेंट सर्वर। एक बाइनरी, सैंडबॉक्स्ड निष्पादन, मल्टी-प्रोवाइडर LLMs, वॉइस, मेमोरी, Telegram, WhatsApp, Discord,…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
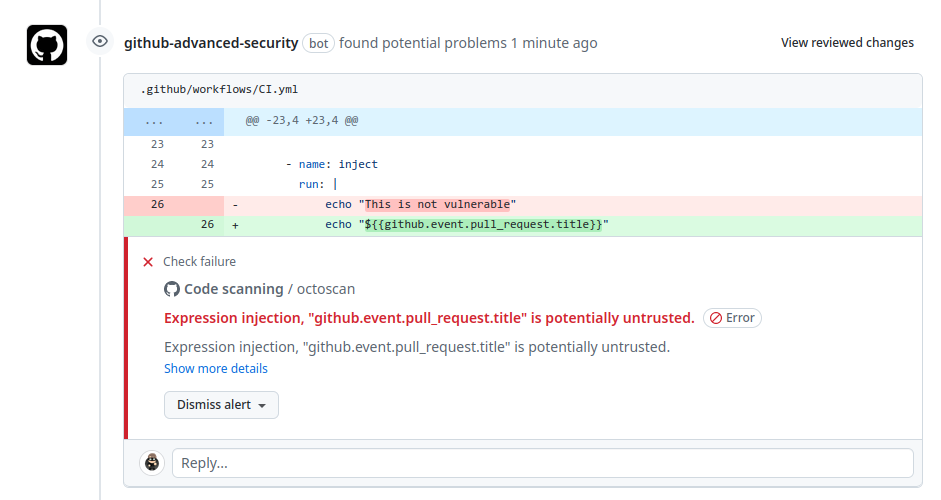 synacktiv/octoscan
Octoscan GitHub एक्शन वर्कफ़्लो के लिए एक स्थैतिक भेद्यता स्कैनर है।
 chainguard-dev/melange
स्रोत कोड को Wolfi/Alpine के लिए घोषणात्मक पाइपलाइनों का उपयोग करके ऑडिट योग्य, हस्ताक्षरित APK पैकेजों में संकलित करता है, जिसमें बहु-वास्तुकला QEMU…
 prismorsec/prismor
AI एजेंटों के लिए सेल्फ-होस्टेड रनटाइम कंट्रोल प्लेन। रोग टूल कॉल को निष्पादित होने से पहले देखें या HITL अनुमोदन दें या ब्लॉक करें: सीक्रेट लीक,…
 getprobo/probo
SOC2, GDPR और ISO27001 के लिए ओपन सोर्स समाधान
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 owasp/cve-lite-cli
तेज़, डेवलपर-अनुकूल JS/TS निर्भरता भेद्यता स्कैनर जिसमें स्थानीय lockfile स्कैनिंग, OSV मिलान, प्रत्यक्ष बनाम अप्रत्यक्ष दृश्यता, --fix, JSON आउटपुट,…







