
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 shubhamshubhankar/autosource
स्रोत कोड में प्रारंभिक कमजोरियों का पता लगाने के लिए SonarQube के साथ एकीकृत स्वचालित स्थैतिक कोड विश्लेषण ढांचा, जो सभी प्लेटफार्मों पर Git…
 samsung/utopia
UT आधारित स्वचालित फ़ज़ ड्राइवर जनरेशन
 clearbluejar/ghidrecomp
पायथन कमांड-लाइन घिद्रा डीकंपाइलर
 agrawalsmart7/scodescanner
कमांड-लाइन स्थैतिक विश्लेषण स्कैनर जो कस्टम semgrep नियमों का उपयोग करके PHP और YAML स्रोत कोड में महत्वपूर्ण कमजोरियों का पता लगाता है, CI/CD…
 advanced-threat-research/creosote
Creosote CVE-2007-4559 द्वारा वर्णित tarfile भेद्यता की खोज के लिए हमारा समाधान है।
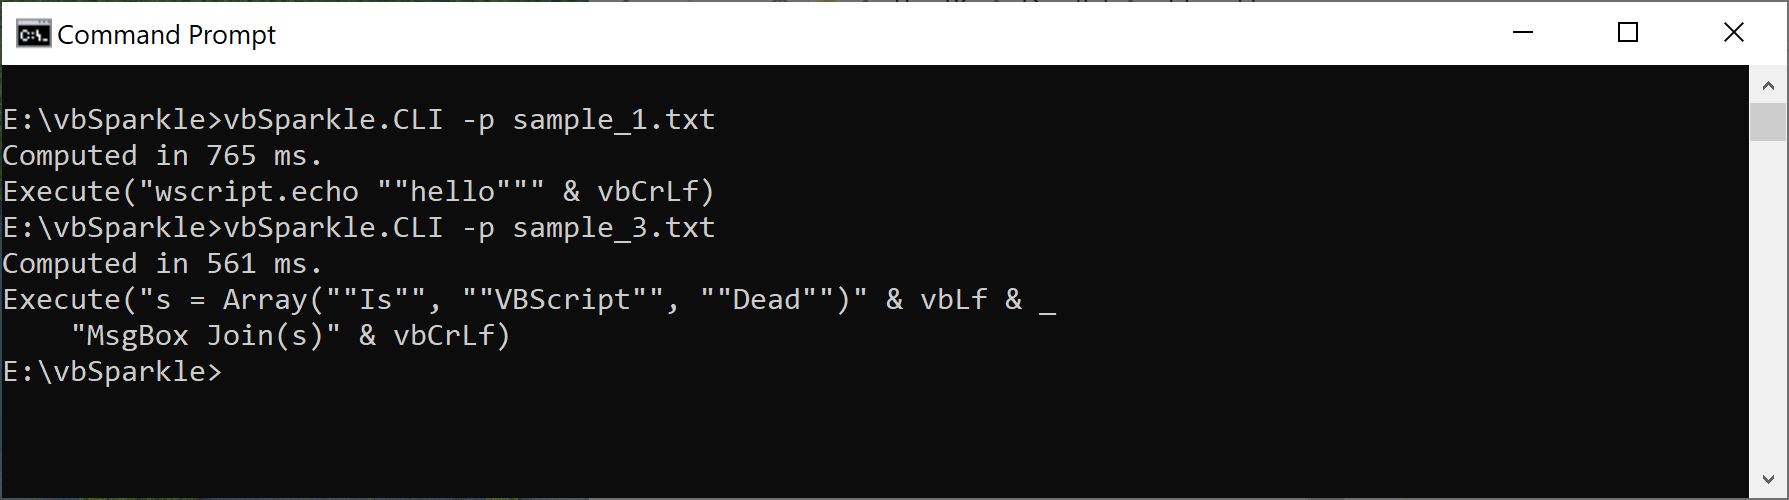 airbus-cert/vbsparkle
VBScript और VBA स्रोत-से-स्रोत डीऑबफस्केटर जिसमें आंशिक-मूल्यांकन शामिल है

 gitlab-org/security-products/sast-rules
GitLab SAST के लिए चयनित Semgrep नियमों का भंडार, जो CI/CD एकीकरण के साथ कई प्रोग्रामिंग भाषाओं में सुरक्षा कमजोरियों का पता लगाने के लिए स्थैतिक…
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 dmdhrumilmistry/security-harness
AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…
 nccgroup/cq
विशेषज्ञों द्वारा मैन्युअल सुरक्षा कोड समीक्षा के लिए डिज़ाइन किया गया तेज़ कोड सुरक्षा स्कैनर। आसान फ़िल्टरिंग और ट्राइएज के लिए पंक्ति-संदर्भित…
 vusec/ghostrace
Linux कर्नेल में speculative race condition (SCUAF) गैजेट खोजने के लिए Proof-of-concept और स्थैतिक विश्लेषण टूलकिट। इसमें 1200+ गैजेट डेटासेट शामिल…
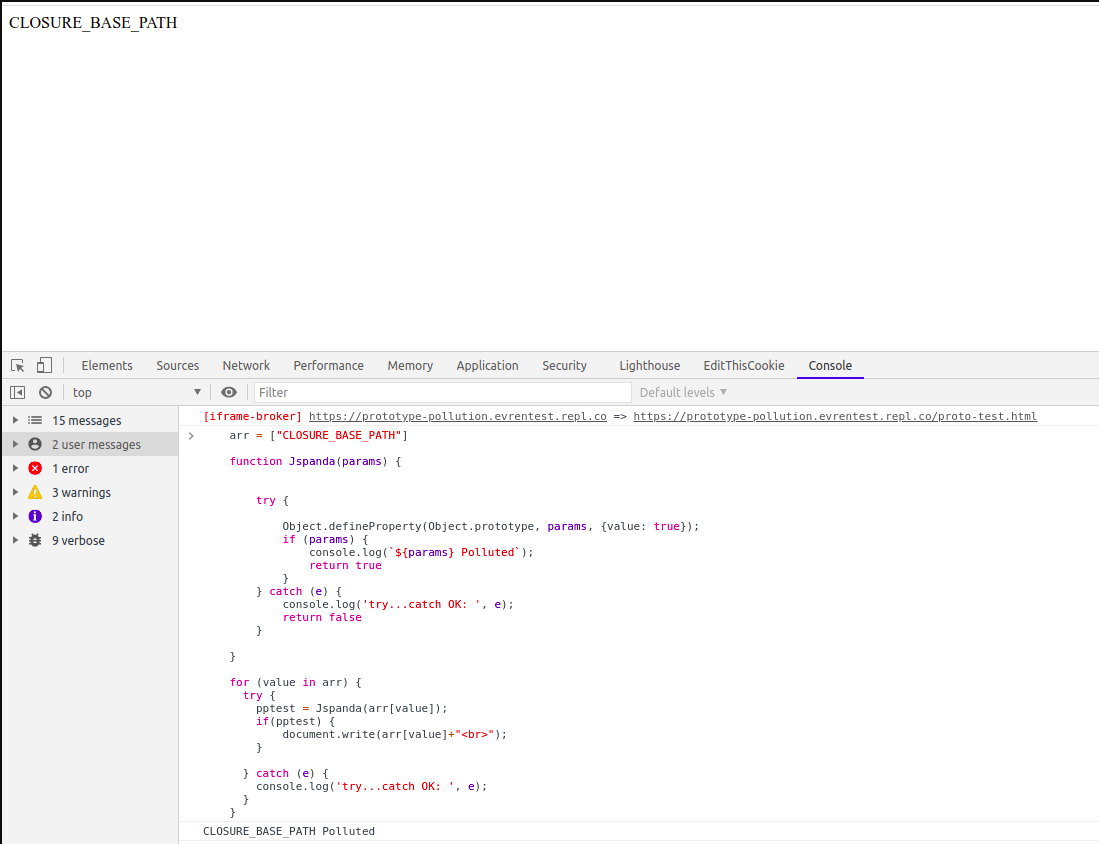 redsection/jspanda
क्लाइंट-साइड प्रोटोटाइप प्रदूषण भेद्यता स्कैनर
 whitesquirrell/c0devari4nt
एक वेरिएंट विश्लेषण और विज़ुअलाइज़ेशन टूल जो समान कमजोरियों के लिए कोडबेस को स्कैन करता है
 kc57/awesome-pentest
पेनेट्रेशन टेस्टिंग टूल्स और संसाधनों की एक बेहतरीन सूची।
 silverplate3/my-cves
मेरे द्वारा पाए गए CVE. तकनीकी लेख, शोषण के उदाहरण और फ़ज़िंग सत्रों के वॉकथ्रू








