
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
 kai-one001/react-router-cve-2025-61686-
CVE-2025-61686 का विस्तृत विश्लेषण, जो React Router की फ़ाइल सत्र भंडारण में एक पथ ट्रावर्सल भेद्यता है, जिसमें मूल कारण, हमले के परिदृश्य और कोड…
 furkankayapinar/react-next-scanner
CVE-2025-55182 और CVE-2025-66478
 jaycelation/cve-2026-25645
असुरक्षित टेम्प फ़ाइल पुनःउपयोग extract_zipped_paths() में
 renio-wow/cve-2026-51416
वीचैट OAuth हैंडलर में एक विशिष्ट CVE का विश्लेषण करता है, जो अनबाउंड HTTP प्रतिक्रिया रीड्स की पहचान करता है जो सेवा अस्वीकृति (denial of service)…
 pcmkuit/cve-2021-44228---log4shell-analysis
Apache Log4j2 JNDI इंजेक्शन कमजोरी का तकनीकी गहन अध्ययन। इसमें स्टैटिक कोड विश्लेषण, पैच तुलना, आक्रमण वैक्टर (LDAP/RMI/DNS), और उद्यम शमन मार्गदर्शन…
 gonaumov/cve-2025-55182-checker
React Server DOM और Next.js पैकेजों के कमजोर संस्करणों का पता लगाने के लिए एक पोर्टेबल Bash स्क्रिप्ट, जो [CVE-2025-55182] से प्रभावित हैं
 trerb/ai-ide-config-guard
AI-IDE कॉन्फ़िग फ़ाइलों के लिए एक रिपॉजिटरी स्कैन करें जो Claude Code hooks, Cursor rules, MCP auto-registration के माध्यम से RCE ट्रिगर कर सकती हैं।…
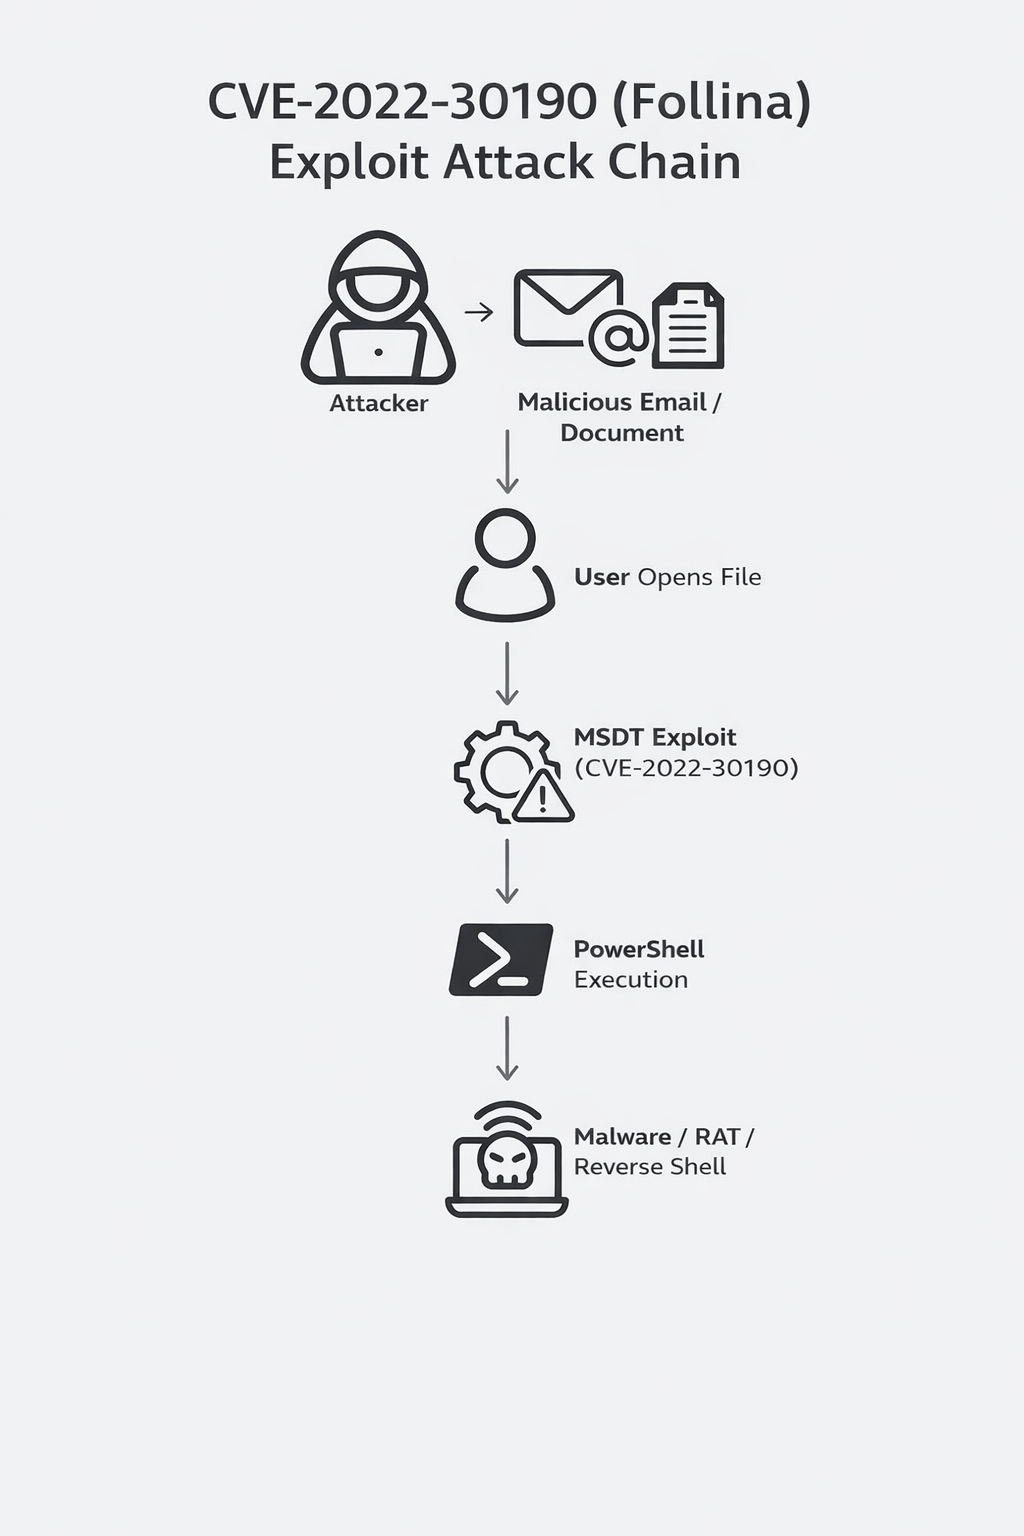 nimesh895/malware-analysis-follina-cve-2022-30190
Follina (CVE-2022-30190) शोषण दस्तावेज़ का चरण-दर-चरण स्थैतिक मैलवेयर विश्लेषण, जिसमें फ़ाइल निष्कर्षण, VirusTotal सहसंबंध, MITRE ATT&CK मैपिंग और…
 degenwithheart/react2shell-vulnerability-verification-script
यह सत्यापित करने के लिए स्टैंडअलोन Python स्क्रिप्ट कि कोई प्रोजेक्ट CVE-2025-55182 (React2Shell) से प्रभावित है या नहीं। package.json निर्भरताओं की…
 ashishsecdev/mobsf_ai
Mobile Security Framework MobSF के लिए AI संचालित सुरक्षा विश्लेषण एक्सटेंशन
 nunpa/cve-2025-64459
जांचें कि क्या python-django का संस्करण CVE-2025-64459 बग के लिए कमजोर है
 lycis/cawdog
CAWODOG एक proof-of-concept परियोजना है जो दर्शाती है कि ऑफ़लाइन औद्योगिक मशीनों पर तैनात Python-आधारित AI मॉडलों की सुरक्षा कैसे की जाए। तीन क्रमिक…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
CVE-2025-53367 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, DjVuLibre लाइब्रेरी में एक कमजोरी। DjVu दस्तावेज़ प्रसंस्करण में मेमोरी भ्रष्टाचार बग के शोषण का…
 ch1keen/cve-2025-50360
Pepper Language के संस्करण 0.1.1 से पहले, कमिट 961a5d9988c5986d563310275adad3fd181b2bb7 में हीप बफर ओवरफ्लो की रिपोर्ट और PoC
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
CVE-2020-35460 के लिए एक्सप्लॉइट जो MPXJ प्रोजेक्ट प्रबंधन लाइब्रेरी को लक्षित करता है, Java, .Net और Ruby वातावरण में तैयार प्रोजेक्ट फ़ाइलों के…
 shoucheng3/x-stream__xstream_cve-2020-26217_1-4-14-java77
Java XML सीरियलाइज़ेशन और डिसीरियलाइज़ेशन के लिए लाइब्रेरी, जिसमें CVE-2020-26217 डिसीरियलाइज़ेशन भेद्यता शोषण पर ध्यान केंद्रित है।
 sudo-wp/sudowp-dropzone-elementor
Startklar Elementor Addons का सुरक्षित फोर्क। CVE-2024-5153 और File Upload कमजोरियों को पैच किया गया।
 anchor0221/cve-2025-50460
CVE-2025-50460 के लिए तकनीकी विवरण और एक्सप्लॉइट








