
 #1
दुर्भावनापूर्ण बाइनरी और कोड को निष्पादित किए बिना जांचने के उपकरण (जैसे डिससेम्बलर, अनपैकर)।
Kitploit अनुशंसित
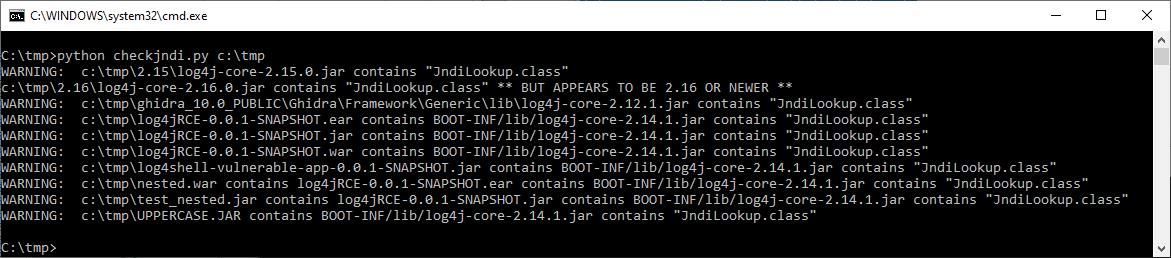
 certcc/cve-2021-44228_scanner
Jar फ़ाइलों के लिए स्कैनर जो CVE-2021-44228 के प्रति असुरक्षित हो सकती हैं
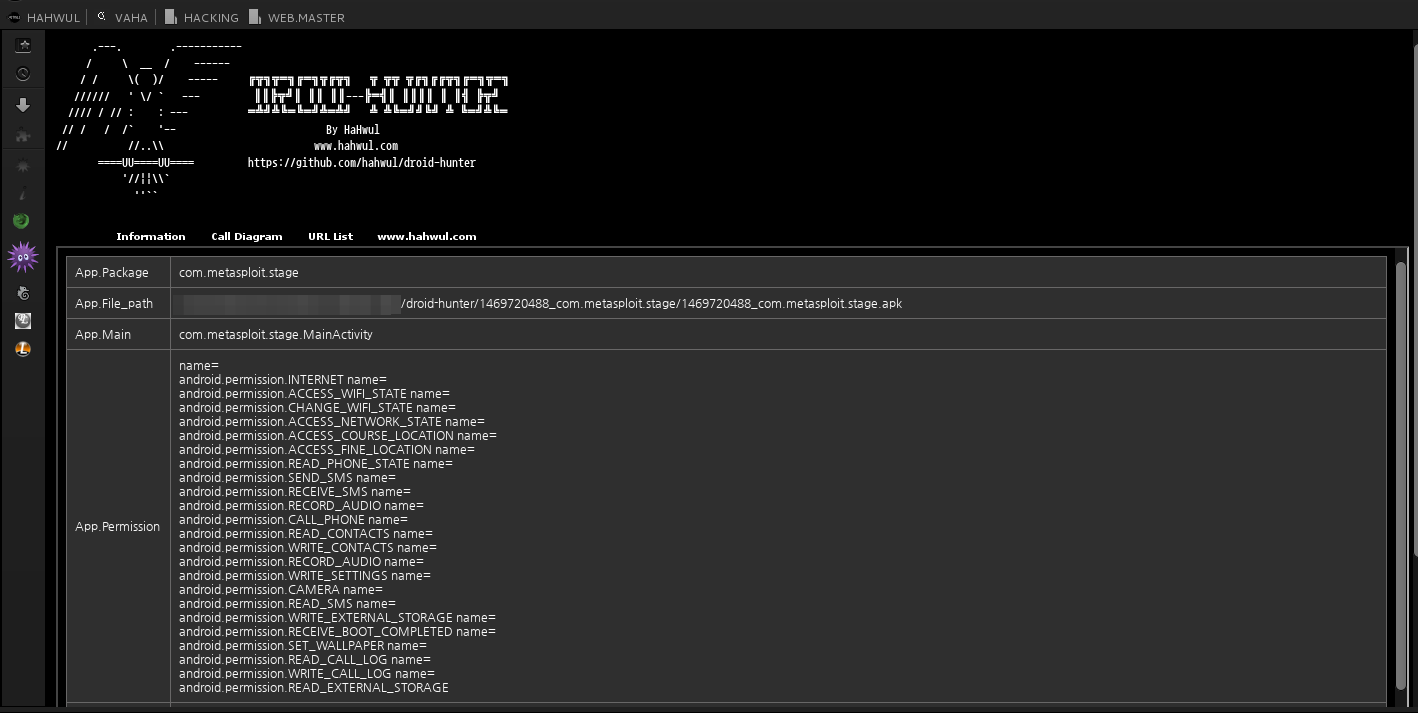 hahwul/droid-hunter
(अप्रचलित) एंड्रॉइड एप्लिकेशन भेद्यता विश्लेषण और एंड्रॉइड पेंटेस्ट टूल
 certcc/trommel
TROMMEL: एम्बेडेड डिवाइस फ़ाइलों को छानकर संभावित कमजोर संकेतकों की पहचान करें
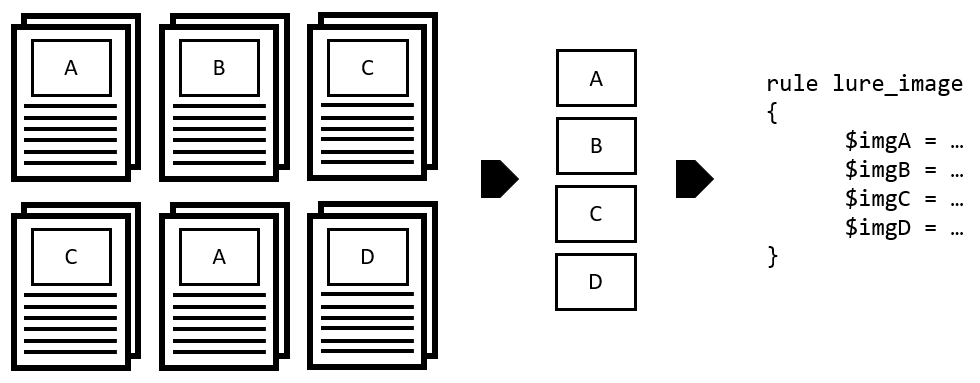 target/halogen
दुर्भावनापूर्ण दस्तावेज़ों से स्वचालित रूप से YARA नियम बनाएं।
 beardypig/ghidra-emotionengine
प्ले स्टेशन 2 के इमोशन इंजन MIPS-आधारित CPU के लिए Ghidra प्रोसेसर
 anteater/anteater
Anteater - CI/CD गेट चेक फ्रेमवर्क
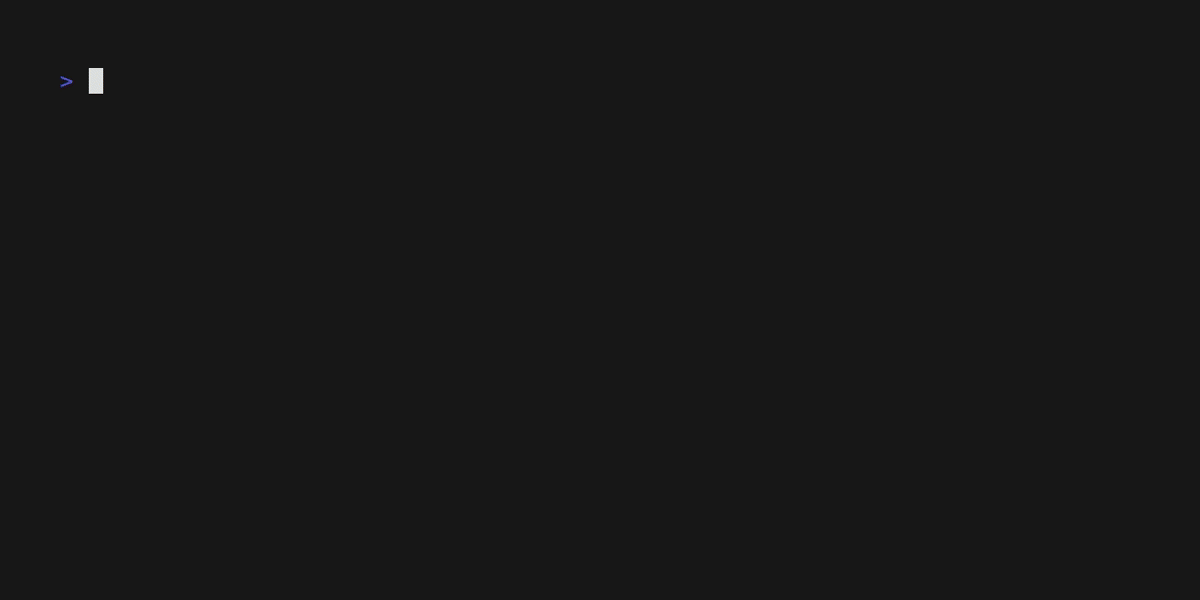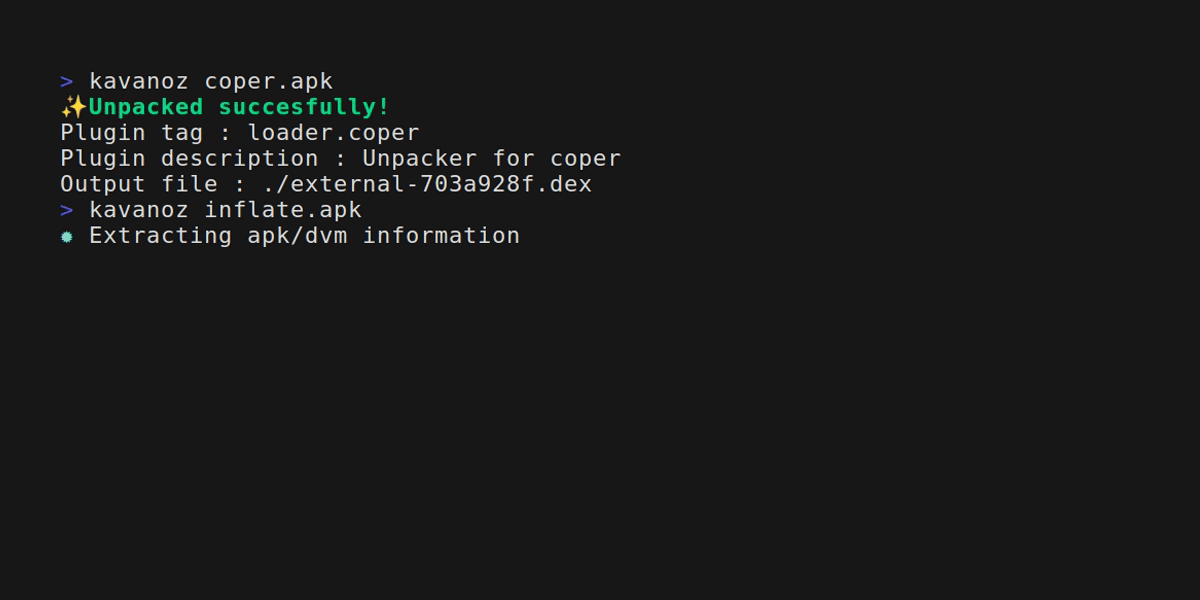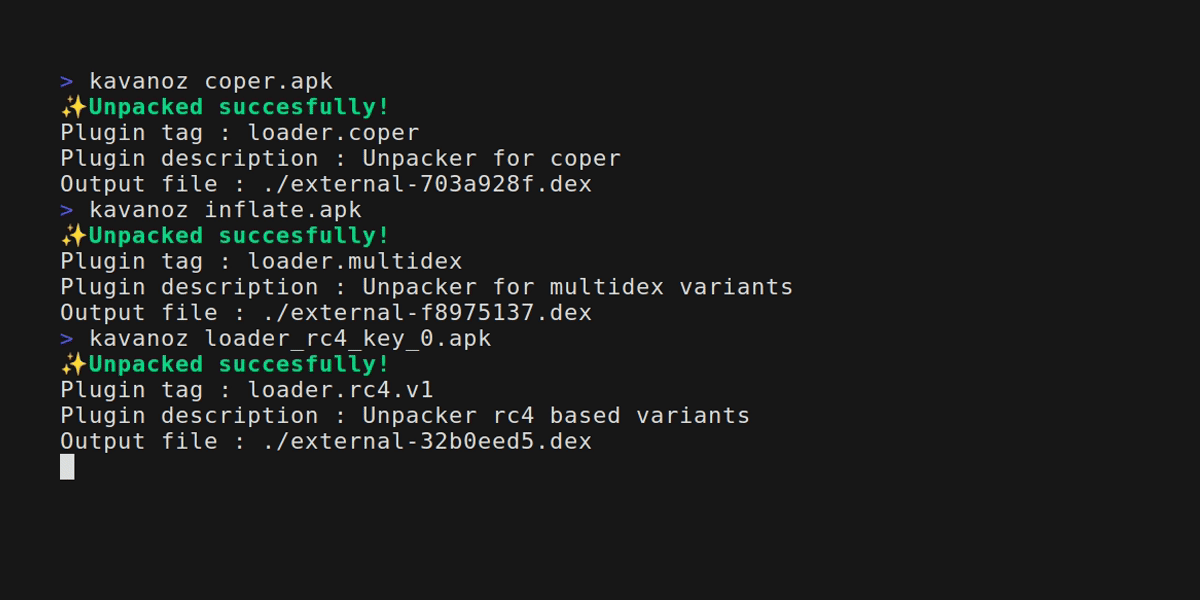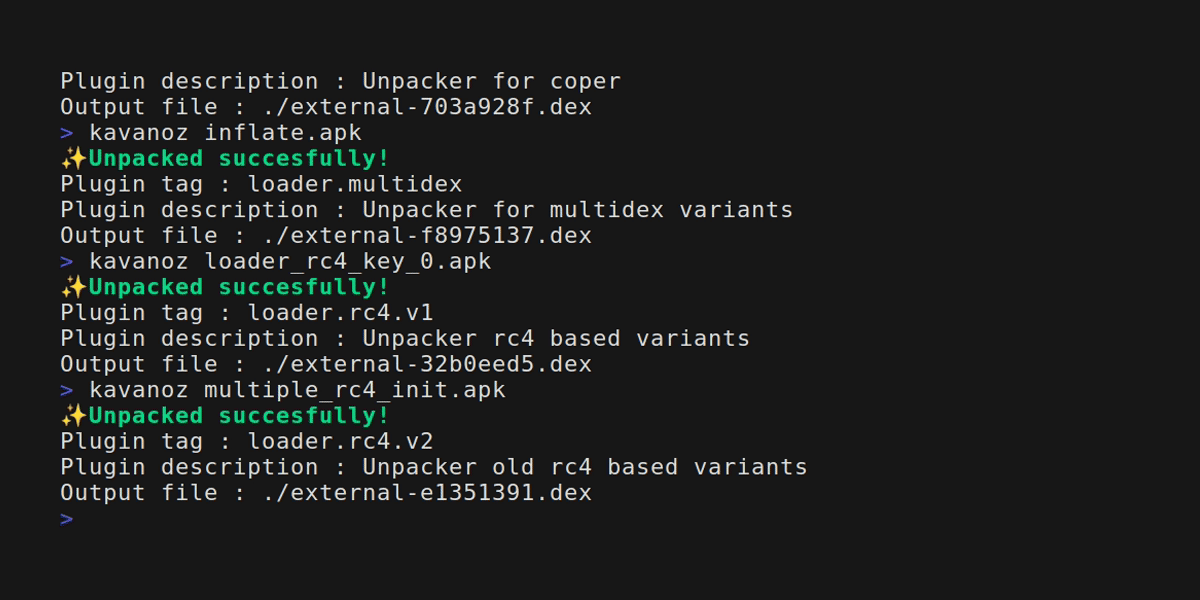 eybisi/kavanoz
सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।
 mandiant/route-sixty-sink
C# अनुप्रयोगों में स्रोतों को सिंक से जोड़ें।
 mandiant/flashmingo
कुछ ह्युरिस्टिक्स के आधार पर SWF फाइलों का स्वचालित विश्लेषण। प्लगइन्स के माध्यम से विस्तार योग्य।
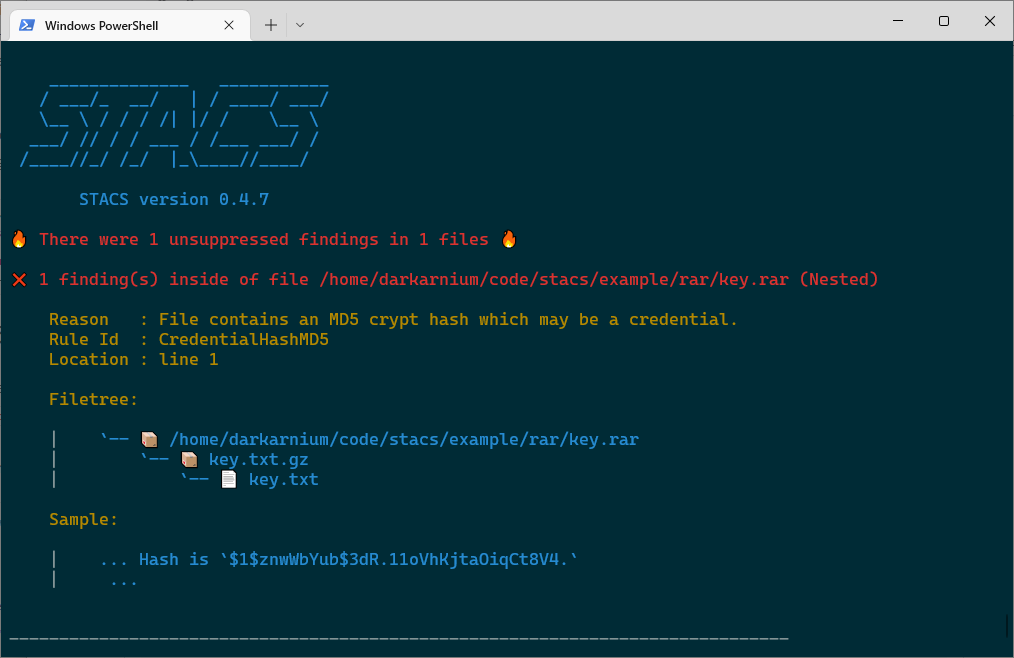 stacscan/stacs
स्टैटिक टोकन और क्रेडेंशियल स्कैनर
 mrakovic-org/nashavm
Nasha एक वर्चुअल मशीन है .NET फ़ाइलों के लिए और इसका रनटाइम C++/CLI में बनाया गया था।
 cmatthewbrooks/r2kit
radare-आधारित मैलवेयर कोड विश्लेषण कार्यप्रवाह के लिए स्क्रिप्ट का एक सेट
 danielruf/snyk-js-jquery-565129
SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023 के लिए पैच, SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428 के लिए…
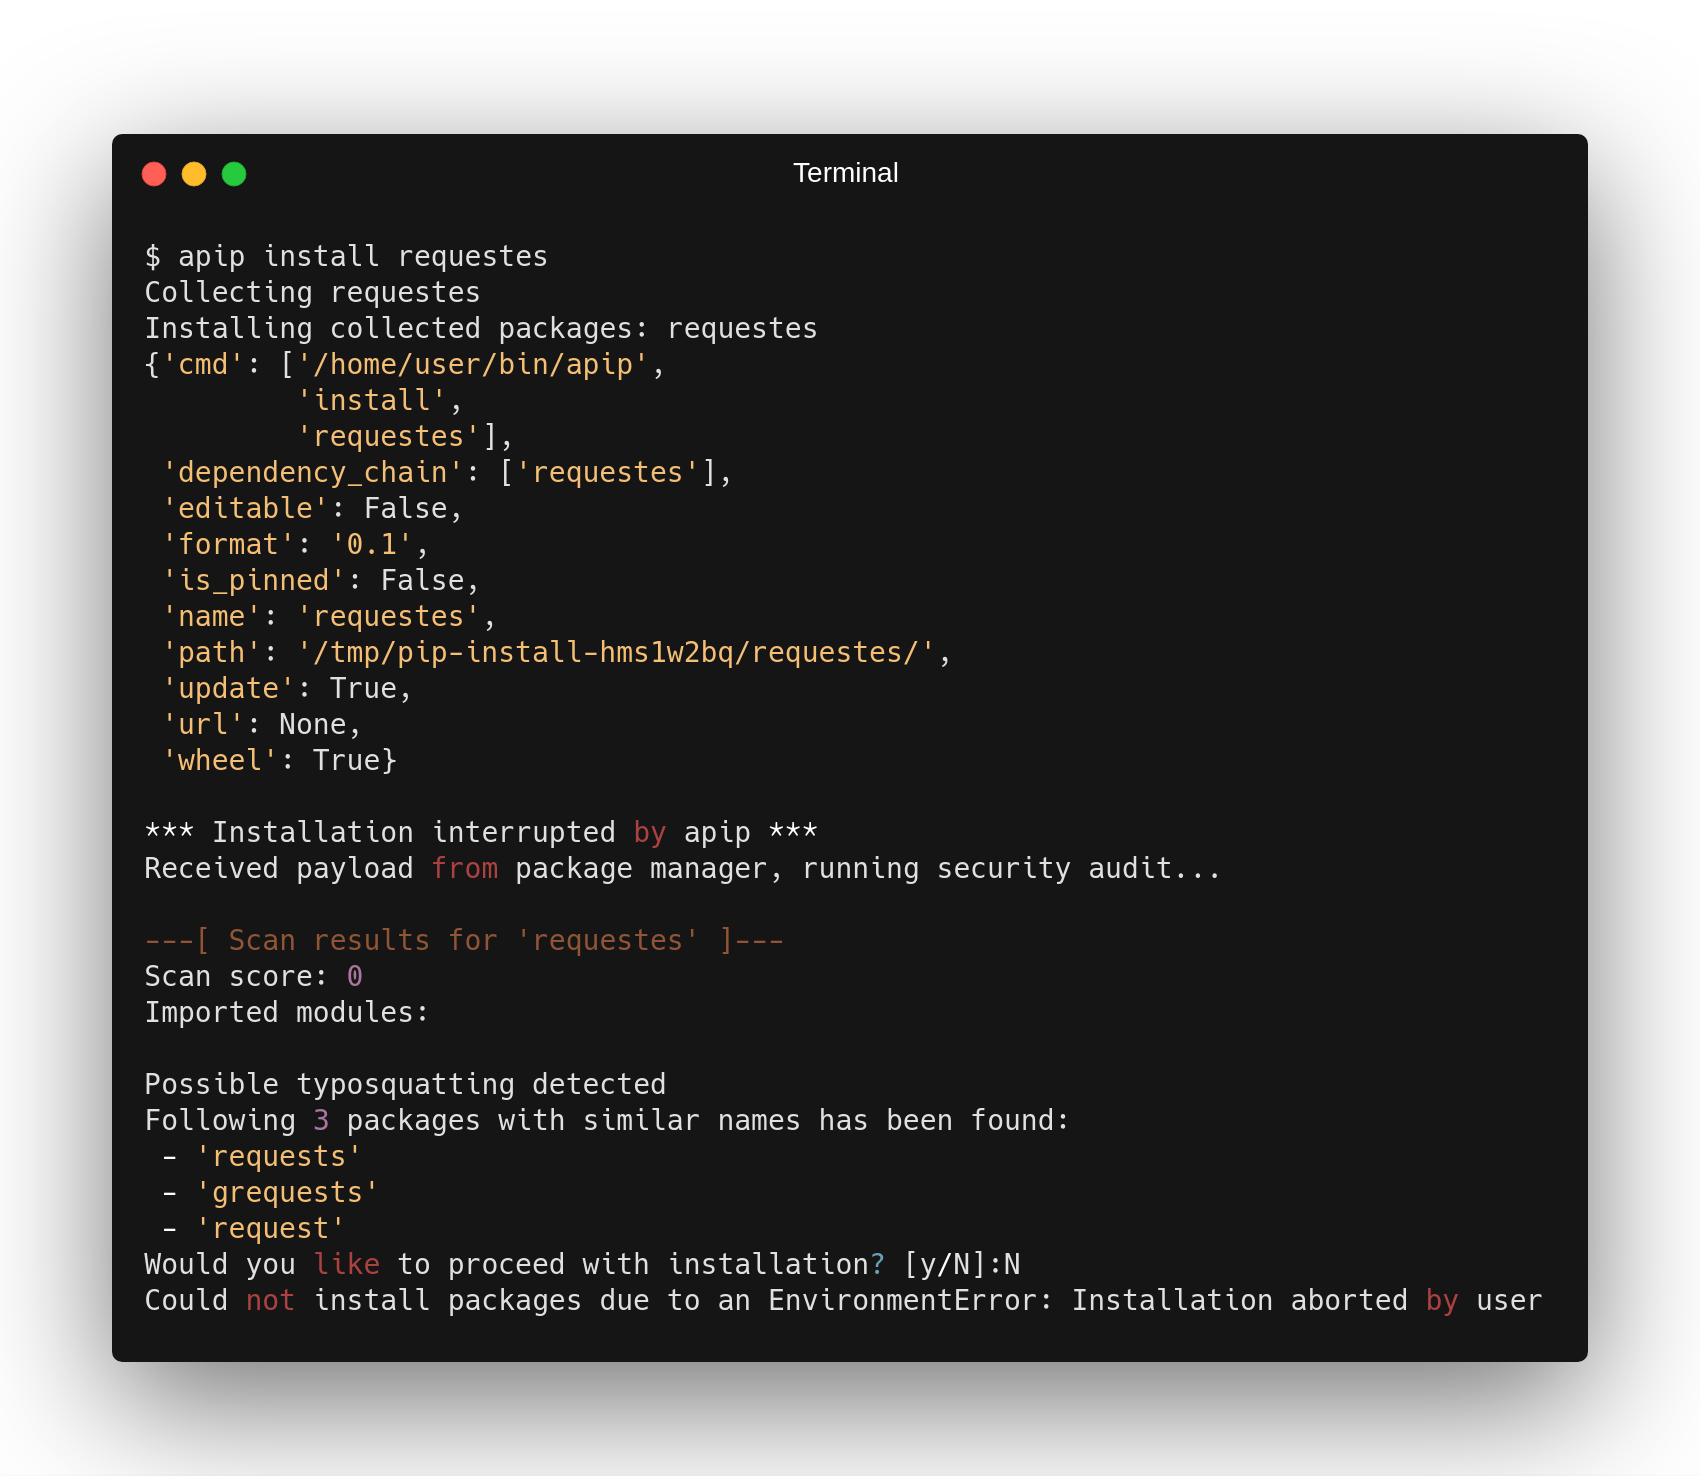 rootlug/aura
Project Aura: सुरक्षा ऑडिटिंग और कोड इंट्रोस्पेक्शन
 maweil/bidi_char_detector
आपकी फ़ाइलों में Unicode BIDI वर्णों की उपस्थिति की जाँच करता है, जिनका उपयोग सप्लाई चेन हमलों के लिए दुरुपयोग किया जा सकता है। CVE-2021-42574 देखें।
 garlicb/jquery35-local-agent
ऑफ़लाइन jQuery CVE-2020-11023 निवारण किट पुराने Spring/JSP के लिए - केवल Node.js बिल्ट-इन (कोई npm नहीं, कोई इंटरनेट नहीं)
 sirredbeard/cve-2025-60876
BusyBox wget में CVE-2025-60876 HTTP हेडर इंजेक्शन के लिए व्यवहार-संरक्षण फिक्स, प्रूफ-ऑफ-कॉन्सेप्ट, प्रतिशत-एन्कोडिंग पैच, और अपस्ट्रीम सबमिशन…
 aipeacs/sc3010-computer-security
Struts2 और PowerShell का उपयोग करके CVE-2017-5638 OGNL इंजेक्शन भेद्यता को पुनः बनाना।








