
 #1
सफल शोषण के बाद निष्पादित निम्न-स्तरीय कोड को बनाने और हेरफेर करने के उपकरण।
Kitploit अनुशंसित

 ntfargo/relapse-exploit
PS5 एक्सप्लॉइट चेन फर्मवेयर 7.00-13.60 के लिए, जो WebKit JSC info leak और typedarray corruption को aio_multi_wait UAF race के साथ जोड़कर kernel…
 sunblaze-ucb/exploitgym
ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…
 hfiref0x/kdu
Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…

 twosevenonet/injectsetconsole
प्रोसेस कोड इंजेक्शन के लिए WriteProcessMemory का उपयोग किए बिना प्रूफ ऑफ कॉन्सेप्ट

 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457 को पुनः उत्पन्न करने वाली प्रयोगात्मक लैब: Docker हमलावर/पीड़ित कंटेनर सेट अप करती है, GDB के साथ स्टैक पते ढूँढती है, और एक msfvenom…
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…
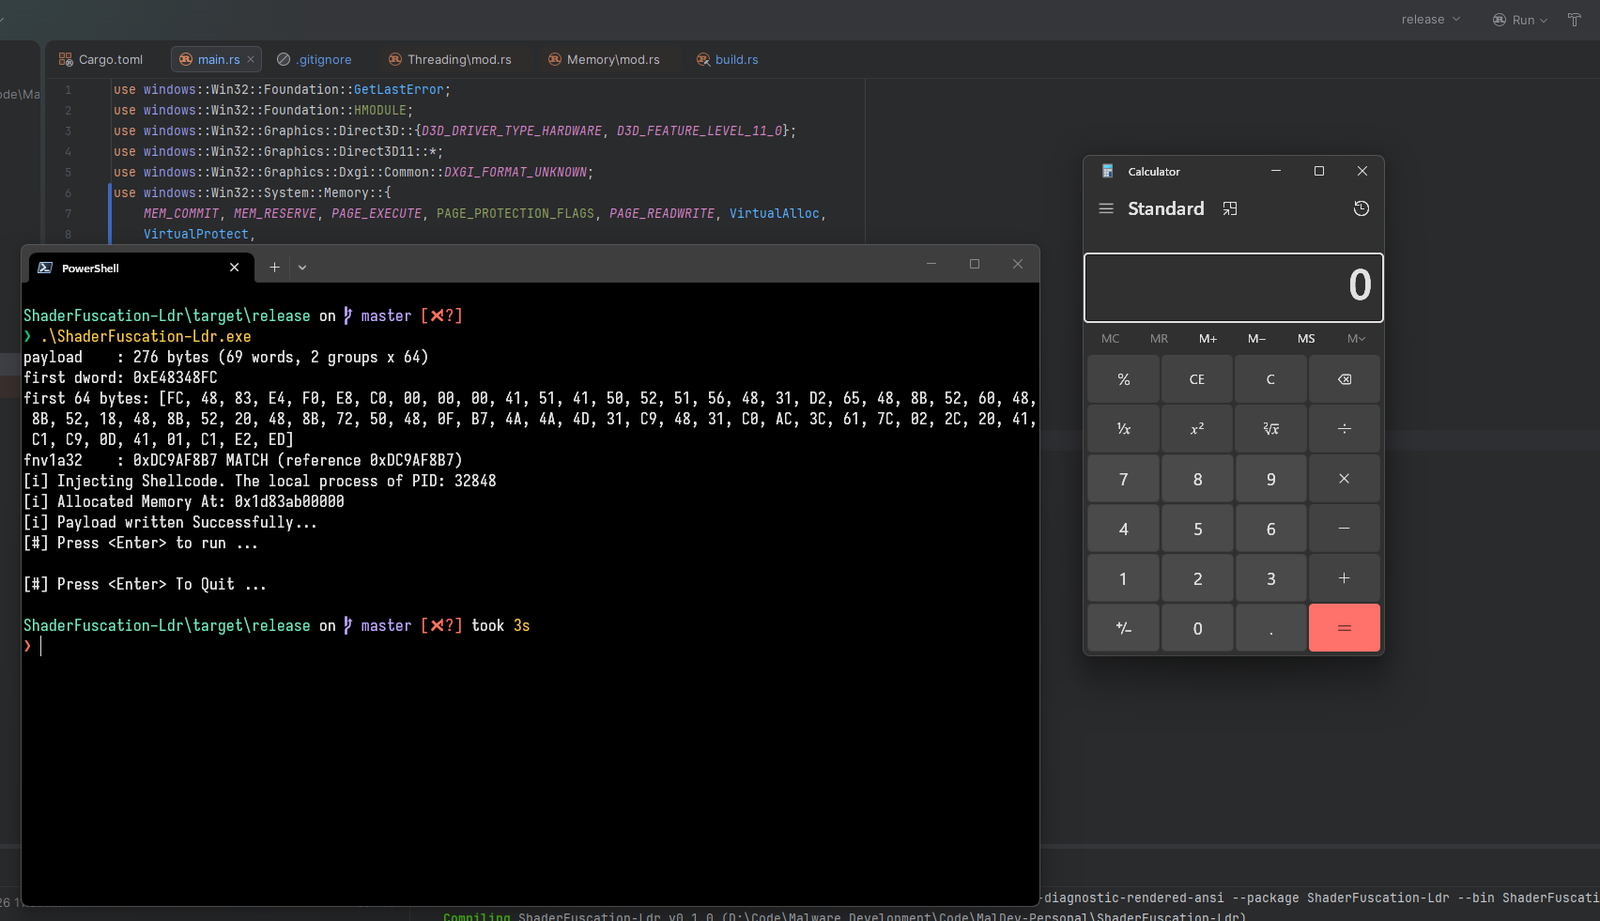 dovelus/polychrome-rs
Compute Shader को Payload के रूप में उपयोग करने का एक PoC
 rurixis/msrkit
एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
 youssefnoob003/sindrikit
प्रचालनात्मक रूप से विश्वसनीय आक्रामक क्षमताओं के निर्माण के लिए एक मूलभूत C लाइब्रेरी
 iilegacyyii/shellcrypt
शेलकोड को अस्पष्ट करने के लिए एक QoL टूल। भविष्य में यह एन्कोडिंग/एन्क्रिप्शन/कम्प्रेशन विधियों को श्रृंखलाबद्ध करने में सक्षम होगा।
 bytejmp/ms09-050
MS09-050 (CVE-2009-3103) SMBv2 srv2.sys बफ़र ओवरफ़्लो के लिए Python exploit, जिसमें vulnerability scanner, arch auto-detection, और x86/x64 reverse…
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 x-3306/project-onyx
AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
 tralsesec/cve-2023-20052
Original standalone Proof-of-Concept exploit and execution harness for CVE-2023-20052 (ClamAV DMG XML Entity Expansion).
 ull0a/msrmapper
Windows x64 के लिए मैनुअल kernel driver mapper जो Lenovo के LnvMSRIO.sys में CVE-2025-8061 का दुरुपयोग करके BYOVD हमला करता है, PE64 drivers को ring…
 winterknife/evenstar
Intel 64/Windows निम्न-स्तरीय प्रयोग







