#1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित
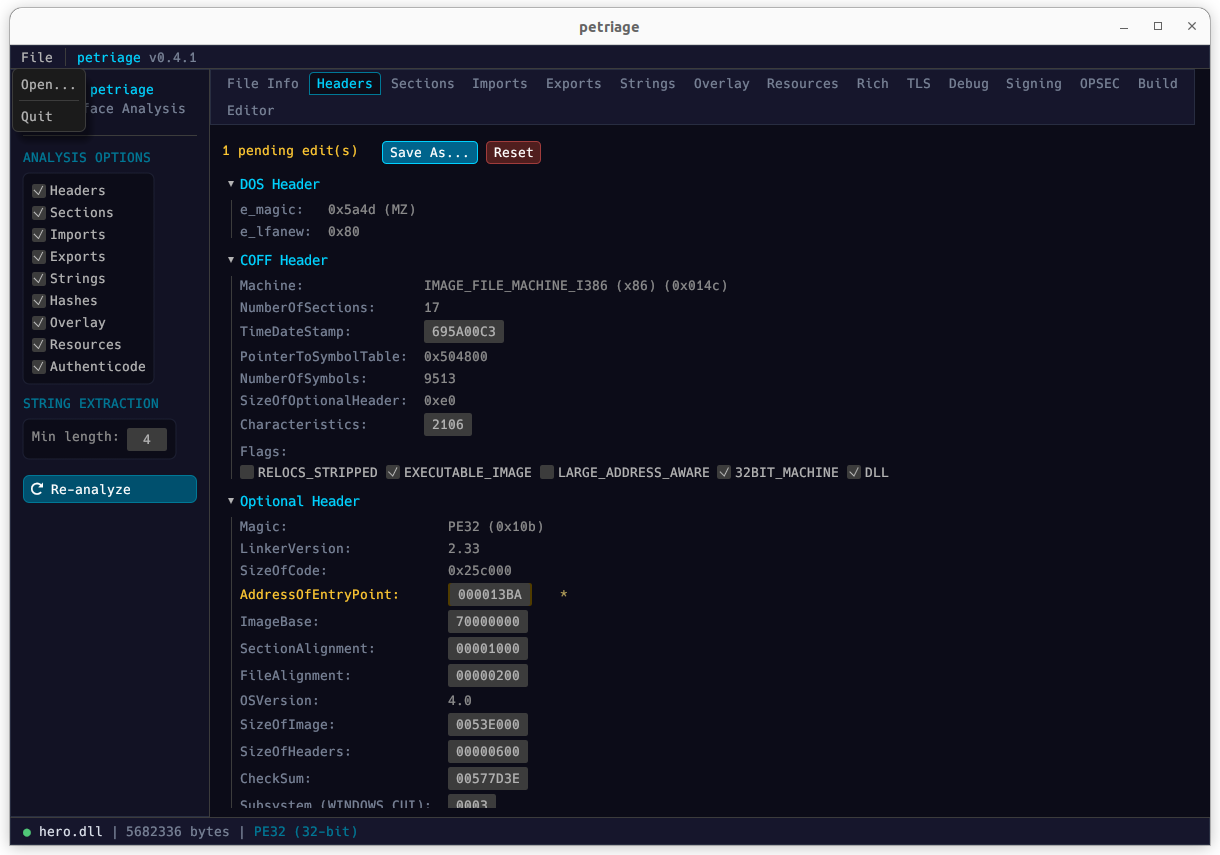
 uky007/petriage
PETriage: त्रिज के लिए एक प्रतीक-एकीकृत PE फ़ाइल रीडर, जो बहु-प्लेटफ़ॉर्म और बहु-इंटरफ़ेस उपयोग के लिए बनाया गया है।
 nothingfumo/ghostlock-aresin
POCO F3 GT (aresin) के लिए GhostLock (CVE-2026-43499) शोषण — MediaTek Dimensity 1200, Linux 4.14.186 ARM64 कर्नेल विशेषाधिकार वृद्धि futex PI chain…
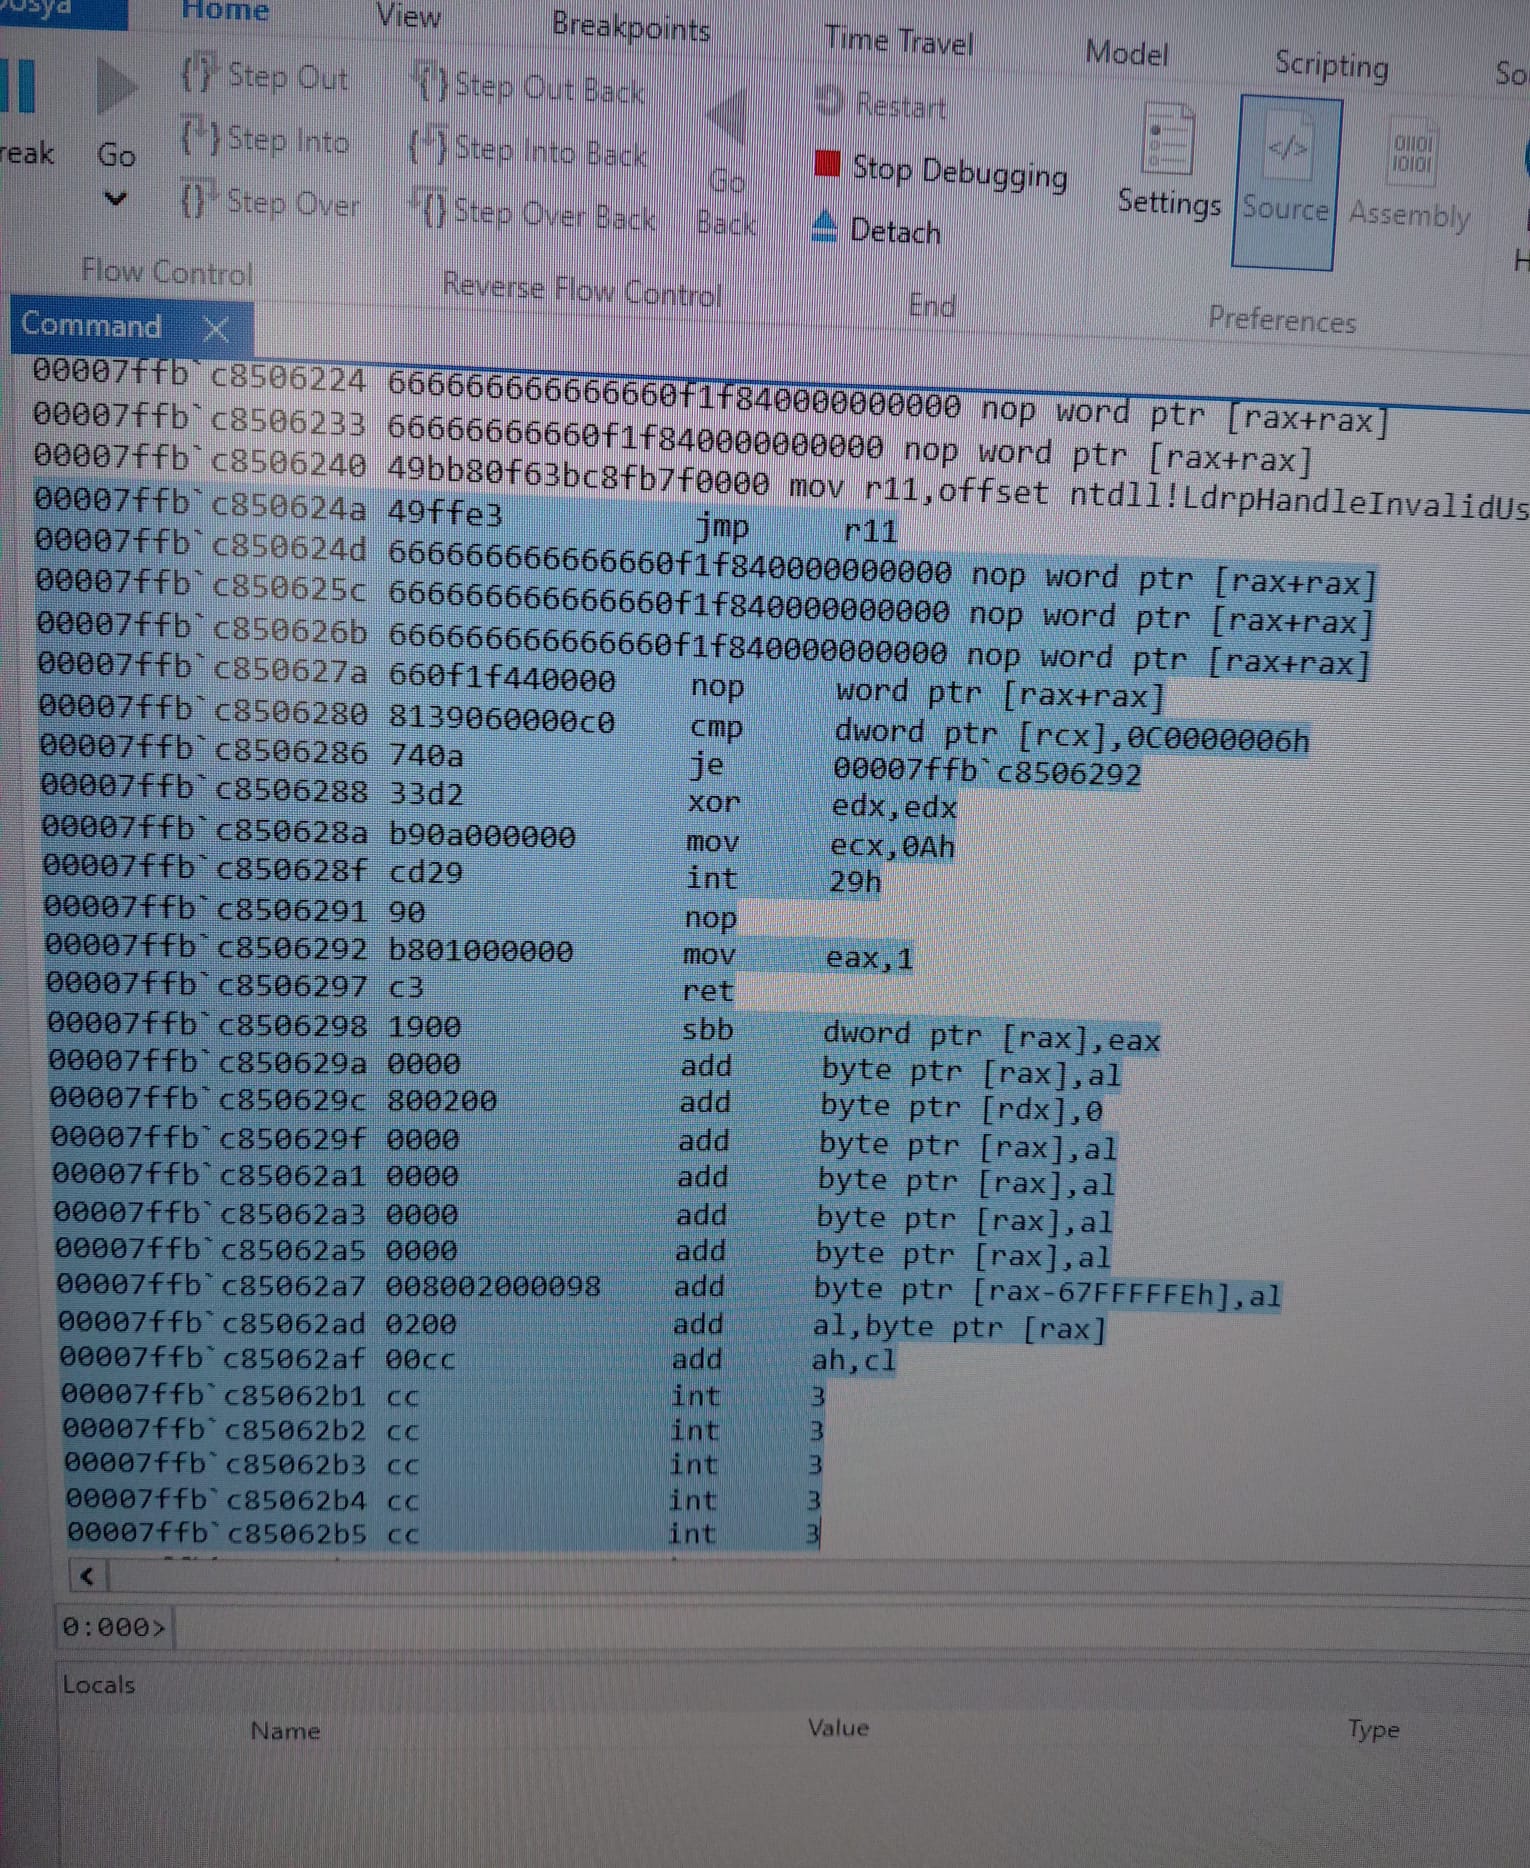 kaandemir993/advanced-loader-reverse-engineering
Shellhost.exe, amsi.dll, mstscax.dll और clbcatq.dll को लक्षित करने वाले एक उन्नत मल्टी-फेज़ लोडर का गहन रिवर्स इंजीनियरिंग विश्लेषण, जिसमें module…
 star-sg/challenges
क्रिसमस-थीम वाला CTF एडवेंट कैलेंडर जिसमें बाइनरी एक्सप्लॉइटेशन, क्रिप्टोग्राफी, रिवर्स इंजीनियरिंग, फोरेंसिक्स, OSINT और वेब एक्सप्लॉइटेशन में 12…
 mein-0/kaspermeow
कास्परस्की ड्राइवर भेद्यता का शोषण करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो विंडोज़ पर कर्नेल पॉइंटर्स लीक करने और KASLR को बायपास करने के लिए उपयोग किया…
 ehabhussein/ollydbg-binary-execution-visualizer
रिवर्स इंजीनियरिंग, विज़ुअल बाइनरी विश्लेषण
 cyberdefend3r/powershell-deobfuscation-exercise
पॉवरशेल स्क्रिप्ट्स को डीऑबफस्केट करने का अभ्यास करने के लिए एक अभ्यास।
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 nickdaria/wyze-bulb-color-pwned
वायज़ WLPA19CV2 कलर बल्ब के लिए नो-ओपन फर्मवेयर एक्सप्लॉइट
 ilgobbo00/cve-2023-6241-pixel7_adaptation
CVE-2023-6241 का Google Pixel 7 के लिए अनुकूलन, Google Pixel 8 से और securitylab/SecurityExploits/Android/Mali/CVE_2023_6241 से लिया गया।
 pr0me/xtride
बायनरीज़ के लिए N-ग्राम-आधारित प्रकार पुनर्प्राप्ति उपकरण, डीकंपाइल्ड कोड से संरचनाओं और फ़ंक्शन हस्ताक्षरों को उच्च थ्रूपुट और स्वचालित पाइपलाइनों…
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमाना भौतिक मेमोरी और I/O पोर्ट पढ़ना/लिखना
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception रिवर्स इंजीनियरिंग
 synacktiv/appledb_rs
iOS/macOS सुरक्षा अनुसंधान और रिवर्स इंजीनियरिंग के लिए API, CLI, और WebUI सहित Apple के आंतरिक आर्टिफैक्ट (entitlements, frameworks, device…
 ping-2o/ios.cve-2026-84616-84607
CVE-2026-84616 और CVE-2026-84607 की बग खोजने और उसे ठीक करने पर शोध
 pandare9x/nop_plugin
IDA में NOPing निर्देशों के लिए प्लगइन