
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित
 ctn-qvo/auto_extract_offsets
CVE-2026-43499 के लिए स्वचालित ऑफ़सेट कैलकुलेटर, जो भेद्यता शोषण और बाइनरी विश्लेषण के लिए सटीक मेमोरी ऑफ़सेट गणना को सक्षम करता है।
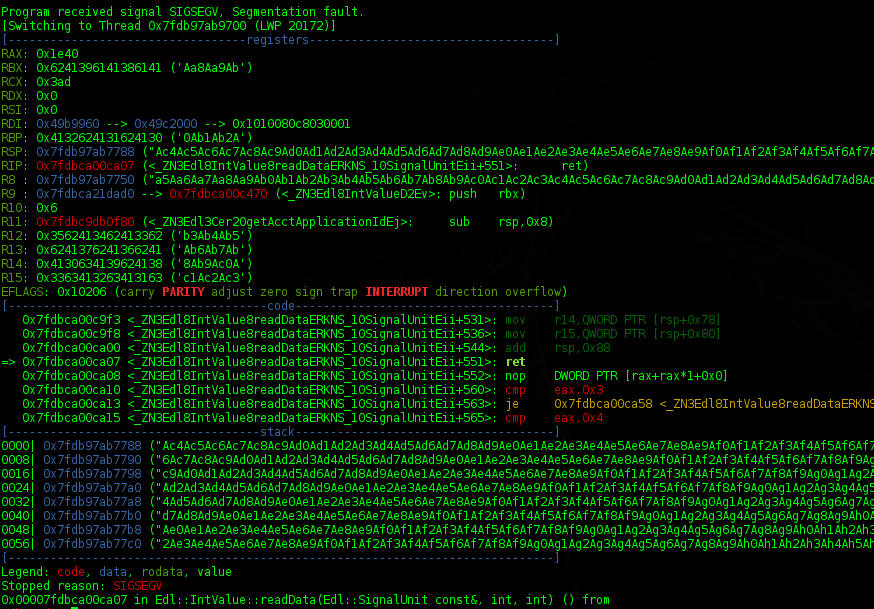 kpn-ciso/dra_writeup
Oracle DSR स्टैक बफर ओवरफ्लो भेद्यता (DRA) CVE-2014-6598 का विवरण
 jaredreabow/reverse-engineering-with-ai
एआई-सहायता प्राप्त विश्लेषण, स्वतंत्र सत्यापन और सार्वजनिक-स्रोत संदर्भों के साथ एन्क्रिप्टेड फर्मवेयर और सॉफ़्टवेयर को रिवर्स इंजीनियर करने की शोध…
 mhelwig/adwind-decryptor
Java AdWind, jRAT, jBifrost ट्रोजन के लिए सरल डिक्रिप्टर
 r3n3r0/cve-2026-20700
PoC जो dyld को PAC साइनिंग ओरेकल के रूप में प्रदर्शित करता है, arm64e पर हाथ से तैयार Mach-O चेन्ड फिक्सअप के माध्यम से, iOS पर नियंत्रित PAC-वैध…
 0x11dfe/file-unpumper
एक उपकरण जिसका उपयोग PE फ़ाइल से बेकार चीज़ों को हटाने के लिए किया जा सकता है, जैसे कि फ़ाइल पंपर जोड़ता है।
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 stolevchristian/sylvia
iOS Syscall Explorer for IDA 9.X
 0vercl0k/kepaboo
KEPServerEX की एंटी-डीबगिंग तकनीकों को निष्क्रिय करें
 yasindce1998/barzakh
Ring -4 से Ring 0 तक: आक्रमण-रक्षा फर्मवेयर अनुसंधान प्लेटफ़ॉर्म। हम बूटकिट बनाते हैं, फिर उन्हें पकड़ते हैं। क्लोज़्ड-लूप। सिलिकॉन में शून्य विश्वास।
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow.Abandoned project
 dumpanalysis/prologwindbg
WinDbg में मेमोरी डंप और रुकी हुई लाइव प्रक्रियाओं का विश्लेषण करने के लिए Prolog का उपयोग करें।
 hdbreaker/ricnar-exploit-solutions
क्रैकलैटिनोस चुनौतियों के लिए एक्सप्लॉइट समाधान
 talha-nazeef-ahmed/rpc-triage
एक शून्य-प्रतीक स्थैतिक विश्लेषण इंजन जो AHP-आधारित जोखिम मॉडल का उपयोग करके विंडोज़ RPC आक्रमण सतह को निकालता है और गणितीय रूप से रैंक करता है।
 hasherezade/flareon2023
Flare-On 10 रिवर्स इंजीनियरिंग चुनौतियों के सोर्स-कोड समाधान, जो CTF-शैली रिवर्सिंग कार्यों के लिए बाइनरी और मैलवेयर विश्लेषण तकनीकों का प्रदर्शन…
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - vivo X200 (PD2415 / b57 kernel) के लिए अस्थायी रूट टूलचेन, CVE-2026-43499 पर आधारित। केवल अधिकृत सुरक्षा अनुसंधान के लिए।
 bishopfox/sonicrack
एन्क्रिप्टेड SonicOSX फ़र्मवेयर इमेज को डिक्रिप्ट करें
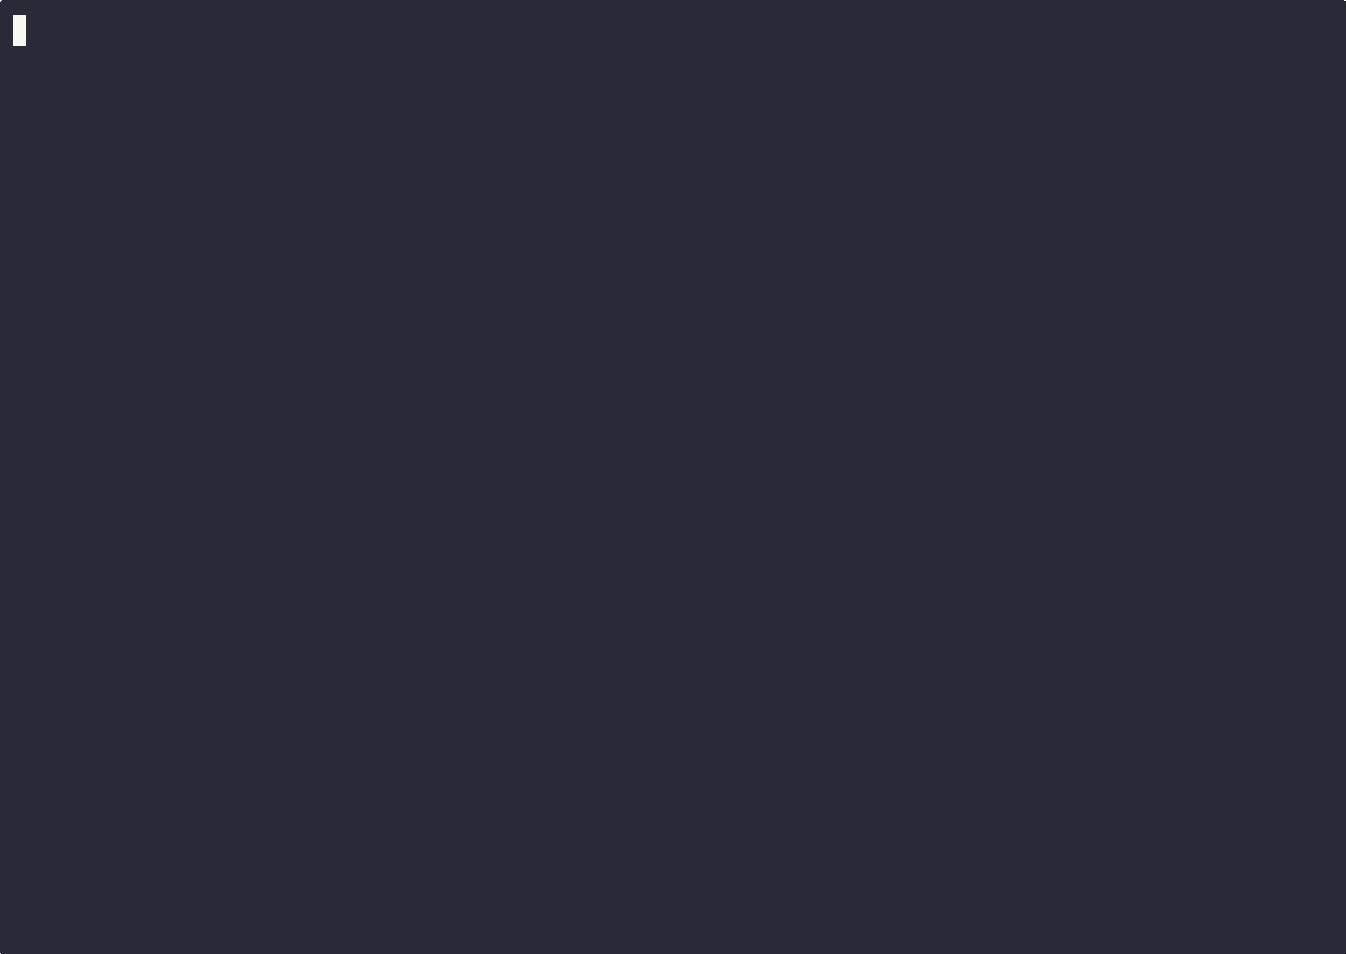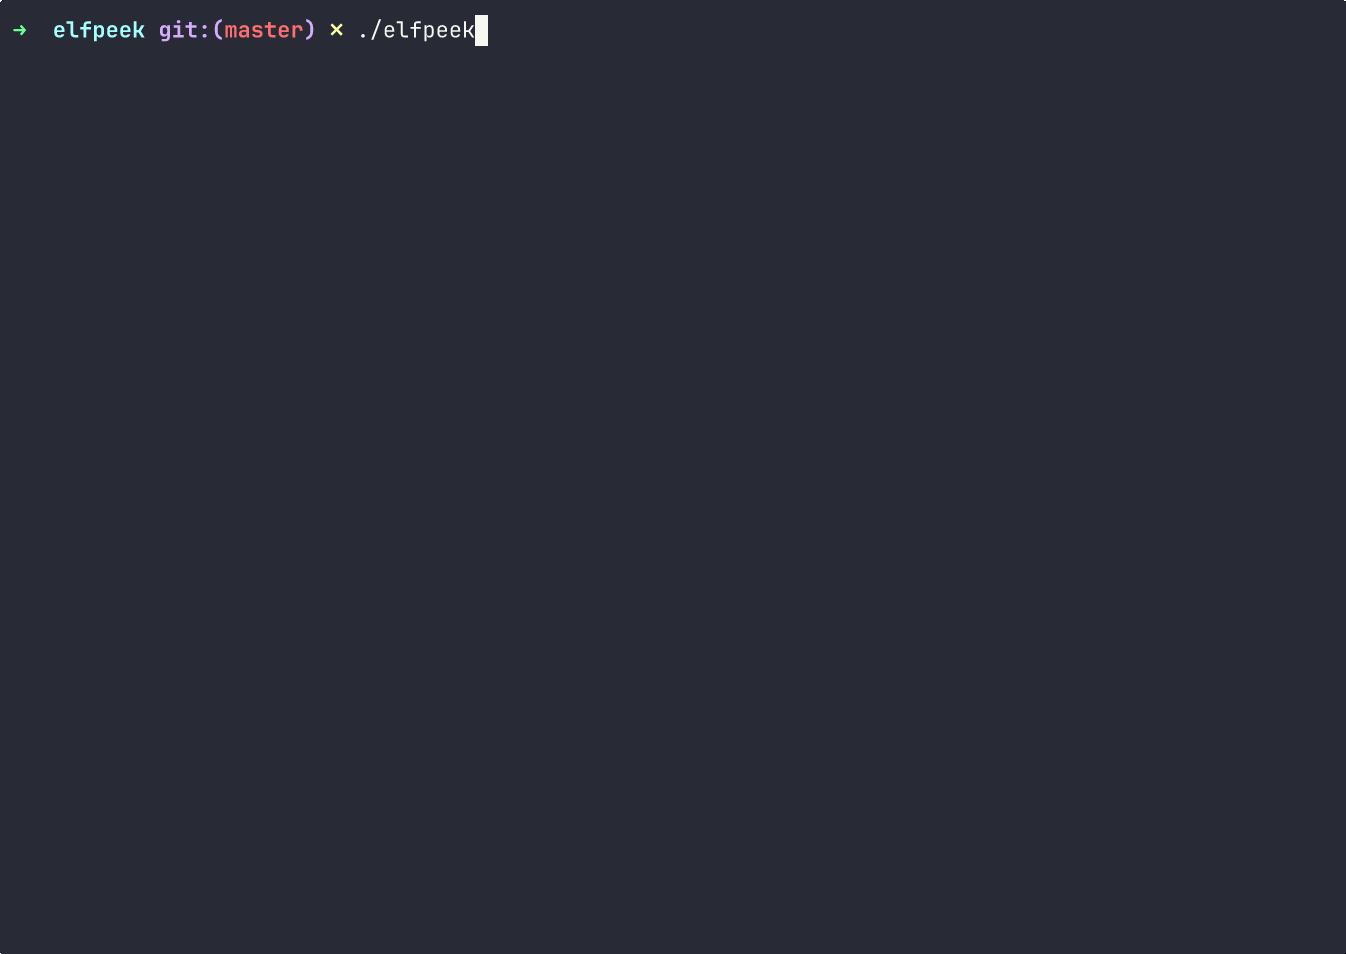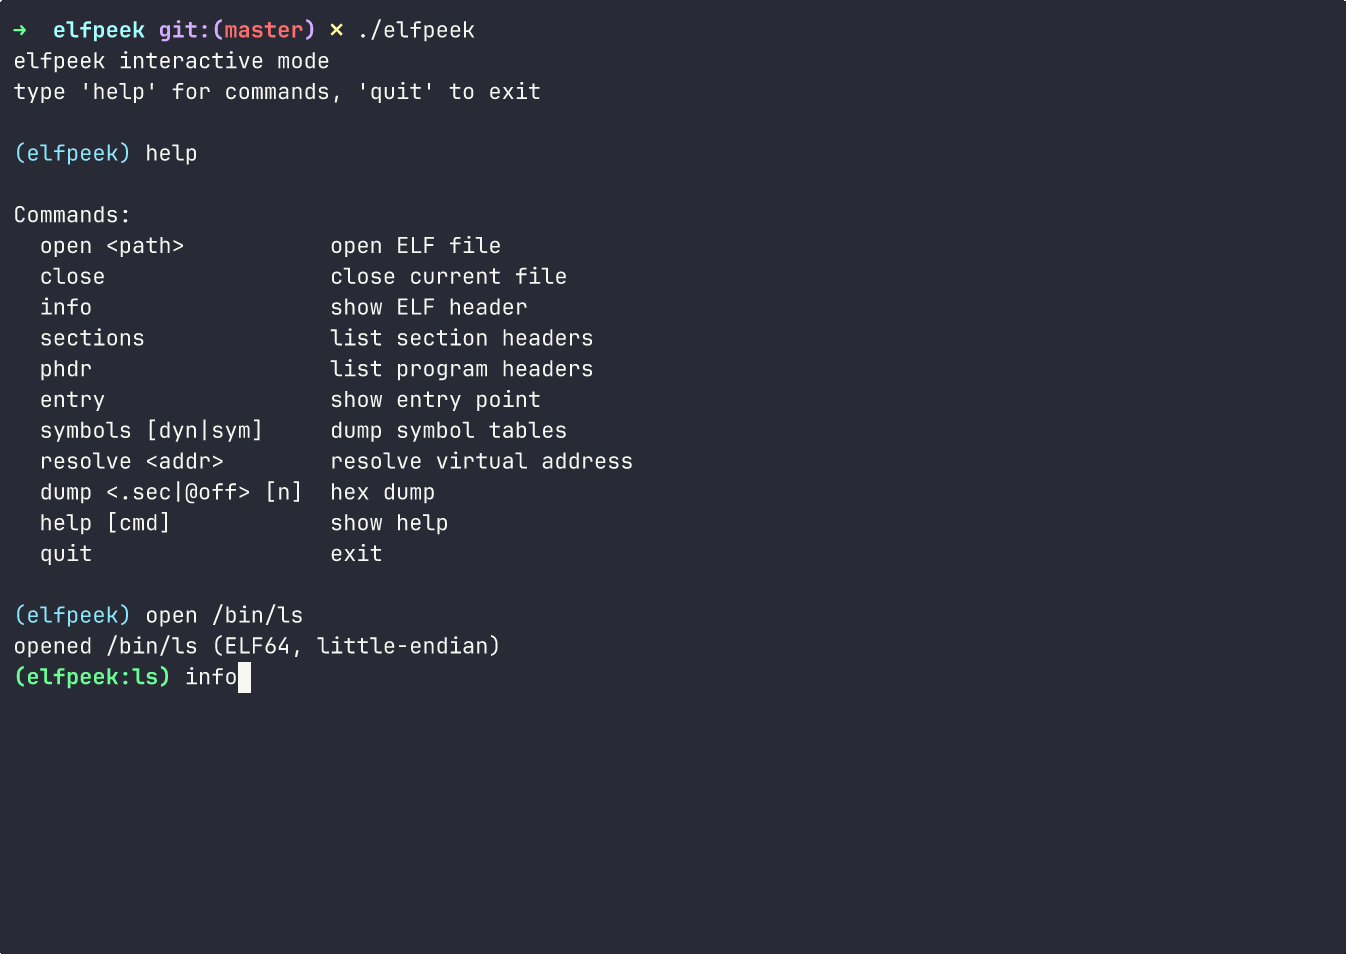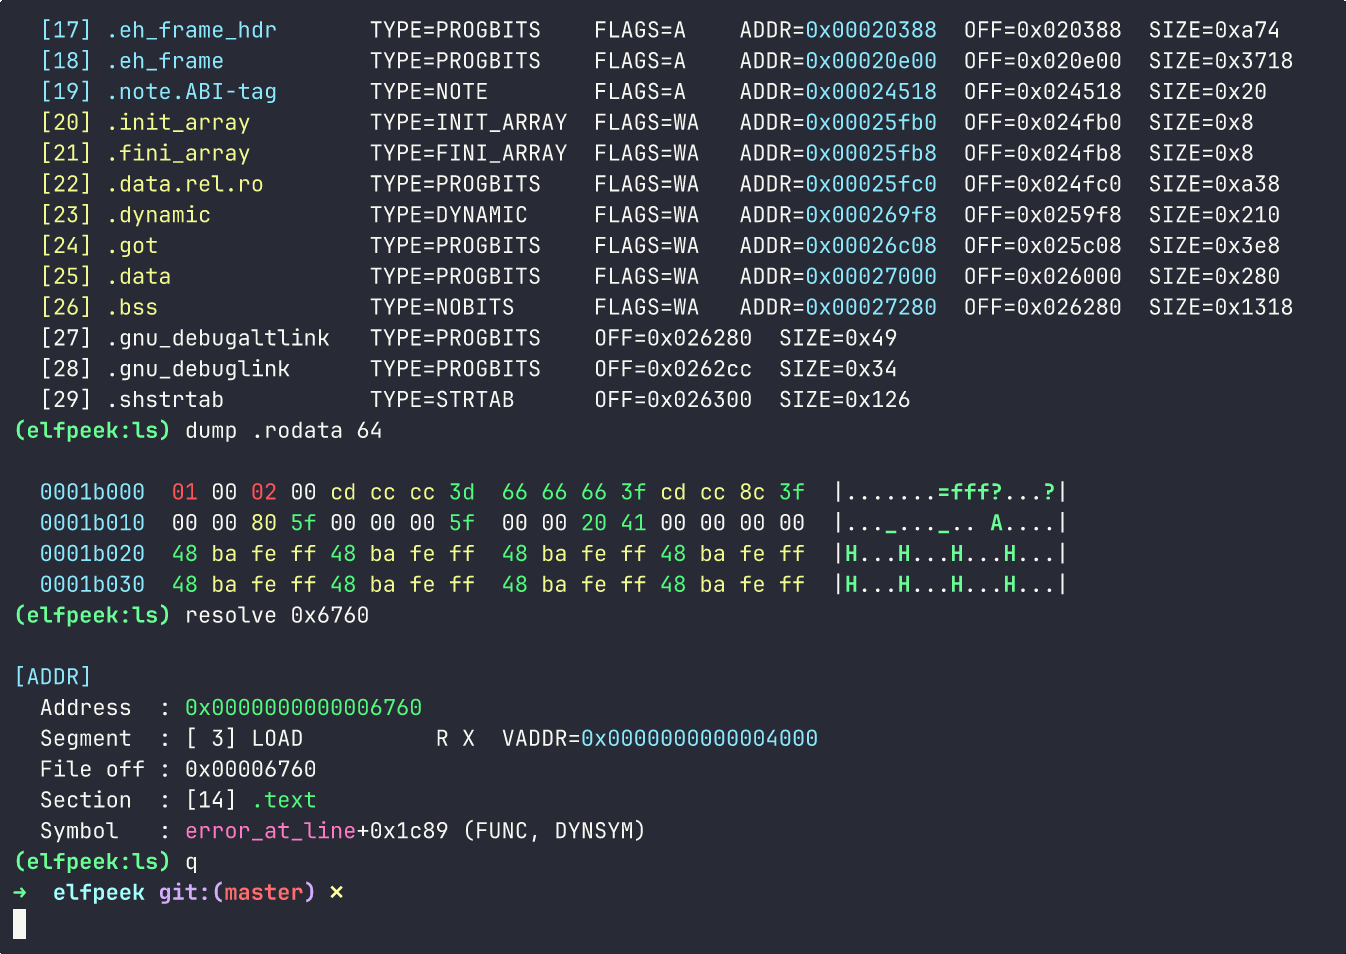 oblivionsage/elfpeek
C में लिखा गया न्यूनतम ELF निरीक्षक, त्वरित बाइनरी लेआउट निरीक्षण के लिए।








