

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k21घं 11मि पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k17घं 21मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k21घं 25मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k4 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k1 दिन पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k11घं 54मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1928 परिणाम
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

PortEx के लिए ग्राफिकल इंटरफ़ेस, एक पोर्टेबल एक्ज़ीक्यूटेबल और मैलवेयर विश्लेषण लाइब्रेरी

static-analysishash-analysisreverse-engineering+3
1491 महीना पहले
OneNoteAnalyzer preview

OneNoteAnalyzer

GitHubknight0x07/onenoteanalyzer

दुर्भावनापूर्ण OneNote दस्तावेज़ों के विश्लेषण के लिए एक C# आधारित उपकरण
static-analysisreverse-engineeringforensics+1
1183 साल पहले
Emojify preview

Emojify

GitHubtomiwa-ot/emojify

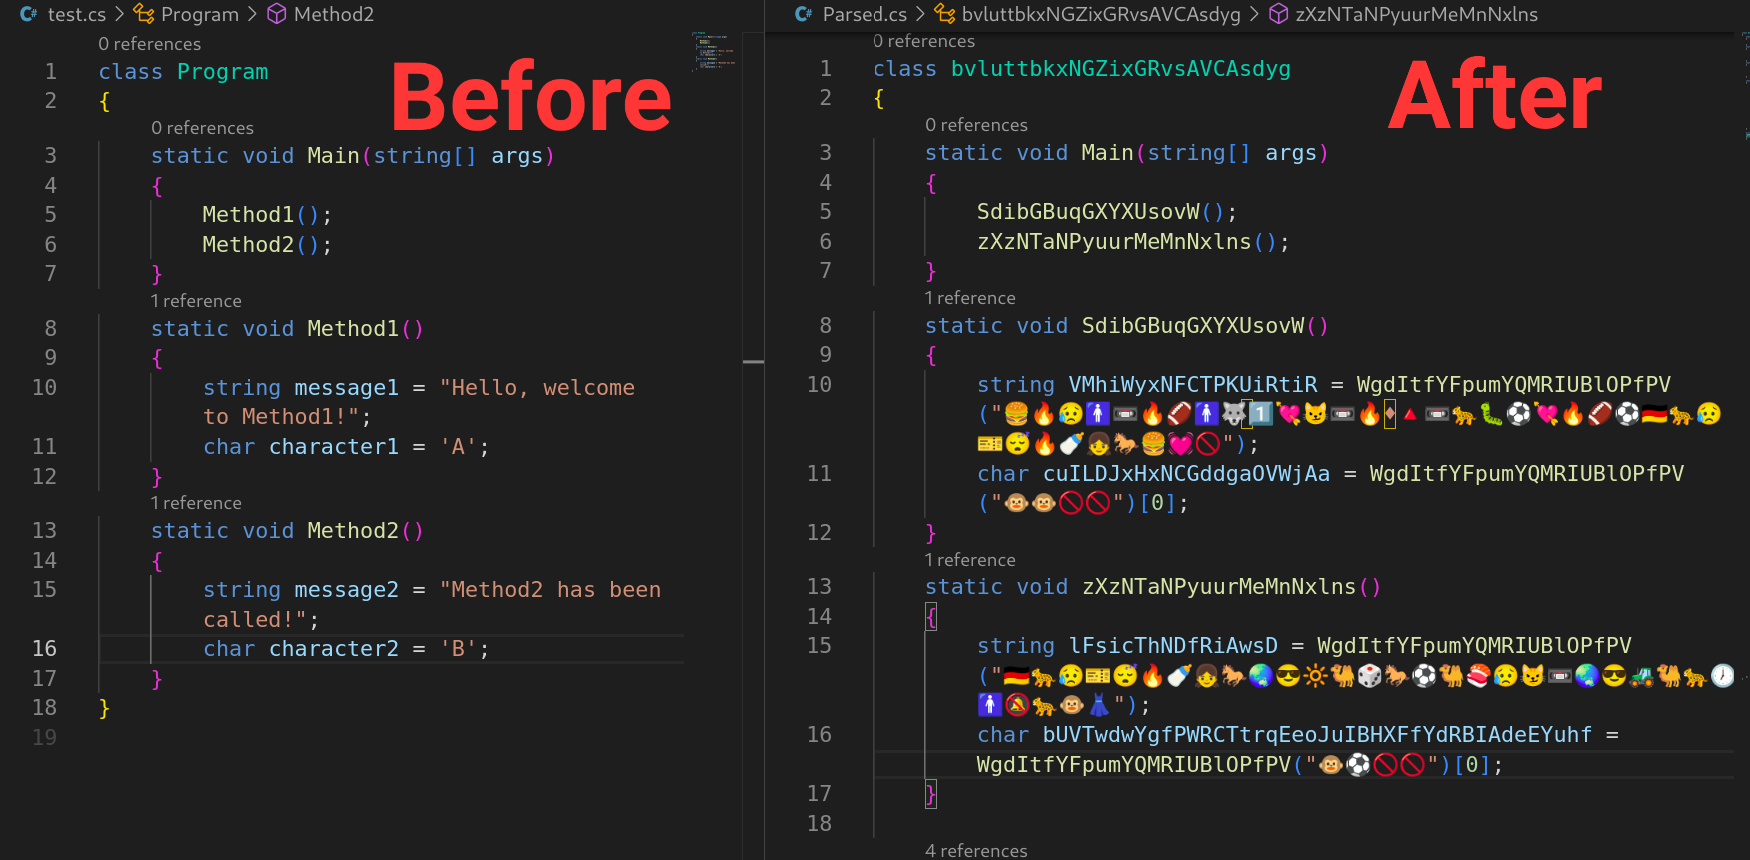
C# स्रोत-कोड ऑब्फस्केटर (obfuscator) जो अक्षर और स्ट्रिंग शाब्दिकों को इमोजी से बदलता है और Roslyn का उपयोग करके क्लास, इंटरफ़ेस, मेथड और वेरिएबल…

static-analysiscode-analysisreverse-engineering
91 साल पहले
apk.sh preview

apk.sh

GitHubax/apk.sh

एंड्रॉइड ऐप्स के रिवर्स इंजीनियरिंग को आसान बनाता है, APK को खींचने, डिकोड करने, पुनर्निर्माण करने और पैच करने जैसे दोहराए जाने वाले कार्यों को…

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8k9 महीने पहले
flare-emu preview

flare-emu

GitHubmandiant/flare-emu

स्क्रिप्टेबल बाइनरी एमुलेशन फ्रेमवर्क जो IDA Pro/Radare2 को Unicorn इंजन के साथ एकीकृत करता है, जो x86, ARM, और ARM64 आर्किटेक्चर पर स्वचालित मैलवेयर…

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
9581 साल पहले
threadtear preview

threadtear

GitHubloerting/threadtear

बहु-कार्यात्मक Java deobfuscation टूल सूट

static-analysiscode-analysisreverse-engineering+3
9775 साल पहले
GWTMap preview

GWTMap

GitHubreverseclabs/gwtmap

GWT अनुप्रयोगों के आक्रमण सतह को मैप करता है, अस्पष्ट RPC एंडपॉइंट्स निकालता है और सुरक्षा परीक्षण के लिए क्रमबद्ध अनुरोध पेलोड उत्पन्न करता है।

reverse-engineeringweb-application-exploitationinformation-gathering+2
1142 साल पहले
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT एक साइबरडेक टूलकिट है जो मेश में गहराई तक गोता लगाने वाले रनर्स के लिए बनाया गया है। यह डेटा-घोस्टिंग, ICE-ब्रेकिंग और कॉर्प-सिस्टम घुसपैठ…

osintphishing-toolsreconnaissance+8
524 दिन पहले
freki preview

freki

GitHubcristianzsh/freki

खुला-स्रोत मैलवेयर विश्लेषण प्लेटफॉर्म जिसमें स्थैतिक PE विश्लेषण, YARA पैटर्न मिलान, VirusTotal एकीकरण, REST API, और स्वचालित खतरा अनुसंधान के लिए…

static-analysisreverse-engineeringmalware-analysis+2
4461 महीना पहले
bento preview

bento

GitHubhimazawa/bento

Bento Toolkit एक न्यूनतम Fedora-आधारित कंटेनर है जो प्रवेश परीक्षणों और CTF के लिए है, जिसमें GUI अनुप्रयोगों का बेहतरीन जोड़ है।

container-securityexploitationreverse-engineering+4
765 साल पहले
allsafe-android preview

allsafe-android

GitHubt0thkr1s/allsafe-android

जानबूझकर कमजोर बनाया गया एंड्रॉइड एप्लिकेशन।

android-securitydynamic-analysis-sandboxingvulnerability-analysis+7
4101 साल पहले
openocd preview

openocd

GitHubopenocd-org/openocd

आधिकारिक OpenOCD केवल-पढ़ने योग्य मिरर (कोई पुल अनुरोध नहीं)

embedded-systems-securityreverse-engineeringdebuggers+4
2.3k28 दिन पहले
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

Binary Ninja और Ghidra के लिए प्लगइन्स के साथ Manticore यूज़र इंटरफ़ेस

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
753 साल पहले
elfxtract preview

elfxtract

GitHubm0n1x90/elfxtract

CTF/PWN चुनौतियों के लिए स्वचालित ELF बाइनरी विश्लेषण उपकरण। Radare2 और r2ghidra का उपयोग करके सुरक्षा शमन, ROP गैजेट, PLT/GOT तालिकाएँ निकालता है,…

vulnerability-analysisexploitationreverse-engineering+2
735 साल पहले
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

पूरी तरह से गतिशील कॉल स्टैक स्पूफ़र का PoC कार्यान्वयन

exploitationreverse-engineeringbinary-analysis+2
9852 साल पहले
thematrix preview

thematrix

GitHubenkomio/thematrix

एक PE लोडर और Windows API ट्रेसर। मैलवेयर विश्लेषण में उपयोगी।

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
1434 साल पहले
Nemesis preview

Nemesis

GitHubzypherion-technologies/nemesis

.NET प्रक्रिया मॉनिटर जो मूल परत पर CLR को हुक करता है, मेमोरी से रिफ्लेक्टिव असेंबलियों को डंप करता है, और डिस्क बाइनरी की तुलना में AMSI/ETW अखंडता…

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+2
411 महीना पहले
speakeasy preview

speakeasy

GitHubmandiant/speakeasy

Windows malware emulation framework that executes binaries, drivers, and shellcode in a modeled runtime, emulating APIs, process/thread behavior,…


dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
2.0k16घं 14मि पहले
पिछला1…969798…100अगला







