Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/t0thkr1s/allsafe-android
एंड्रॉइड सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणमोबाइल ऐप पेंटेस्टिंगरिवर्स इंजीनियरिंगफज़िंगपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षालर्निंग और शिक्षालैब और अभ्यास
GitHub
410117541 साल पहलेKitploit द्वारा समीक्षित
साझा करें
t0thkr1s/allsafe-android

allsafe-android

जानबूझकर कमजोर बनाया गया एंड्रॉइड एप्लिकेशन।
रिपॉजिटरी देखेंवेबसाइट
Allsafe लोगो

Allsafe - Android

सुरक्षा शिक्षा के लिए एक जानबूझकर कमजोर एंड्रॉइड एप्लिकेशन

Android CI License: GPL v3 Platform API

सुविधाएँ • स्क्रीनशॉट • स्थापना • चुनौतियाँ • योगदान • सहायता


📱 परिचय

Allsafe एक जानबूझकर कमजोर एंड्रॉइड एप्लिकेशन है जिसे सुरक्षा उत्साही, पेंटेस्टर और डेवलपर्स के लिए डिज़ाइन किया गया है ताकि वे एंड्रॉइड एप्लिकेशन सुरक्षा के बारे में सीख सकें। सामान्य CTF-शैली ऐप्स के विपरीत, Allsafe आधुनिक लाइब्रेरी और तकनीकों का उपयोग करके एक वास्तविक दुनिया के एप्लिकेशन का अनुकरण करता है, जो एंड्रॉइड कमजोरियों की पहचान करने और उनका शोषण करने का एक व्यावहारिक सीखने का अनुभव प्रदान करता है।
🎯 मुख्य विशेषताएँ

  • 15+ सुरक्षा चुनौतियाँ विभिन्न कमजोरी श्रेणियों को कवर करती हैं
  • आधुनिक टेक स्टैक वर्तमान एंड्रॉइड विकास प्रथाओं का उपयोग करता है
  • Frida चुनौतियाँ गतिशील इंस्ट्रुमेंटेशन अभ्यास के लिए
  • वास्तविक दुनिया के परिदृश्य जो वास्तविक एप्लिकेशन कमजोरियों को दर्शाते हैं
  • प्रगतिशील कठिनाई शुरुआत से उन्नत स्तर तक
  • स्वच्छ UI/UX हैकर-थीम वाले टर्मिनल इंटरफ़ेस के साथ

📸 स्क्रीनशॉट

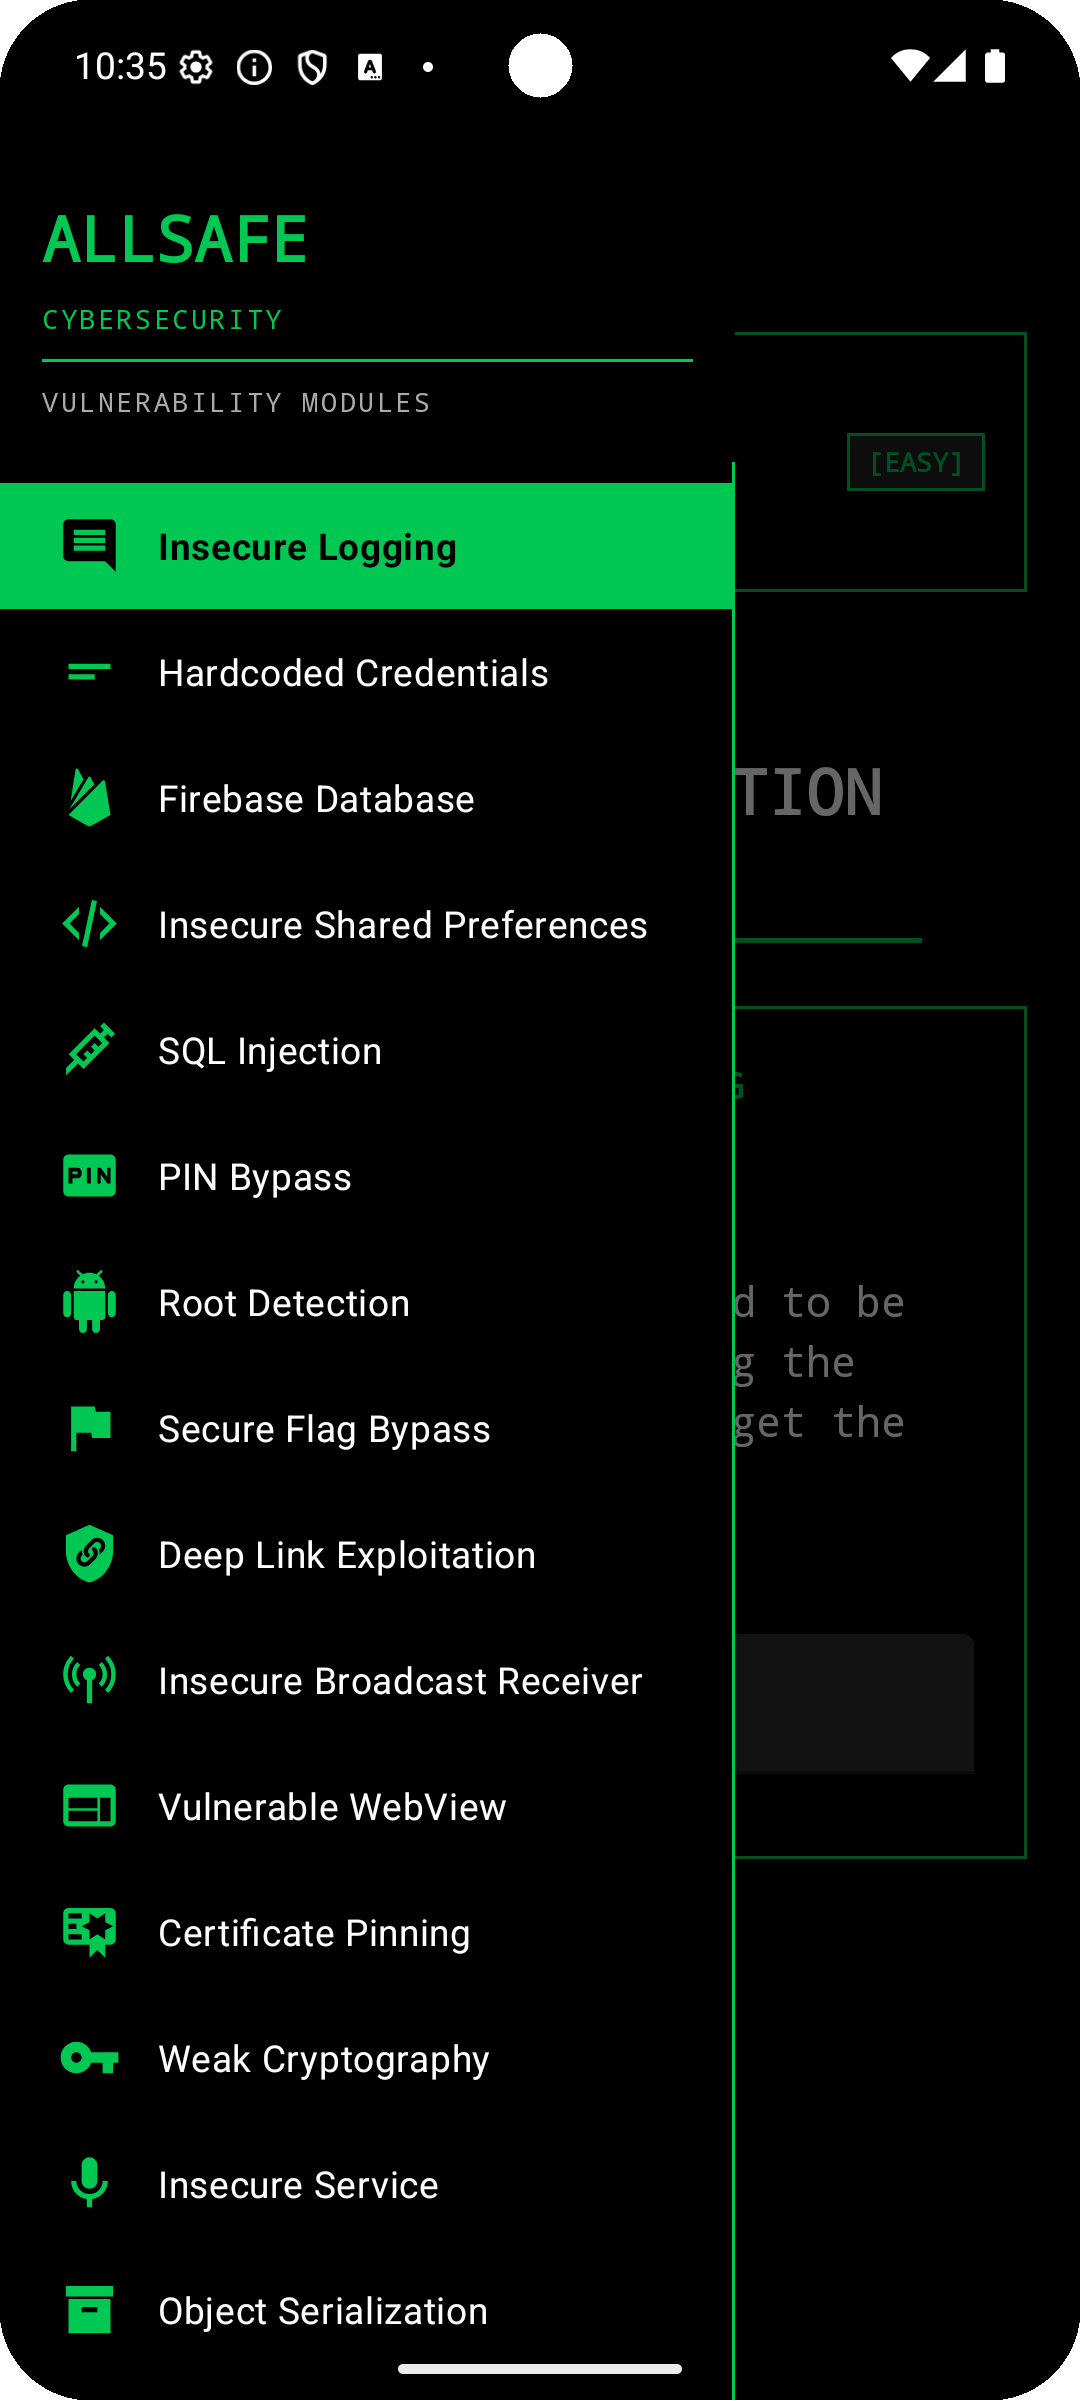
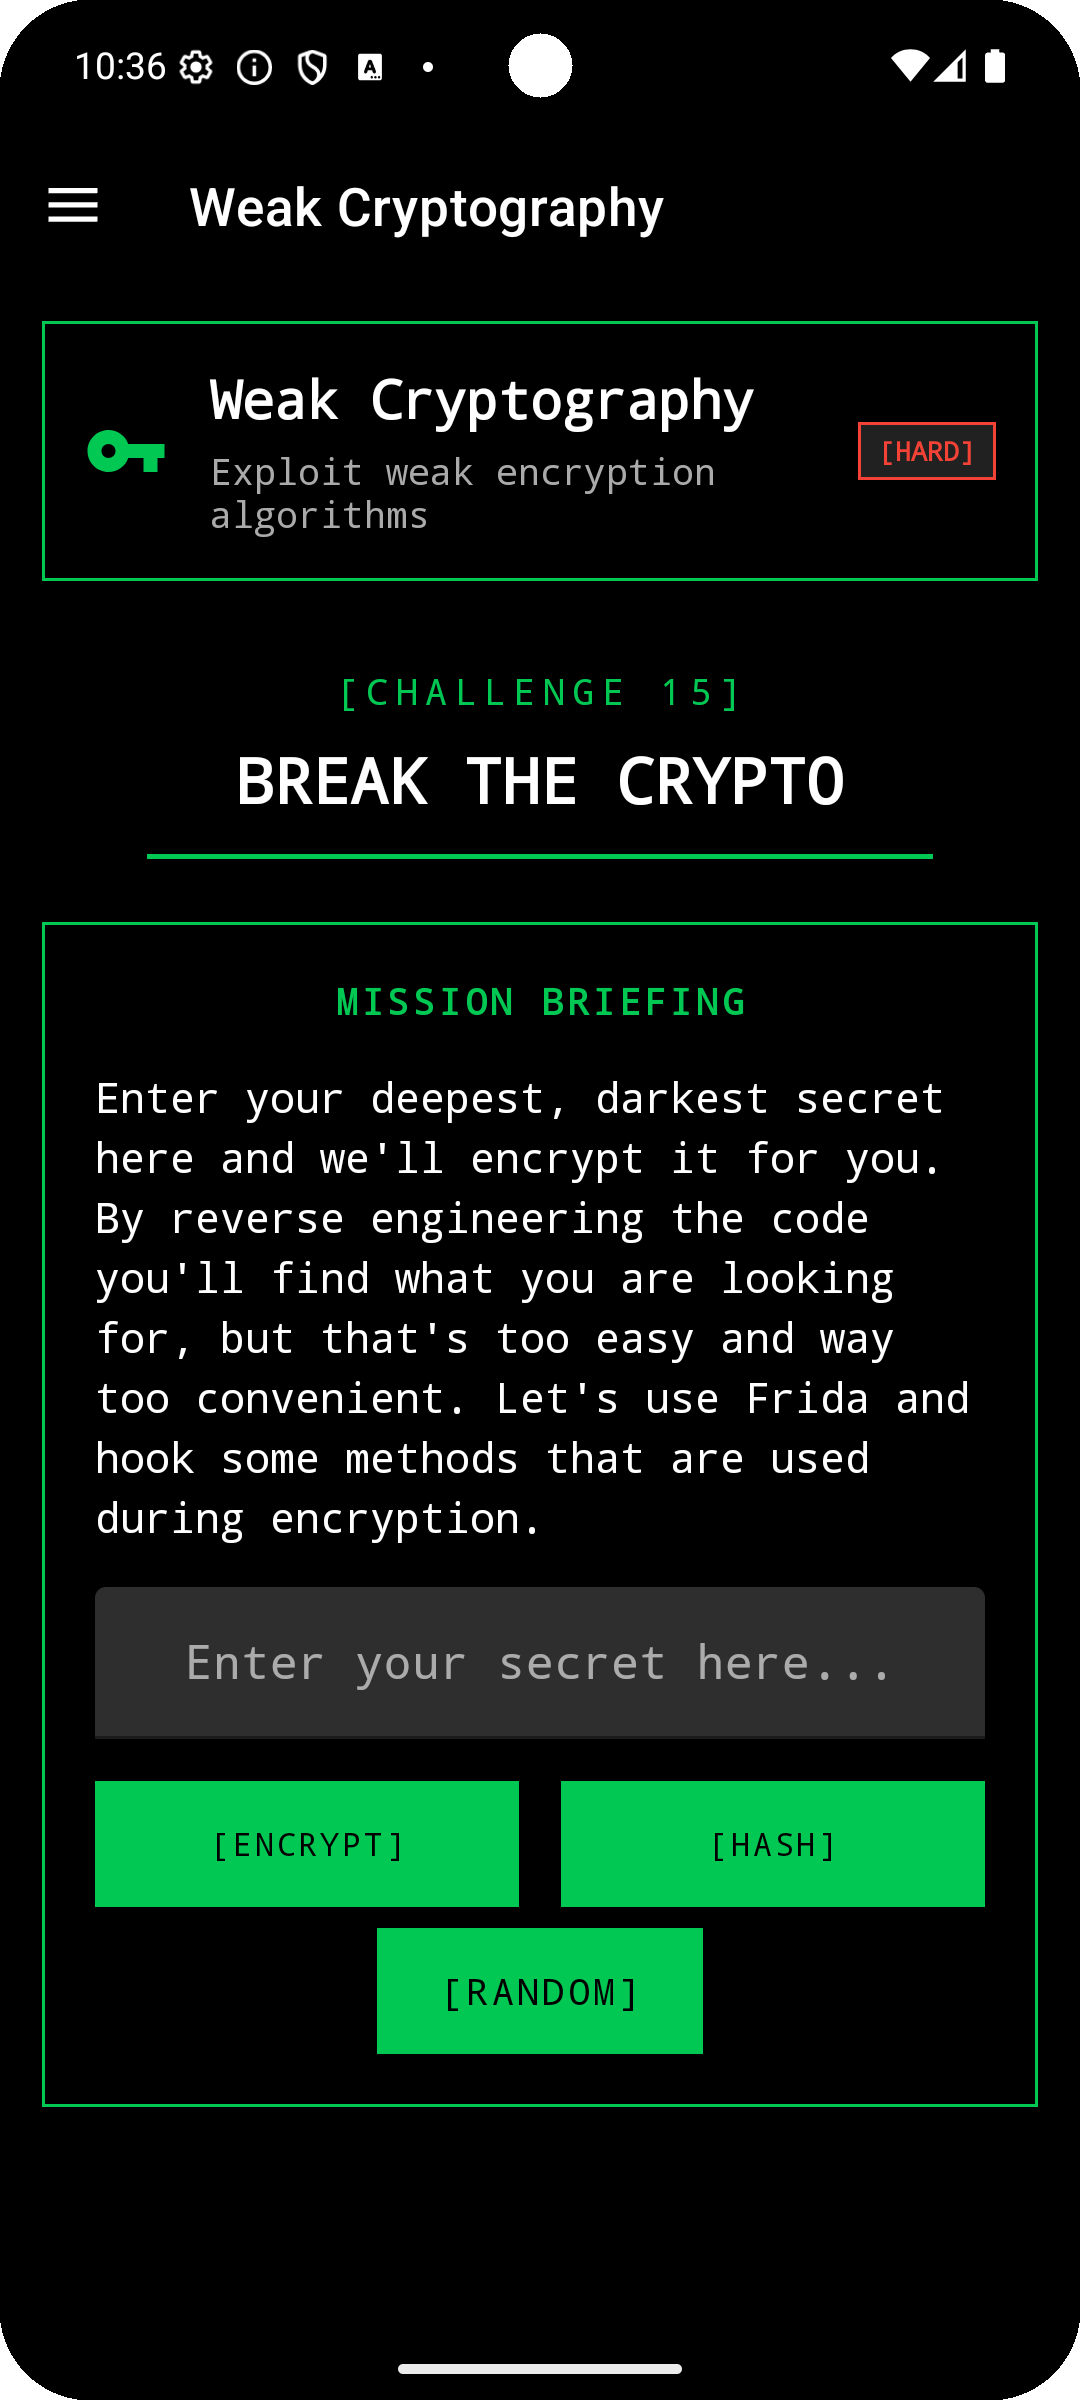
मुख्य स्क्रीन चुनौती दृश्य डीप लिंक चुनौती

🚀 स्थापना

पूर्वापेक्षाएँ

  • Android डिवाइस या एमुलेटर (API 23+)
  • ADB (Android Debug Bridge) स्थापित
  • (वैकल्पिक) गतिशील विश्लेषण चुनौतियों के लिए Frida

डाउनलोड और स्थापित करें

विकल्प 1: सीधे APK स्थापना

# रिलीज़ से नवीनतम APK डाउनलोड करें
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# ADB के माध्यम से स्थापित करें
adb install allsafe.apk

विकल्प 2: स्रोत से बनाएँ

# रिपॉजिटरी को क्लोन करें
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# APK बनाएँ
./gradlew assembleDebug

# APK स्थापित करें
adb install app/build/outputs/apk/debug/app-debug.apk

🎮 चुनौतियाँ

एप्लिकेशन में कठिनाई के अनुसार विभिन्न सुरक्षा चुनौतियाँ हैं:

चुनौतियाँ

1. असुरक्षित लॉगिंग

सरल सूचना प्रकटीकरण कमजोरी। संवेदनशील जानकारी खोजने के लिए logcat कमांड-लाइन टूल का उपयोग करें।

संसाधन और HackerOne रिपोर्ट:
  • Logcat टूल
  • Coinbase OAuth प्रतिक्रिया कोड रिसाव
दिखाएँ कैसे करना है!
adb shell 'pidof infosecadventures.allsafe'

आउटपुट लें और के लिए प्रतिस्थापित करें

adb shell 'logcat --pid [PID] | grep secret'


2. हार्डकोडेड क्रेडेंशियल

कोड में कुछ क्रेडेंशियल छोड़े गए हैं। आपका कार्य ऐप को रिवर्स इंजीनियर करना और संवेदनशील जानकारी ढूँढना है।

संसाधन और HackerOne रिपोर्ट:
  • Zomato हार्डकोडेड क्रेडेंशियल
  • 8x8 हार्डकोडेड क्रेडेंशियल
  • Reverb हार्डकोडेड API गुप्त

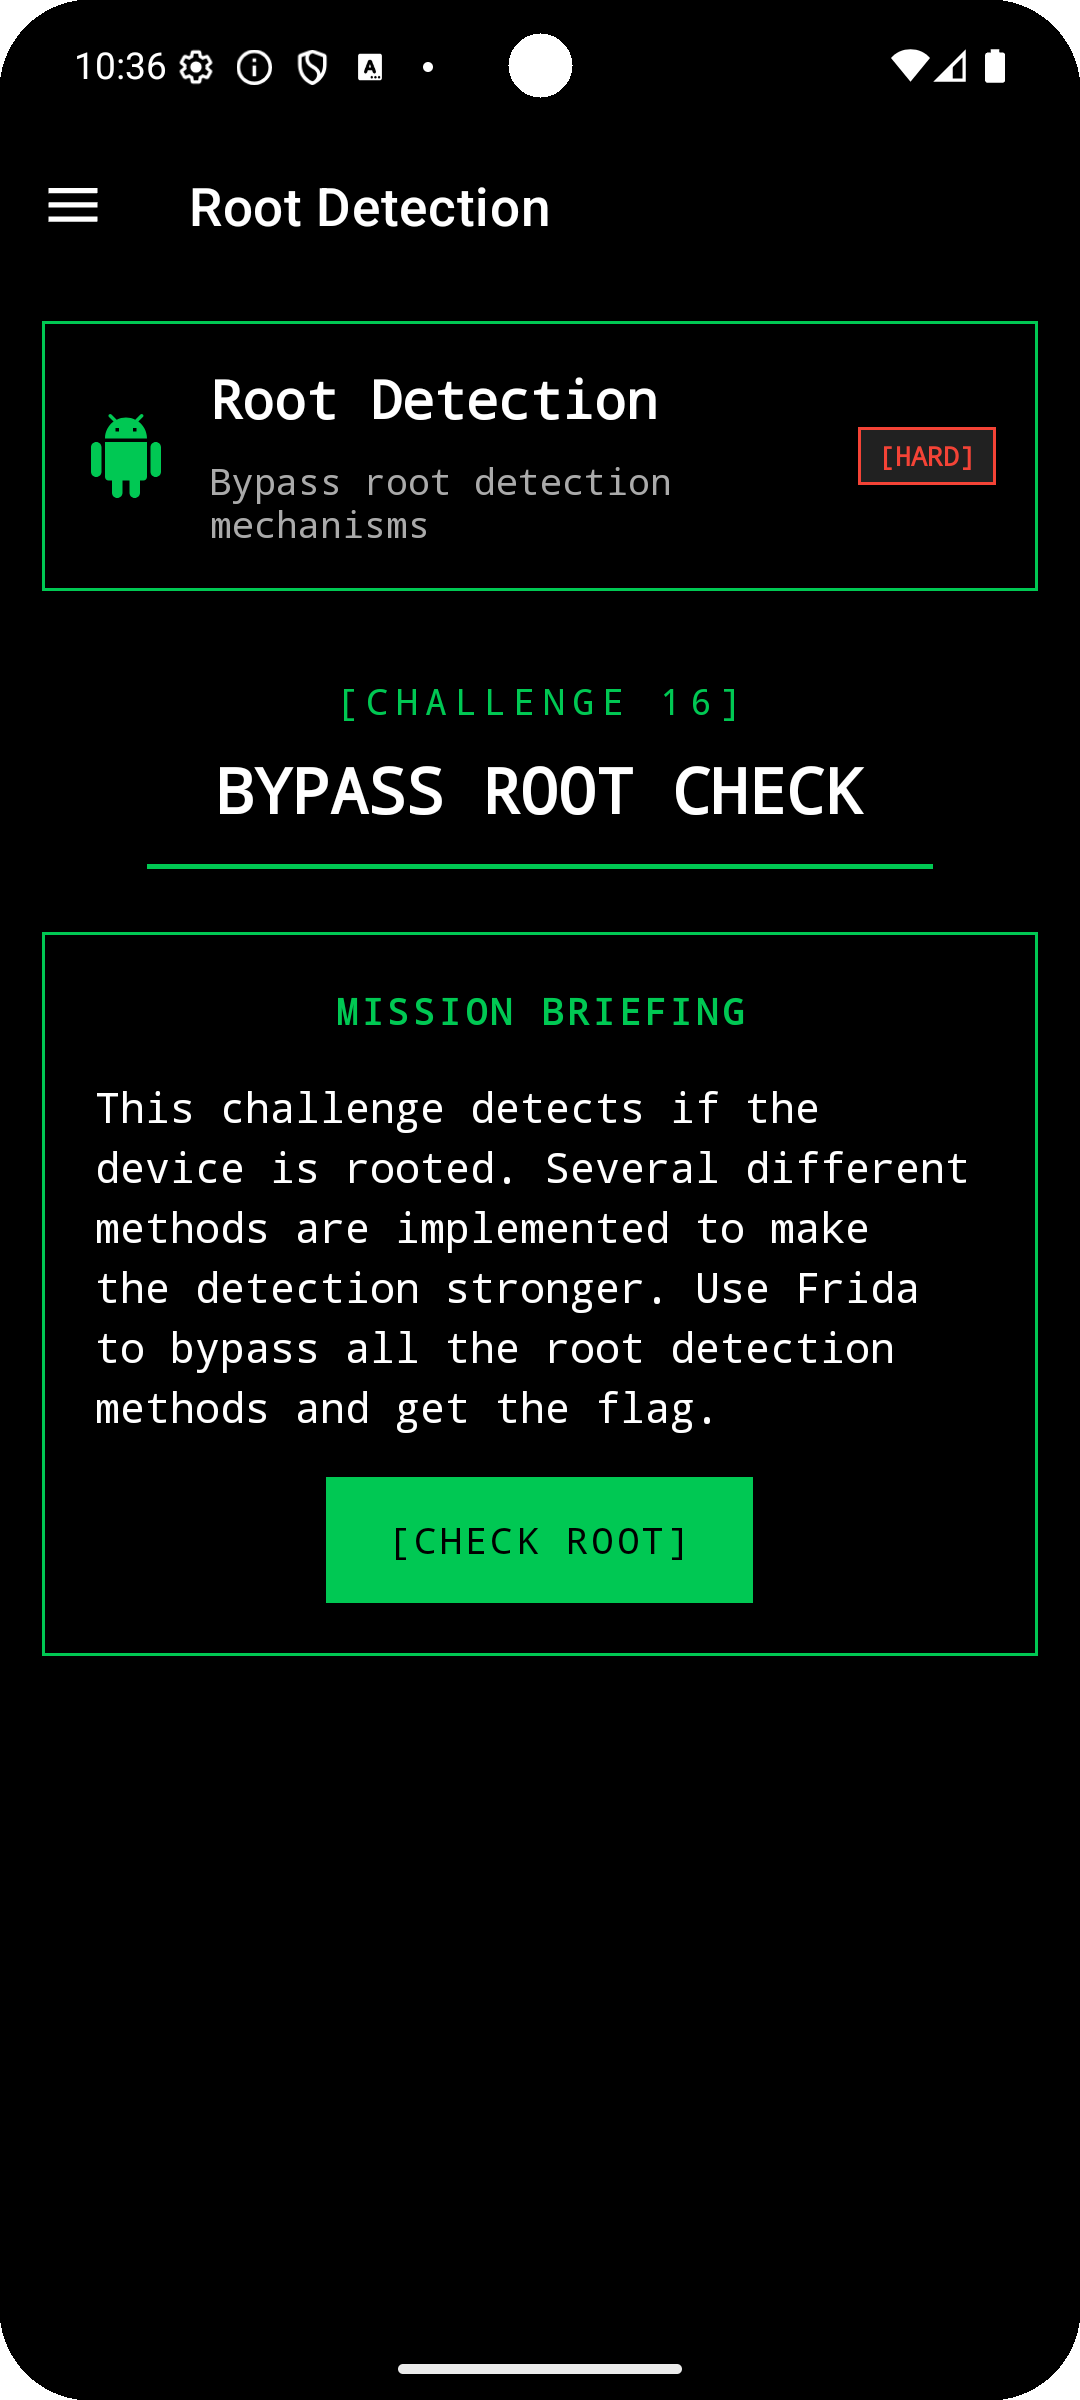
3. रूट डिटेक्शन

यह विशुद्ध रूप से Frida अभ्यास के लिए है। कोड को विश्वास दिलाएँ कि आपका डिवाइस रूटेड नहीं है!

दिखाएँ कैसे करना है!
https://youtu.be/Gg-3Sw79gEI


4. मनमाना कोड निष्पादन

तीसरे पक्ष के ऐप्स के साथ सुरक्षित रूप से मॉड्यूल लोड करना आसान नहीं है। एक PoC एप्लिकेशन लिखें और कमजोरी का शोषण करें!

संसाधन और HackerOne रिपोर्ट:
  • तीसरे पक्ष के पैकेज संदर्भों के माध्यम से मनमाना कोड निष्पादन

5. सुरक्षित फ्लैग बाईपास

एक और Frida-आधारित कार्य। यहाँ कोई वास्तविक कमजोरी नहीं है, बस सुरक्षित फ्लैग को बायपास करने का मज़ा लें!

संसाधन और HackerOne रिपोर्ट:
  • Android FLAG_SECURE संदर्भ

6. प्रमाणपत्र पिनिंग बाईपास

OkHttp लाइब्रेरी का उपयोग करके प्रमाणपत्र पिनिंग लागू की गई है। Burp Suite के साथ ट्रैफ़िक देखने के लिए आपको इसे बायपास करना होगा।

संसाधन और HackerOne रिपोर्ट:
  • प्रमाणपत्र और सार्वजनिक कुंजी पिनिंग
  • Coinbase कमजोरियाँ

7. असुरक्षित ब्रॉडकास्ट रिसीवर

एप्लिकेशन में एक कमजोर ब्रॉडकास्ट रिसीवर है। सही डेटा के साथ इसे ट्रिगर करें और आप कर लेंगे!

संसाधन और HackerOne रिपोर्ट:
  • Android ब्रॉडकास्ट अवलोकन
  • ok.ru ब्रॉडकास्ट रिसीवर शोषण
  • Bitwarden कमजोर ब्रॉडकास्ट रिसीवर

8. डीप लिंक शोषण

असुरक्षित ब्रॉडकास्ट रिसीवर के समान, आपको इस कार्य को पूरा करने के लिए सही क्वेरी पैरामीटर प्रदान करना होगा!

संसाधन और HackerOne रिपोर्ट:
  • Android डीप लिंकिंग
  • Grab असुरक्षित डीप लिंक
  • Periscope डीप लिंक CSRF

9. SQL इंजेक्शन

बस एक नियमित SQL इंजेक्शन जो आपको वेब एप्लिकेशन में मिलेगा। लॉगिन तंत्र को बायपास करने के लिए कोड को रिवर्स करने की आवश्यकता नहीं है।

संसाधन और HackerOne रिपोर्ट:
  • कंटेंट प्रोवाइडर में SQL इंजेक्शन

10. कमजोर WebView

आप इस कार्य को एप्लिकेशन को डीकंपाइल किए बिना भी पूरा कर सकते हैं। एक अलर्ट डायलॉग पॉप करें और फ़ाइलें पढ़ें!

संसाधन और HackerOne रिपोर्ट:
  • ownCloud WebView XSS

11. Smali पैचिंग

इस कार्य में, आपको Smali कोड को संपादित करके एप्लिकेशन के निष्पादन प्रवाह को संशोधित करना होगा। अंत में, APK को पुनर्निर्मित और साइन करें!

संसाधन और HackerOne रिपोर्ट:
  • Uber APK साइनर

12. नेटिव लाइब्रेरी

एप्लिकेशन एक नेटिव लाइब्रेरी का उपयोग करता है जो दर्ज किए गए पासवर्ड को मान्य करती है। पासवर्ड खोजने के लिए लाइब्रेरी को रिवर्स इंजीनियर करें, फिर नेटिव विधि को हुक करने के लिए Frida का उपयोग करें।

संसाधन और HackerOne रिपोर्ट:
  • Ghidra
  • Cutter
दिखाएँ कैसे करना है!
# TODO

🔧 उपयोगी उपकरण और संसाधन

Frida स्क्रिप्ट

Android पेंटेस्टिंग के लिए मेरे Frida स्क्रिप्ट संग्रह देखें: https://github.com/t0thkr1s/frida

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →