
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 bytecode77/slui-file-handler-hijack-privilege-escalation
# स्लुई फ़ाइल हैंडलर हाईजैक UAC बाईपास स्थानीय विशेषाधिकार वृद्धि
 thiagopeixoto/winsos-poc
एक PoC जो WinSxS बाइनरीज़ में DLL साइड-लोडिंग के माध्यम से कोड निष्पादन प्रदर्शित करता है।
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE सरल poc
 0xsch1zo/nullgate
लाइब्रेरी जो अप्रत्यक्ष syscalls के उपयोग को आसान बनाती है। PoC के रूप में काफी दिलचस्प AV/EDR बायपास।
 tam-k592/cve-2024-53677-s2-067
लोकप्रिय Apache Struts फ्रेमवर्क में एक गंभीर भेद्यता, CVE-2024-53677, की पहचान की गई है, जो संभावित रूप से हमलावरों को दूरस्थ रूप से मनमाना कोड…
 hyd3sec/azur3alph4
पोस्ट-ब्रीच Azure रेड टीमिंग के लिए PowerShell मॉड्यूल, प्रबंधित पहचान वातावरण के भीतर टोकन निष्कर्षण, संसाधन गणना, और पार्श्व आंदोलन को स्वचालित…
 carmaa/nacker
Nacker एक उपकरण है जो वायर्ड LAN पर 802.1x Network Access Control (NAC) को दरकिनार करने के लिए है। Nacker आपके सबनेट पर किसी भी गैर-802.1x कॉन्फ़िगर…
 3nailsinfosec/dcvc2
गुप्त कमांड और नियंत्रण संचालन के लिए Discord वॉयस चैनल C2 फ्रेमवर्क। सभी डेटा को वॉयस चैनलों पर RTP पैकेट के माध्यम से प्रेषित करता है, टेक्स्ट चैट…
 1n3/powerexfil
रेड टीम मूल्यांकन के लिए डेटा एक्सफिल्ट्रेशन स्क्रिप्ट्स का संग्रह।
 ahhh/reverse_https_bot
पैठ परीक्षण के लिए python-आधारित https रिमोट एक्सेस ट्रोजन
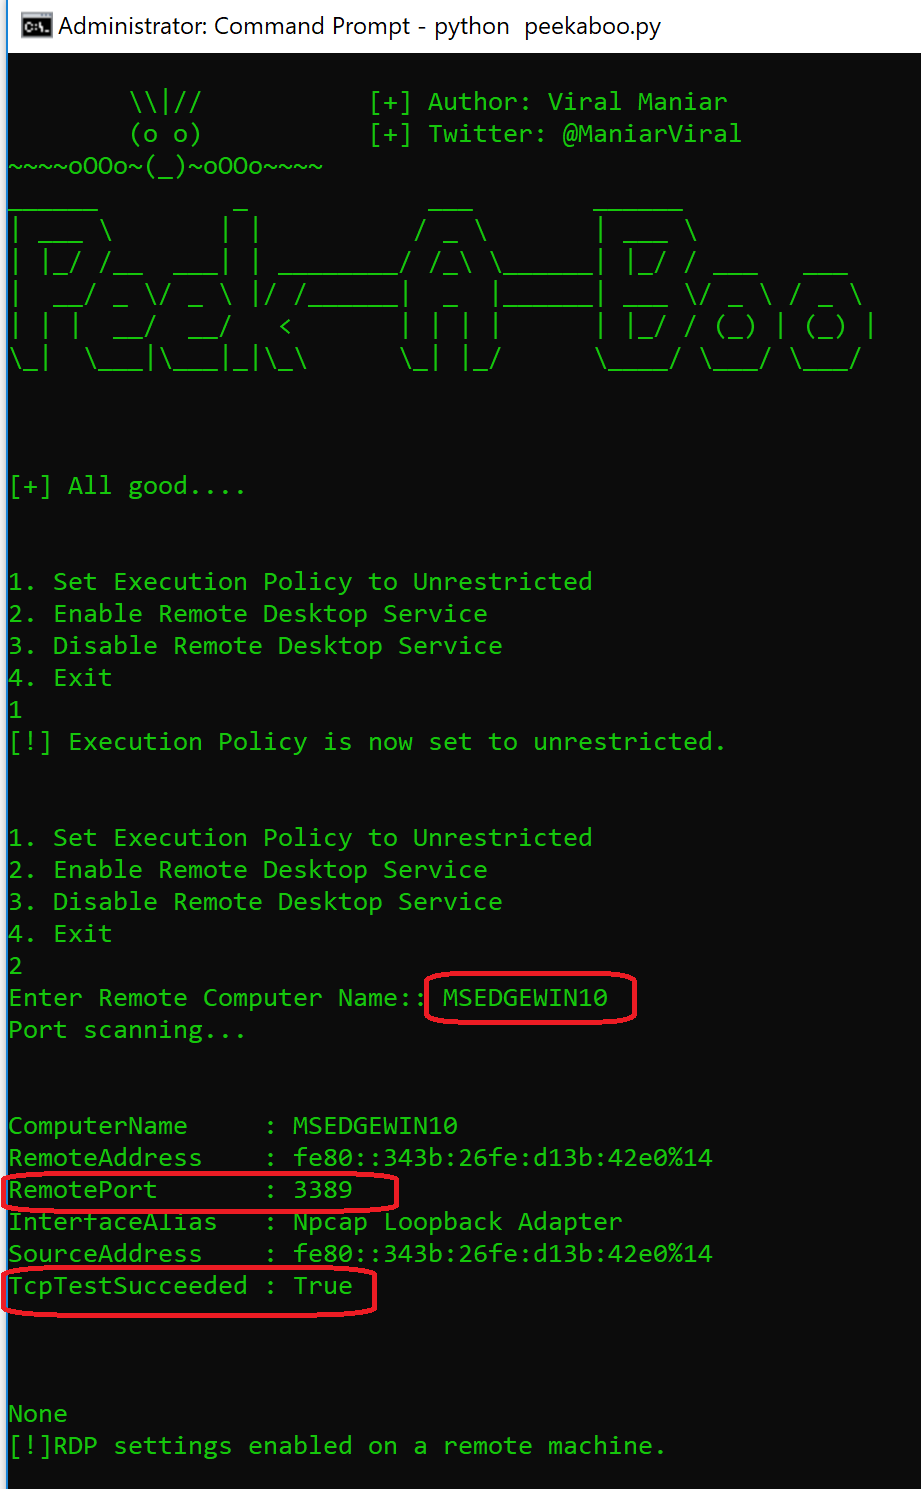 viralmaniar/peekaboo
PeekABoo उपकरण का उपयोग आंतरिक प्रवेश परीक्षण के दौरान किया जा सकता है जब किसी उपयोगकर्ता को लक्षित मशीन पर रिमोट डेस्कटॉप सक्षम करने की आवश्यकता…
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
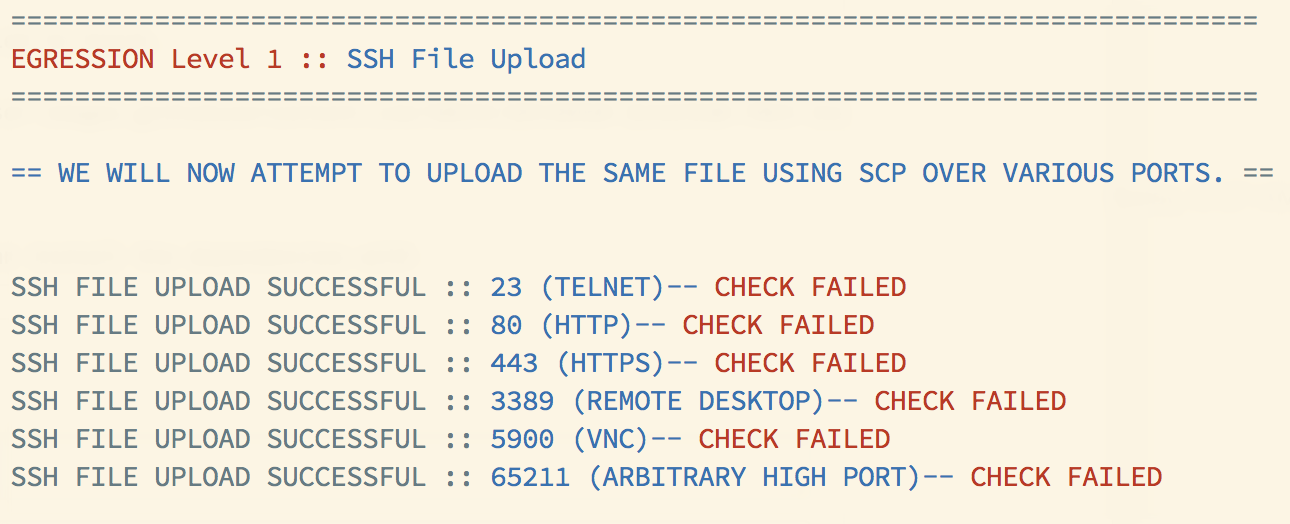 danielmiessler/egression
विभिन्न सफलता और विफलता स्तरों के साथ नेटवर्क के egress नियंत्रणों का परीक्षण करें।
 trevohack/dynastypersist
SSH कुंजी बैकडोर, क्रॉनजॉब्स, सिस्टमडी सेवाओं, LKM रूटकिट्स और LD_PRELOAD विशेषाधिकार वृद्धि के लिए 11 मॉड्यूल्स के साथ लिनक्स पर्सिस्टेंस टूलकिट।…
 nmht3t/onedrive-udc2
OneDrive को Cobalt Strike के लिए एक गुप्त C2 ट्रांसपोर्ट के रूप में
 ustayready/wnfexec
WNF कोड निष्पादन लाइब्रेरी (C# का उपयोग करके)
 duhirsch/moveedr
स्थानीय व्यवस्थापक के रूप में EDRs को स्थायी रूप से अक्षम करें।
 mouteee/autonomous-offensive-llm-handbook
एक निर्धारित (deterministic) हार्नेस और हैंडबुक जो स्वायत्त आक्रामक LLM एजेंटों के लिए है, जो प्राधिकरण, दायरे और साक्ष्य-गेट लागू करता है ताकि…








