
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 pbnj/infosec-interview-questions
🗒️ सूचना सुरक्षा भूमिकाओं के लिए साक्षात्कार प्रश्नों का एक [निर्माणाधीन] संग्रह
 namazso/dll-proxy-generator
एक मनमाना dll के लिए एक proxy dll उत्पन्न करें

 huntandhackett/concealed_code_execution
Windows पर कोड निष्पादन छिपाने पर आधारित हमला तकनीकों का वर्णन करने वाले उपकरण और तकनीकी लेख
 jas502n/cve-2019-19781
CVE-2019-19781 के लिए Python एक्सप्लॉइट जो संवेदनशील गेटवे पर दूरस्थ कोड निष्पादन प्राप्त करने के लिए टेम्पलेट इंजेक्शन के साथ Citrix ADC को लक्षित…
 ccob/shwmae
Windows Hello का दुरुपयोग एक विशेषाधिकार प्राप्त संदर्भ से करके प्रोटेक्टर्स की सूची बनाना, कुंजियों को डिक्रिप्ट करना, PRT/TGT टोकन निकालना,…
 saadahla/githubc2
Github को C2 प्रदर्शन के रूप में, मुफ्त API = मुफ्त C2 इंफ्रास्ट्रक्चर
 twili8/homer
PE Windows पेलोड को मेमोरी से लोड करने वाला पोज़िशन-इंडिपेंडेंट शेलकोड जनरेट करने के लिए Donut का इवेसिव फोर्क
 naksyn/processstomping
ProcessOverwriting का एक प्रकार जो किसी निष्पादन योग्य के अनुभाग पर शेलकोड निष्पादित करने के लिए है।
 kingsabri/godofwar
GodOfWar - अंतर्निहित पेलोड के साथ दुर्भावनापूर्ण Java WAR निर्माता
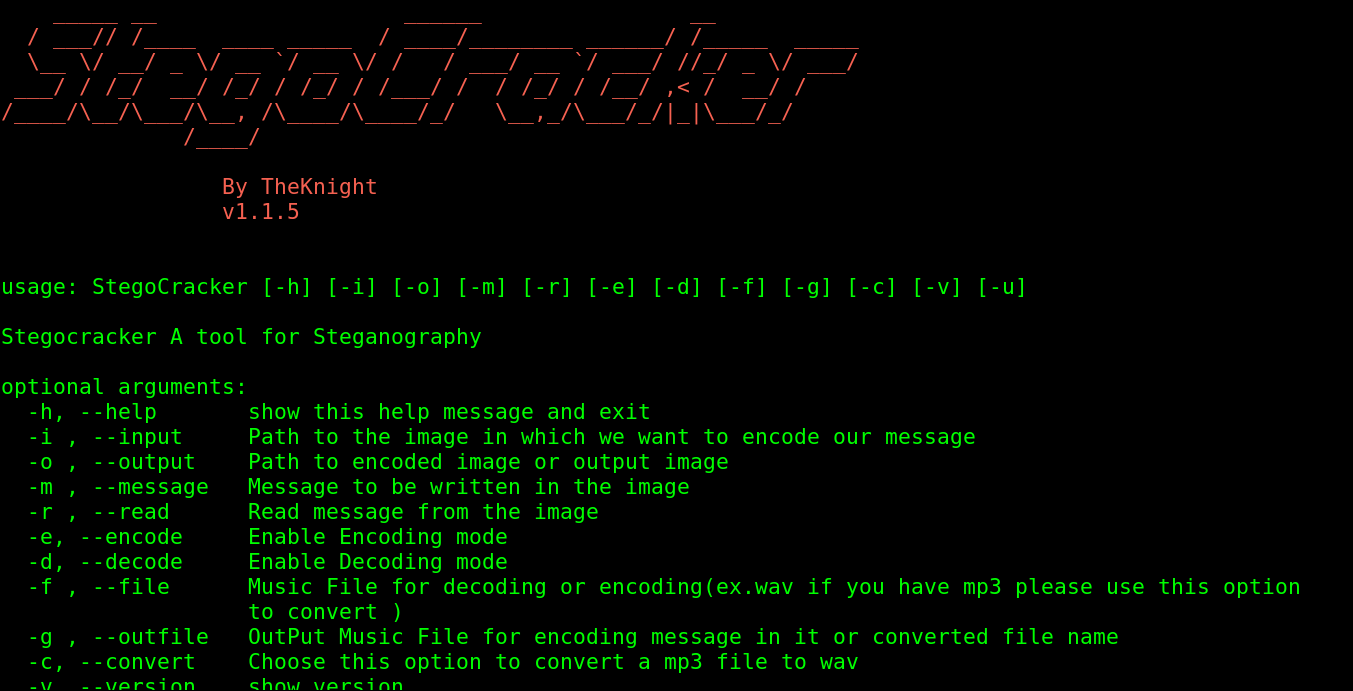 w1ldn16h7/stegocracker
Stego एक ओपन-सोर्स और मुफ़्त स्टेग्नोग्राफ़ी टूल है जो आपको अपना गुप्त संदेश किसी छवि या ऑडियो फ़ाइल में छिपाने देता है। छवि या ऑडियो फ़ाइल में आपको…
 nccgroup/change-lockscreen
SYSTEM के रूप में नेटवर्क प्रमाणीकरण ट्रिगर करने के लिए आक्रामक उपकरण
 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…
 sech0us3/waf-checker
स्वचालित WAF मूल्यांकन उपकरण जो फ़ायरवॉल विक्रेताओं का पता लगाता है, उन्नत चोरी-छिपे पेलोड के साथ 19 हमले श्रेणियों का परीक्षण करता है, और CLI,…
 cybiere/baboossh
SSH प्रसार को जल्दी में लाल टीमों के लिए आसान बनाया गया
 thundergunexpress/badministration
गैर-तकनीकी कमजोरियों के माध्यम से प्रबंधन अनुप्रयोगों (SolarWinds Orion, McAfee ePO) का शोषण करने के लिए आक्रामक उपकरण। रेड टीम संचालन के लिए क्लाइंट…
 lixmk/concierge
कॉन्सियर्ज टूलकिट: भौतिक पहुंच नियंत्रण की पहचान और शोषण
 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857








