
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 flangvik/azurec2relay
एक Azure फ़ंक्शन जो malleable C2 प्रोफाइल का उपयोग करके Cobalt Strike बीकन ट्रैफ़िक को मान्य करता है और रिले करता है, अमान्य अनुरोधों को एक डिकॉय…
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
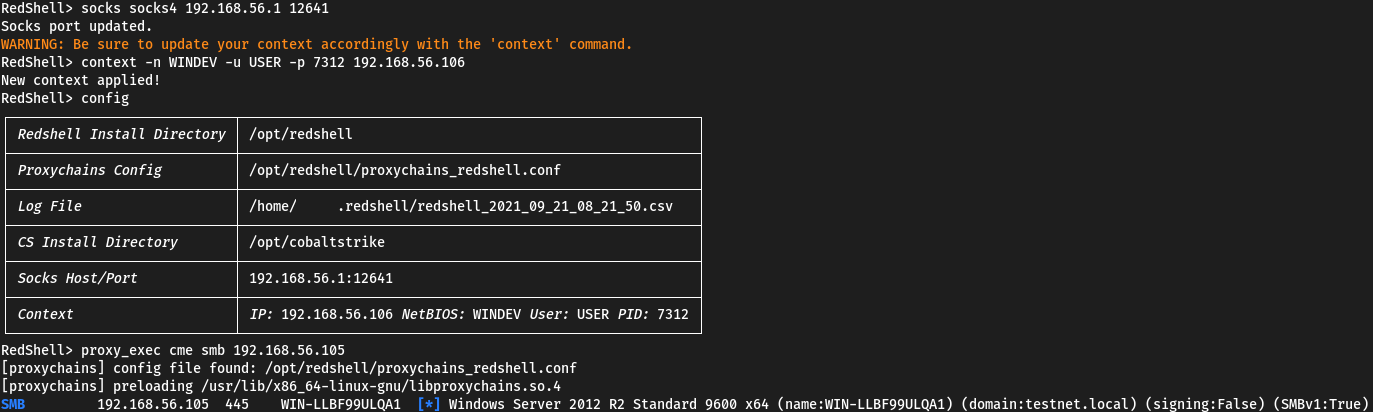 verizon/redshell
रेड टीमिंग और पेंटेस्टिंग के लिए एक इंटरैक्टिव कमांड प्रॉम्प्ट। स्वचालित रूप से proxychains के माध्यम से SOCKS4/5 प्रॉक्सी पर कमांड भेजता है।…
 maldev-academy/maldevacademyldr.2
कई एवेसिव तकनीकों के साथ RunPE कार्यान्वयन (2)
 s3cur3th1ssh1t/nimsyscallpacker
C# असेंब्लियों, PE फ़ाइलों या शेलकोड को एन्क्रिप्टेड Nim बाइनरीज़ में पैक करता है, जिसमें AMSI/ETW बायपास, सैंडबॉक्स डिटेक्शन, और रेड टीम ऑपरेशन के…
 ariary/fileless-xec
गुप्त ड्रॉपर डिस्क पर रखे बिना रिमोट बाइनरी को निष्पादित करता है .(HTTP3 समर्थन, ICMP समर्थन, अदृश्य निशान, क्रॉस-प्लेटफ़ॉर्म,...)
 redcanaryco/atomictestharnesses
सार्वजनिक रेपो फॉर एटॉमिक टेस्ट हार्नेस
 gmh5225/awesome-ai-security
पेंटेस्टर्स, बग हंटर्स और सुरक्षा शोधकर्ताओं के लिए AI सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची।
 winscripting/uac-bypass
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट जो विशेषाधिकारों को बढ़ाने के लिए Windows User Account Control (UAC) को बायपास करता है, जो अधिकृत पेनिट्रेशन टेस्टिंग…
 kindtime/nosferatu
एक DLL जो lsass.exe में NTLM और Kerberos प्रमाणीकरण को हुक करता है ताकि एक बैकडोर हैश इंजेक्ट किया जा सके, जो विंडोज सिस्टम पर स्थायी प्रमाणित पहुंच…
 d3lb3/keefarcereborn
एक स्टैंडअलोन DLL जो KeePass प्रक्रिया में इंजेक्ट किए जाने पर डेटाबेस को क्लियरटेक्स्ट में निर्यात करता है।
 1r0bit/taskhound
दूरस्थ प्रणालियों पर विशेषाधिकार प्राप्त अनुसूचित कार्यों को सूचीबद्ध करने का उपकरण
 kudaes/lolbits
** बंद किया गया ** C2 फ्रेमवर्क जो Background Intelligent Transfer Service (BITS) को संचार प्रोटोकॉल के रूप में उपयोग करता है और EDR यूज़र-मोड हुकिंग…
 maldev-academy/christmas
PoC जो शेलकोड को दूरस्थ रूप से निष्पादित करने के उद्देश्य से मल्टी-प्रोसेस इंजेक्शन श्रृंखला का प्रदर्शन करता है
 vozec/cve-2023-7028
यह रिपॉजिटरी CVE-2023-7028 का प्रूफ-ऑफ-कॉन्सेप्ट प्रस्तुत करती है।
 shell-company/qrexfil
यह उपकरण एक कमांड लाइन उपयोगिता है जो आपको किसी भी बाइनरी फ़ाइल को QRकोड मूवी में बदलने की अनुमति देता है। डेटा को फिर दृश्य रूप से पुन: एकत्रित किया…
 vysecurity/cve-2017-8759
CVE-2017-8759 - SOAP WDSL पार्सर में एक भेद्यता।
 sudonoodle/bof-coerce-ipp
मशीन खाता प्रमाणीकरण को IPP के माध्यम से बाध्य करने के लिए Beacon Object File (BOF)।








