
 #1
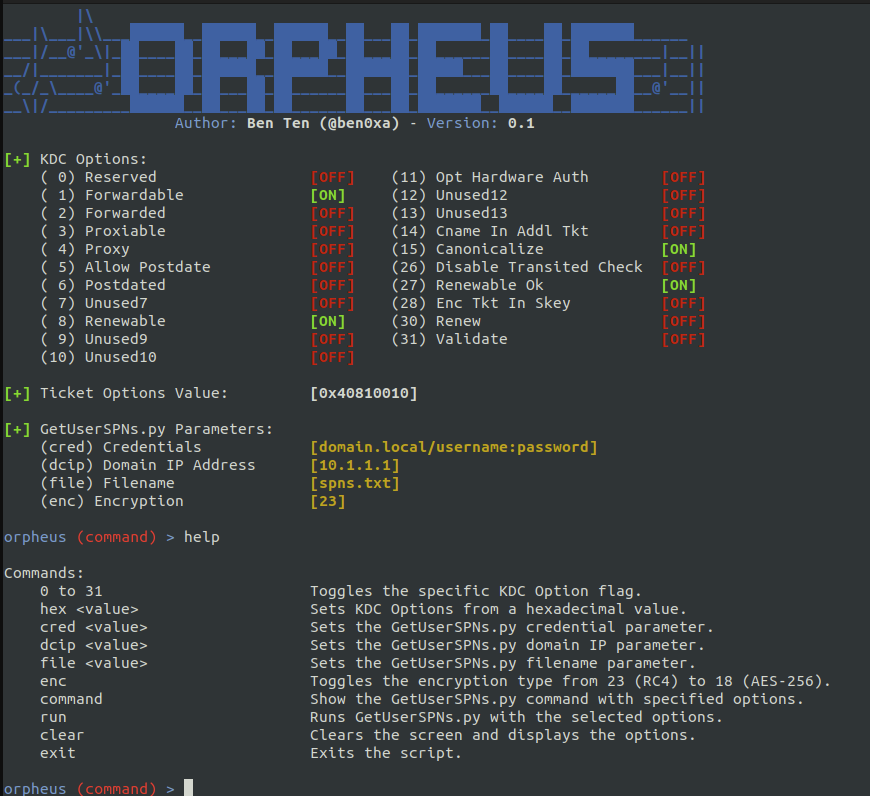
 trustedsec/orpheus
संशोधित KDC विकल्पों और एन्क्रिप्शन प्रकारों के साथ Kerberoast पहचान को दरकिनार करना
 mubix/netview
Netview WinAPI कॉल्स का उपयोग करके सिस्टम एन्यूमरेट करता है।
 r00t-3xp10it/redpill
पोस्ट-एक्सप्लोरेशन कार्यों में रिवर्स टीसीपी शेल्स की सहायता करें
 syss-research/outis
outis एक कस्टम रिमोट एडमिनिस्ट्रेशन टूल (RAT) या ऐसा ही कुछ है। इसे विभिन्न ट्रांसपोर्ट विधियों (जैसे DNS) और प्लेटफार्मों (जैसे Powershell) को…
 saadahla/heapcrypt
सोते समय हीप को एन्क्रिप्ट करना, Sleep को हुक करके और अपनी खुद की sleep से बदलकर जो हीप को एन्क्रिप्ट करती है
 sliverarmory/sliver-gui
Sliver C2 फ्रेमवर्क के लिए क्रॉस-प्लेटफ़ॉर्म Electron GUI, जो सत्र और बीकन डैशबोर्ड, पेलोड जनरेशन, लिसनर, लूट और क्लाउड डिप्लॉयमेंट प्रबंधन प्रदान…
 brav0hax/smbexec
Samba का उपयोग करके रिमोट कमांड निष्पादन, क्रेडेंशियल डंपिंग और हैश पासिंग व पेलोड जनरेशन के साथ विंडोज नेटवर्क पर लैटरल मूवमेंट के लिए तेज़…
 winsecurity/offensive-rust
Rust-केंद्रित आक्रामक सुरक्षा टूलकिट, जिसमें रेड टीम संचालन, पेलोड विकास और एक्सप्लॉइटेशन के लिए पुन: प्रयोज्य कोड उदाहरण शामिल हैं।
 outflanknl/presentations
Outflank टीम के सदस्यों द्वारा सार्वजनिक आयोजनों में प्रस्तुत की गई प्रेजेंटेशन सामग्री।
 g0ldencybersec/easyeasm
शून्य-डॉलर आक्रमण सतह प्रबंधन उपकरण
 f1zm0/acheron
Go असेंबली में AV/EDR बचाव के लिए अप्रत्यक्ष syscalls
 apt69/comahawk
विशेषाधिकार वृद्धि: CVE-2019-1405 और CVE-2019-1322 को हथियार बनाना
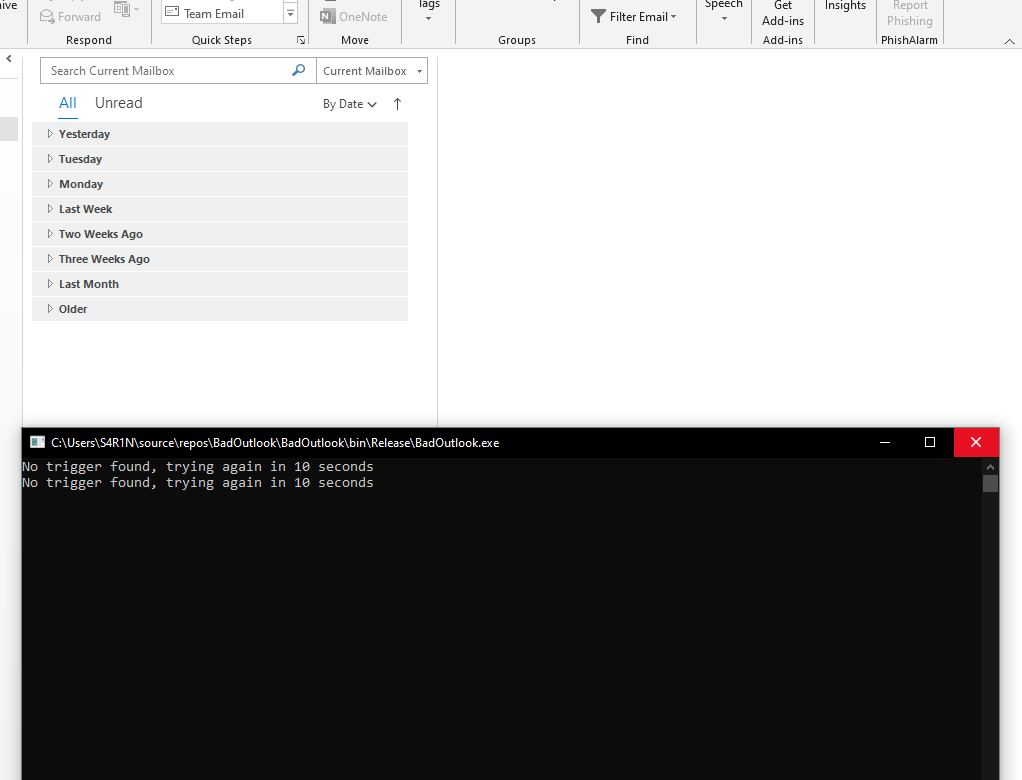 aahmad097/badoutlook
प्रूफ-ऑफ-कॉन्सेप्ट C# टूल जो COM इंटरफ़ेस के माध्यम से Outlook ईमेल पढ़ता है, ट्रिगर विषय पंक्तियों से base64-एन्कोडेड शेलकोड निकालता है, और…
 byt3bl33d3r/pymalleablec2
कोबाल्ट स्ट्राइक मैलिएबल C2 प्रोफाइल के लिए पायथन इंटरप्रेटर। आपको उन्हें प्रोग्रामेटिक रूप से पार्स करने, बनाने और संशोधित करने की अनुमति देता है।
 kleiton0x00/xsscope
XSScope XSS के माध्यम से आधुनिक ब्राउज़र शोषण के लिए सबसे शक्तिशाली और उन्नत GUI फ्रेमवर्क में से एक है।
 hakaioffsec/ingressnightmare-poc
यह IngressNightmare कमजोरियों (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, और CVE-2025-1974) का शोषण करने के लिए एक PoC कोड है।
 crossc2/crossc2kit
CrossC2, जो Cobalt Strike फ्रेमवर्क पर आधारित है, अन्य क्रॉस-प्लेटफॉर्म सिस्टम नियंत्रण के लिए उपयोग किया जा सकता है। CrossC2Kit उपयोगकर्ताओं को…









