
 flangvik/azurec2relay
एक Azure फ़ंक्शन जो malleable C2 प्रोफाइल का उपयोग करके Cobalt Strike बीकन ट्रैफ़िक को मान्य करता है और रिले करता है, अमान्य अनुरोधों को एक डिकॉय साइट पर रीडायरेक्ट करता है और मान्य ट्रैफ़िक को SSH के माध्यम से टीम सर्वर पर अग्रेषित करता है।

AzureC2Relay एक Azure Function है जो Cobalt Strike बीकन ट्रैफ़िक को मान्य और रिले करता है, आने वाले अनुरोधों को Cobalt Strike Malleable C2 प्रोफ़ाइल के आधार पर सत्यापित करता है। कोई भी आने वाले अनुरोध जो प्रोफ़ाइल के user-agent, URI पथ, हेडर और क्वेरी पैरामीटर साझा नहीं करते, उन्हें एक कॉन्फ़िगरेबल डिकॉय वेबसाइट पर रीडायरेक्ट किया जाएगा। मान्य C2 ट्रैफ़िक उसी वर्चुअल नेटवर्क में एक टीम सर्वर पर रिले किया जाता है, जो आगे एक नेटवर्क सुरक्षा समूह द्वारा प्रतिबंधित है। जिससे VM केवल SSH को एक्सपोज़ करता है।
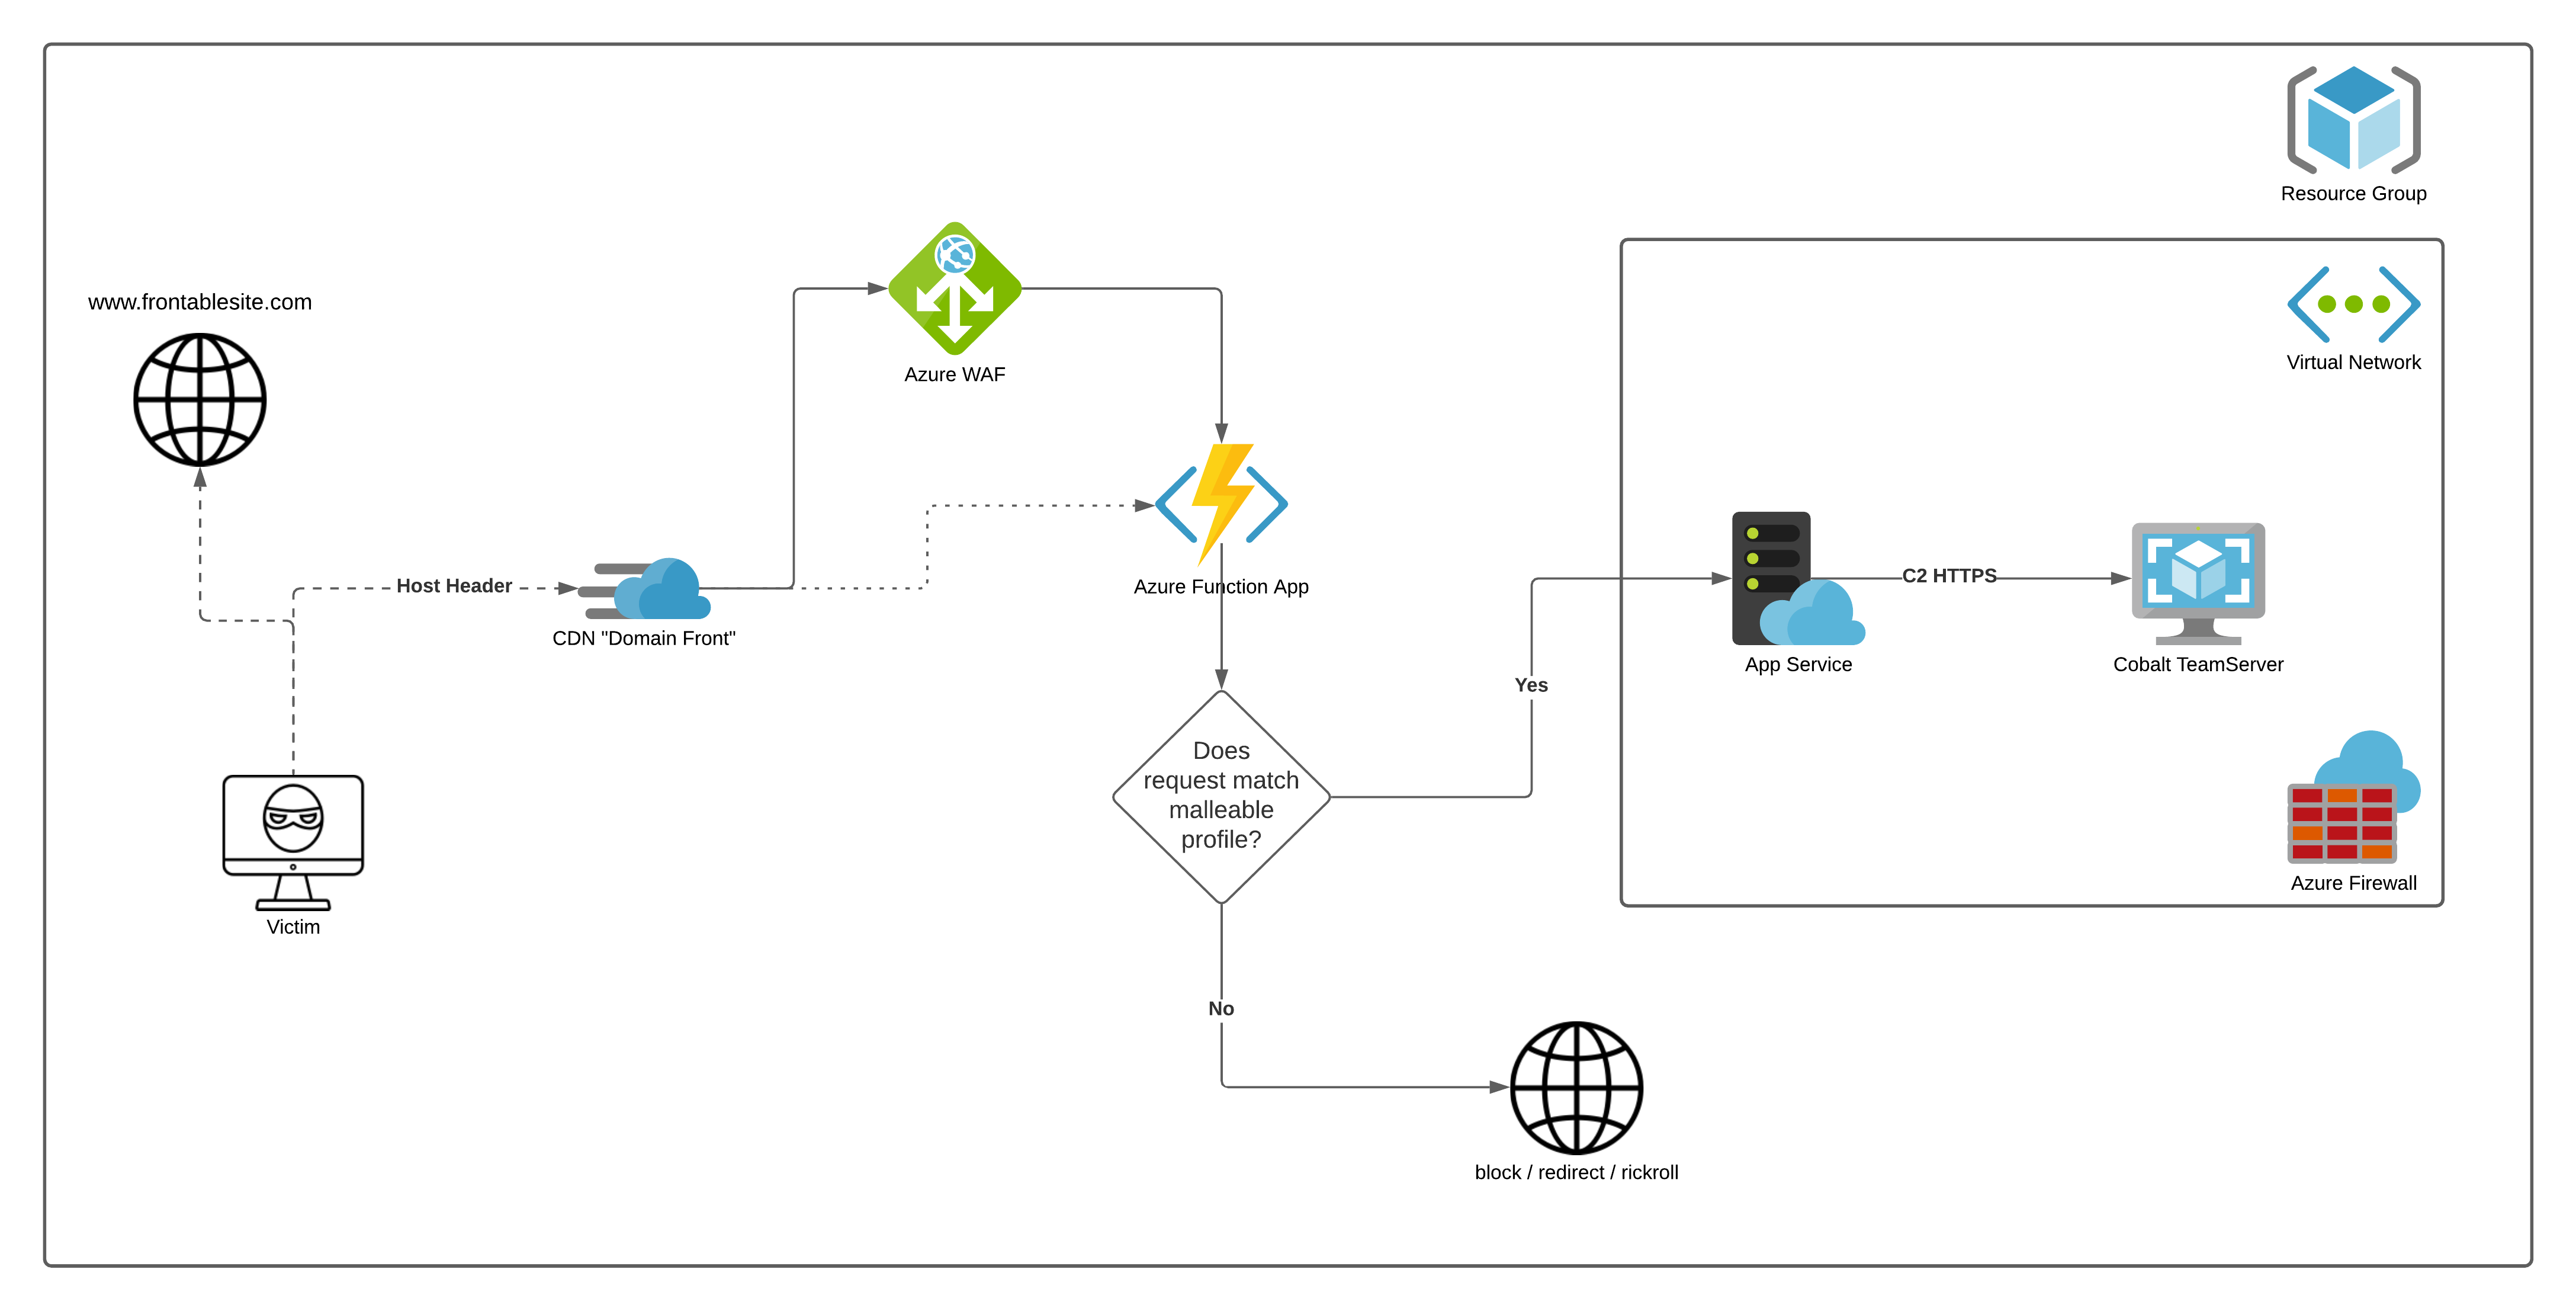
AzureC2Relay को terraform azure मॉड्यूल और कुछ स्थानीय az cli कमांड के माध्यम से तैनात किया जाता है।
सुनिश्चित करें कि आपके पास terraform, az cli और dotnet core 3.1 रनटाइम स्थापित है।
Windows (Powershell)
&([scriptblock]::Create((Invoke-WebRequest -UseBasicParsing 'https://dot.net/v1/dotnet-install.ps1'))) -runtime dotnet -version 3.1.0
Invoke-WebRequest 'https://releases.hashicorp.com/terraform/0.14.6/terraform_0.14.6_windows_amd64.zip'  -OutFile 'terraform.zip'
Expand-Archive -Path terraform.zip -DestinationPath "$([Environment]::GetFolderPath('ApplicationData'))\TerraForm\"
setx PATH "%PATH%;$([Environment]::GetFolderPath('ApplicationData'))\TerraForm\"
Invoke-WebRequest -Uri https://aka.ms/installazurecliwindows -OutFile .\AzureCLI.msi; Start-Process msiexec.exe -Wait -ArgumentList '/I AzureCLI.msi /quiet'; rm .\AzureCLI.msi
Mac
curl -L https://dot.net/v1/dotnet-install.sh | bash -s --  --runtime dotnet --version 3.1.0
brew update
brew tap hashicorp/tap
brew install hashicorp/tap/terraform
brew install azure-cli
Ubuntu , Debian
curl -L https://dot.net/v1/dotnet-install.sh | bash -s --  --runtime dotnet --version 3.1.0
wget https://releases.hashicorp.com/terraform/0.14.5/terraform_0.14.5_linux_amd64.zip
unzip terraform_0.14.5_linux_amd64.zip
sudo cp terraform /usr/local/bin/terraform
curl -sL https://aka.ms/InstallAzureCLIDeb | sudo bash
Kali
curl -L https://dot.net/v1/dotnet-install.sh | bash -s --  --runtime dotnet --version 3.1.0
wget https://releases.hashicorp.com/terraform/0.14.5/terraform_0.14.5_linux_amd64.zip
unzip terraform_0.14.5_linux_amd64.zip
sudo cp terraform /usr/local/bin/terraform
echo "deb [arch=amd64] https://packages.microsoft.com/repos/azure-cli/ stretch main" | sudo tee /etc/apt/sources.list.d/azure-cli.list
curl -L https://packages.microsoft.com/keys/microsoft.asc | sudo apt-key add -
sudo apt-get update && sudo apt-get install apt-transport-https azure-cli
config.tf में परिभाषित पहले वेरिएबल्स को संशोधित करें।az login।terraform init चलाएं।terraform apply -auto-approve चलाएं।एक बार terraform पूरा हो जाने पर, यह आपको आवश्यक ssh कमांड प्रदान करेगा, CobaltStrike teamserver तैनात VM पर एक tmux सत्र के अंदर चल रहा होगा।
जब आप इन्फ्रा का उपयोग पूरा कर लें, तो आप इसे terraform destroy -auto-approve से हटा सकते हैं।






