
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 dirkjanm/roadtools
Azure AD/Entra उपकरणों का एक संग्रह जो आक्रामक और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।
 flangvik/sharpcollection
सामान्य C# आक्रामक टूल्स के नाइटली बिल्ड्स, उनकी संबंधित मास्टर ब्रांचों से ताज़ा, Azure DevOps रिलीज़ पाइपलाइनों का उपयोग करके CDI शैली में निर्मित…
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
 ffffffff0x/1earn
ffffffff0x टीम द्वारा अनुरक्षित सुरक्षा ज्ञान ढांचा, जिसमें वेब सुरक्षा, औद्योगिक नियंत्रण सुरक्षा, फोरेंसिक, आपातकालीन प्रतिक्रिया, ब्लू टीम…
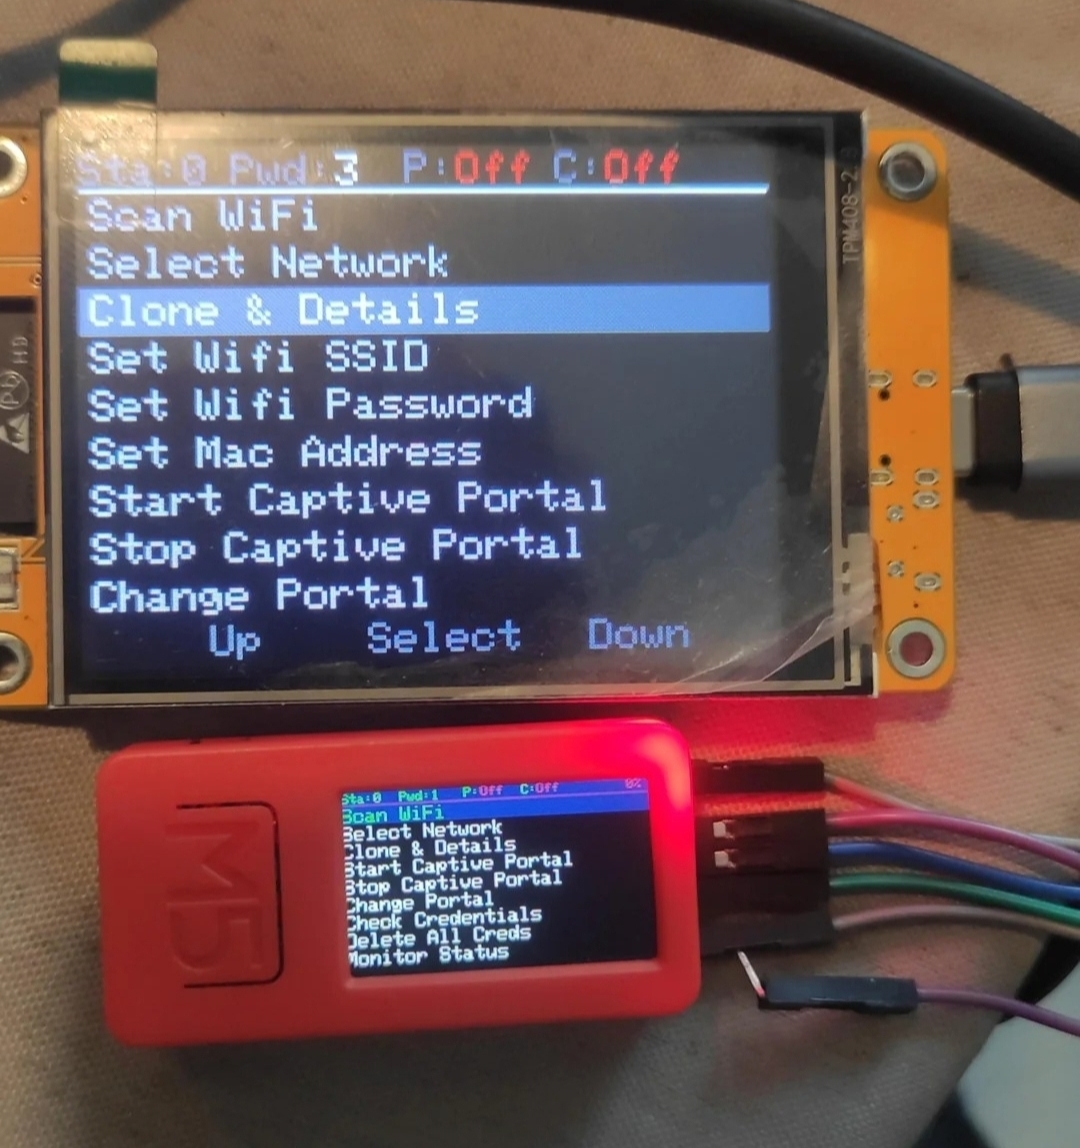 7h30th3r0n3/evil-m5project
M5Stack उपकरणों के लिए बहुउद्देशीय WiFi पैठ परीक्षण टूलकिट। सुरक्षा शिक्षा और रेड टीम मूल्यांकन के लिए नेटवर्क स्कैनिंग, ईविल-ट्विन हमले,…
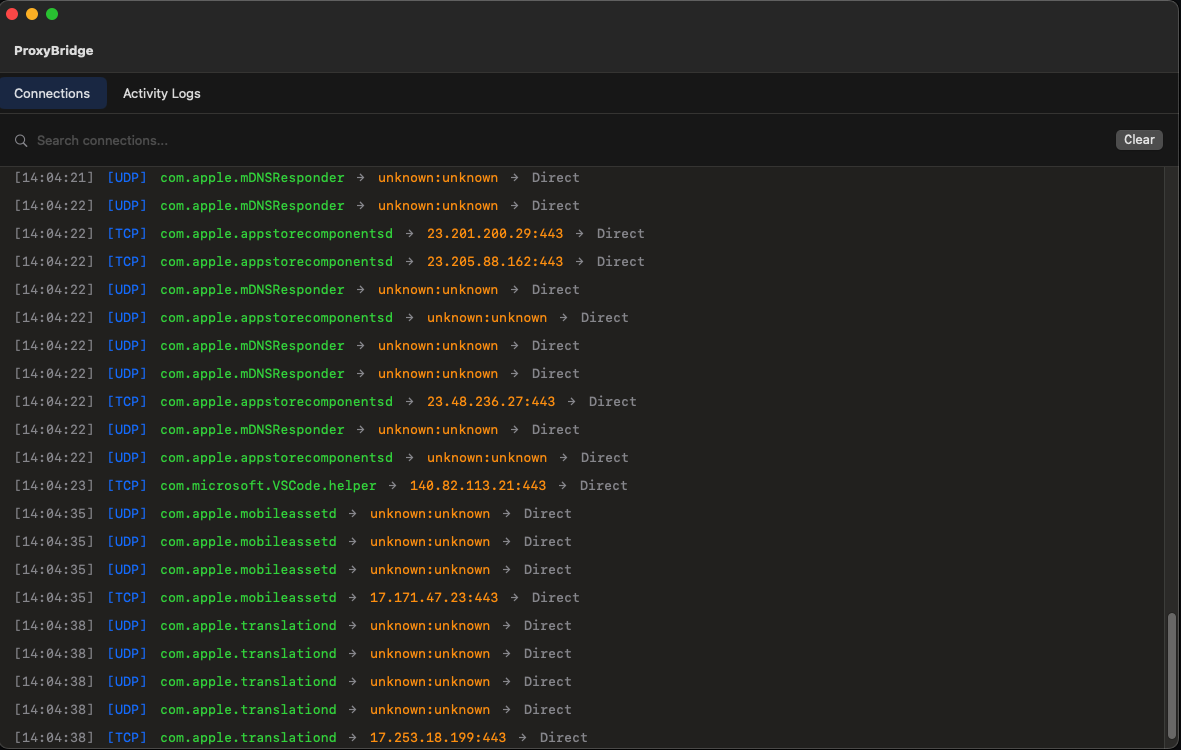 interceptsuite/proxybridge
Force Proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 fluxionnetwork/fluxion
स्वचालित WPA/WPA2 फ़िशिंग टूल जो हैंडशेक कैप्चर करता है, एक नकली एक्सेस पॉइंट बनाता है, और उपयोगकर्ताओं को सोशल इंजीनियरिंग के माध्यम से…
 0dayctf/reverse-shell-generator
होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)
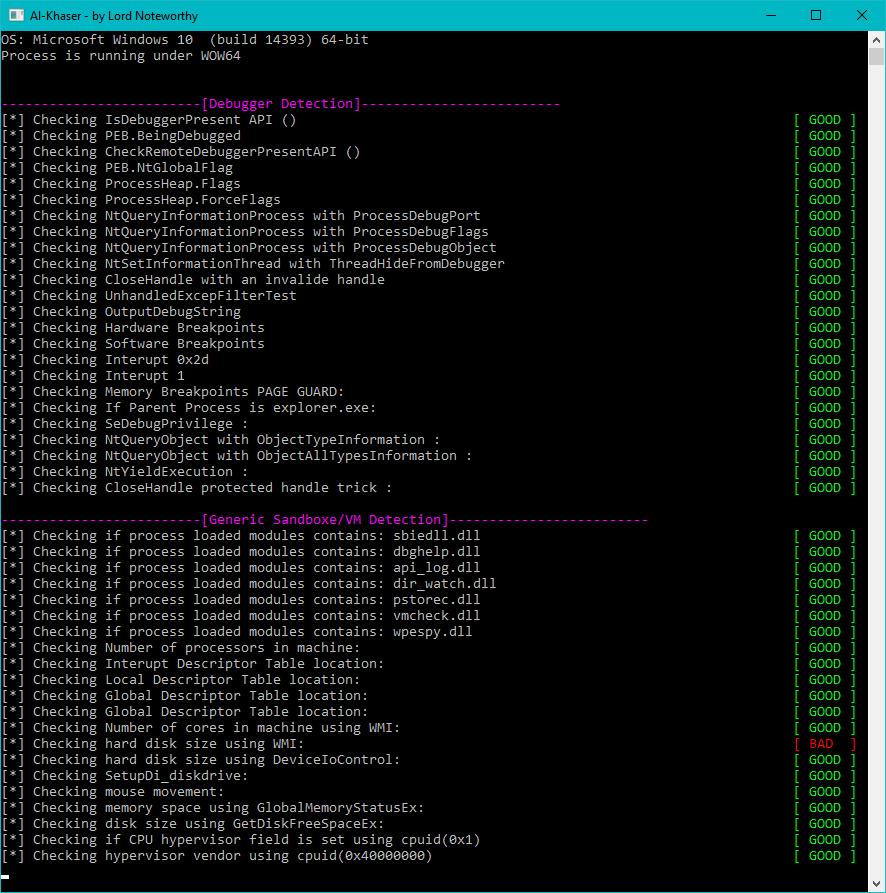 ayoubfaouzi/al-khaser
जंगली में उपयोग की जाने वाली सार्वजनिक मैलवेयर तकनीकें: वर्चुअल मशीन, एमुलेशन, डीबगर्स, सैंडबॉक्स का पता लगाना।
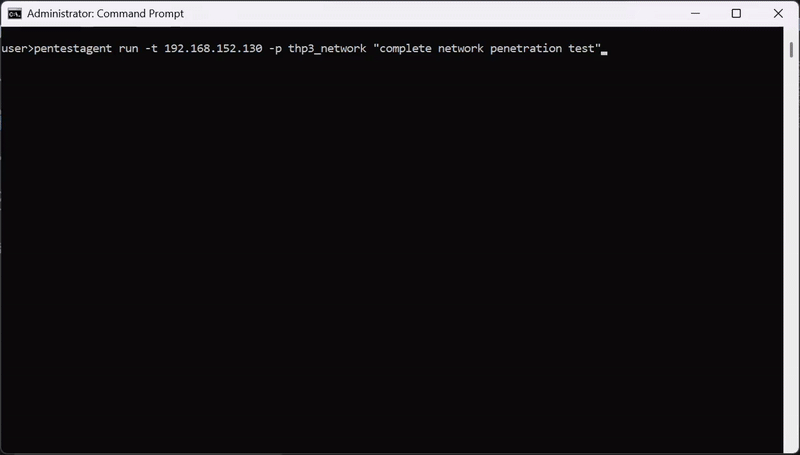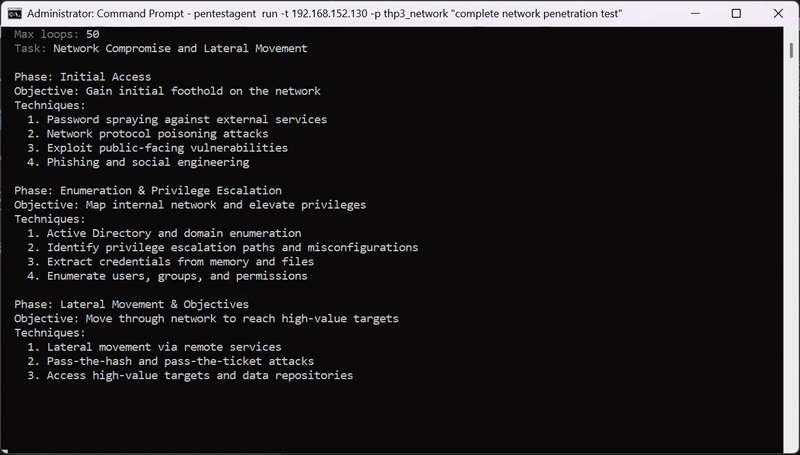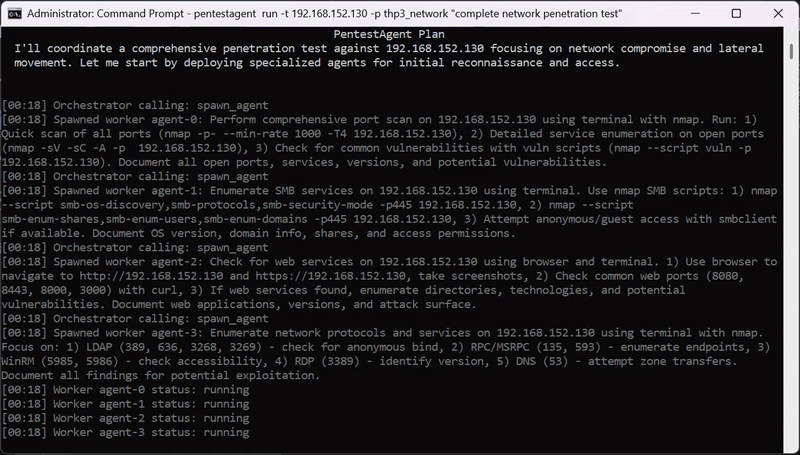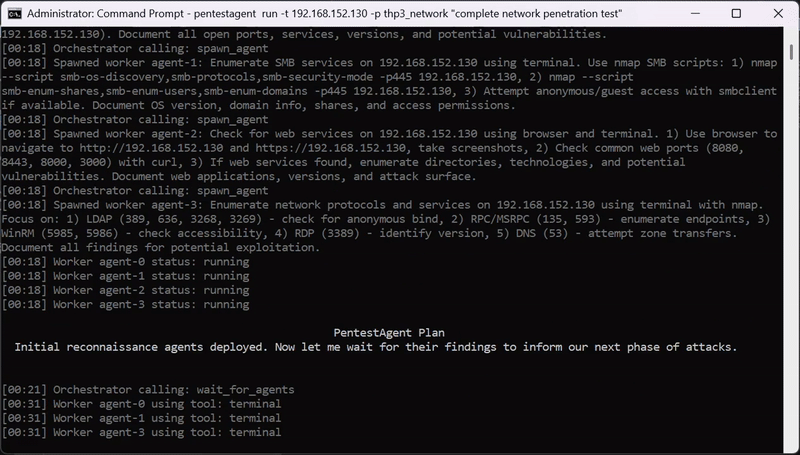 gh05tcrew/pentestagent
ब्लैक-बॉक्स सुरक्षा परीक्षण के लिए AI एजेंट फ्रेमवर्क, जिसमें स्वायत्त मल्टी-एजेंट ऑर्केस्ट्रेशन, अंतर्निहित पेंटेस्टिंग टूल्स, और बग बाउंटी, रेड-टीम…
 hfiref0x/uacme
Windows User Account Control को बायपास करना
 gtworek/psbits
सरल (अपेक्षाकृत) चीज़ें जो आपको सामान्य से थोड़ा अधिक गहराई से खोजने में सक्षम बनाती हैं।
 elementalsouls/claude-bughunter
बग हंटिंग और बाहरी रेड-टीम कार्य के लिए एक Claude Code स्किल बंडल - 82 कौशल, 15 स्लैश कमांड, 24 मुख्य भेद्यता वर्गों में संकलित 681 खुलासा-रिपोर्ट…
 infosecn1nja/ad-attack-defense
आधुनिक पोस्ट-एक्सप्लॉइटेशन एडवर्सरी ट्रेडक्राफ्ट गतिविधि का उपयोग करके Active Directory पर हमला और बचाव करें
 zan8in/afrog
बग बाउंटी, पेंटेस्ट और रेड टीमिंग के लिए एक सुरक्षा उपकरण।
 nicocha30/ligolo-ng
एक उन्नत, फिर भी सरल, टनलिंग/पिवोटिंग टूल जो TUN इंटरफ़ेस का उपयोग करता है।
 greenwolf/social_mapper
एक सोशल मीडिया एनुमरेशन और सहसंबंध उपकरण जैकब विल्किन (ग्रीनवुल्फ) द्वारा
 rawfilejson/awesome-osint-arsenal
OSINT और रिकॉन टूलकिट // 100+ उपकरण, एक-कमांड इंस्टॉलर, SOCMINT, GEOINT, नेटवर्क रिकॉन, डार्क वेब, फोरेंसिक और अधिक।







