
 elementalsouls/claude-bughunter
बग हंटिंग और बाहरी रेड-टीम कार्य के लिए एक Claude Code स्किल बंडल - 82 कौशल, 15 स्लैश कमांड, 24 मुख्य भेद्यता वर्गों में संकलित 681 खुलासा-रिपोर्ट पैटर्न, साथ ही एंटरप्राइज आइडेंटिटी + इंफ्रास्ट्रक्चर अटैक मैट्रिक्स।

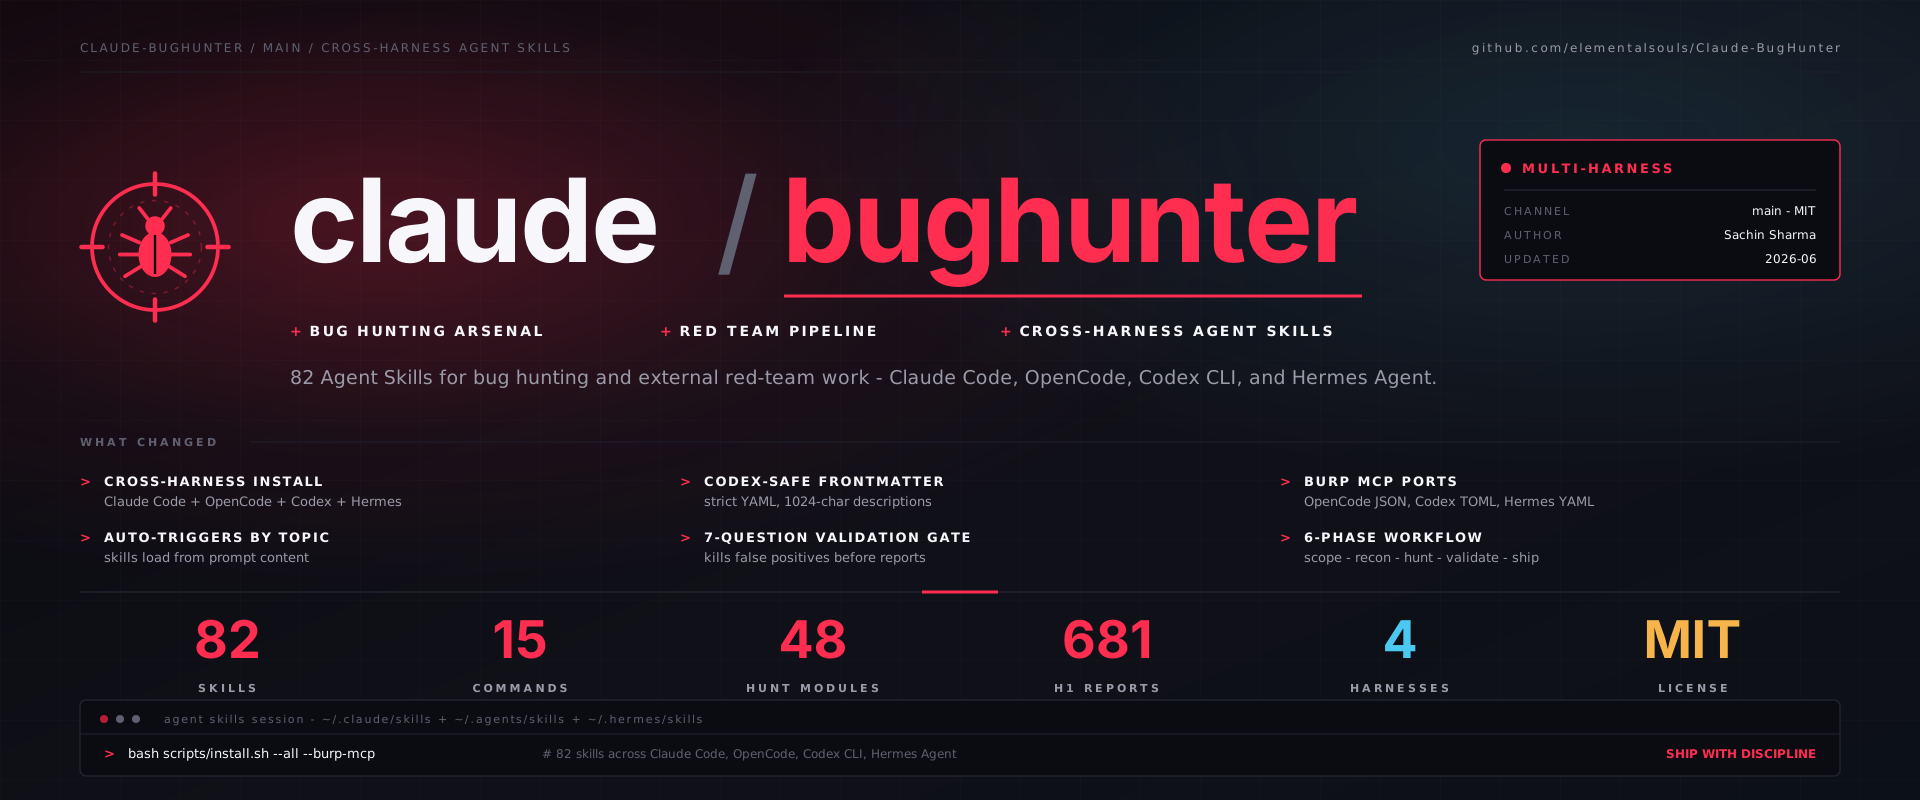
बग हंटिंग और बाहरी रेड-टीम कार्य के लिए एक स्व-निहित Claude स्किल बंडल · 83 स्किल्स · 15 स्लैश कमांड · 24 मुख्य भेद्यता वर्गों में 681 प्रकट-रिपोर्ट पैटर्न (433 अब व्यक्तिगत रूप से उद्धृत और ऑडिट-योग्य) · एंटरप्राइज़ पहचान + अवसंरचना आक्रमण मैट्रिक्स · एंगेजमेंट-फ़ोल्डर स्कैफ़ोल्डिंग · Burp MCP एकीकरण · अधिकृत रेड-टीम और बग-हंटिंग एंगेजमेंट्स, साथ ही सार्वजनिक प्रशिक्षण प्लेटफ़ॉर्म (DVWA, OWASP Juice Shop, Hacker101, testphp.vulnweb.com) में परखा गया।
Sachin Sharma द्वारा निर्मित — बग हंटिंग और GenAI सुरक्षा अनुसंधान।
SPONSORED BY

claude-bughunter Claude Code स्किल्स सिस्टम के लिए एक ड्रॉप-इन स्किल बंडल है। एक बार इंस्टॉल करें और Claude Code एक चैटबॉट होना बंद कर देता है और एक वरिष्ठ बग-हंटिंग शोधकर्ता या रेड-टीम ऑपरेटर की तरह व्यवहार करने लगता है: यह तकनीकों, चेन टेम्पलेट्स, VRT मैपिंग्स, प्लेटफ़ॉर्म CVE चेन्स, और हाइजीन को जानता है — और यह स्कोप के भीतर रहता है।
चार परतें एक साथ मिलती हैं:
bb-methodology + redteam-mindset: 5-चरणीय गैर-रैखिक वर्कफ़्लो, क्रिटिकल-थिंकिंग फ्रेमवर्क, और रेड-टीम ऑपरेटर अनुशासन।hunt-* स्किल्स: प्रति-वर्ग डिटेक्शन पैटर्न, पेलोड्स, बायपास टेबल्स, और चेन टेम्पलेट्स।triage-validation + रिपोर्टिंग + evidence-hygiene: 7-प्रश्न गेट, VRT-जागरूक गंभीरता, OOS खंडन, PII रिडैक्शन, और रेड-टीम डिलिवरेबल्स।सभी विषय के आधार पर स्वचालित रूप से ट्रिगर होते हैं — सरल अंग्रेज़ी में बताएं कि आप क्या परीक्षण कर रहे हैं और प्रासंगिक स्किल लोड हो जाती है। नाम से इनवोकेशन की आवश्यकता नहीं।
विकल्प A — Claude Code प्लगइन के रूप में इंस्टॉल करें (अनुशंसित)। Claude Code के अंदर से:
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
सभी 83 स्किल्स + 15 कमांड्स claude-bughunter: के अंतर्गत namespaced होकर लोड होते हैं और जब आप प्लगइन वर्ज़न बंप करते हैं तो अपडेट हो जाते हैं — ~/.claude/ में कोई फ़ाइल कॉपी नहीं होती।
विकल्प B — कॉपी इंस्टॉल (कोई प्लगइन सिस्टम नहीं / किसी क्लोन पर पिन करें):
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
दोनों skills + commands को ~/.claude/ (macOS/Linux) या %USERPROFILE%\.claude\ (Windows) में कॉपी करते हैं और hunt engagement scaffolder को wire करते हैं।
प्रत्येक install path आपको क्या देता है:
| Path | 83 skills + 15 slash commands | cbh CLI | hunt scaffolder |
|---|---|---|---|
| A — plugin | ✅ claude-bughunter: के अंतर्गत namespaced | ➕ अलग pipx install | ❌ clone-only |
| B — copy install | ✅ ~/.claude/ में कॉपी किया गया | ✅ clone से | ✅ clone से |
Plugin, skills + slash commands तक पहुँचने का सबसे तेज़ रास्ता है। terminal-native
cbh runner अलग से install होता है — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— ताकि plugin उपयोगकर्ता इसे पूरे clone के बिना जोड़ सकें (देखें cbh CLI)।
hunt engagement scaffolder clone के साथ आता है (Option B)।
बस इतना ही। Claude Code खोलें और सरल अंग्रेज़ी में बताएं कि आप क्या परीक्षण कर रहे हैं — सही skill स्वचालित रूप से लोड हो जाता है, नाम से invocation की आवश्यकता नहीं:
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
→ पूर्ण इंस्टॉलेशन गाइड · उपयोग गाइड · खोजने योग्य स्किल कैटलॉग।
ऊपर दिया गया ब्लॉक एक उदाहरणात्मक ट्रांसक्रिप्ट है। अपने स्वयं के सत्र का वास्तविक डेमो रिकॉर्ड करने के लिए:
asciinema rec demo.cast→ asciinema.org पर अपलोड करें और बैज यहाँ जोड़ें।
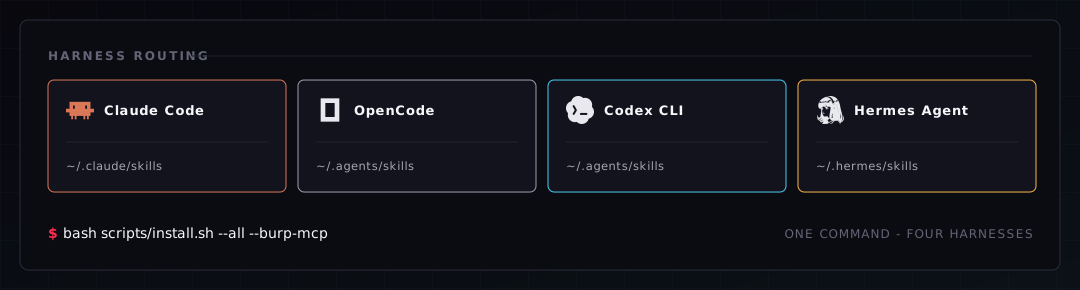
स्किल्स सामान्य Agent Skills हैं — वही SKILL.md प्रारूप जिसे Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity सभी लोड करते हैं। एक कमांड उन्हें हर जगह इंस्टॉल कर देता है:
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | Target Skill Directory | Flag |
|---|---|---|
| Claude Code (baseline) | ~/.claude/skills/ | (default) |
| OpenCode | reads ~/.claude/skills/ & ~/.agents/skills/ | (default) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all (-All) इंस्टॉल किए गए harnesses का पता लगाता है और skills को प्रत्येक harness के पथ पर कॉपी करता है (~/.claude/skills, ~/.agents/skills, ~/.hermes/skills, ~/.gemini/config/skills); --burp-mcp (-BurpMcp) प्रत्येक में Burp MCP सर्वर को जोड़ता है। पूरी knowledge लेयर सभी पाँचों में पोर्ट होती है — slash commands और /hunt इंजन डिज़ाइन के अनुसार केवल Claude-Code तक सीमित रहते हैं।
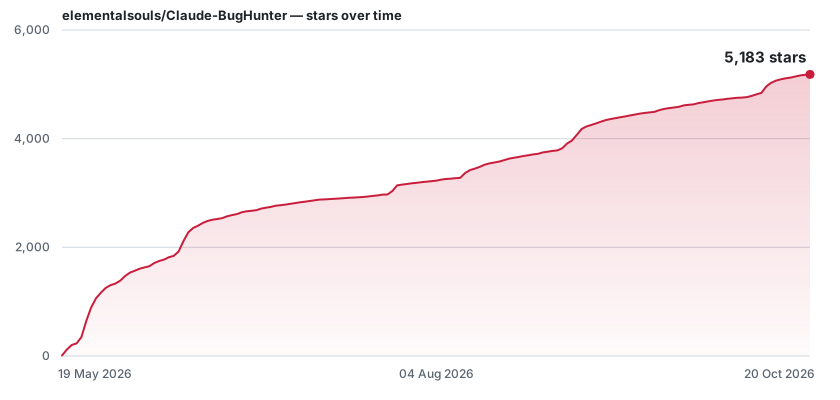
Chart is self-hosted — regenerate with python3 scripts/gen_star_history.py (needs gh auth login).
Refreshes automatically each day via .github/workflows/star-history.yml.
यह बंडल external attack surface को कवर करता है — वह सब कुछ जो किसी आंतरिक endpoint से समझौता किए बिना इंटरनेट से पहुँचा जा सकता है।
