
 owerdogan/whoami-project
Whoami Debian और Arch आधारित लिनक्स वितरणों के लिए बढ़ी हुई गोपनीयता और गुमनामी प्रदान करता है।

सुविधा अनुरोध | बग रिपोर्ट करें


Whoami एक उपयोगकर्ता-अनुकूल गोपनीयता और गुमनामी उपकरण है जो डेबियन और आर्क-आधारित लिनक्स वितरणों के लिए डिज़ाइन किया गया है। इसके सरल इंटरफ़ेस और उपयोग में आसानी के साथ, यह उच्चतम स्तर की गुमनामी सुनिश्चित करने के लिए 9 से अधिक शक्तिशाली मॉड्यूल का लाभ उठाता है। टूल में एक Bug Fixer मॉड्यूल (वर्तमान में विकासाधीन) भी शामिल है जो उपयोगकर्ता हस्तक्षेप के बिना समस्याओं को हल करता है।
नोट: जबकि Whoami आपकी गुमनामी को बढ़ाता है, याद रखें कि इंटरनेट पर 100% सुरक्षा जैसी कोई चीज़ नहीं है!
विस्तृत दस्तावेज़ीकरण के लिए, आधिकारिक वेबसाइट पर जाएँ: Whoami Project.
| मॉड्यूल नाम | विवरण |
|---|---|
| Anti MITM | मैन-इन-द-मिडिल (MITM) हमलों के दौरान स्वचालित रूप से हमलावरों पर प्रतिबंध लगाता है। |
| Log Killer | ओवरराइट विधि का उपयोग करके सिस्टम लॉग फ़ाइलों को सुरक्षित रूप से हटाता है। |
| IP Changer | सभी नेटवर्क ट्रैफ़िक को Tor ट्रांसपेरेंट प्रॉक्सी के माध्यम से रीडायरेक्ट करता है। |
| DNS Changer | डिफ़ॉल्ट ISP DNS सर्वरों को गोपनीयता-केंद्रित विकल्पों से बदलता है। |
| MAC Changer | सभी नेटवर्क इंटरफ़ेस के लिए MAC पता यादृच्छिक करता है। |
| Anti Cold Boot | संवेदनशील निशानों को सुरक्षित रूप से हटाकर RAM डंप को रोकता है। |
| Timezone Changer | टाइमस्टैम्प के माध्यम से स्थान लीक से बचने के लिए सिस्टम समय को UTC पर सेट करता है। |
| Hostname Changer | सिस्टम पहचान छिपाने के लिए होस्टनाम को यादृच्छिक करता है। |
| Browser Anonymization | अधिकतम गोपनीयता के लिए आपके ब्राउज़र को कॉन्फ़िगर करता है। |
प्रत्येक मॉड्यूल की गहन व्याख्या के लिए, दस्तावेज़ीकरण देखें।
Whoami स्थापित करने से पहले, सुनिश्चित करें कि आपका सिस्टम अपडेटेड है और इसमें आवश्यक निर्भरताएँ स्थापित हैं। अपने सिस्टम को अपडेट करने और आवश्यक पैकेज स्थापित करने के लिए निम्नलिखित कमांड का उपयोग करें:
sudo apt update && sudo apt install tar tor curl python3 python3-scapy network-manager
रिपॉजिटरी को क्लोन करें:
git clone https://github.com/owerdogan/whoami-project
Makefile का उपयोग करके टूल को स्थापित करें:
sudo make install
बस इतना ही! अब आप Whoami का उपयोग करने के लिए तैयार हैं।
आप GUI या टर्मिनल के माध्यम से टूल का उपयोग शुरू कर सकते हैं। उपलब्ध विकल्पों की सूची के लिए निम्नलिखित कमांड चलाएँ:
sudo kali-whoami --help
| पैरामीटर | विवरण |
|---|---|
--start | बैकअप बनाता है और प्रोग्राम प्रारंभ करता है। |
--stop | प्रोग्राम बंद करता है और बैकअप पुनर्स्थापित करता है। |
--status | वर्तमान कार्यशील स्थिति प्रदर्शित करता है। |
--fix | बग की स्थिति में सिस्टम की मरम्मत करता है। |
--help | सभी कमांड के साथ सहायता मेनू दिखाता है। |
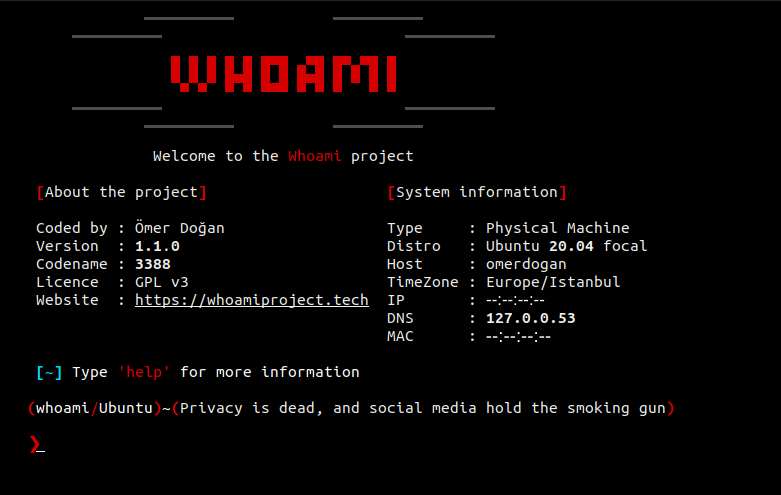
GPL v3 लाइसेंस के अंतर्गत वितरित। अधिक जानकारी के लिए LICENSE फ़ाइल देखें।






