
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - पूर्ण RCE श्रृंखला
 omerya/invisi-shell
अपने PowerShell स्क्रिप्ट को खुलेआम छिपाएं। सभी PowerShell सुरक्षा सुविधाओं को बायपास करें।
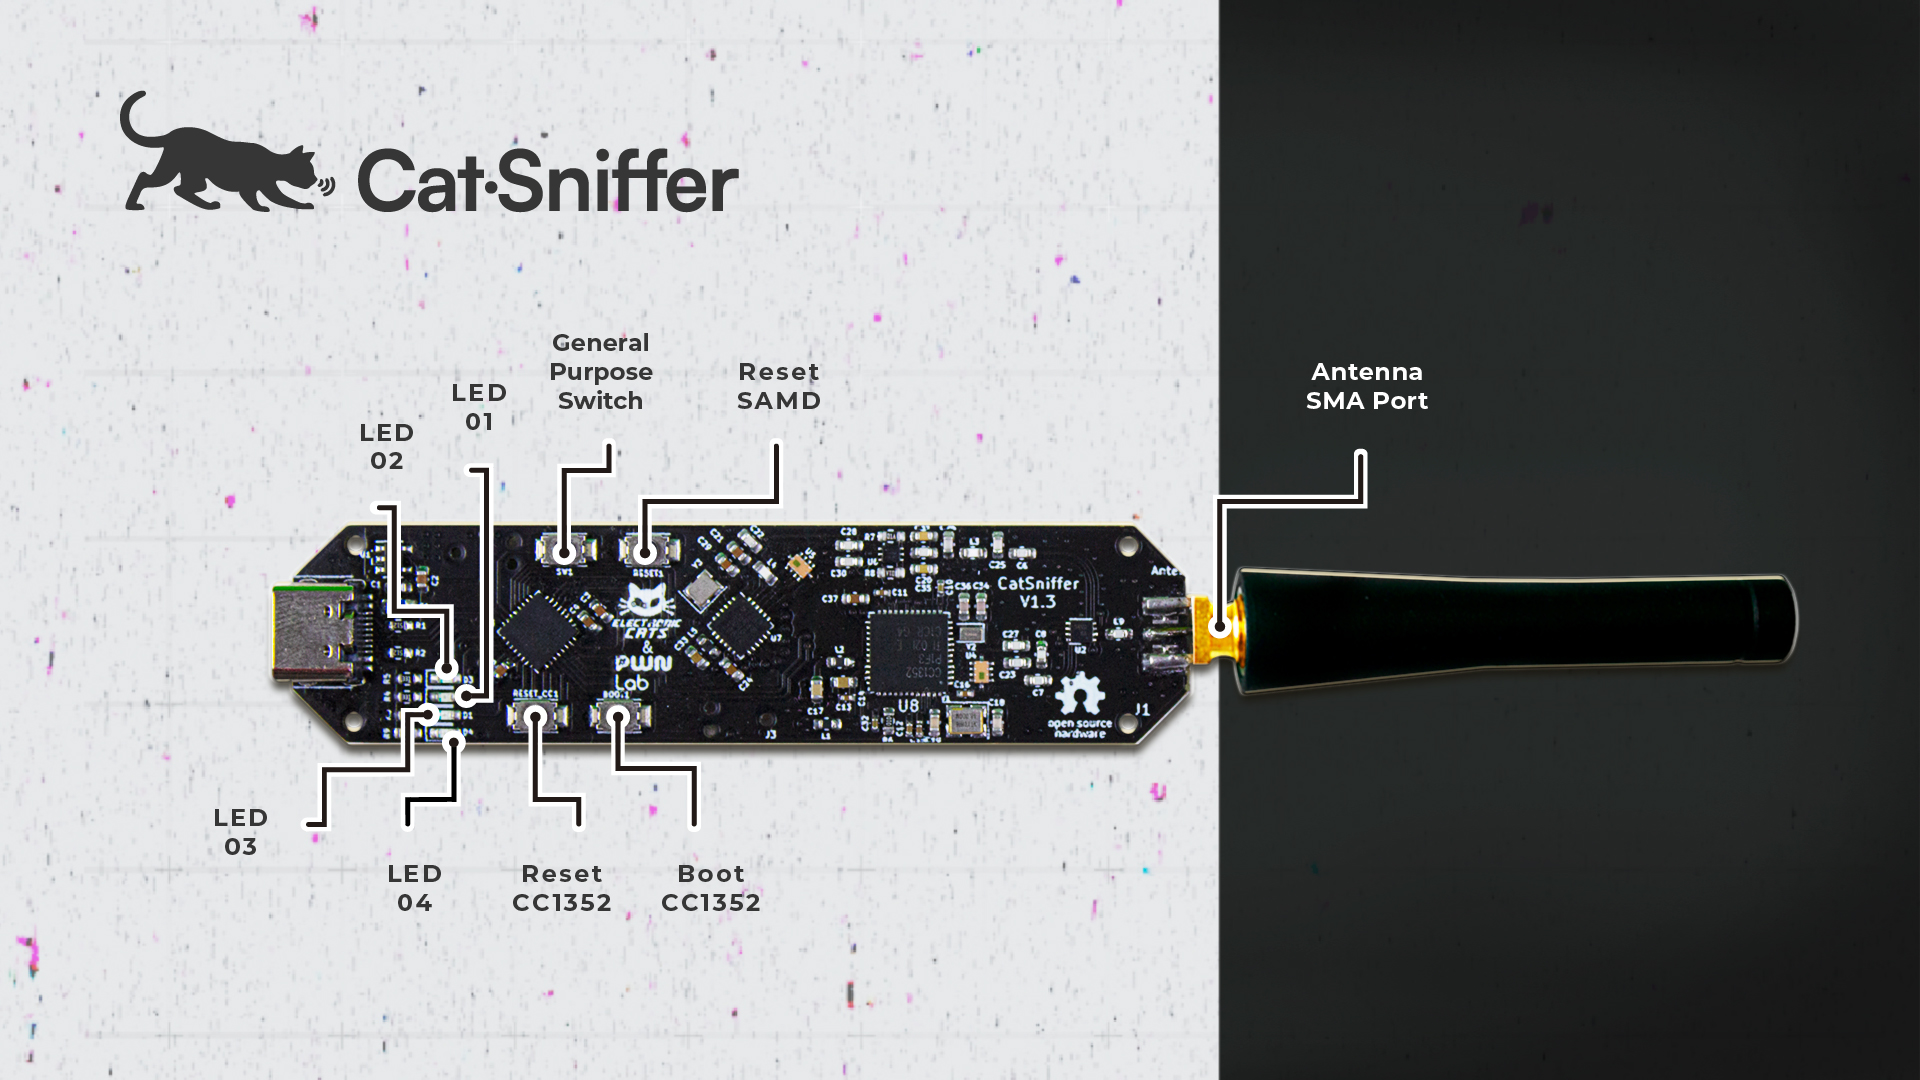 electroniccats/catsniffer
CatSniffer स्निफिंग, संचार और आधुनिक रेडियो IoT प्रोटोकॉल का उपयोग करके IoT (इंटरनेट ऑफ थिंग्स) उपकरणों पर हमला करने के लिए एक मूल मल्टीप्रोटोकॉल और…
 specterops/nemesis
आक्रामक सुरक्षा मूल्यांकन के लिए केंद्रीकृत डेटा संवर्धन मंच जो एकत्रित फाइलों को मानव और एआई-संचालित कार्यप्रवाहों के साथ सहयोगात्मक विश्लेषण में…
 bats3c/darkloadlibrary
आक्रामक संचालन के लिए LoadLibrary
 veracode-research/rogue-jndi
JNDI इंजेक्शन हमलों के लिए एक दुर्भावनापूर्ण LDAP सर्वर
 dirkjanm/mitm6
Windows IPv6 डिफ़ॉल्ट कॉन्फ़िगरेशन का शोषण करके DHCPv6 के माध्यम से DNS को स्पूफ करता है, पेनिट्रेशन टेस्ट के दौरान क्रेडेंशियल रिले और…
 chvancooten/follina.py
परीक्षण उद्देश्यों के लिए पूर्ण 'Follina' Office RCE भेद्यता को दोहराने हेतु POC
 3xpl01tc0d3r/processinjection
यह प्रोग्राम विभिन्न प्रोसेस इंजेक्शन तकनीकों का प्रदर्शन करने के लिए डिज़ाइन किया गया है।
 beigeworm/badusb-files-for-flipperzero
60 से अधिक स्क्रिप्ट्स का संग्रह - विशेष रूप से FlipperZero के BadUSB फ़ंक्शन के लिए अपडेट किया गया।
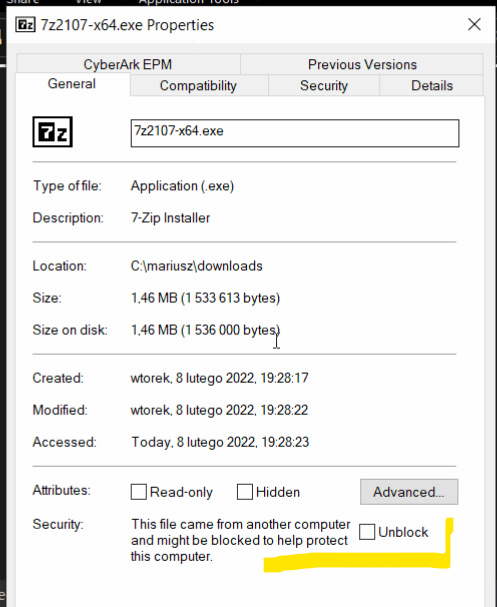 mgeeky/packmypayload
एक PoC जो पेलोड को आउटपुट कंटेनरों में पैकेज करता है ताकि Mark-of-the-Web फ़्लैग से बचा जा सके और कंटेनर फ़ाइल फ़ॉर्मेट से जुड़े जोखिमों का प्रदर्शन…
 tdragon6/supershell
सुपरशेल C2 रिमोट कंट्रोल प्लेटफ़ॉर्म, रिवर्स SSH टनल के आधार पर पूर्ण इंटरैक्टिव शेल प्राप्त करता है।
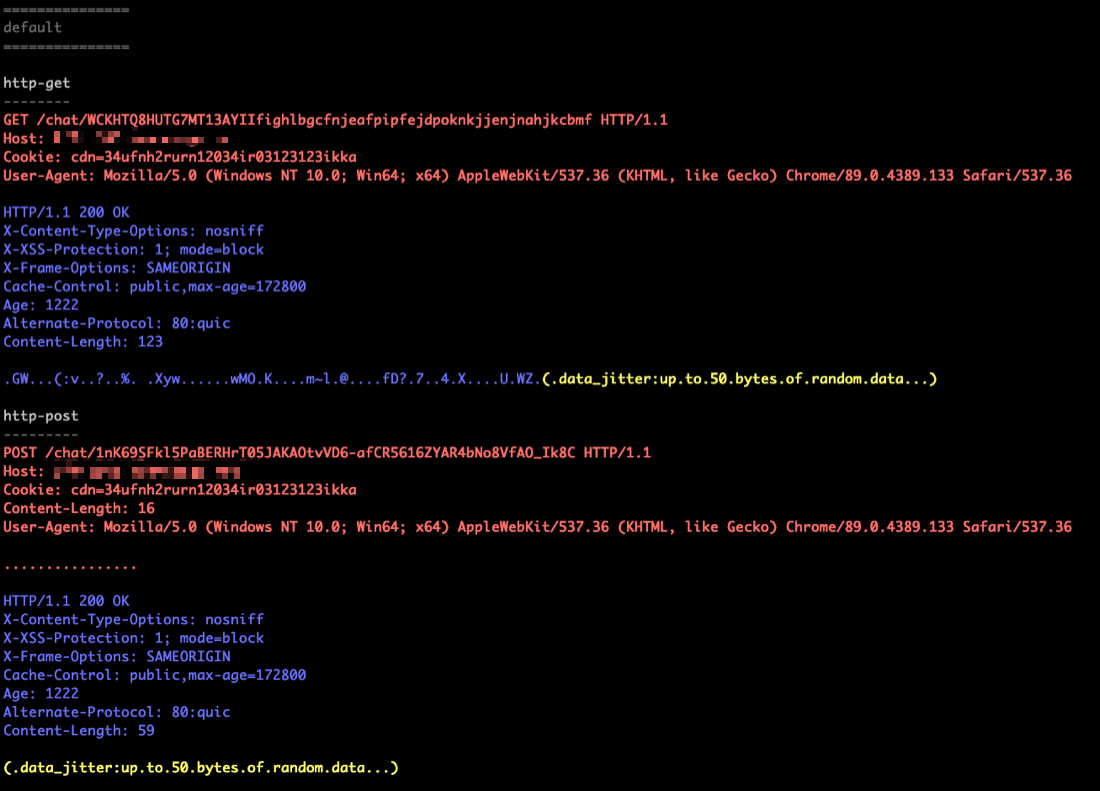 tylous/sourcepoint
Cobalt Strike के लिए Polymorphic C2 प्रोफ़ाइल जनरेटर जो HTTP, DNS और process injection के लिए यादृच्छिक विकल्पों के साथ evasive बीकन कॉन्फ़िगरेशन के…
 sleepingbag945/dddd
रेड टीम्स के लिए बैच एसेट संग्रह और भेद्यता स्कैनिंग टूल। Hunter, Fofa, और Quake से लक्ष्य खींचता है, फिंगरप्रिंटिंग, सबडोमेन एन्यूमरेशन, और Nuclei…
 ristbs/awesome-redteam-cheatsheet
Red Team Cheatsheet निरंतर विस्तार में।
 lukechilds/reverse-shell
मांग पर रिवर्स शेल सेवा जो स्वचालित रूप से लक्ष्य वातावरण का पता लगाती है और पैनेट्रेशन परीक्षणों के दौरान दूरस्थ पहुंच के लिए उपयुक्त पेलोड…

 redsiege/c2concealer
Cobalt Strike के लिए यादृच्छिक, lint-validated malleable C2 प्रोफाइल उत्पन्न करता है, अनुकूलन योग्य IOC रैंडमाइज़ेशन के साथ HTTP/S, DNS, SMB, और SSH…








