
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 yslxotwod/wifisting
GTK4 वायरलेस सुरक्षा टूलकिट जिसमें Wi-Fi, Bluetooth, RF, Zigbee, NFC और राउटर-साइड हमलों के लिए 57 स्टैंडअलोन शेल मॉड्यूल हैं, साथ ही MITM, रेकॉन,…
 electroniccats/catsniffer
CatSniffer स्निफिंग, संचार और आधुनिक रेडियो IoT प्रोटोकॉल का उपयोग करके IoT (इंटरनेट ऑफ थिंग्स) उपकरणों पर हमला करने के लिए एक मूल मल्टीप्रोटोकॉल और…
 beardhammer/cve-2026-85884
PowerShell प्रूफ़-ऑफ़-कॉन्सेप्ट जो CVE-2026-85884 को प्रदर्शित करता है, जो कम-विशेषाधिकार प्राप्त या WPAD LPAC कोड से SYSTEM तक Windows…
 k8scout/k8scout
एक समझौता किए गए Kubernetes पॉड में एक ही बाइनरी ड्रॉप करें और तुरंत क्लस्टर-एडमिन, नोड एस्केप, सीक्रेट चोरी और क्लाउड IAM अधिग्रहण के लिए हर…

 phantom-brigade1/wifisting
GTK4 और CLI वायरलेस सुरक्षा टूलकिट, जिसमें Linux पर Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC और राउटर-साइड या नेटवर्क MITM परीक्षण के लिए 57…
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 vonahisec/cve-2022-47966-scan
CVE-2022-47966 के लिए Python स्कैनर। 24 प्रभावित उत्पादों में से ~10 का समर्थन करता है।
 subat0mik/misconfiguration-manager
Misconfiguration Manager सभी ज्ञात Microsoft Configuration Manager ट्रेडक्राफ्ट और संबंधित रक्षात्मक एवं हार्डनिंग मार्गदर्शन के लिए एक केंद्रीय…
 strategic-automation/violin
हर्मीस के लिए एजेंटिक पेंटेस्ट प्रोफ़ाइल: अधिकृत रिकॉन, वेब/एक्सेस-कंट्रोल हमलों, सुरक्षित एक्सप्लॉइट सत्यापन, और गार्ड गेट्स के साथ साक्ष्य-आधारित…
 tracyliving606/regpwn
CVE-2026-24291 के लिए परीक्षित कोड का उपयोग करके कई Windows संस्करणों में क्लाइंट्स और सर्वर्स पर Windows लोकल प्रिविलेज एस्केलेशन का शोषण करें।
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 के लिए PoC एक्सप्लॉइट जो CRLF इंजेक्शन के माध्यम से cPanel/WHM प्रमाणीकरण बायपास को लक्षित करता है। अधिकृत पेनेट्रेशन टेस्टिंग के लिए…
 bc-security/empire-compiler
Empire और Covenant C2 फ्रेमवर्क के लिए .NET और PowerShell पेलोड्स को कंपाइल और ऑब्फस्केट करता है, जिसमें रेड-टीम ऑपरेशंस के लिए कॉन्फ़िगर करने योग्य…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE टूलकिट, जिसमें एक weaponized exploit chain (PEAR RCE, webshell, admin creation, loot) और एक non-intrusive…
 ghxstsec/cve-2025-8110
CVE-2025-8110 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सिम्बोलिक लिंक्स के माध्यम से पाथ ट्रैवर्सल और sshCommand इंजेक्शन का शोषण करके रिवर्स शेल…
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH प्री-ऑथ टेकओवर चेन के लिए Python टूलकिट: exploit.py एडमिन शेल के लिए rekey बायपास और fd-2 पॉलिसी स्वैप करता है, साथ…
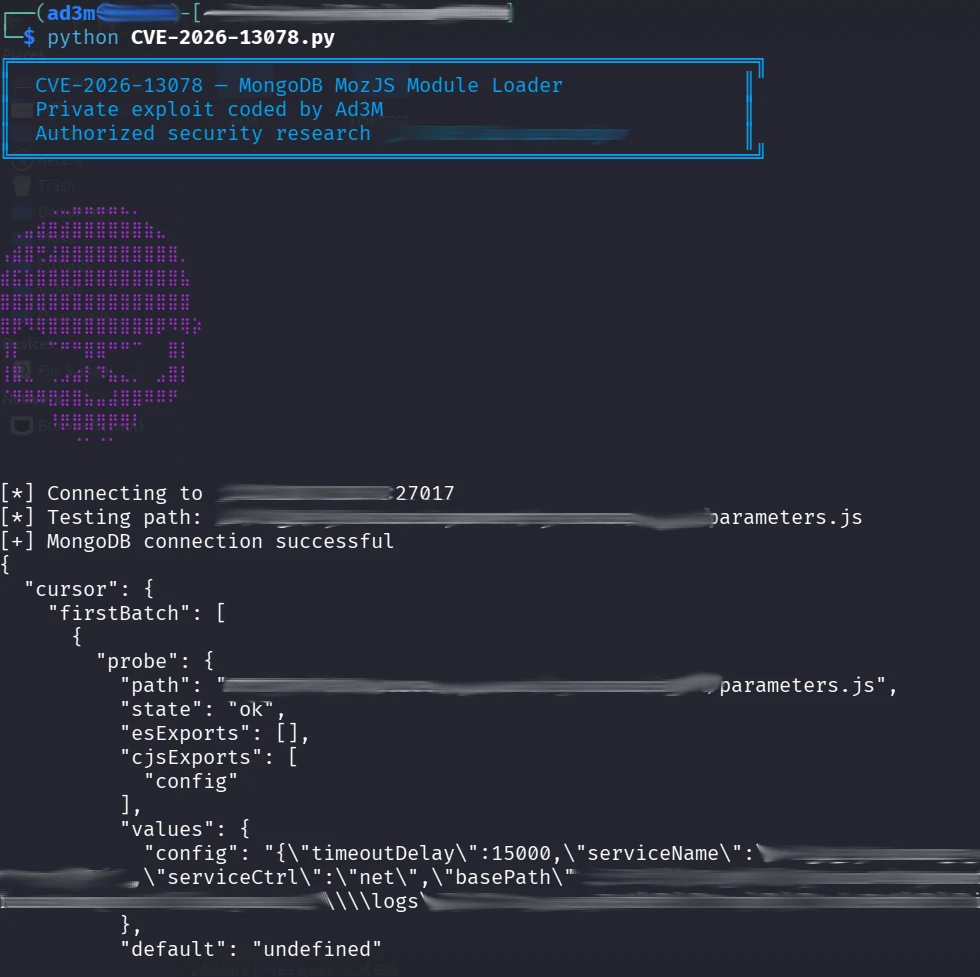 0xad3m/cve-2026-13078-poc
CVE-2026-13078 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, जो MongoDB MozJS मॉड्यूल-लोडर में एक प्राधिकरण दोष (CWE-862) है, जिससे प्रमाणित उपयोगकर्ता…
 pedrocruz2202/mongobleed-scanner
🔍 MongoDB कमजोरियों के लिए MongoBleed के साथ स्कैन करें, एक उच्च-प्रदर्शन उपकरण जो बड़े नेटवर्कों में CVE-2025-14847 का तेजी से और कुशलतापूर्वक पता…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 सुरक्षा पेशेवरों के लिए डिज़ाइन किए गए एक मजबूत C++ टूल का उपयोग करके स्थानीय विशेषाधिकार वृद्धि के लिए CheckMK एजेंटों में CVE-2024-0670 का शोषण…








