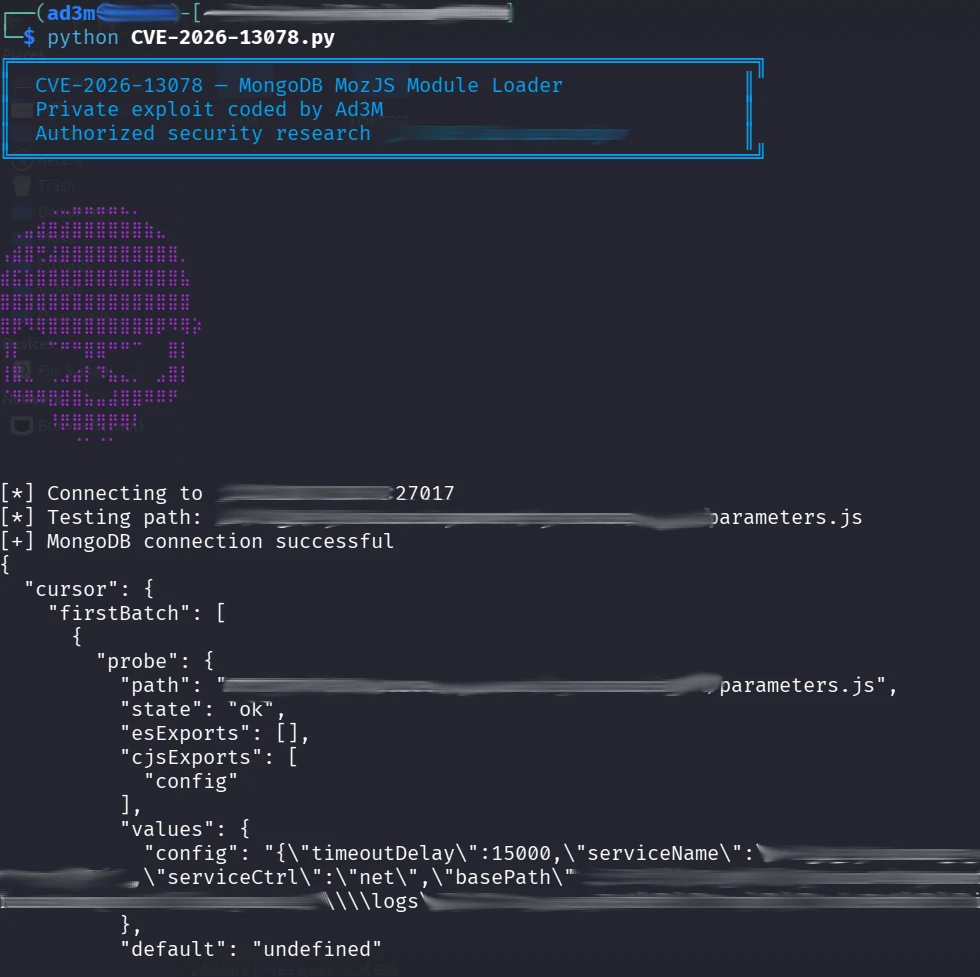
 0xad3m/cve-2026-13078-poc
CVE-2026-13078 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, जो MongoDB MozJS मॉड्यूल-लोडर में एक प्राधिकरण दोष (CWE-862) है, जिससे प्रमाणित उपयोगकर्ता सर्वर-साइड JavaScript के माध्यम से स्थानीय फ़ाइलों का खुलासा कर सकते हैं।

मूल PoC Ad3M द्वारा कोडित और विकसित किया गया।
केवल अधिकृत सुरक्षा अनुसंधान। इस रिपॉज़िटरी को केवल उन MongoDB इंस्टेंस के विरुद्ध चलाएँ जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट अनुमति है।
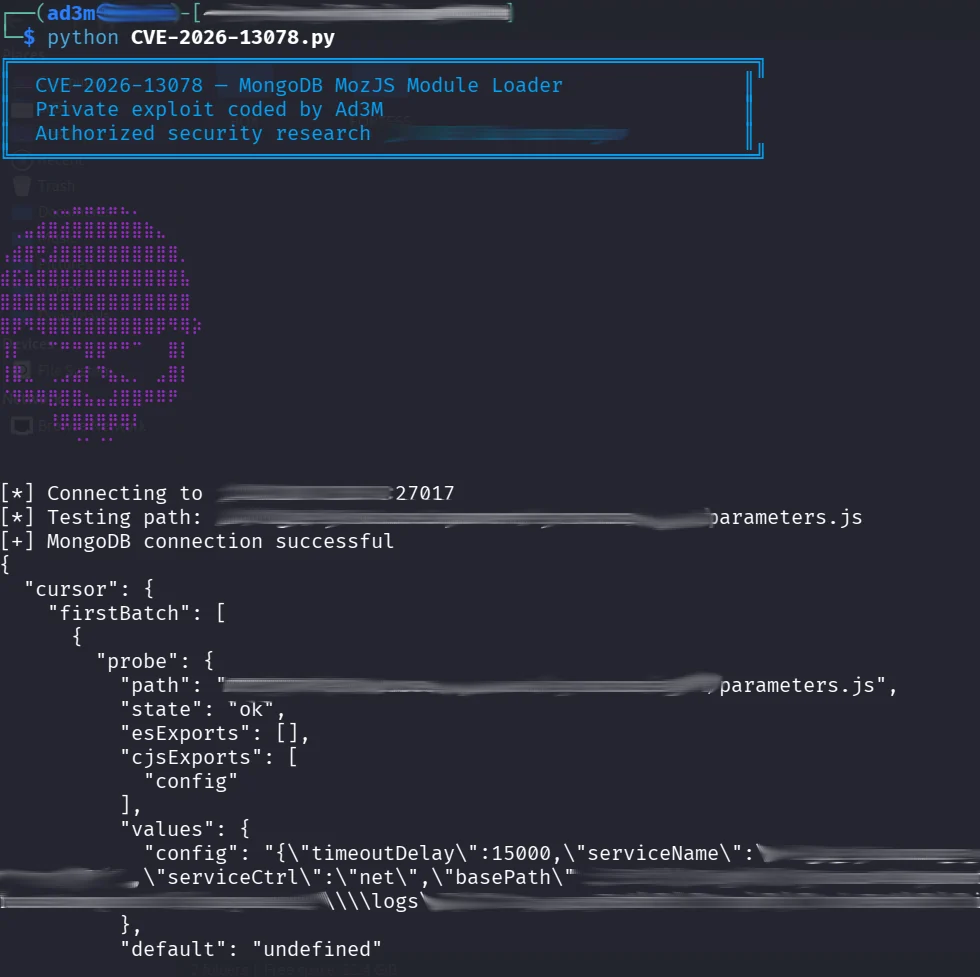
इस रिपॉज़िटरी में CVE-2026-13078 के लिए एक PoC है, जो MongoDB Server के MozJS मॉड्यूल-लोडर में एक प्राधिकरण संबंधी समस्या है जो प्रमाणित उपयोगकर्ताओं को सर्वर-साइड JavaScript के माध्यम से फ़ाइलों तक पहुँचने की अनुमति दे सकती है।
एक अधिकृत रेड टीम एंगेजमेंट के दौरान, मैंने संगठन के वातावरण में एक MongoDB इंस्टेंस की पहचान की जो CVE-2026-13078 से प्रभावित था। सार्वजनिक प्रूफ़ ऑफ़ कॉन्सेप्ट खोजने पर कोई न मिलने के बाद, मूल्यांकन के दौरान भेद्यता को सत्यापित करने के लिए मैंने अपना स्वयं का PoC विकसित किया।
PoC ने सर्वर-साइड JavaScript मॉड्यूल से निर्यात किए गए कॉन्फ़िगरेशन डेटा के प्रकटीकरण को सफलतापूर्वक प्रदर्शित किया। अब मैं अपना शोध सार्वजनिक रूप से साझा कर रहा हूँ ताकि अन्य सुरक्षा शोधकर्ताओं और पेनेट्रेशन परीक्षकों को अधिकृत वातावरण में इस समस्या को पुनः उत्पन्न करने और आकलन करने में सहायता मिल सके।
| फ़ील्ड | विवरण |
|---|---|
| CVE | CVE-2026-13078 |
| उत्पाद | MongoDB Server |
| भेद्यता | मनमाना स्थानीय फ़ाइल प्रकटीकरण |
| घटक | MozJS स्क्रिप्टिंग इंजन मॉड्यूल लोडर |
| कमज़ोरी | CWE-862 — अनुपस्थित प्राधिकरण |
| CVSS v3.1 | 7.7 (उच्च) |
| CVSS v3.1 वेक्टर | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (मध्यम) |
| प्रमाणीकरण | आवश्यक (निम्न विशेषाधिकार), CVE रिकॉर्ड के अनुसार |
| आक्रमण वेक्टर | नेटवर्क |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रभाव | mongod प्रक्रिया की फ़ाइलसिस्टम अनुमतियों के साथ फ़ाइल प्रकटीकरण |
| सार्वजनिक PoC | कोई मौजूदा सार्वजनिक PoC नहीं मिला |
| ज्ञात शोषण | 12 अक्टूबर, 2026 को जाँचे गए स्रोतों में कोई पुष्ट वास्तविक-दुनिया की रिपोर्ट नहीं मिली; CISA के 23 जुलाई, 2026 के आकलन में शोषण को “कोई नहीं” दर्ज किया गया था |
सूचीबद्ध प्रत्येक शाखा में उसके पहले निश्चित संस्करण से पहले के संस्करण प्रभावित हैं।
| ब्रांच | पहला फिक्स्ड वर्ज़न |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
स्रोत: MongoDB द्वारा जारी CVE रिकॉर्ड और CISA मूल्यांकन, MongoDB सलाहकार SERVER-128832
प्रारंभिक शोध निष्कर्ष : यह भेद्यता सार्वजनिक रूप से प्रलेखित थी, लेकिन मेरी प्रारंभिक खोज के दौरान मुझे कोई पुनरुत्पादन योग्य सार्वजनिक एक्सप्लॉइट कोड नहीं मिला। यह साबित नहीं करता कि कोई PoC मौजूद नहीं था। उस कमी ने मुझे अपना स्वयं का PoC विकसित करने के लिए प्रेरित किया।
pymongoनिर्भरताएँ इंस्टॉल करें:
python -m pip install -r requirements.txt
वैधता जाँच चलाएँ:
python poc.py --host 127.0.0.1 --port 27017
अपनी रिलीज़ लाइन के लिए MongoDB विक्रेता का फ़िक्स लागू करें, नेटवर्क एक्सेस प्रतिबंधित करें, न्यूनतम-विशेषाधिकार वाले डेटाबेस खातों का उपयोग करें, और जहाँ परिचालन रूप से संभव हो सर्वर-साइड JavaScript अक्षम करें।
संदर्भ: https://jira.mongodb.org/browse/SERVER-128832
इश्यू, कमिट, स्क्रीनशॉट या लॉग में वास्तविक सीक्रेट, होस्ट पाथ, क्रेडेंशियल या विनाशकारी पेलोड शामिल न करें। संदिग्ध कमज़ोरियों की रिपोर्ट विक्रेता की समन्वित प्रकटीकरण प्रक्रिया के माध्यम से करें।
MIT. देखें LICENSE।






