
 #1

 voidsec/joomla_cve-2015-8562
Joomla की CVE-2015-8562 भेद्यता (Object Injection RCE) के लिए एक प्रूफ ऑफ कॉन्सेप्ट
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 फर्मवेयर जो अधिकृत सुरक्षा परीक्षण के लिए Android फ़ोन के साथ स्वतः पेयर होने और स्क्रिप्टेड कीस्ट्रोक इंजेक्ट करने हेतु Bluetooth HID कीबोर्ड…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) पोर्टल के माध्यम से उपयोगकर्ता खातों और पंजीकृत प्रमाणीकरण विधियों की गणना करें
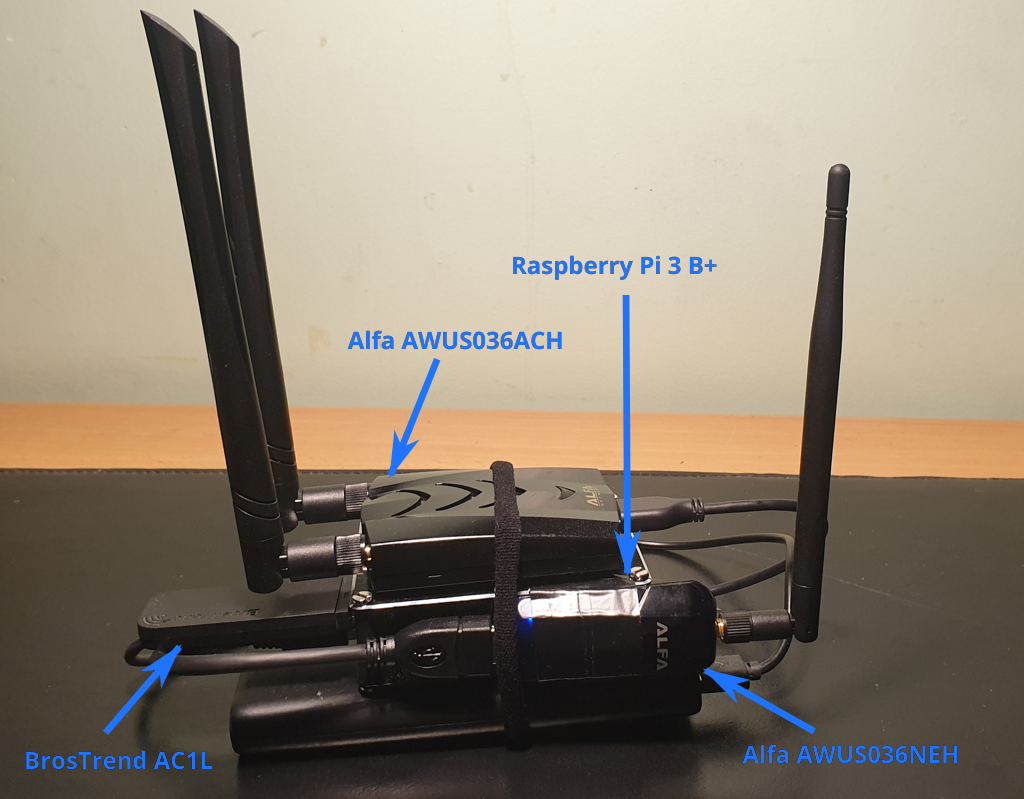 koutto/pi-pwnbox-rogueap
Homemade Pwnbox :rocket: / Rogue AP :satellite: Raspberry Pi पर आधारित — WiFi हैकिंग चीटशीट्स + माइंडमैप :bulb:
 trimstray/multitor
लोड-बैलेंसिंग के साथ कई TOR इंस्टेंस बनाएं।
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 kr0no/bloodhound-shell
BloodHound API के लिए एक इंटरैक्टिव कमांड-लाइन शेल।
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
विभिन्न टिप्स और ट्रिक्स
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 mythicagents/medusa
Mythic के लिए क्रॉस-प्लेटफ़ॉर्म C2 एजेंट जिसमें डायनेमिक फंक्शन लोडिंग, SOCKS5 प्रॉक्सी, फ़ाइल ऑपरेशन, शेलकोड इंजेक्शन, और macOS/Windows…
 umpolungfish/byvalver
शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
 matheusht/redthread
LLM के लिए एक स्वायत्त रेड-टीमिंग इंजन। RedThread पूर्ण सुरक्षा जीवनचक्र प्रबंधित करता है: प्रतिकूल हमले उत्पन्न करना, सटीक मूल्यांकन निष्पादित करना,…
 ripits-sec/couchpotato
Windows privilege escalation tool जो ETW और AMSI को patch करता है और SeImpersonatePrivilege का दुरुपयोग करने के लिए indirect syscalls का उपयोग करता…
 evkir/phantom-grid
Free Burp Collaborator विकल्प- SQLite और exfil पुनर्संयोजन के साथ OOB इंटरैक्शन कैप्चर (HTTP/HTTPS/DNS)









