
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Storm-Breaker — पेज क्लोनिंग, MITM प्रॉक्सी, क्रेडेंशियल कैप्चर, सत्र निष्कर्षण और रीयल-टाइम मॉनिटरिंग के साथ पूर्ण-सुविधा वाला सोशल इंजीनियरिंग फ्रेमवर्क। | Kitploit
उपकरण/GitHubGitHub/ultrasecurity/storm-breaker
OSINT (खुला स्रोत खुफिया)फ़िशिंग उपकरणजानकारी एकत्र करनासामाजिक इंजीनियरिंगरेड टीमिंग
GitHubultrasecurity/storm-breaker

Storm-Breaker

पेज क्लोनिंग, MITM प्रॉक्सी, क्रेडेंशियल कैप्चर, सत्र निष्कर्षण और रीयल-टाइम मॉनिटरिंग के साथ पूर्ण-सुविधा वाला सोशल इंजीनियरिंग फ्रेमवर्क।

रिपॉजिटरी देखें
5.7k1.9k1211 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

Storm Breaker v3

Storm Breaker v3

MITM प्रॉक्सी, क्रेडेंशियल हार्वेस्टिंग, सत्र हाईजैकिंग और ब्राउज़र-आधारित ट्रैकिंग के साथ उन्नत फ़िशिंग और सोशल इंजीनियरिंग फ़्रेमवर्क।

Version 3.1.0 PHP 7.4+ SQLite 3 MIT License


Storm Breaker क्या है?

Storm Breaker किसी लक्षित वेब पेज को क्लोन करता है और कैप्चर मॉड्यूल (कैमरा, माइक्रोफ़ोन, जियोलोकेशन, डिवाइस-जानकारी, फ़ॉर्म क्रेडेंशियल) इंजेक्ट करता है जो विज़िटर के ब्राउज़र में चलते हैं और डेटा को ऑपरेटर के पैनल में एकत्र करते हैं।

यह अधिकृत सुरक्षा परीक्षण के लिए एक लैब टूल है। इसका उपयोग ज़िम्मेदारी से और कानूनी सीमाओं के भीतर करें।


विशेषताएँ

  • पेज क्लोनिंग — cURL फ़ॉलबैक के साथ हेडलेस Chrome रेंडरिंग; मूल स्क्रिप्ट हटाता है, पेलोड इंजेक्ट करता है, <base href> के माध्यम से एसेट्स को रिज़ॉल्व करता है
  • MITM प्रॉक्सी — एक पारदर्शी रिवर्स प्रॉक्सी जो अनुरोधों को वास्तविक लक्ष्य तक रिले करता है, सभी URL को रीराइट करता है, और fetch/XHR/WebSocket/history को पैच करता है ताकि पूरा सत्र ऑपरेटर के माध्यम से रूट रहे
  • क्रेडेंशियल स्निफ़िंग — POST बॉडी से स्मार्ट निष्कर्षण: form-urlencoded, multipart, JSON, GraphQL, Livewire RPC, Inertia.js, और नेस्टेड संरचनाएँ
  • क्रेडेंशियल सत्यापन — HTTP स्टेटस कोड, रीडायरेक्ट, JSON प्रतिक्रियाओं और HTML री-रेंडर से लॉगिन की सफलता या विफलता का स्वतः पता लगाता है
  • सत्र हाईजैकिंग — सत्यापित लॉगिन पर पीड़ित के कुकी जार का स्नैपशॉट लेता है और तत्काल सत्र रीप्ले के लिए Cookie-Editor JSON निर्यात करता है
  • कैमरा कैप्चर — रिवोक/पेजहाइड पर उचित क्लीनअप के साथ विज़िटर के वेबकैम से आवधिक स्नैपशॉट
  • माइक्रोफ़ोन रिकॉर्डिंग — विज़िटर के माइक से ऑडियो क्लिप कैप्चर
  • जियोलोकेशन ट्रैकिंग — निर्देशांक और सटीकता के साथ GPS स्थान पिंग
  • डिवाइस फ़िंगरप्रिंटिंग — ब्राउज़र, OS, स्क्रीन और हार्डवेयर जानकारी (हमेशा सक्रिय)
  • कस्टम JS इंजेक्शन — क्लोन किए गए पेजों में अपनी स्वयं की JavaScript इंजेक्ट करें; यह सभी अंतर्निहित पेलोड के बाद चलती है और Storm Breaker रनटाइम API तक पहुँच रखती है
  • होमोग्राफ़ डोमेन जनरेटर — 9 भ्रम श्रेणियाँ: सिरिलिक, आर्मेनियाई, ग्रीक, मिश्रित-स्क्रिप्ट, डायक्रिटिक्स, अंक स्वैप, बाइग्राम स्वैप, एडिट डिस्टेंस, और RDAP उपलब्धता जाँच के साथ TLD स्वैप
  • रीयल-टाइम SSE स्ट्रीम — लाइव क्रेडेंशियल और सत्र सूचनाओं के लिए Server-Sent Events पुश

स्क्रीनशॉट

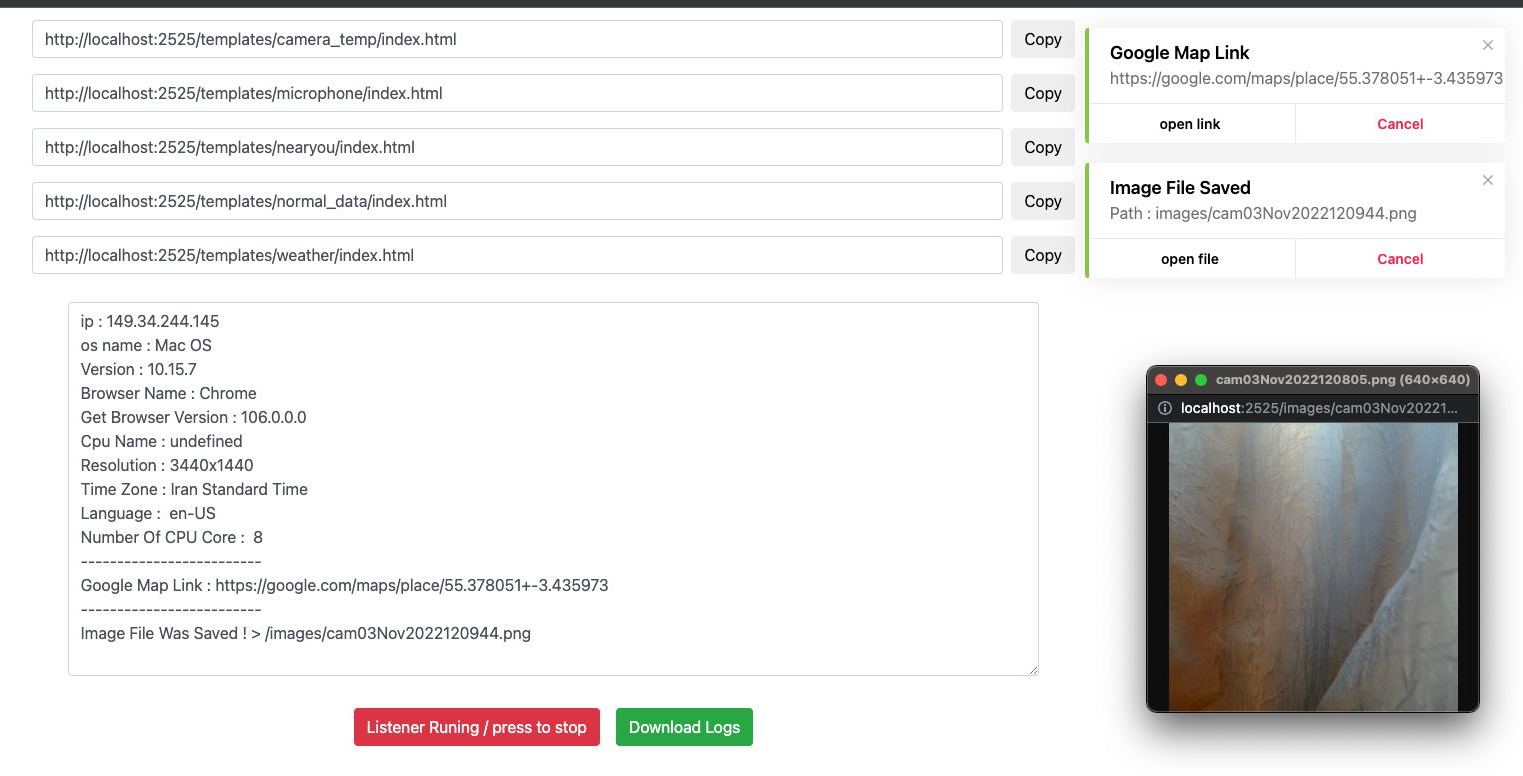
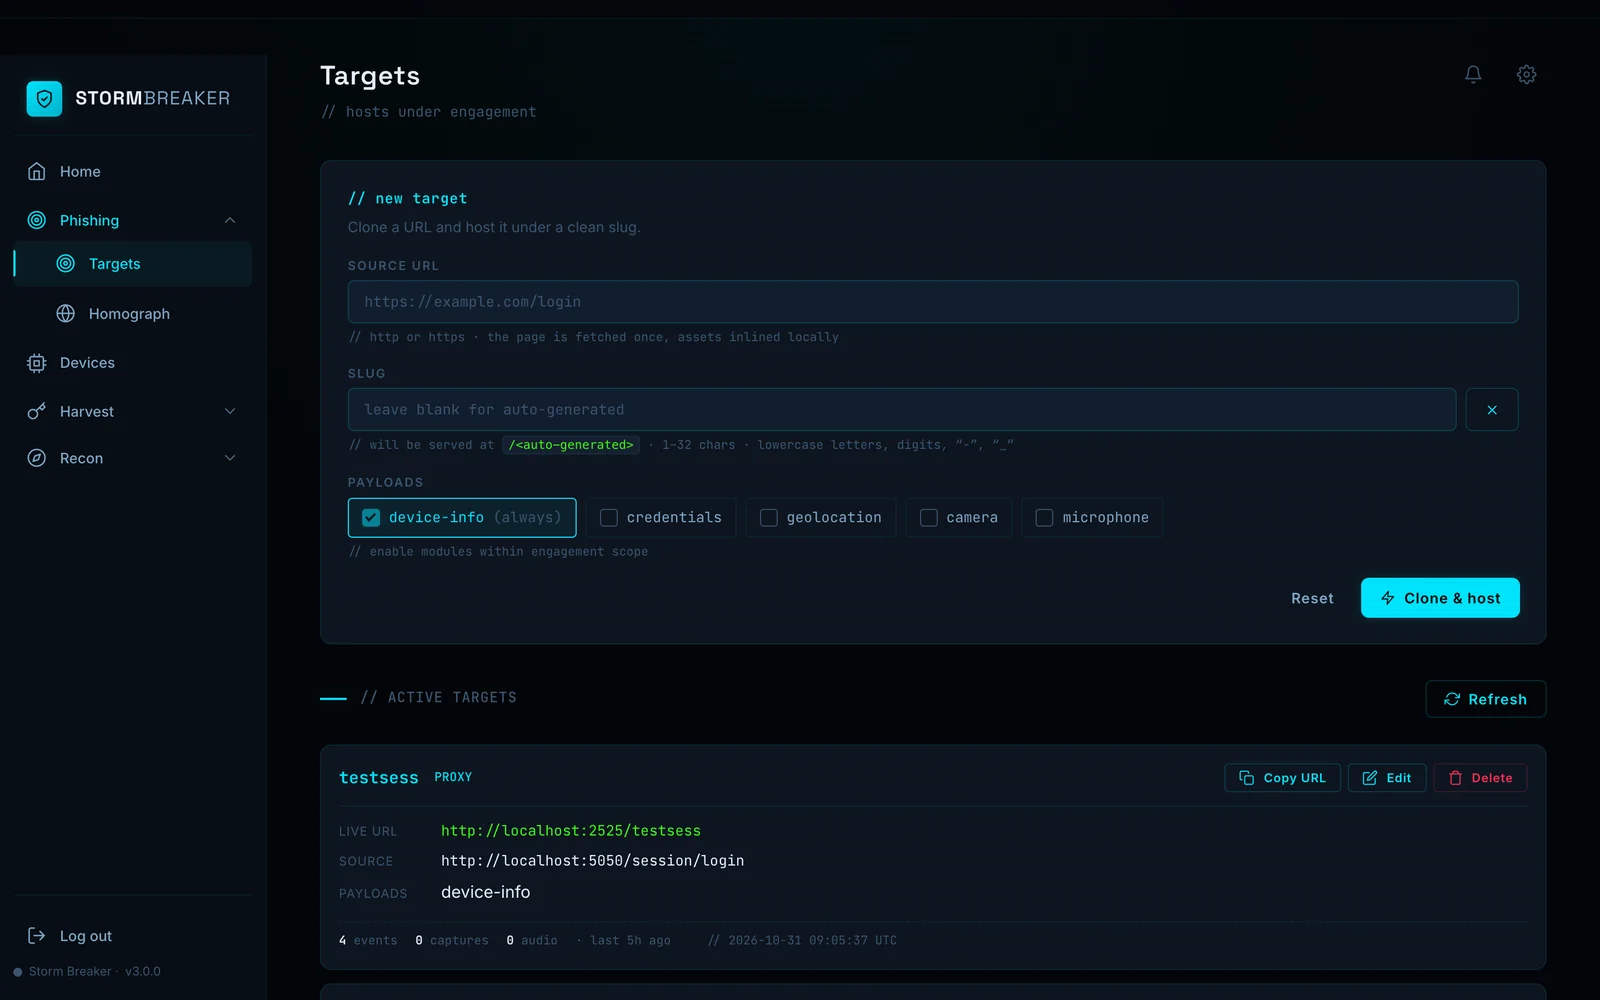
लक्ष्य — क्लोन और होस्ट

Targets

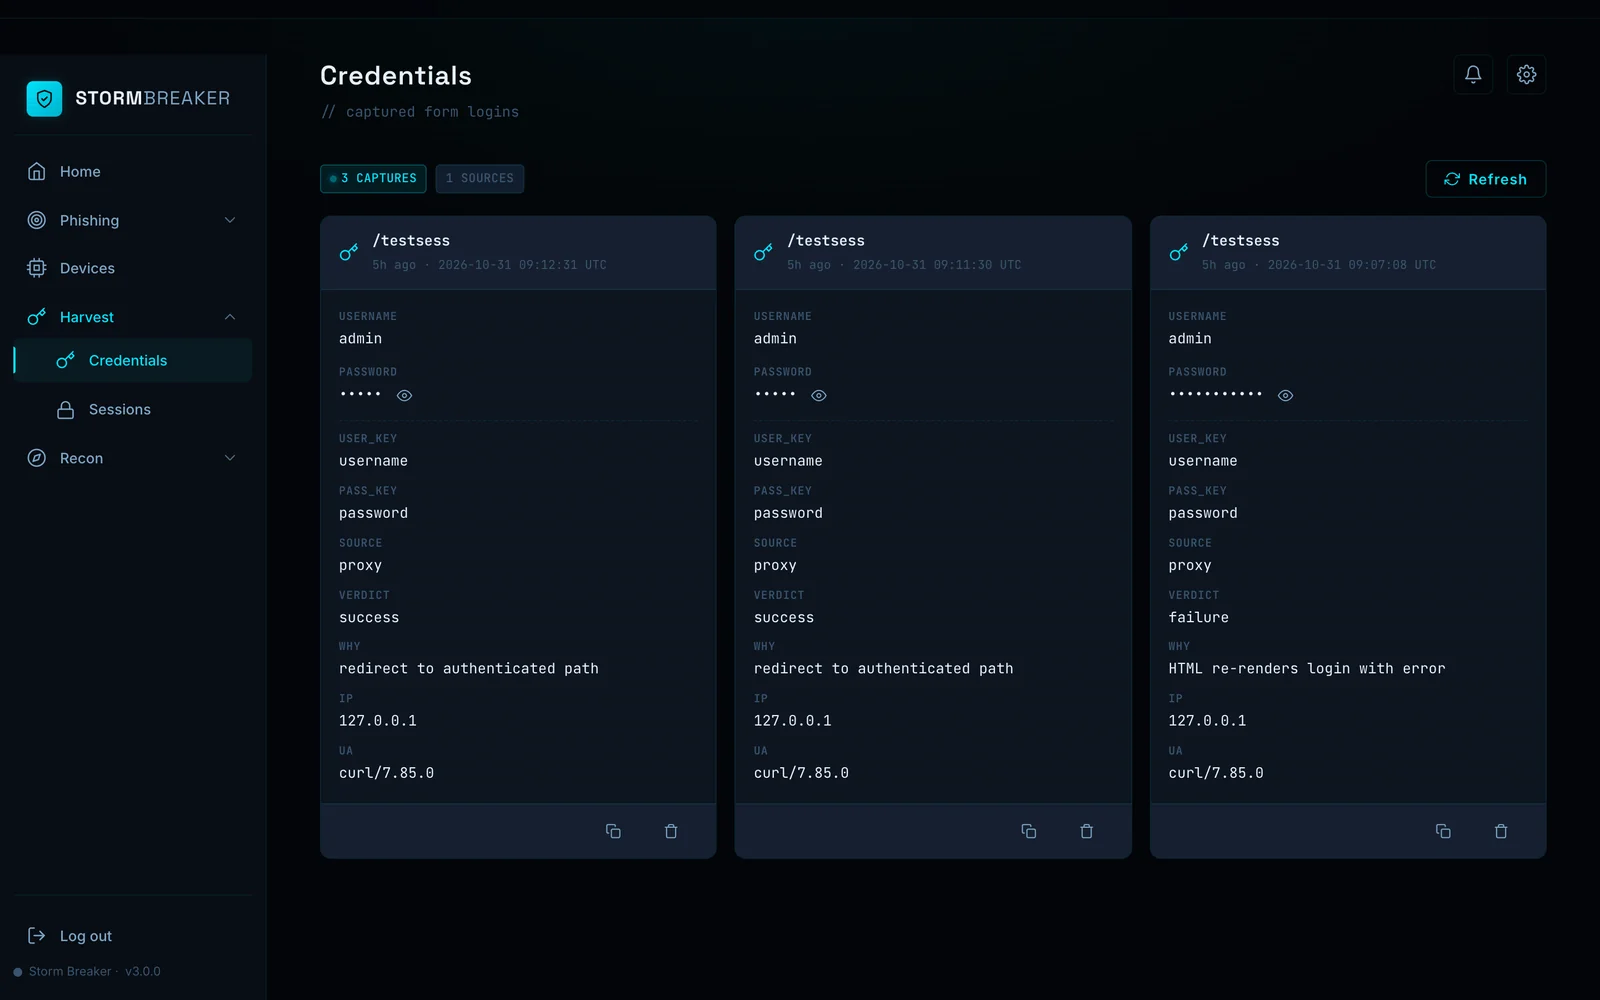
क्रेडेंशियल — कैप्चर किए गए लॉगिन

Credentials

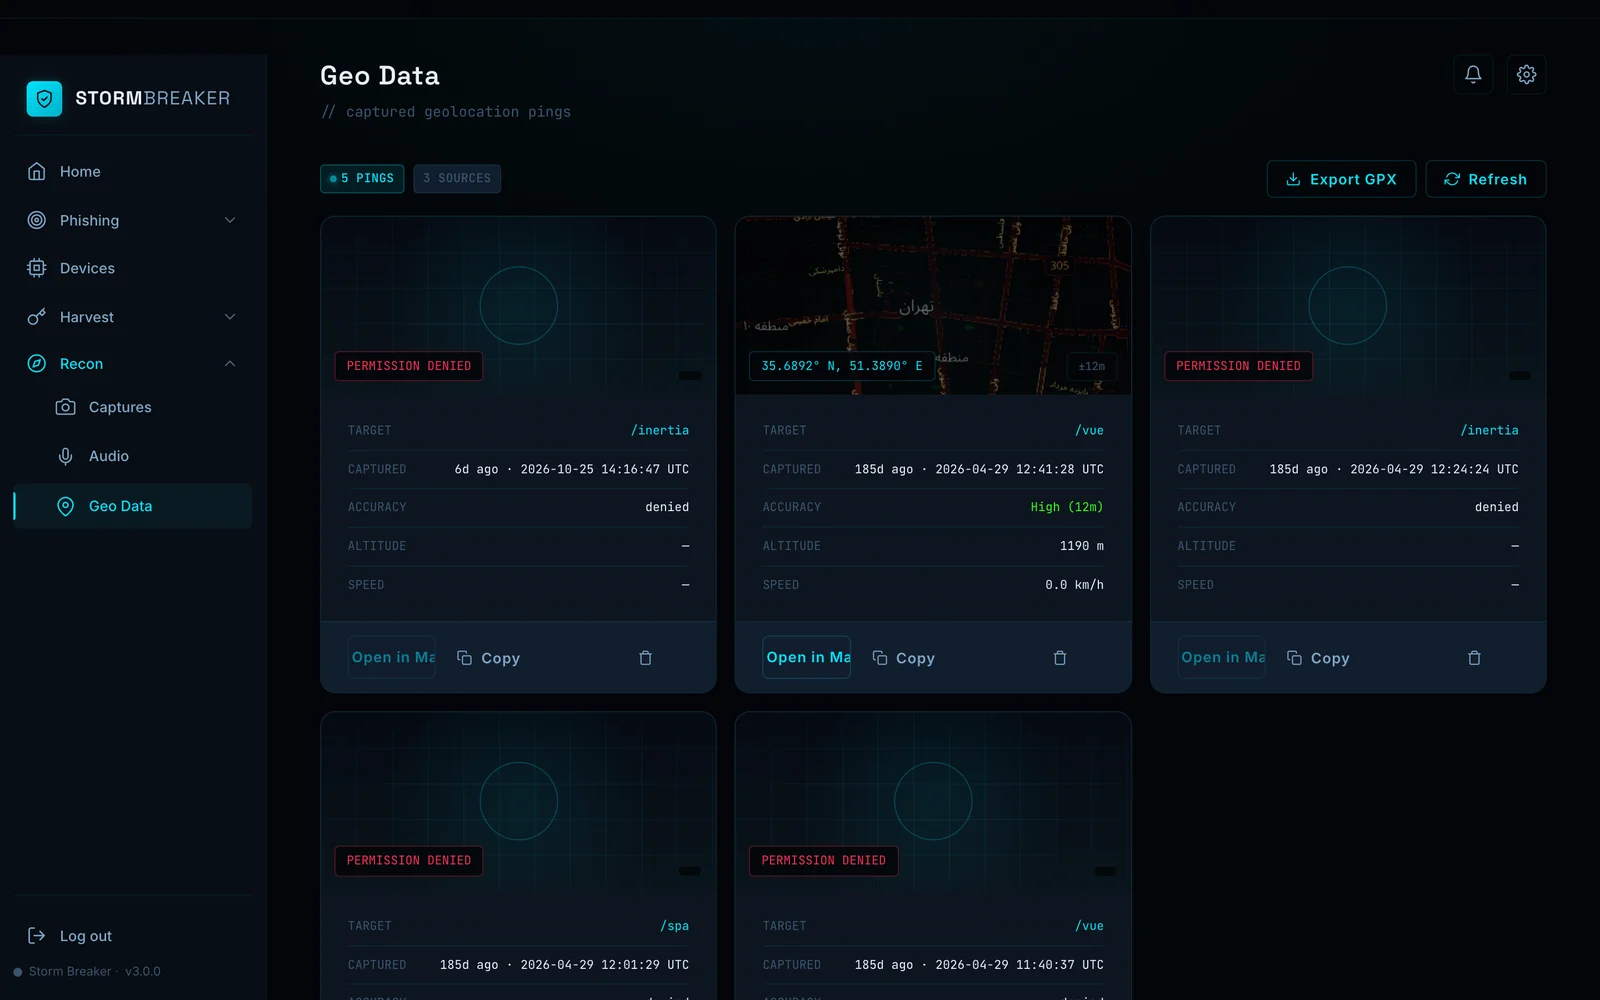
जियो डेटा — स्थान पिंग

Geo Data


त्वरित शुरुआत

git clone https://github.com/ultrasecurity/Storm-Breaker.git
cd Storm-Breaker
bash deploy.sh --local    # installs PHP + extensions (macOS & Linux)
php run-local.php

http://localhost:2525 खोलें — डिफ़ॉल्ट क्रेडेंशियल: admin / admin।

आवश्यकताएँ: PHP 7.4+ के साथ ext-sqlite3, ext-curl, ext-json, ext-session, ext-mbstring। Headless Chrome वैकल्पिक (पूर्ण SPA क्लोनिंग सक्षम करता है)। --local फ़्लैग macOS (Homebrew) और Linux (apt/dnf) पर यह सब स्वचालित रूप से संभालता है।


स्थानीय सेटअप (--local)

--local फ़्लैग केवल वे पूर्वापेक्षाएँ इंस्टॉल करता है जो आपकी अपनी मशीन पर Storm Breaker चलाने के लिए आवश्यक हैं — कोई nginx, systemd, TLS, या फ़ायरवॉल कॉन्फ़िगरेशन नहीं।

प्लेटफ़ॉर्मपैकेज मैनेजररूट आवश्यक?
macOSHomebrewनहीं
Debian / Ubuntuaptहाँ
RHEL / CentOS / Fedoradnfहाँ

यह क्या करता है:

  • PHP और आवश्यक एक्सटेंशन (sqlite3, curl, json, session) इंस्टॉल करता है
  • सत्यापित करता है कि PHP संस्करण 7.4+ है
  • headless Chrome की जाँच करता है (वैकल्पिक — पूर्ण SPA क्लोनिंग के लिए आवश्यक)
  • एक सारांश और स्थानीय सर्वर शुरू करने का कमांड प्रिंट करता है
bash deploy.sh --local       # macOS — no sudo needed
sudo bash deploy.sh --local  # Linux — needs root for package install

सेटअप के बाद, पैनल शुरू करें:

php run-local.php
# → http://localhost:2525

नोट: लोकल मोड परीक्षण और विकास के लिए है। HTTPS के साथ उत्पादन उपयोग के लिए (कैमरा/माइक/जियो के लिए आवश्यक), नीचे दिए गए पूर्ण सर्वर परिनियोजन का उपयोग करें।


सर्वर परिनियोजन

sudo bash deploy.sh

सेटअप विज़ार्ड आपको हर चीज़ के माध्यम से मार्गदर्शन करता है: सर्वर IP, HTTPS प्रमाणपत्र, और एडमिन क्रेडेंशियल। यह Debian/Ubuntu और RHEL/CentOS/Fedora को स्वचालित रूप से संभालता है।

यदि आपके पास एक डोमेन है, तो विज़ार्ड Let's Encrypt से एक मुफ़्त HTTPS प्रमाणपत्र सेट कर सकता है — बस अपना डोमेन और ईमेल तैयार रखें।

HTTPS आवश्यक है — कैमरा, माइक्रोफ़ोन, और जियोलोकेशन API केवल सुरक्षित संदर्भों में काम करते हैं।

उन्नत: फ़्लैग्स के साथ विज़ार्ड छोड़ें
sudo bash deploy.sh --ip 1.2.3.4 --domain panel.example.com --email [email protected]
फ़्लैगविवरण
--ipसर्वर IP (डिफ़ॉल्ट रूप से स्वतः पहचाना जाता है)
--domainLet's Encrypt TLS के लिए डोमेन
--emailLet's Encrypt के लिए ईमेल
--php-portआंतरिक PHP पोर्ट (डिफ़ॉल्ट: 9874)
--userसेवा उपयोगकर्ता (डिफ़ॉल्ट: stormbreaker)
--localकेवल पूर्वापेक्षाएँ इंस्टॉल करें (कोई सर्वर सेटअप नहीं)
--uninstallसेवा + nginx कॉन्फ़िग हटाएँ

उपयोग

  1. Targets पर जाएँ → एक URL दर्ज करें → payloads चुनें → Clone & host
  2. उत्पन्न https://your-domain.com/<slug> लिंक को लक्ष्य को भेजें
  3. कैप्चर किया गया डेटा Devices, Credentials, Captures, Audio, Geo Data में देखें

सुरक्षा नोट्स

  • डिफ़ॉल्ट क्रेडेंशियल बदलें — deploy स्क्रिप्ट इसके लिए संकेत देती है; इसे अवश्य करें।
  • capture.php जानबूझकर सार्वजनिक है — इसमें slug सत्यापन, path-traversal सुरक्षा, और आकार/दर सीमाएँ हैं।
  • data/ सुरक्षित है — router.php सीधे पहुँच को अवरुद्ध करता है; बैकअप के रूप में .htaccess।
  • systemd हार्डनिंग — NoNewPrivileges, PrivateTmp, ProtectSystem=full, UMask=0077।

v2 से माइग्रेट करना

php storm-web/tools/migrate-to-sqlite.php

प्रत्येक लक्ष्य से result.txt, meta.json, captures/, और audio/ को SQLite में आयात करता है। दोबारा चलाना सुरक्षित है।


लाइसेंस

MIT लाइसेंस — विवरण के लिए LICENSE देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    388
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →