#1

 brosck/mantra
「🔑」एक उपकरण जो JS फ़ाइलों और पृष्ठों में API कुंजी लीक का शिकार करने के लिए उपयोग किया जाता है
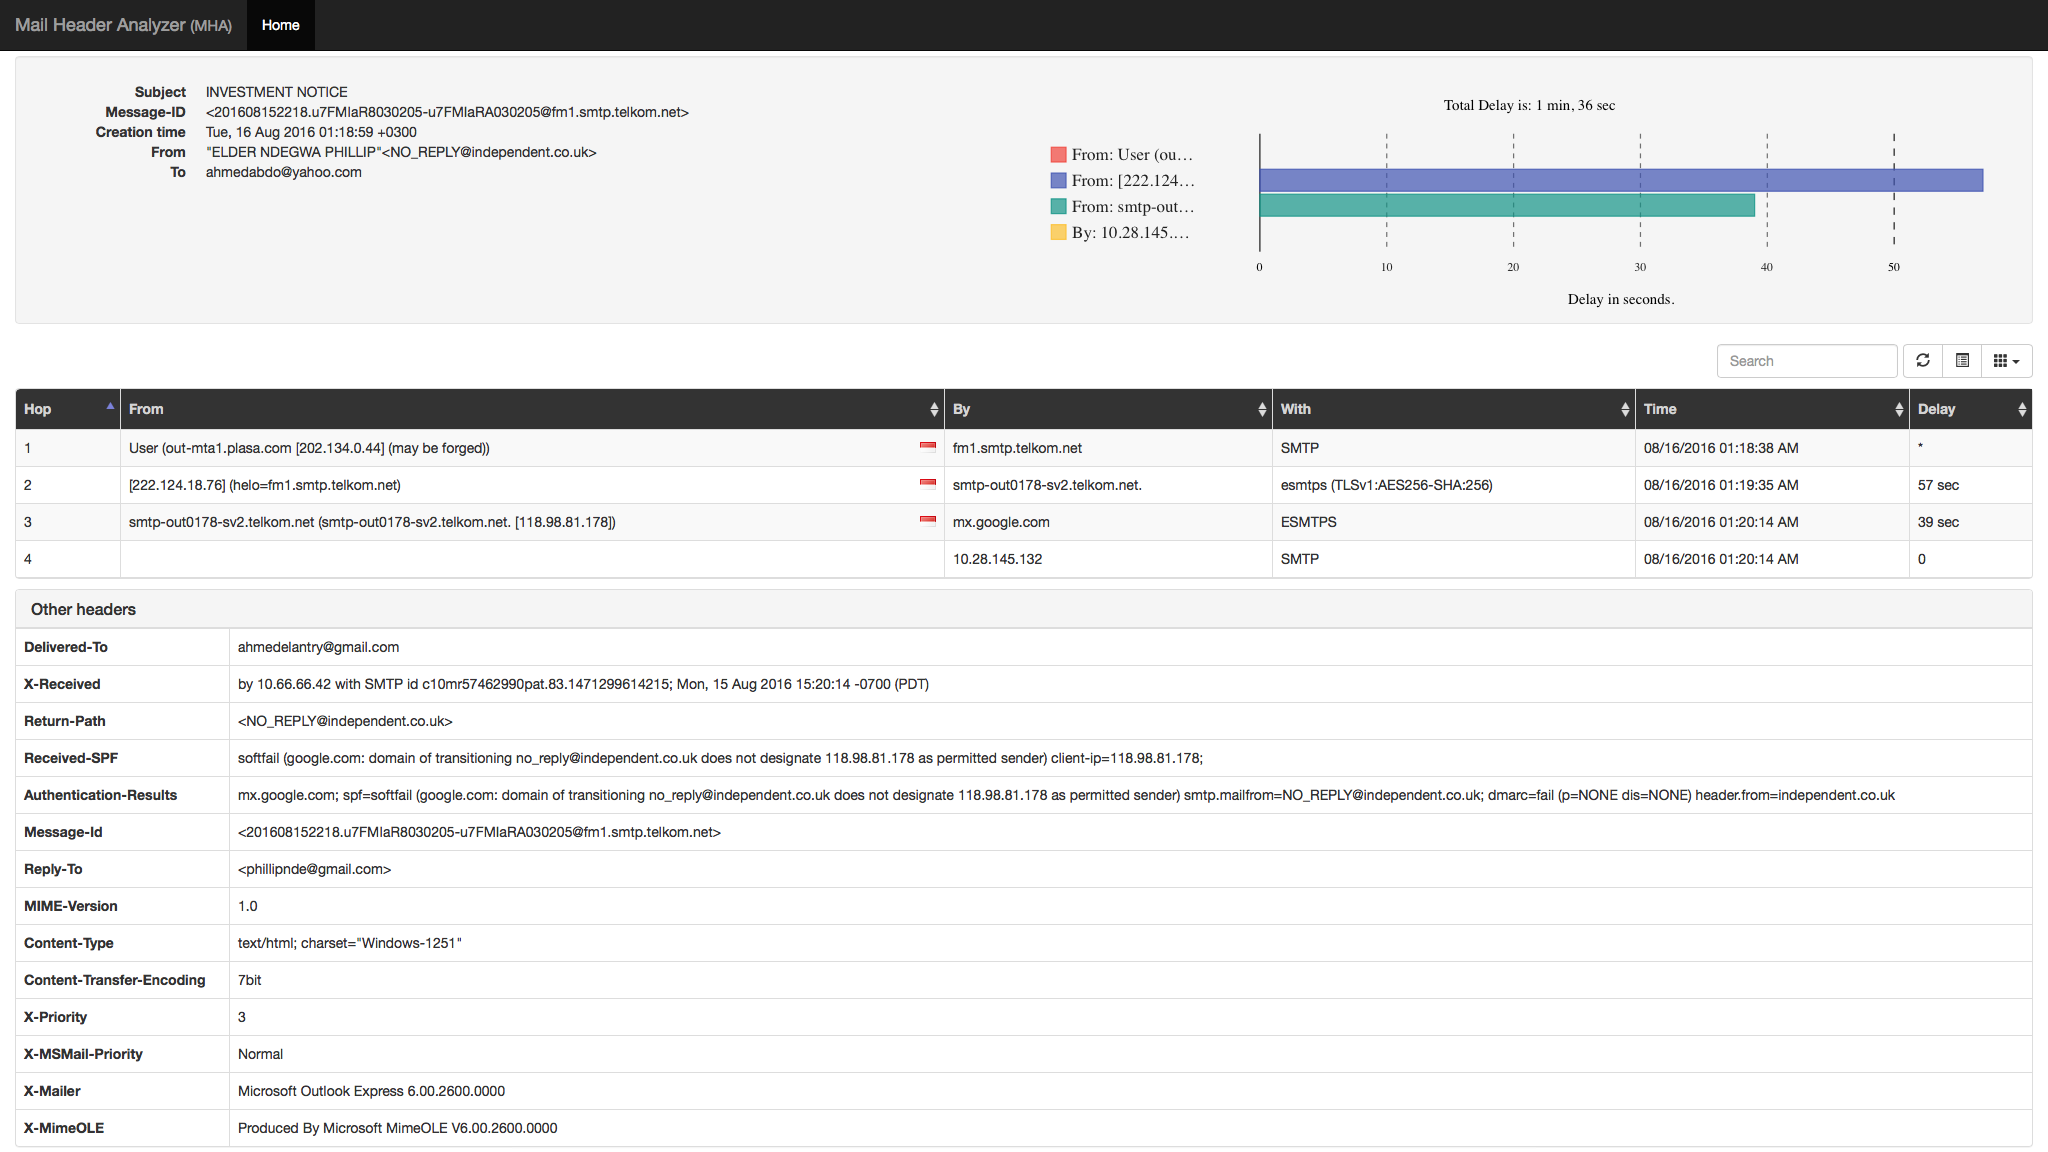 cyberdefenders/email-header-analyzer
ई-मेल हेडर विश्लेषक
 itsmehacker/darkscrape
डार्क वेबसाइटों को स्क्रैप करने के लिए OSINT टूल
 synacktiv/sccmsecrets
SCCMSecrets.py का उद्देश्य क्रेडेंशियल हार्वेस्टिंग, प्रारंभिक पहुंच और पार्श्व संचलन के लिए SCCM नीतियों के वितरण का शोषण करना है।
 r-s0n/ars0n-framework
मॉड्यूलर बग बाउंटी हंटिंग फ्रेमवर्क जो शैक्षिक फोकस के साथ रिकॉनिसेंस, सबडोमेन एन्यूमरेशन और वल्नरेबिलिटी स्कैनिंग को स्वचालित करता है, ताकि…
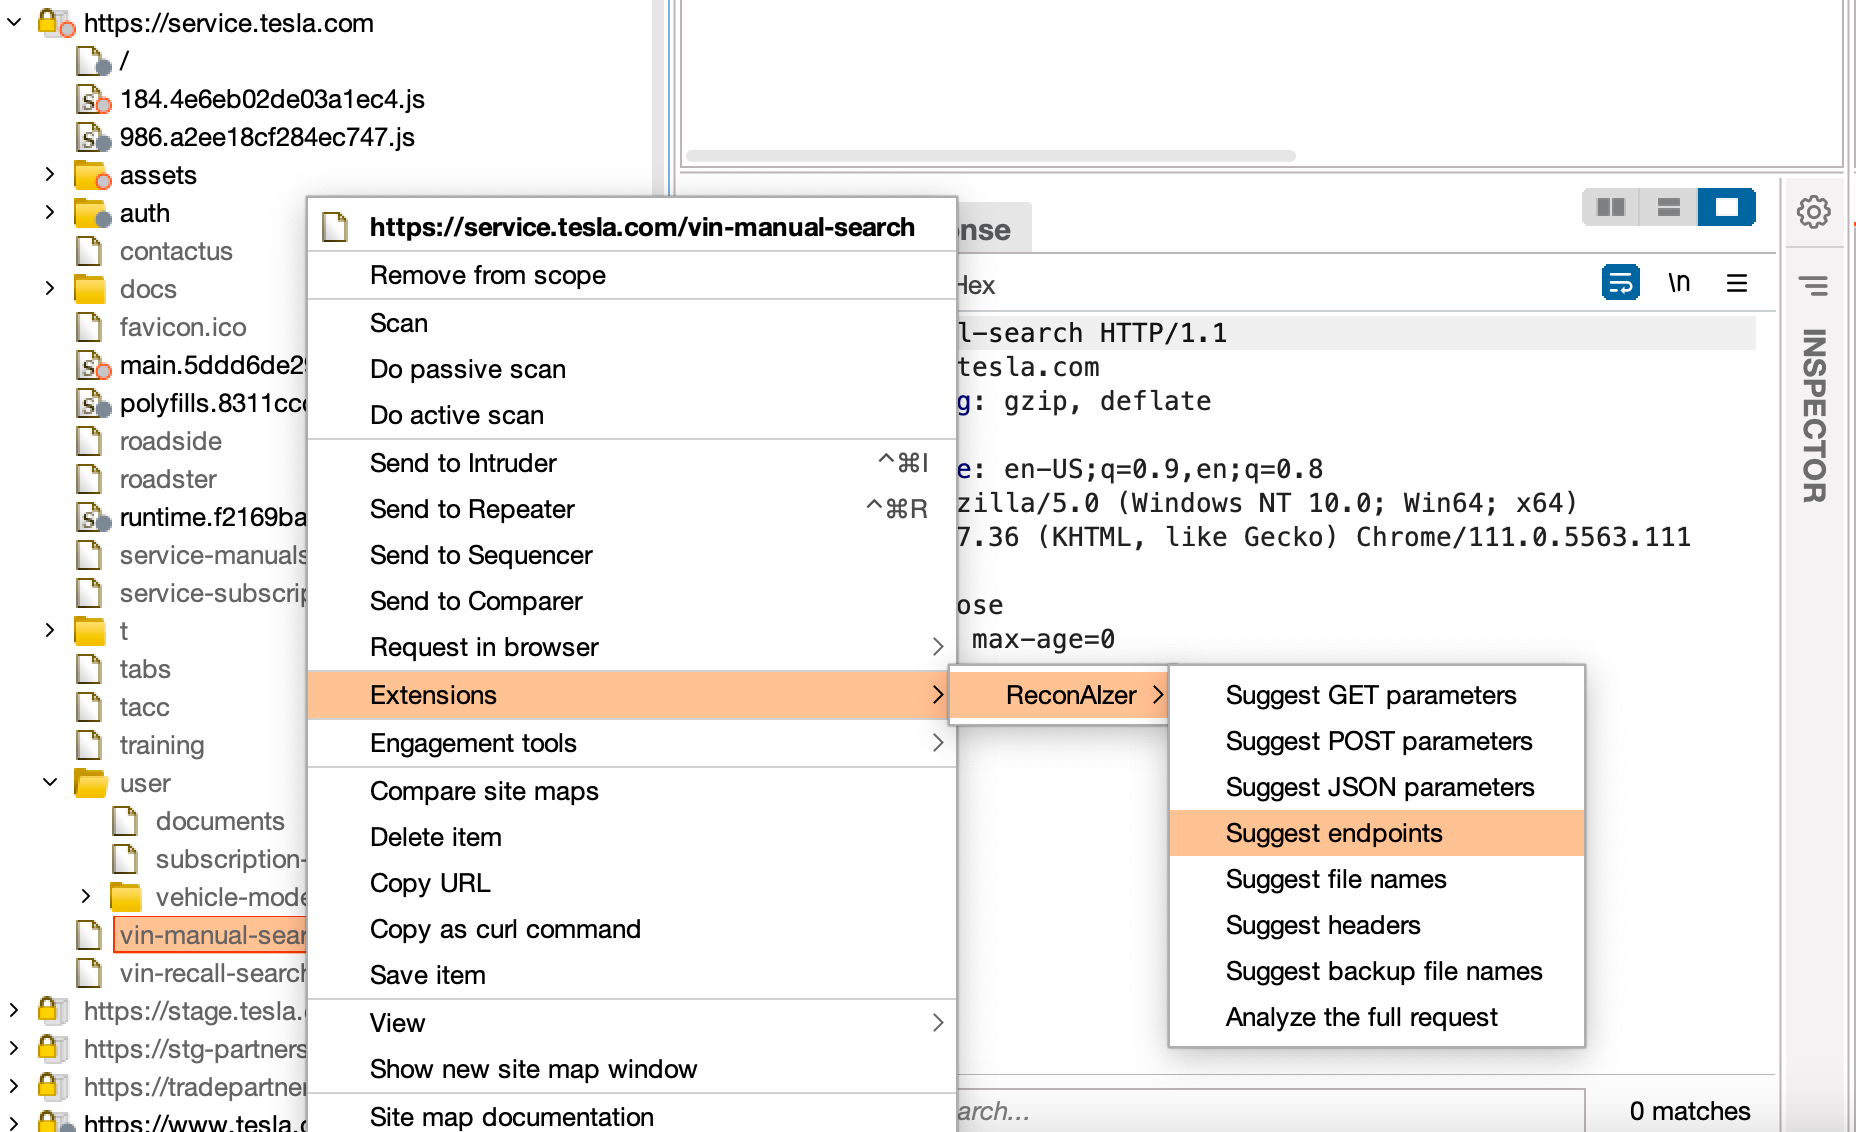 hisxo/reconaizer
बर्प सुइट एक्सटेंशन जो बर्प पर OpenAI (GPT) जोड़ता है और आपकी बग बाउंटी रीकॉन में एंडपॉइंट्स, पैराम्स, URL, सबडोमेन और बहुत कुछ खोजने में मदद करता है!
 entysec/rombuster
RomBuster एक राउटर शोषण उपकरण है जो नेटवर्क राउटर एडमिन पासवर्ड का खुलासा करने की अनुमति देता है।
 rajanagori/nightingale
Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…
 zyn3rgy/ldaprelayscan
NTLM प्रमाणीकरण के रिले से संबंधित LDAP सुरक्षा उपायों की जाँच करें
 byt3hx/jsleak
समवर्ती CLI उपकरण, वेब टोही के दौरान जावास्क्रिप्ट फ़ाइलों में गुप्त जानकारी, API कुंजियाँ और लिंक खोजने के लिए, कस्टम रेगेक्स पैटर्न समर्थन और URL…
 huntoai/rdroid
[Android RAT] PHP इंटरफ़ेस का उपयोग करके अपने एंड्रॉइड फोन को दूरस्थ रूप से प्रबंधित करें
 titanous/heartbleeder
OpenSSL CVE-2014-0160 Heartbleed भेद्यता परीक्षण
 delvelabs/batea
AI-आधारित, संदर्भ-संचालित नेटवर्क डिवाइस रैंकिंग
 aas-n/spraykatz
प्रमाण-पत्र एकत्रित करने का उपकरण जो दूरस्थ procdump और lsass प्रक्रिया के पार्स को स्वचालित करता है।
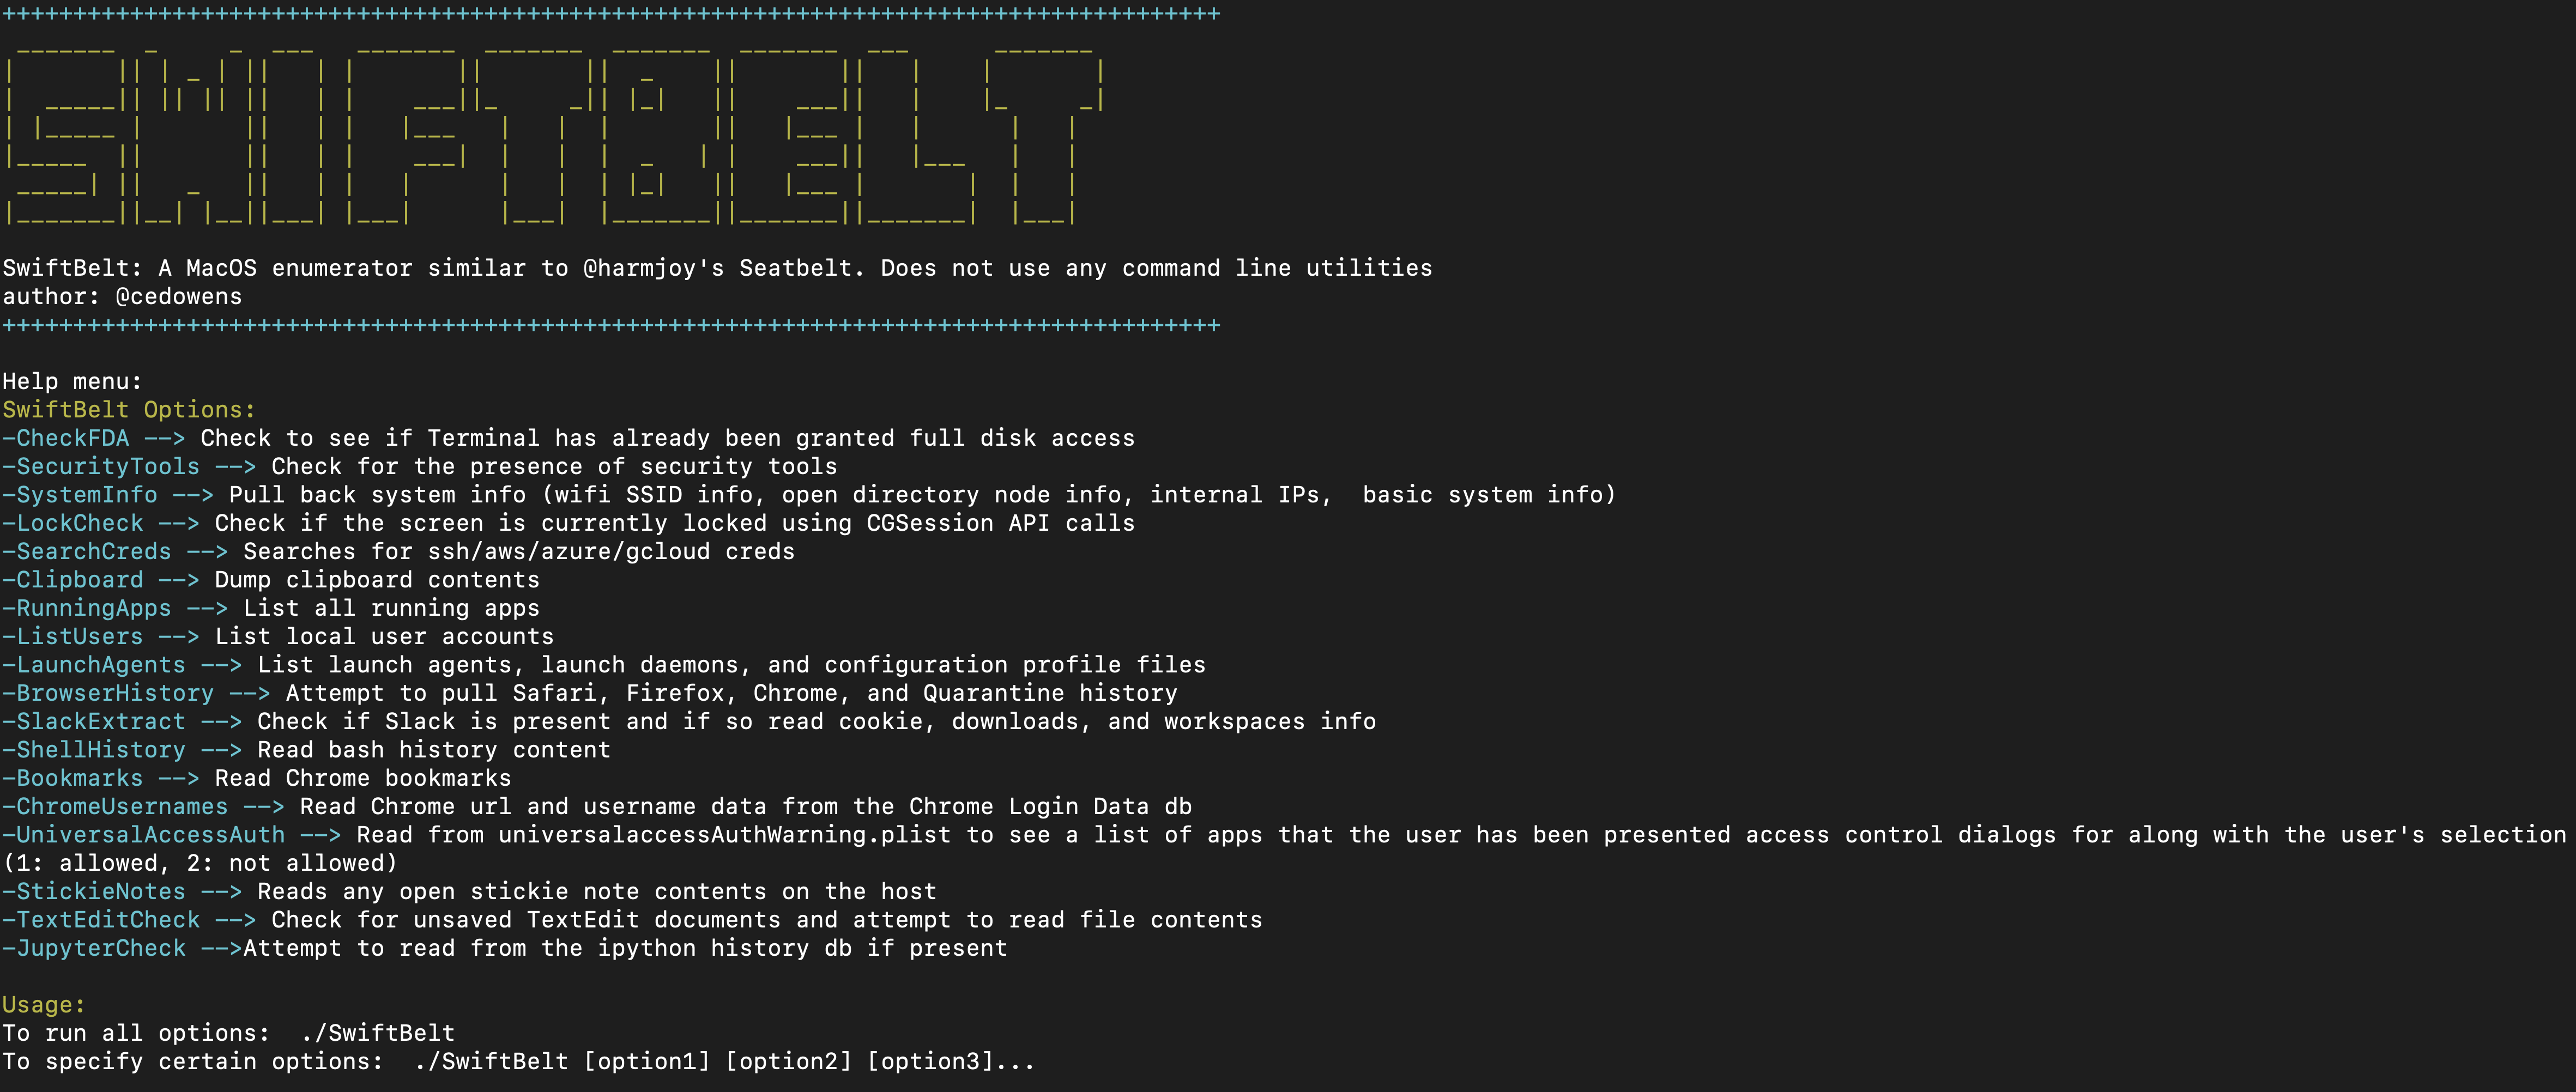 cedowens/swiftbelt
harmjoy के Windows-आधारित Seatbelt एनुमरेशन टूल से प्रेरित एक macOS एनुमरेशन टूल। लेखक: Cedric Owens
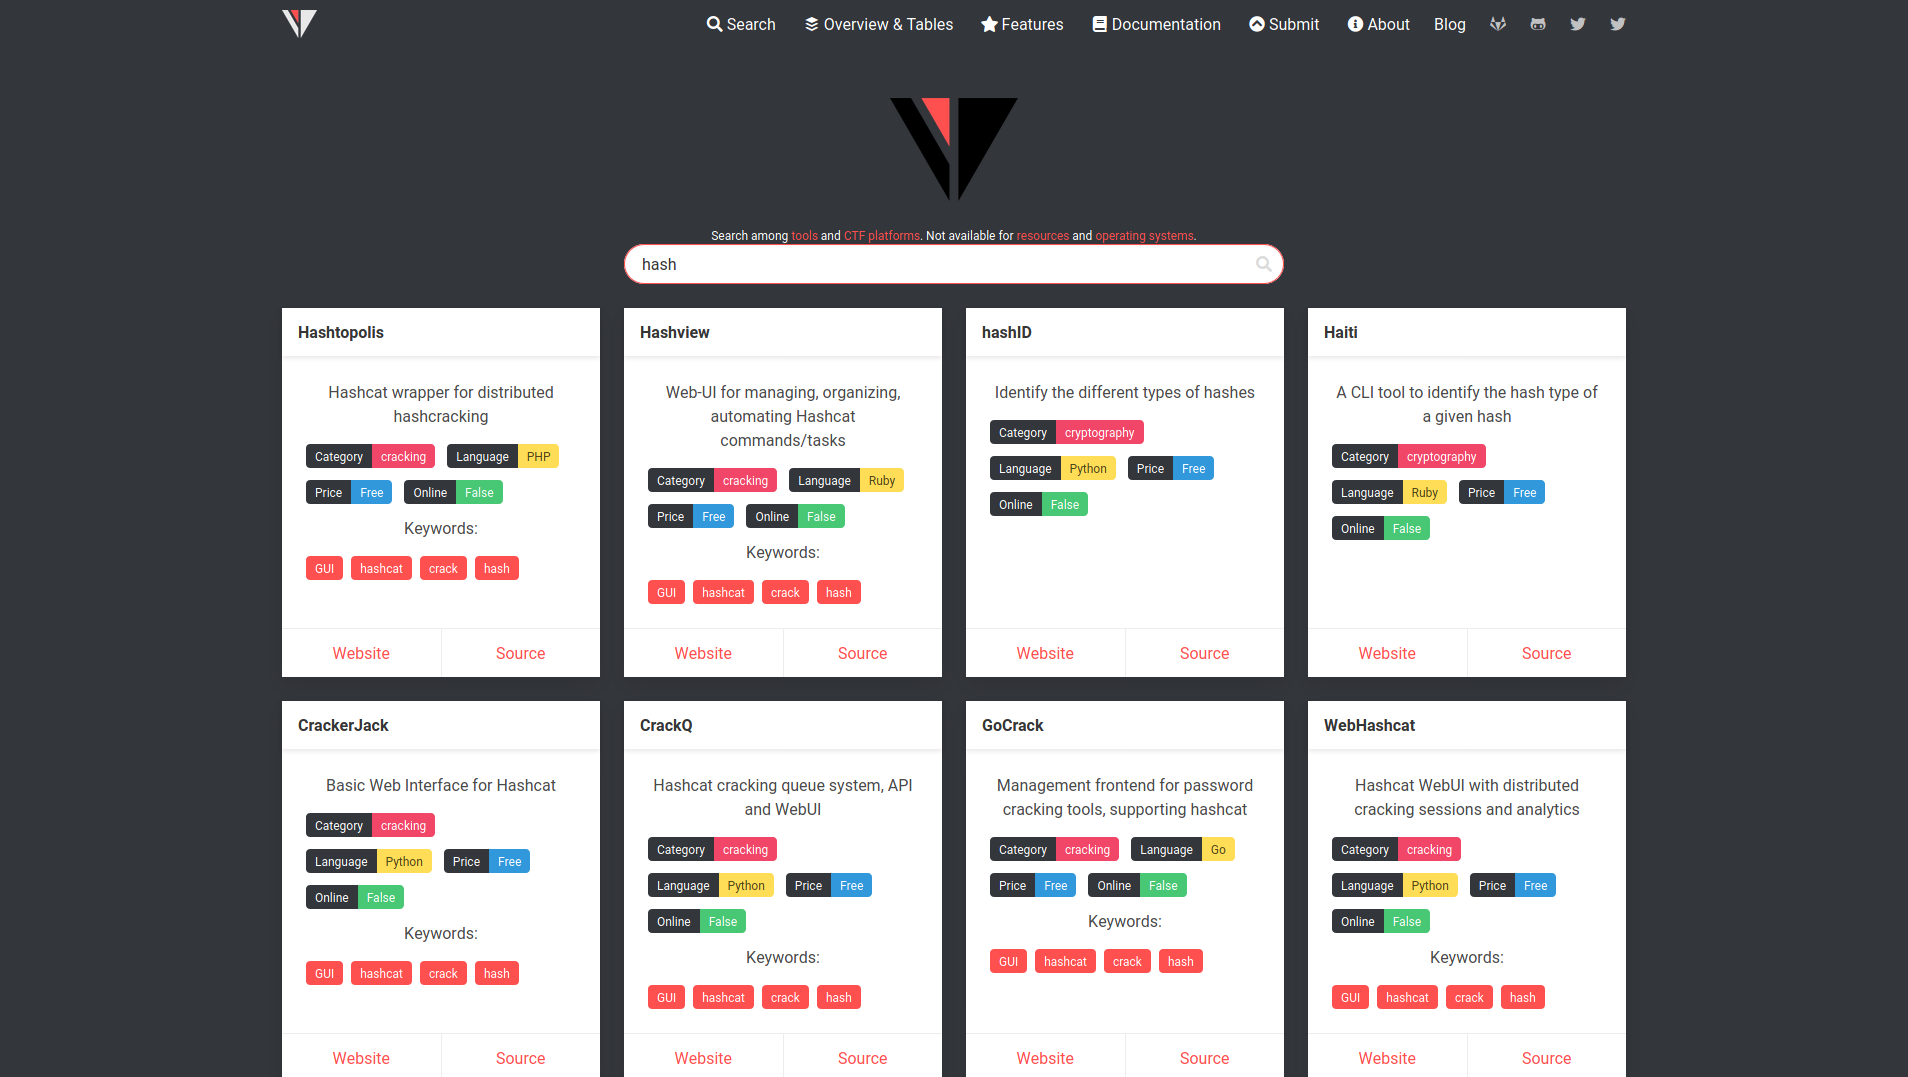 noraj/rawsec-cybersecurity-inventory
साइबरसुरक्षा से संबंधित उपकरणों और संसाधनों की एक सूची जिसका उद्देश्य लोगों को साइबरसुरक्षा से संबंधित सब कुछ खोजने में मदद करना है।
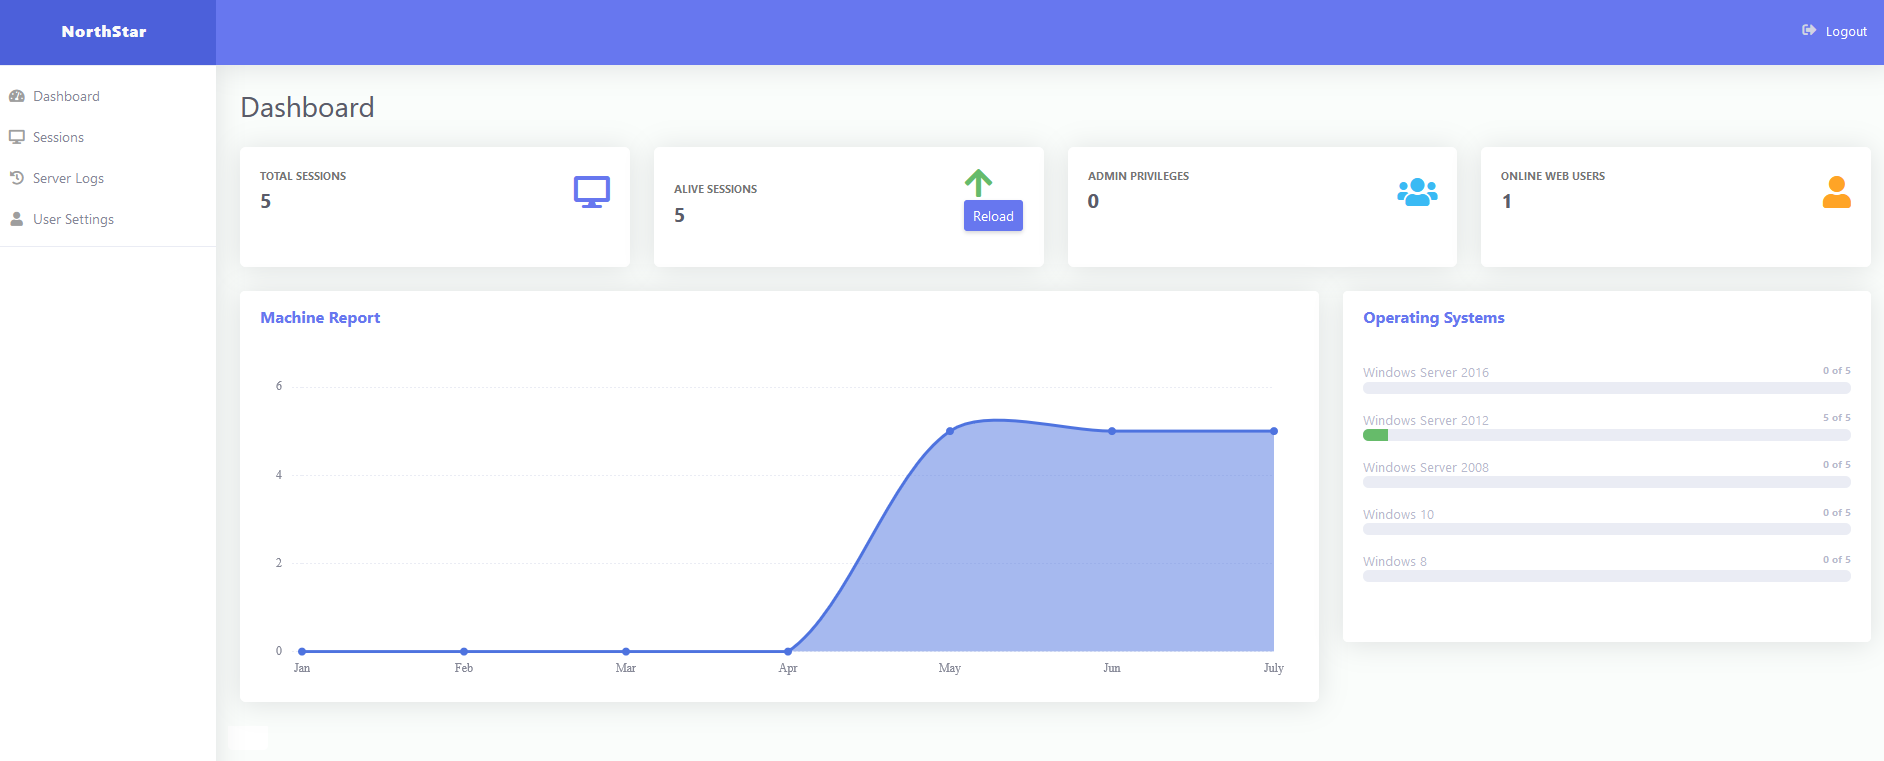 eng1ndes/northstarc2
वेब आधारित कमांड कंट्रोल फ्रेमवर्क (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC…