
 vonahisec/leprechaun
यह उपकरण नेटवर्क डेटा प्रवाह का मानचित्रण करने के लिए उपयोग किया जाता है, ताकि पेनिट्रेशन टेस्टर्स संभावित मूल्यवान लक्ष्यों की पहचान कर सकें।

                                       .-----.
                                      /   V   \
                                      |__...__|
                                      |_....._|
                                    .-'  ___  '-.
                                    \_.-`. .`-._/
              __ .--. _              (|\ (_) /|)
           .-;.-"-.-;`_;-,            ( \_=_/ )
         .(_( `)-;___),-;_),          _(_   _)_
        (.( `\.-._)-.(   ). )       /` ||'-'|| `\
      ,(_`'--;.__\  _).;--'`_)  _  /_/ (_>o<_) \_\
     // )`--..__ ``` _( o )'(';,)\_//| || : || |\\
     \;'        `````  `\\   '.\\--' |`"""""""`|//
     /                   ':.___//     \___,___/\_(
    |                      '---'|      |__|__|
    ;        Leprechaun         ;      ;""|"";
     \                         /       [] | []
      '.     #vonahisec      .'      .'  / \  '.
        '-,.__         __.,-'        `--'   `--'
         (___/`````````\___)
इस उपकरण का उद्देश्य पैनेट्रेशन टेस्टर्स को आंतरिक नेटवर्क वातावरण में संभावित रूप से मूल्यवान लक्ष्यों की पहचान करने में मदद करना है। कई होस्टों से netstat मार्गों को एकत्रित करके, आप आसानी से समझ सकते हैं कि अंदर क्या चल रहा है।
ये निर्देश आपको इस प्रोजेक्ट की एक कॉपी आपकी लोकल मशीन पर विकास और परीक्षण उद्देश्यों के लिए चालू स्थिति में लाने में मदद करेंगे। लाइव सिस्टम पर प्रोजेक्ट को तैनात करने के तरीके के बारे में नोट्स के लिए तैनाती देखें।
आरंभ करने के लिए आपको कुछ Ruby gems की आवश्यकता होगी - यदि आपके पास पहले से नहीं हैं, तो।
gem install 'securerandom'
gem install 'terminal-table'
gem install 'getopt'
अंत में, सुनिश्चित करें कि आपके पास Graphviz स्थापित है। आप इसे निम्नलिखित कमांड के साथ स्थापित कर सकते हैं:
apt install graphviz -y
यदि आप स्क्रिप्ट को बिना किसी तर्क के चलाते हैं, तो आपको निम्नलिखित सहायता मेनू दिखाई देगा:
[root:vonahisec-kali:~/scripts/leprechaun]# ./leprechaun.rb

 -------------------------------------------------------------
 Leprechaun v1.0 - Alton Johnson (@altonjx)
 -------------------------------------------------------------

  Usage: ./leprechaun.rb -f /path/to/netstat_results.txt -p <port>

  -f  File containing the output of netstat results
  -p  Port you're interested in. e.g., 80. Specify "all", "common", or separate ports with commas
  -e  The type of destination IP addresses you want to see connections to (e.g. external/internal/all)

  Example: ./leprechaun.rb -f netstat_output.txt -p 80
  Example: ./leprechaun.rb -f netstat_output.txt -p all
  Example: ./leprechaun.rb -f netstat_output.txt -p common
  Example: ./leprechaun.rb -f netstat_output.txt -p 80,443 -t external
+--------------+-----------------------------+----------------------------------+
| Server       | Number of connected clients | Highest traffic destination port |
+--------------+-----------------------------+----------------------------------+
| 192.12.70.71 | 4                           | 80/tcp (4 clients)               |
| 192.12.70.18 | 2                           | 443/tcp (2 clients)              |
| 192.12.70.45 | 1                           | 445/tcp (1 clients)              |
+--------------+-----------------------------+----------------------------------+
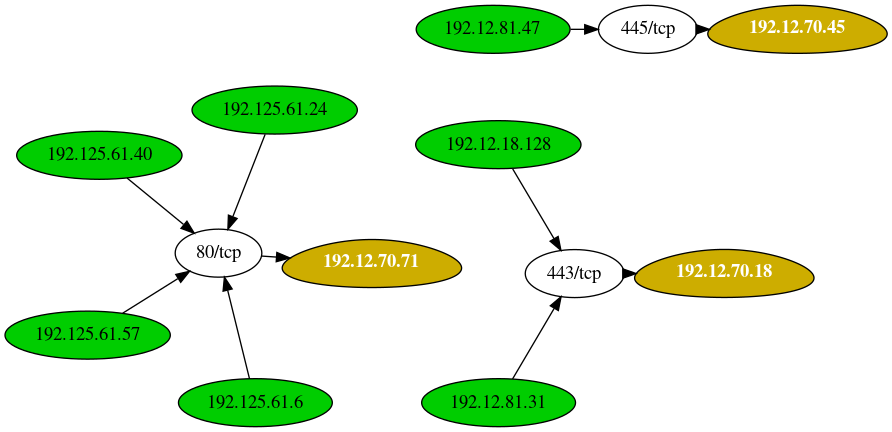
ब्लॉग पोस्ट: https://blog.vonahi.io/post-exploitation-with-leprechaun/
लिंक्डइन लेख: https://www.linkedin.com/pulse/finding-gaps-your-network-segmentation-using-johnson-oscp-osce/
यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE.md फ़ाइल देखें






