#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
लाल टीमों को लक्षित करने वाली एक नई ट्रेसिंग विधि से सावधान रहें!
 quickbreach/exchangerelayx
एक NTLM रिले टूल जो ऑन-प्रिमाइस एक्सचेंज सर्वरों के लिए EWS एंडपॉइंट पर काम करता है। हैकर्स के लिए OWA प्रदान करता है।
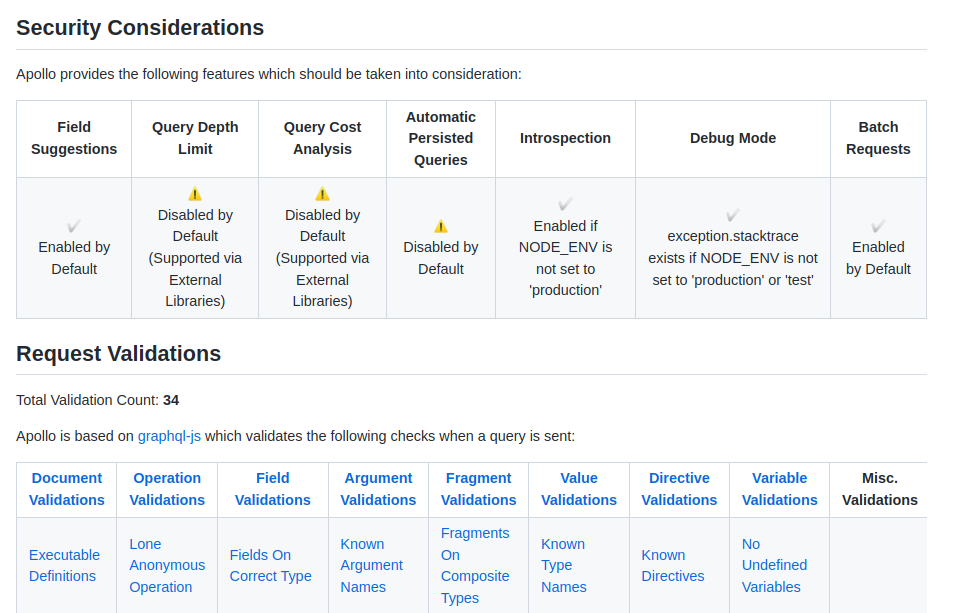 dolevf/graphw00f
GraphQL सर्वर इंजन फ़िंगरप्रिंटिंग उपकरण जो बैकएंड तकनीक की पहचान करने और GraphQL Threat Matrix के माध्यम से सुरक्षा रक्षा प्रणालियों का आकलन करने के…
 lkarlslund/ldapnomnom
चुपचाप और गुमनाम रूप से, LDAP Ping अनुरोधों (cLDAP) का दुरुपयोग करके डोमेन नियंत्रकों से अत्यधिक तेज़ गति पर Active Directory उपयोगकर्ता नामों को…
 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained पिछली लर्निंग चैलेंज सीरीज़ #Learn365 के बाद एक नई सीरीज़ है। #SecurityExplained सीरीज़ का उद्देश्य कई…
 davidpepper/fierce-domain-scanner
Fierce.pl डोमेन स्कैनर
 flipkart-incubator/rta
Red team Arsenal - कंपनी की layer 7 संपत्तियों में सुरक्षा कमजोरियों का पता लगाने के लिए एक बुद्धिमान स्कैनर।
 diracdeltas/sniffly
HSTS का उपयोग करके ब्राउज़र इतिहास सूंघना
 nccgroup/steppingstones
Cobalt Strike और BloodHound एकीकरण के साथ वेब-आधारित रेड टीम गतिविधि लॉगिंग, रिपोर्टिंग और स्थितिजन्य जागरूकता उपकरण।
 jimywork/shodanwave
Shodanwave नेटवेव आईपी कैमरा से जानकारी खोजने और प्राप्त करने के लिए एक उपकरण है।
 cogiceo/gpohound
आक्रामक GPO डंपिंग और विश्लेषण उपकरण जो BloodHound डेटा का लाभ उठाता है और उसे समृद्ध करता है
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
पहचान आर्टिफैक्ट जनरेटर जो cPanel/WHM प्रमाणीकरण बायपास (CVE-2026-41940) को सत्यापित करता है और CRLF इंजेक्शन के माध्यम से RCE प्रदर्शित करता है, जो…
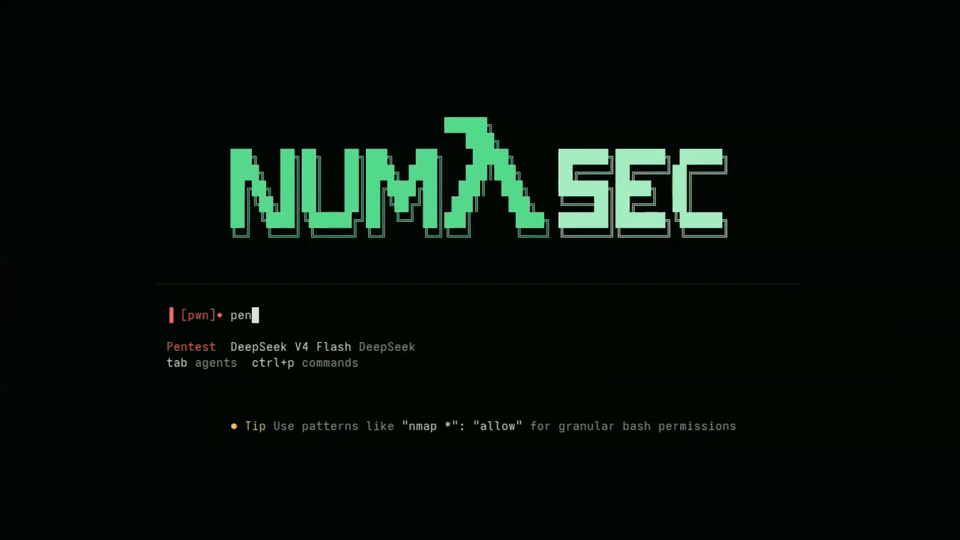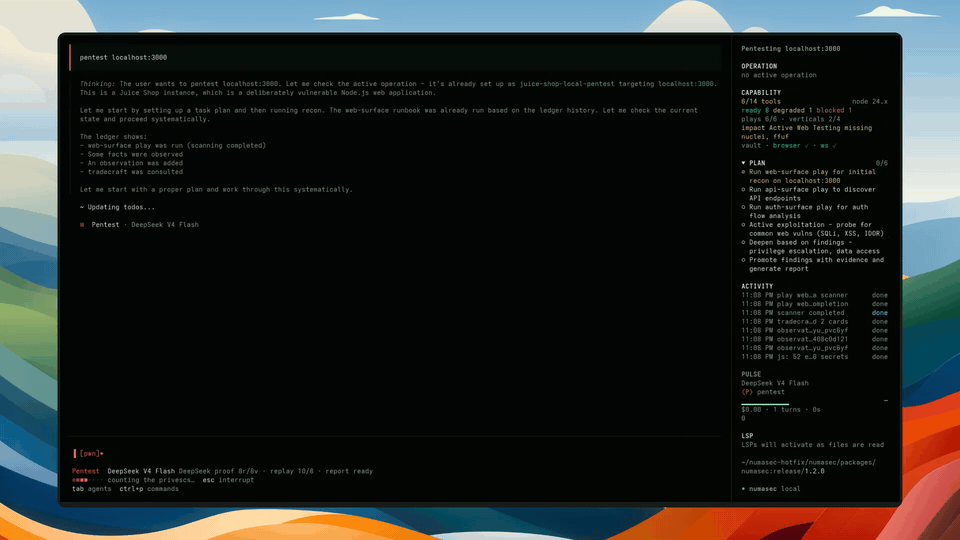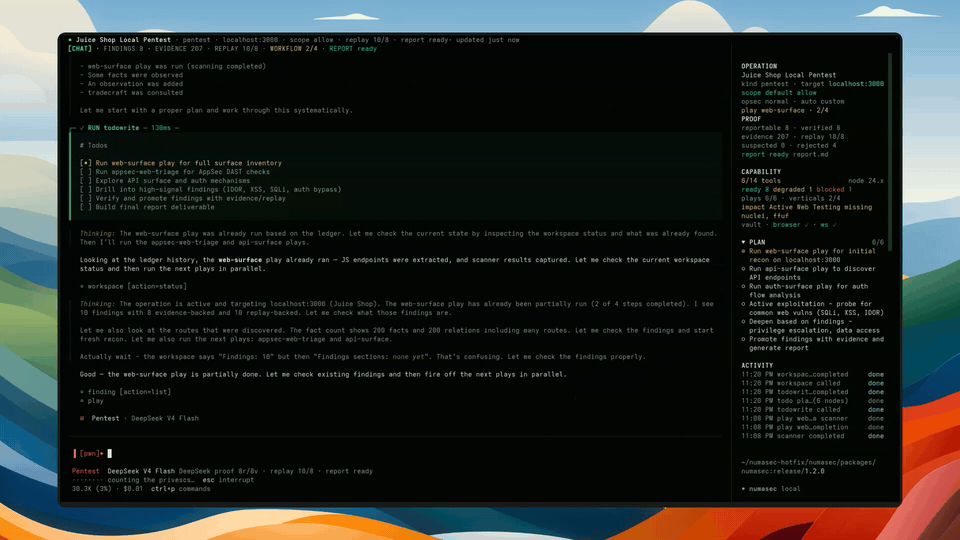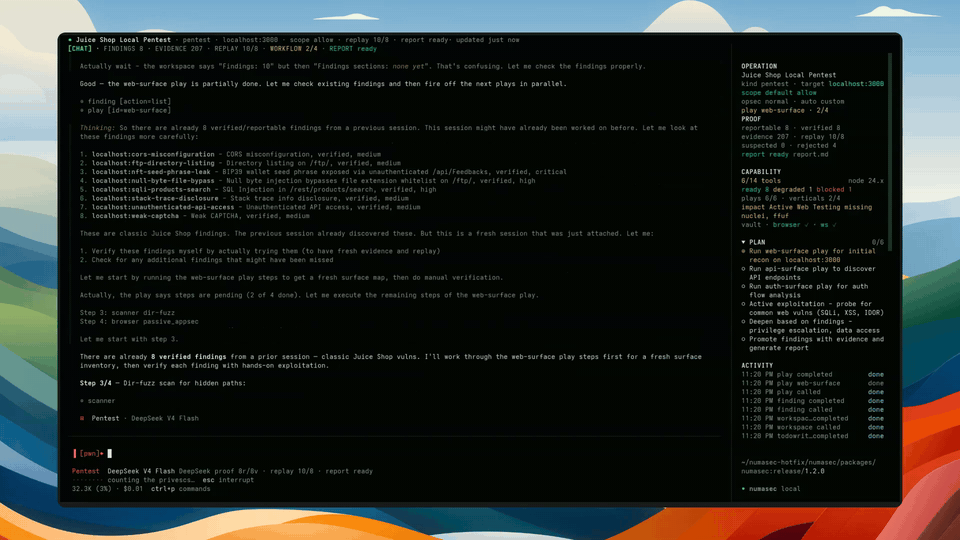 francescostabile/numasec
एक AI सुरक्षा एजेंट जो आपके टर्मिनल में चलता है, अधिकृत AppSec, pentest, OSINT, और CTF वर्कफ़्लो के लिए स्थानीय टूल, रनबुक और एजेंटों का…
 riramar/hsecscan
HTTP प्रतिक्रिया हेडर के लिए एक सुरक्षा स्कैनर।
 chiefautism/privacy-parser
OpenAI Privacy Filter का उल्टा: वही 1.5B मॉडल, PII को मास्क करने के बजाय संरचित स्पैन के रूप में लौटाता है।
 vivami/sauroneye
खोज उपकरण जो विशिष्ट शब्दों वाली फ़ाइलों को खोजने के लिए है, उदा. पासवर्ड वाली फ़ाइलें।