 nebulock-inc/agentic-threat-hunting-framework
ATHF एजेंटिक खतरा खोज के लिए एक ढांचा है - ऐसी प्रणालियाँ बनाना जो याद रख सकें, सीख सकें और बढ़ती स्वायत्तता के साथ कार्य कर सकें।




त्वरित शुरुआत • इंस्टॉलेशन • दस्तावेज़ीकरण • उदाहरण
अपने थ्रेट हंटिंग प्रोग्राम को स्मृति और एजेंसी दें।
एजेंटिक थ्रेट हंटिंग फ्रेमवर्क (ATHF) आपके थ्रेट हंटिंग प्रोग्राम के लिए स्मृति और ऑटोमेशन परत है। यह आपके हंट्स को संरचना, दृढ़ता और संदर्भ देता है - जिससे हर पिछली जांच मनुष्यों और AI दोनों के लिए सुलभ हो जाती है।
ATHF किसी भी हंटिंग पद्धति (PEAK, TaHiTI, या आपकी अपनी प्रक्रिया) के साथ काम करता है। यह प्रतिस्थापन नहीं है; यह वह परत है जो आपकी मौजूदा प्रक्रिया को AI-तैयार बनाती है।
ATHF थ्रेट हंटिंग प्रोग्रामों के लिए संरचना और दृढ़ता प्रदान करता है। यह एक मार्कडाउन-आधारित फ्रेमवर्क है जो:
अधिकांश थ्रेट हंटिंग प्रोग्राम एक बार हंट समाप्त होने के बाद मूल्यवान संदर्भ खो देते हैं। नोट्स Slack या टिकटों में रहते हैं, क्वेरीज़ एक बार लिखी जाती हैं और भुला दी जाती हैं, और सीखे गए सबक केवल विश्लेषकों के दिमाग में रहते हैं।
यहां तक कि AI उपकरण भी हर बार शून्य से शुरू करते हैं, आपके वातावरण, आपके डेटा, या आपके पिछले हंट्स तक पहुंच के बिना।
ATHF आपके हंट्स को संरचना, दृढ़ता और संदर्भ देकर इसे बदल देता है।
और पढ़ें: docs/why-athf.md
प्रत्येक थ्रेट हंट एक ही बुनियादी चक्र का पालन करता है: Learn → Observe → Check → Keep।
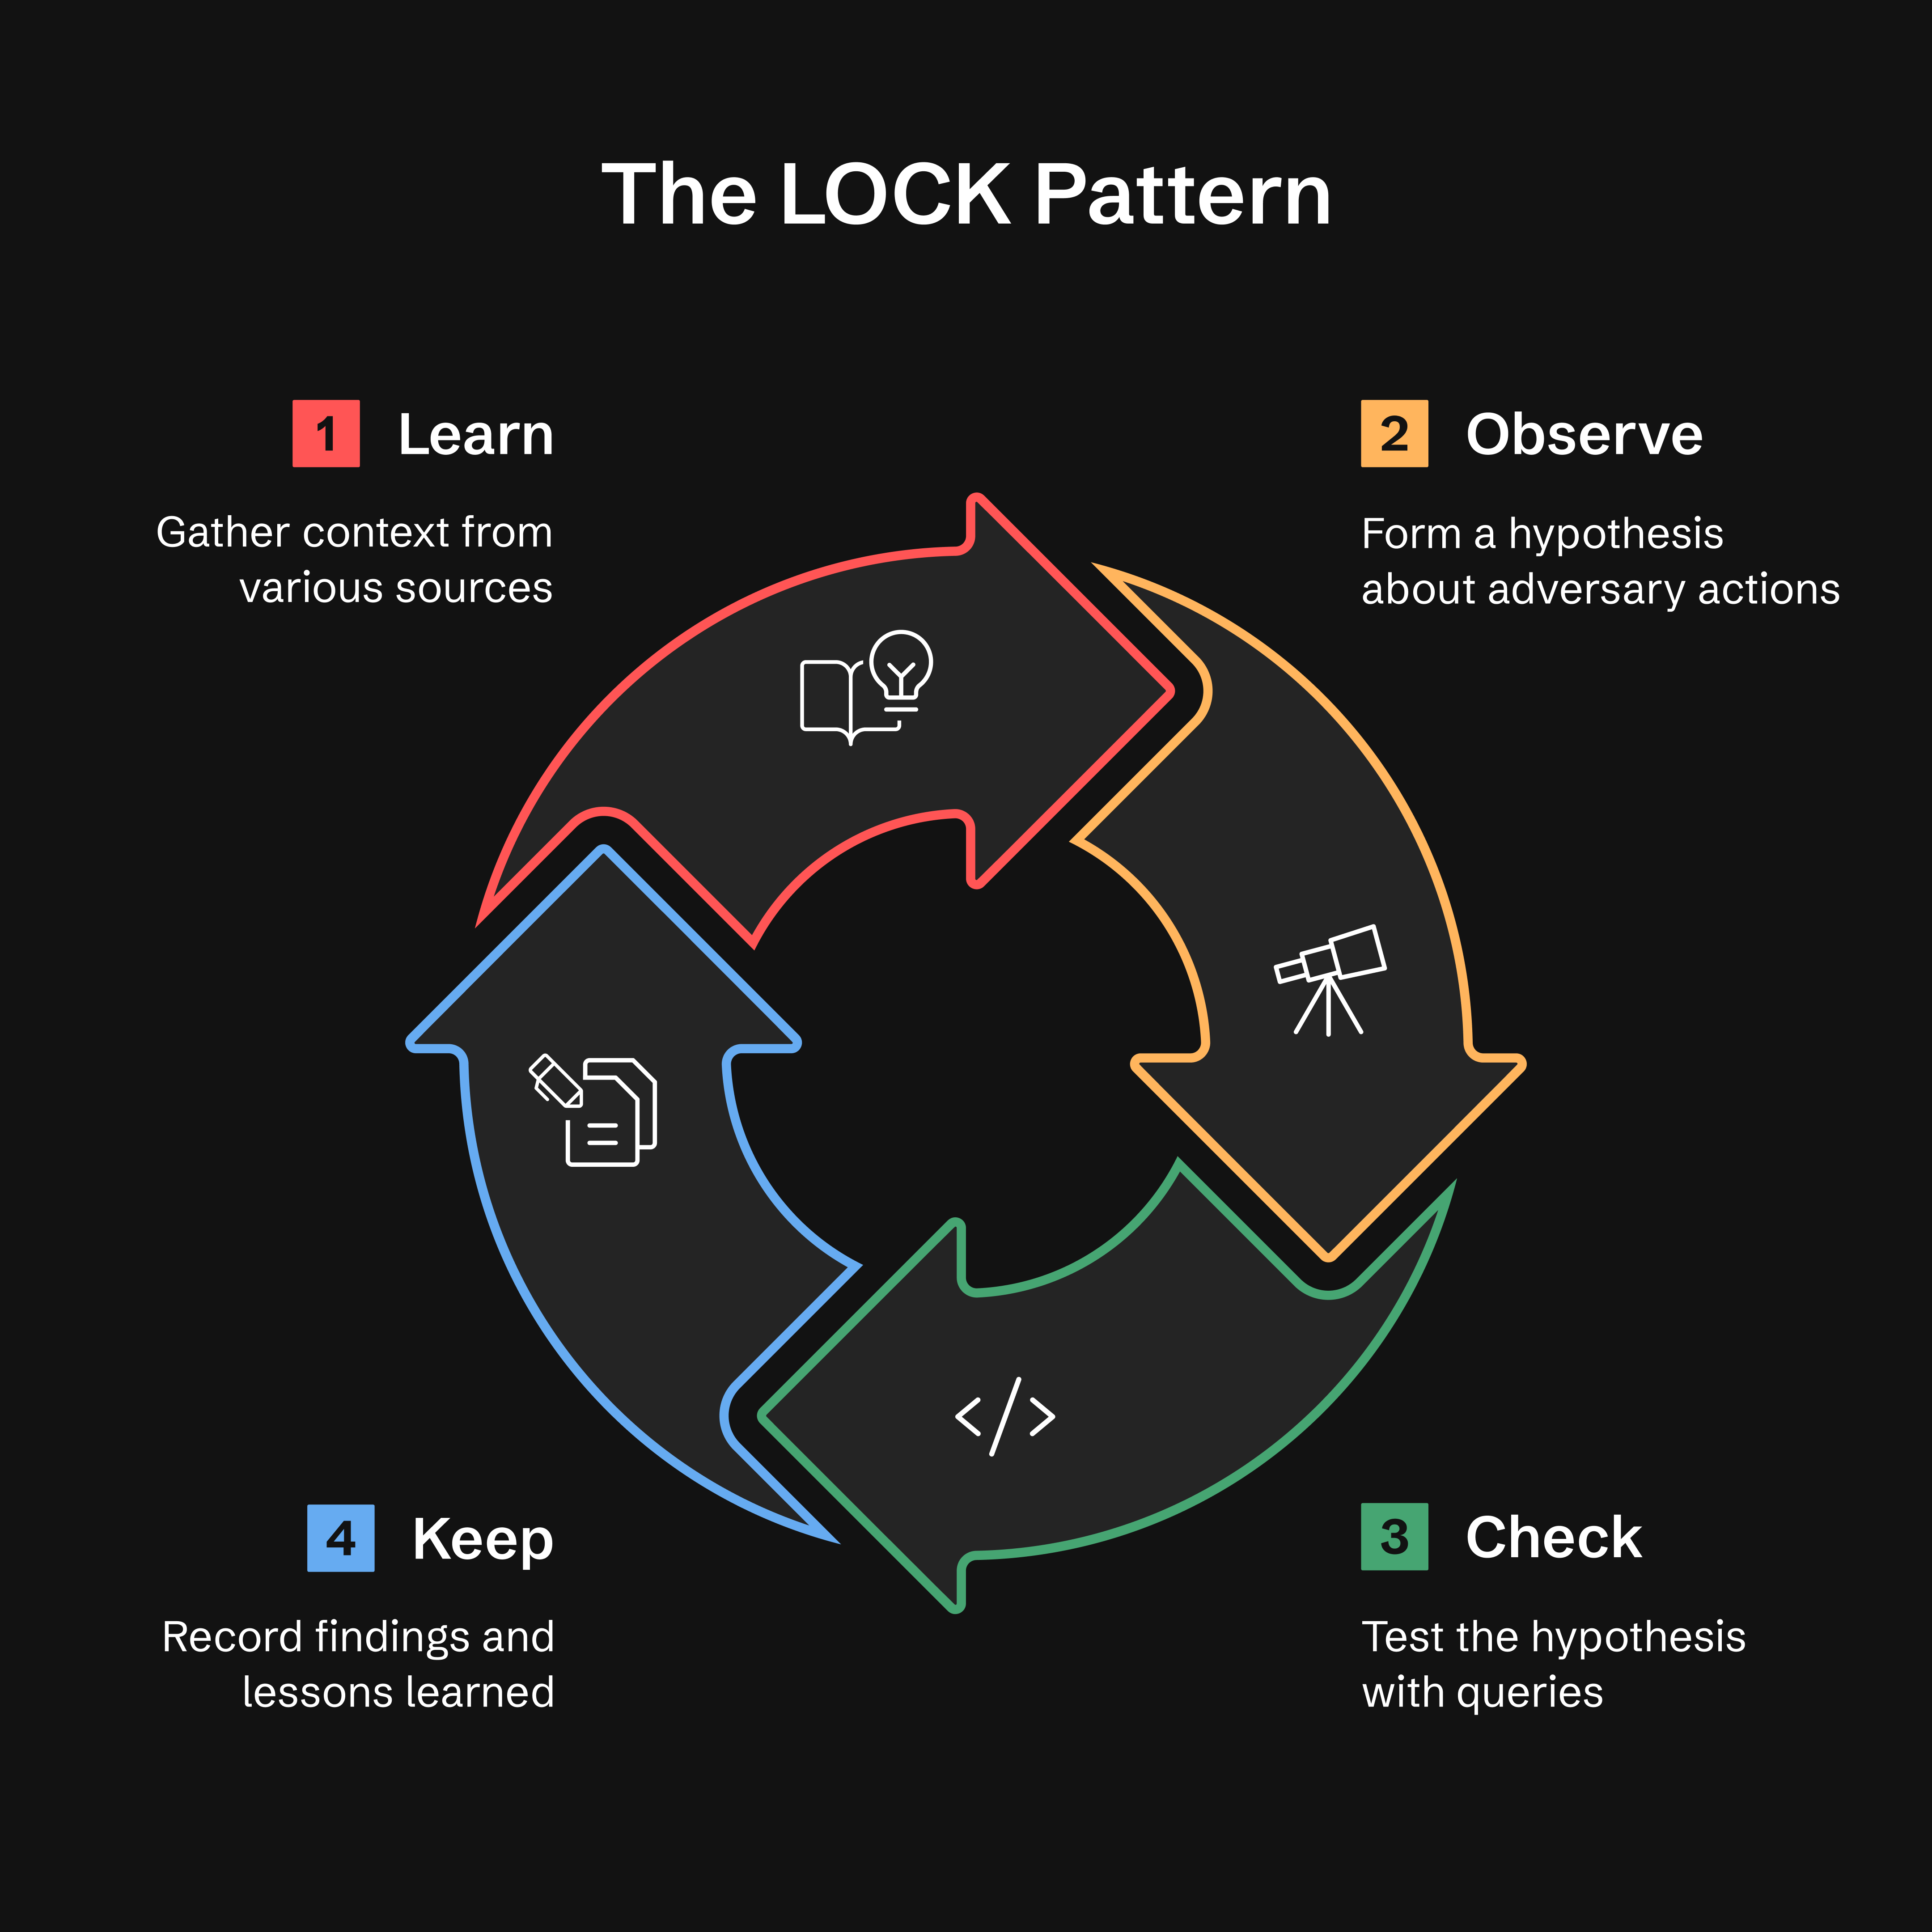
LOCK क्यों? यह उपयोग करने के लिए पर्याप्त छोटा है और एजेंटों के लिए व्याख्या करने के लिए पर्याप्त सख्त है। इस प्रारूप में प्रत्येक हंट को कैप्चर करके, ATHF AI सहायकों के लिए पिछले काम को याद करना और पिछले परिणामों के आधार पर परिष्कृत क्वेरीज़ सुझाना संभव बनाता है।
और पढ़ें: docs/lock-pattern.md
किसी हंट के KEEP चरण को पूरा करने के बाद, GATES विधि यह सत्यापित करती है कि आपके निष्कर्षों को उत्पादन डिटेक्शन, आवर्ती हंट्स, या सलाह में पदोन्नत किया जाना चाहिए या नहीं।
Generalizable, Additive, Tunable, Exposure-tested, Sustainable
नोट: GATES को ATHF फ्रेमवर्क के साथ काम करने के लिए डिज़ाइन किया गया है और उस संदर्भ में इसका व्यापक रूप से परीक्षण किया गया है। जबकि कार्यप्रणाली (5 BASE मानदंड, निर्णय प्रकार) वैचारिक रूप से पोर्टेबल है, हम सर्वोत्तम परिणामों के लिए इसे पूर्ण ATHF वर्कफ़्लो के हिस्से के रूप में उपयोग करने की सलाह देते हैं। पूर्ण एकीकरण के लिए
.claude/skills/gates/देखें।
इंस्टॉलेशन: GATES वर्तमान में केवल
git cloneके माध्यम से उपलब्ध है। जिन उपयोगकर्ताओं नेpip installके माध्यम से इंस्टॉल किया है, उन्हें GATES तक पहुंचने के लिए रिपॉजिटरी को क्लोन करना चाहिए। हम GATES को pip वितरण में शामिल करने पर काम कर रहे हैं (Issue #21 के रूप में ट्रैक किया गया)।
GATES दो-स्तरीय फ्रेमवर्क का उपयोग करके हंट-व्युत्पन्न डिटेक्शन का मूल्यांकन करता है: 5 BASE मानदंड (हंट डेटा से मूल्यांकित) तैनाती उम्मीदवारों की पहचान करते हैं, जबकि 5 ADVANCED मानदंड (उत्पादन में सत्यापित) कम फ़ॉल्स पॉज़िटिव और फ़ॉल्स नेगेटिव दरों के साथ लचीले डिटेक्शन सुनिश्चित करते हैं:
| गेट | प्रश्न | क्या पकड़ता है |
|---|---|---|
| G - Generalizable | क्या यह दोहराने योग्य है? | IOC-आधारित नियम जो जल्दी समाप्त हो जाते हैं |
| A - Additive | क्या यह कवरेज अंतराल को भरता है? | डुप्लिकेट या अनावश्यक डिटेक्शन |
| T - Tunable | क्या हम हमले को सामान्य से अलग कर सकते हैं? | बेसलाइन शोर बेमेल (शीर्ष FP कारण) |
| E - Exposure-tested | क्या हमने इवेज़न को कवर किया? | एकल-आयामीय डिटेक्शन |
| S - Sustainable | क्या हम इसे बनाए रख सकते हैं? | उच्च-मात्रा, कम-TP नियम |
निर्णय BASE स्कोर (/5) पर आधारित हैं। ADVANCED सत्यापन विधियों के लिए .claude/skills/gates/ देखें।
त्वरित शुरुआत — यह अपने सहायक को टाइप करें; /gates एक स्किल है, शेल कमांड नहीं:
/gates --hunt H-0001
Verdict प्रकार:
एक gate FAIL स्कोर बैंड को ओवरराइड करता है, और जब दो gates विफल होते हैं तो
इस क्रम में पहला मैच जीतता है: A→DROP, G→TIME_BOX, E→HOLD, S→RECURRING_HUNT, T→CONDITIONAL। ऊपर दिए गए
बैंड केवल तब लागू होते हैं जब कोई gate FAIL न हुआ हो। पूरा नियम:
.claude/skills/gates/SKILL.md चरण 4।
नोट: GATES का "PROMOTE" verdict का अर्थ है एक डिटेक्शन रूल तैनात करना। यह athf hunt promote से भिन्न है, जो hunt फ़ाइलों को निर्देशिकाओं के बीच स्थानांतरित करता है।
ADEF (Detection Engineering Framework) के साथ एकीकरण:
GATES सत्यापन के बाद, प्रोडक्शन डिटेक्शन इंजीनियरिंग के लिए ADEF पर आगे बढ़ें:
ATHF Workspace                    ADEF Workspace
──────────────                    ──────────────
Hunt (LOCK)
   ↓
GATES Validate
   ↓
H-XXXX_GATES.yaml  ────────────→  FORGE (F-O-R-G-E)
                                     ↓
                                  Production Rule
पूर्ण कार्यप्रवाह:
ATHF कार्यक्षेत्र में, शिकार को मान्य करें — सहायक इनपुट, शेल कमांड नहीं:
/gates --hunt H-0903
→ hunt-promotion-analysis/H-0903_GATES.yaml लिखता है (प्रति hunt एक फ़ाइल, अंदर N
उम्मीदवार)। जिस hunt का निर्णय archival (HOLD, DROP, TIME_BOX,
RECURRING_HUNT) होता है, वह इसके बजाय एक .md narrative उत्सर्जित करता है — बनाने के लिए कोई नियम नहीं है, इसलिए
चरण 2 केवल .yaml आउटपुट पर लागू होता है।
उस दस्तावेज़ को ADEF में आयात करें:
adef hunt-promote --gates ~/athf-workspace/hunt-promotion-analysis/H-0903_GATES.yaml
# --dry-run first to preview what it would mint
Deployable उम्मीदवार प्रत्येक Find चरण पर एक D-XXXX, एक कैटलॉग रिकॉर्ड
और एक जर्नल के साथ पहुँचते हैं; archival वाले skipped के रूप में रिपोर्ट किए जाते हैं। कोई cd आवश्यक नहीं — ADEF अपना workspace ADEF_WORKSPACE (डिफ़ॉल्ट ~/work/adef-workspace/) से resolve करता है। पुष्टि करें कि आपके ADEF में यह मोड है adef hunt-promote --help के साथ।

