

एक शक्तिशाली वेब एप्लिकेशन जो जाँचता है कि आपका वेब एप्लिकेशन फ़ायरवॉल (WAF) सामान्य आक्रमण वैक्टरों से कितनी अच्छी तरह सुरक्षा करता है।
→ waf-checker.com ←

विशेषताएँ
सुरक्षा परीक्षण
- 19+ आक्रमण श्रेणियाँ बिना किसी अतिरिक्त कॉन्फ़िगरेशन के: SQL इंजेक्शन, XSS, पथ ट्रैवर्सल, कमांड इंजेक्शन, SSRF, NoSQL इंजेक्शन, LFI, LDAP इंजेक्शन, XXE, SSTI, CRLF, और अधिक
- 9 उन्नत बायपास श्रेणियाँ एन्कोडिंग विविधताओं, प्रोटोकॉल स्मगलिंग, और फ्रेमवर्क-विशिष्ट पेलोड के साथ
- 344+ पेलोड PAPAMICA/waf-payloads से गतिशील रूप से लोड होते हैं
- गलत-सकारात्मक (फ़ॉल्स पॉज़िटिव) परीक्षण यह सुनिश्चित करने के लिए कि वैध ट्रैफ़िक अवरुद्ध न हो
- HTTP विधि परीक्षण GET, POST, PUT और DELETE में
WAF पहचान और बायपास
- स्वचालित WAF पहचान — Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP, और 15+ अन्य WAF की पहचान करता है
- उन्नत बायपास तकनीकें — डबल एन्कोडिंग, यूनिकोड, मिश्रित केस, टिप्पणी अस्पष्टीकरण
- WAF-विशिष्ट बायपास उत्पादन — पहचाने गए WAF के अनुसार अनुकूलित रणनीतियाँ
- HTTP हेरफेर परीक्षण — वर्ब टैम्परिंग, पैरामीटर प्रदूषण, कंटेंट-टाइप भ्रम, अनुरोध स्मगलिंग
पूर्ण टोह (फुल रेकॉन)

- टेक्नोलॉजी फ़िंगरप्रिंटिंग — CMS पहचान (WordPress, Drupal, Joomla, Shopify…), फ्रेमवर्क, वेब सर्वर, CDN/WAF, एनालिटिक्स टूल्स, और 25+ जावास्क्रिप्ट लाइब्रेरी
- DNS विश्लेषण — A, AAAA, CNAME, MX, NS, TXT, SOA रिकॉर्ड इन्फ्रास्ट्रक्चर पहचान के साथ
- WHOIS और IP भू-स्थान — ISP, संगठन, ASN, स्थान, रिवर्स DNS (PTR)
- सबडोमेन खोज — प्रमाणपत्र पारदर्शिता लॉग (crt.sh) और DNS ब्रूट-फोर्स के माध्यम से
- रिवर्स IP लुकअप — एक ही IP पर होस्ट किए गए सभी डोमेन खोजें (साझा होस्टिंग पहचान)
- SSL/TLS प्रमाणपत्र विवरण — जारीकर्ता, वैधता, विषय वैकल्पिक नाम (SANs), सीरियल नंबर
- CMS गहन विश्लेषण — WordPress थीम, प्लगइन्स संस्करणों के साथ; Drupal मॉड्यूल
- पथ प्रोबिंग — robots.txt, sitemap.xml, security.txt, सामान्य व्यवस्थापक पथ
- कुकी विश्लेषण — Secure, HttpOnly, SameSite फ़्लैग
- ओपन ग्राफ़ और सोशल मेटाडेटा निष्कर्षण
- RSS/Atom फ़ीड और ईमेल पता खोज
- परिणाम निर्यात JSON, HTML रिपोर्ट, या स्क्रीनशॉट (PNG) के रूप में
सुरक्षा हेडर ऑडिट
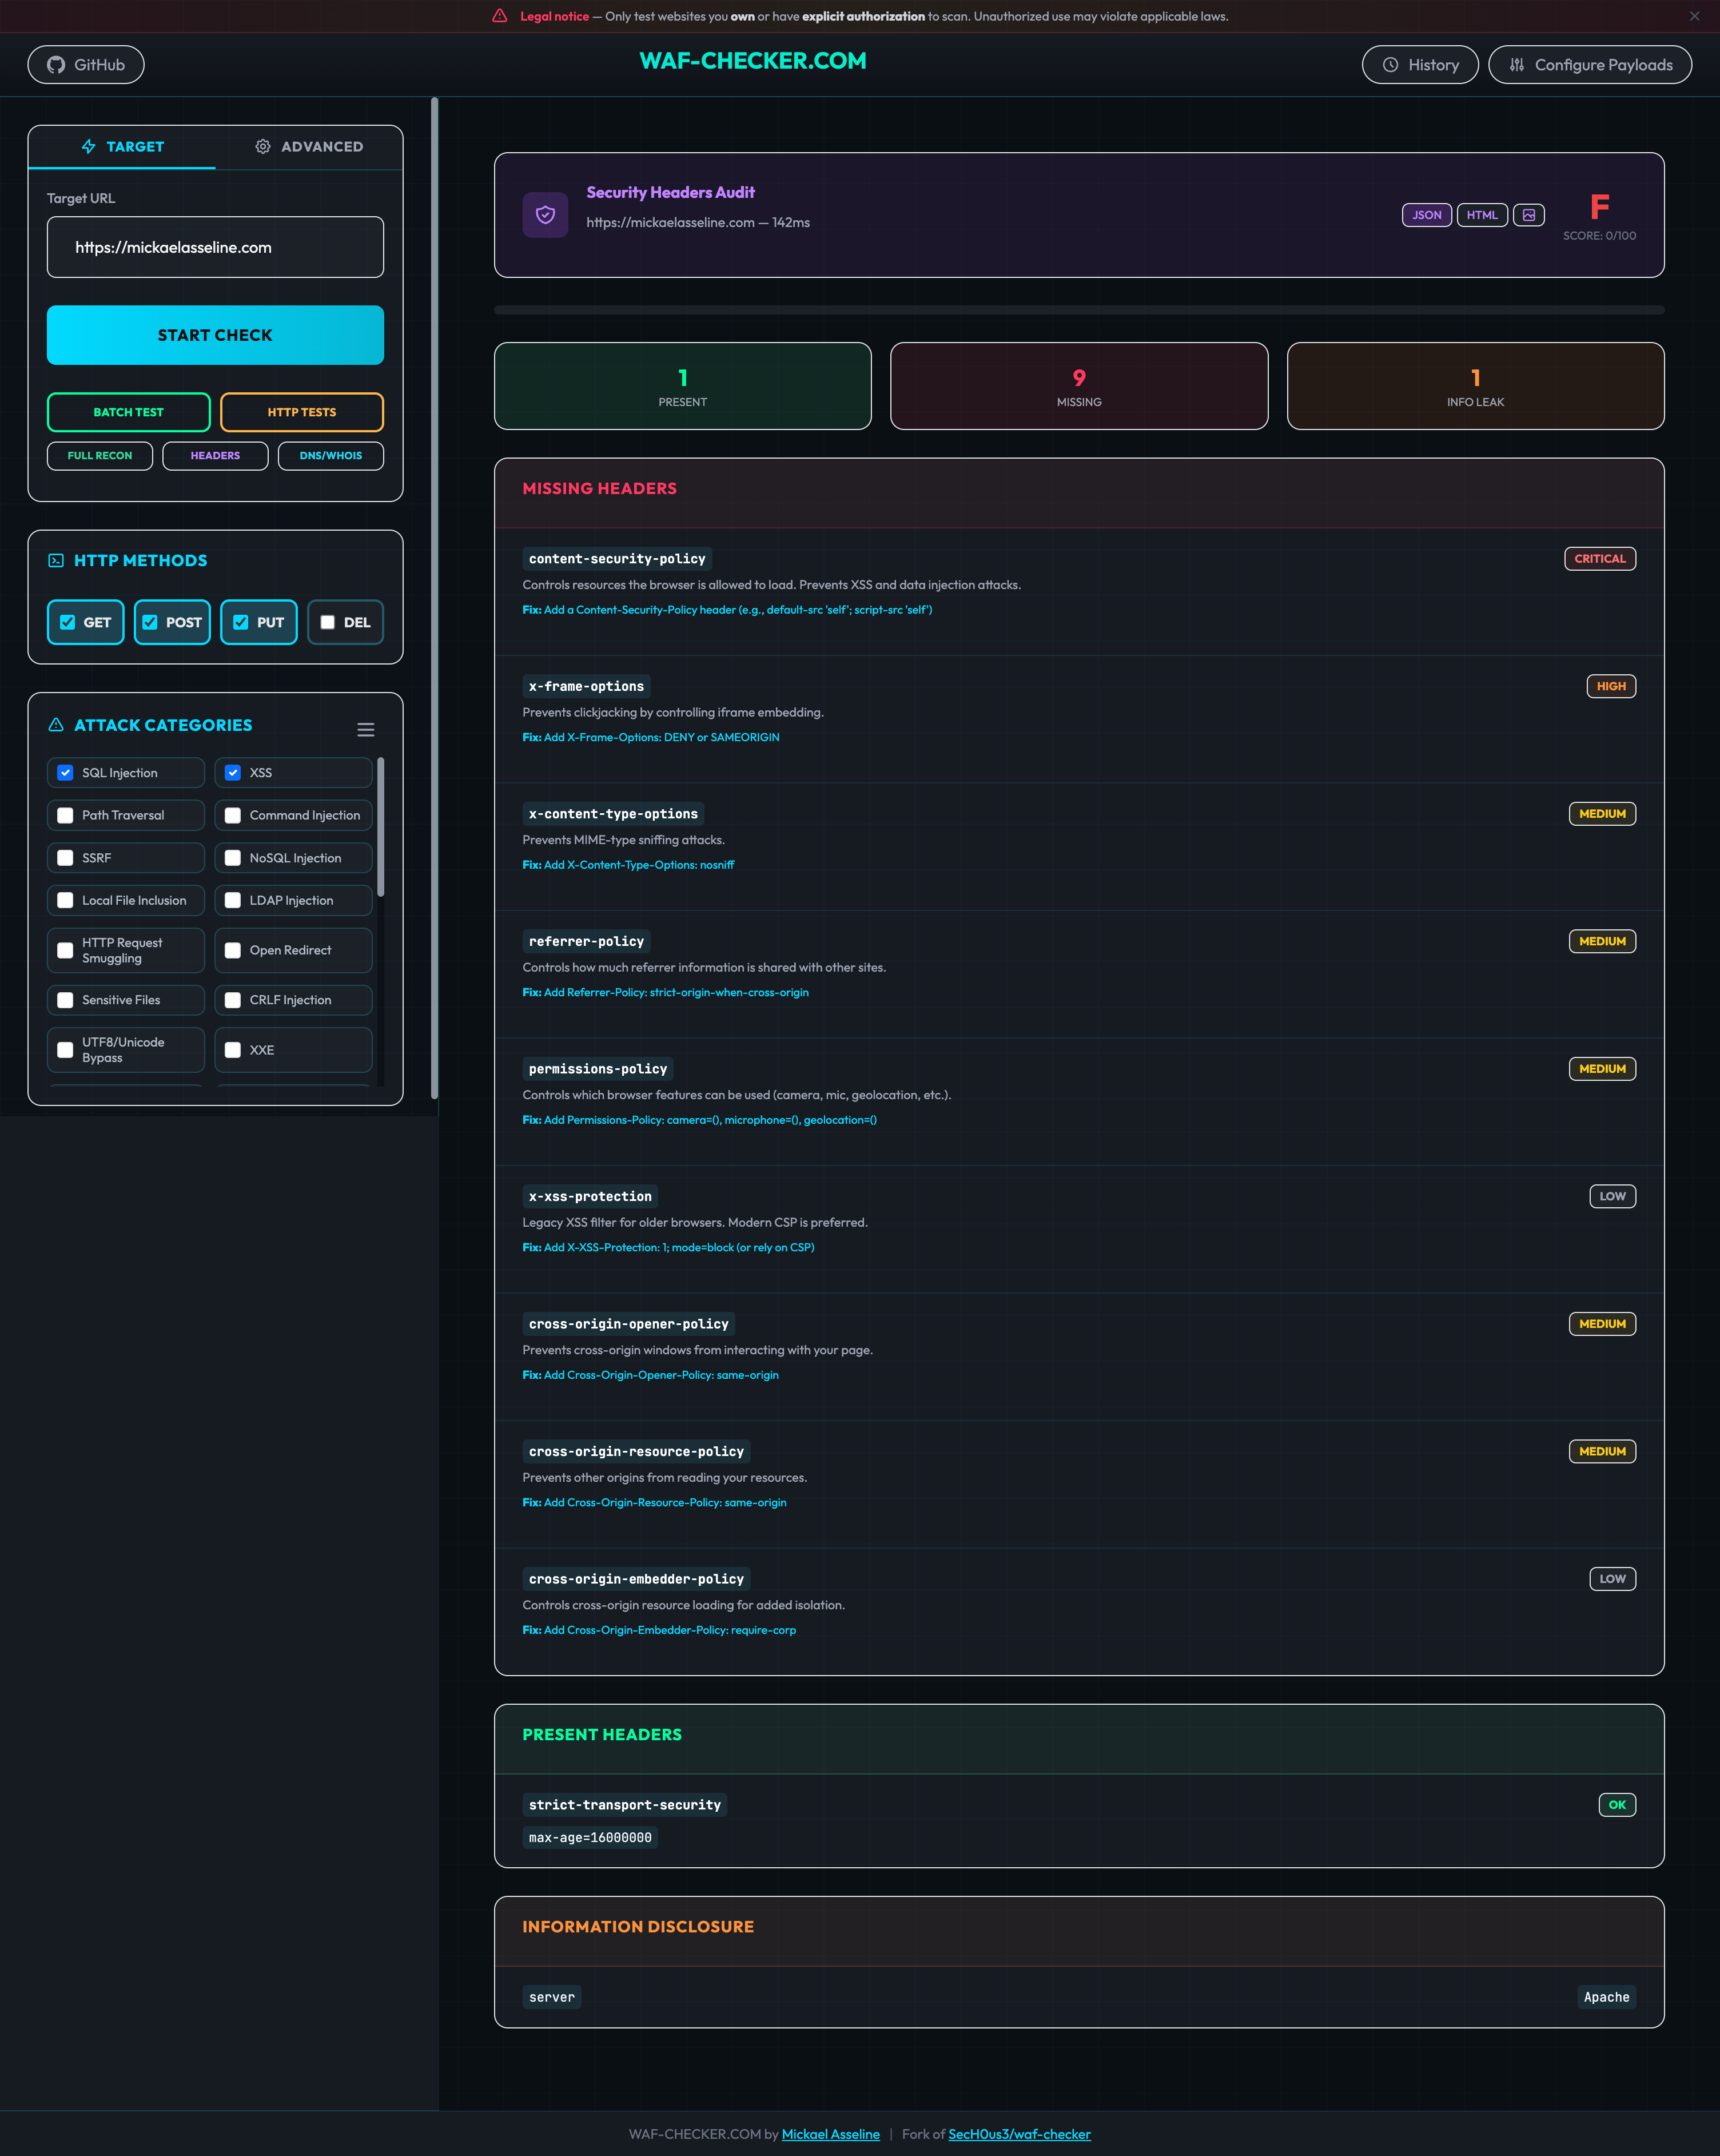
- ग्रेड स्कोरिंग (A+ से F) HTTP सुरक्षा हेडर का
- विस्तृत विश्लेषण CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- सूचना प्रकटीकरण पहचान — सर्वर संस्करण, powered-by हेडर, डीबग हेडर
- कार्रवाई योग्य सिफारिशें प्रत्येक गायब या गलत कॉन्फ़िगर किए गए हेडर के लिए
- परिणाम निर्यात JSON, HTML रिपोर्ट, या स्क्रीनशॉट (PNG) के रूप में
गति परीक्षण

- प्रदर्शन स्कोर (0–100) समस्याओं की संख्या और स्थिति के साथ
- लाइटहाउस-शैली स्कोर (स्थानीय रूप से अनुमानित) — प्रदर्शन, अभिगम्यता, सर्वोत्तम अभ्यास, SEO
- कोर वेब वाइटल्स — FCP, LCP, TBT, CLS, स्पीड इंडेक्स, TTI रंग-कोडित प्रतिक्रिया के साथ
- समय विभाजन — DNS लुकअप, TTFB, डाउनलोड, कुल लोड समय
- आकार विभाजन — कुल पृष्ठ भार और प्रकार के अनुसार (HTML, JavaScript, चित्र, फ़ॉन्ट)
- अनुकूलन सलाह और दंड/सुधार संकेत
- परिणाम निर्यात JSON, HTML रिपोर्ट, या स्क्रीनशॉट (PNG) के रूप में
DNS / WHOIS इंटेलिजेंस
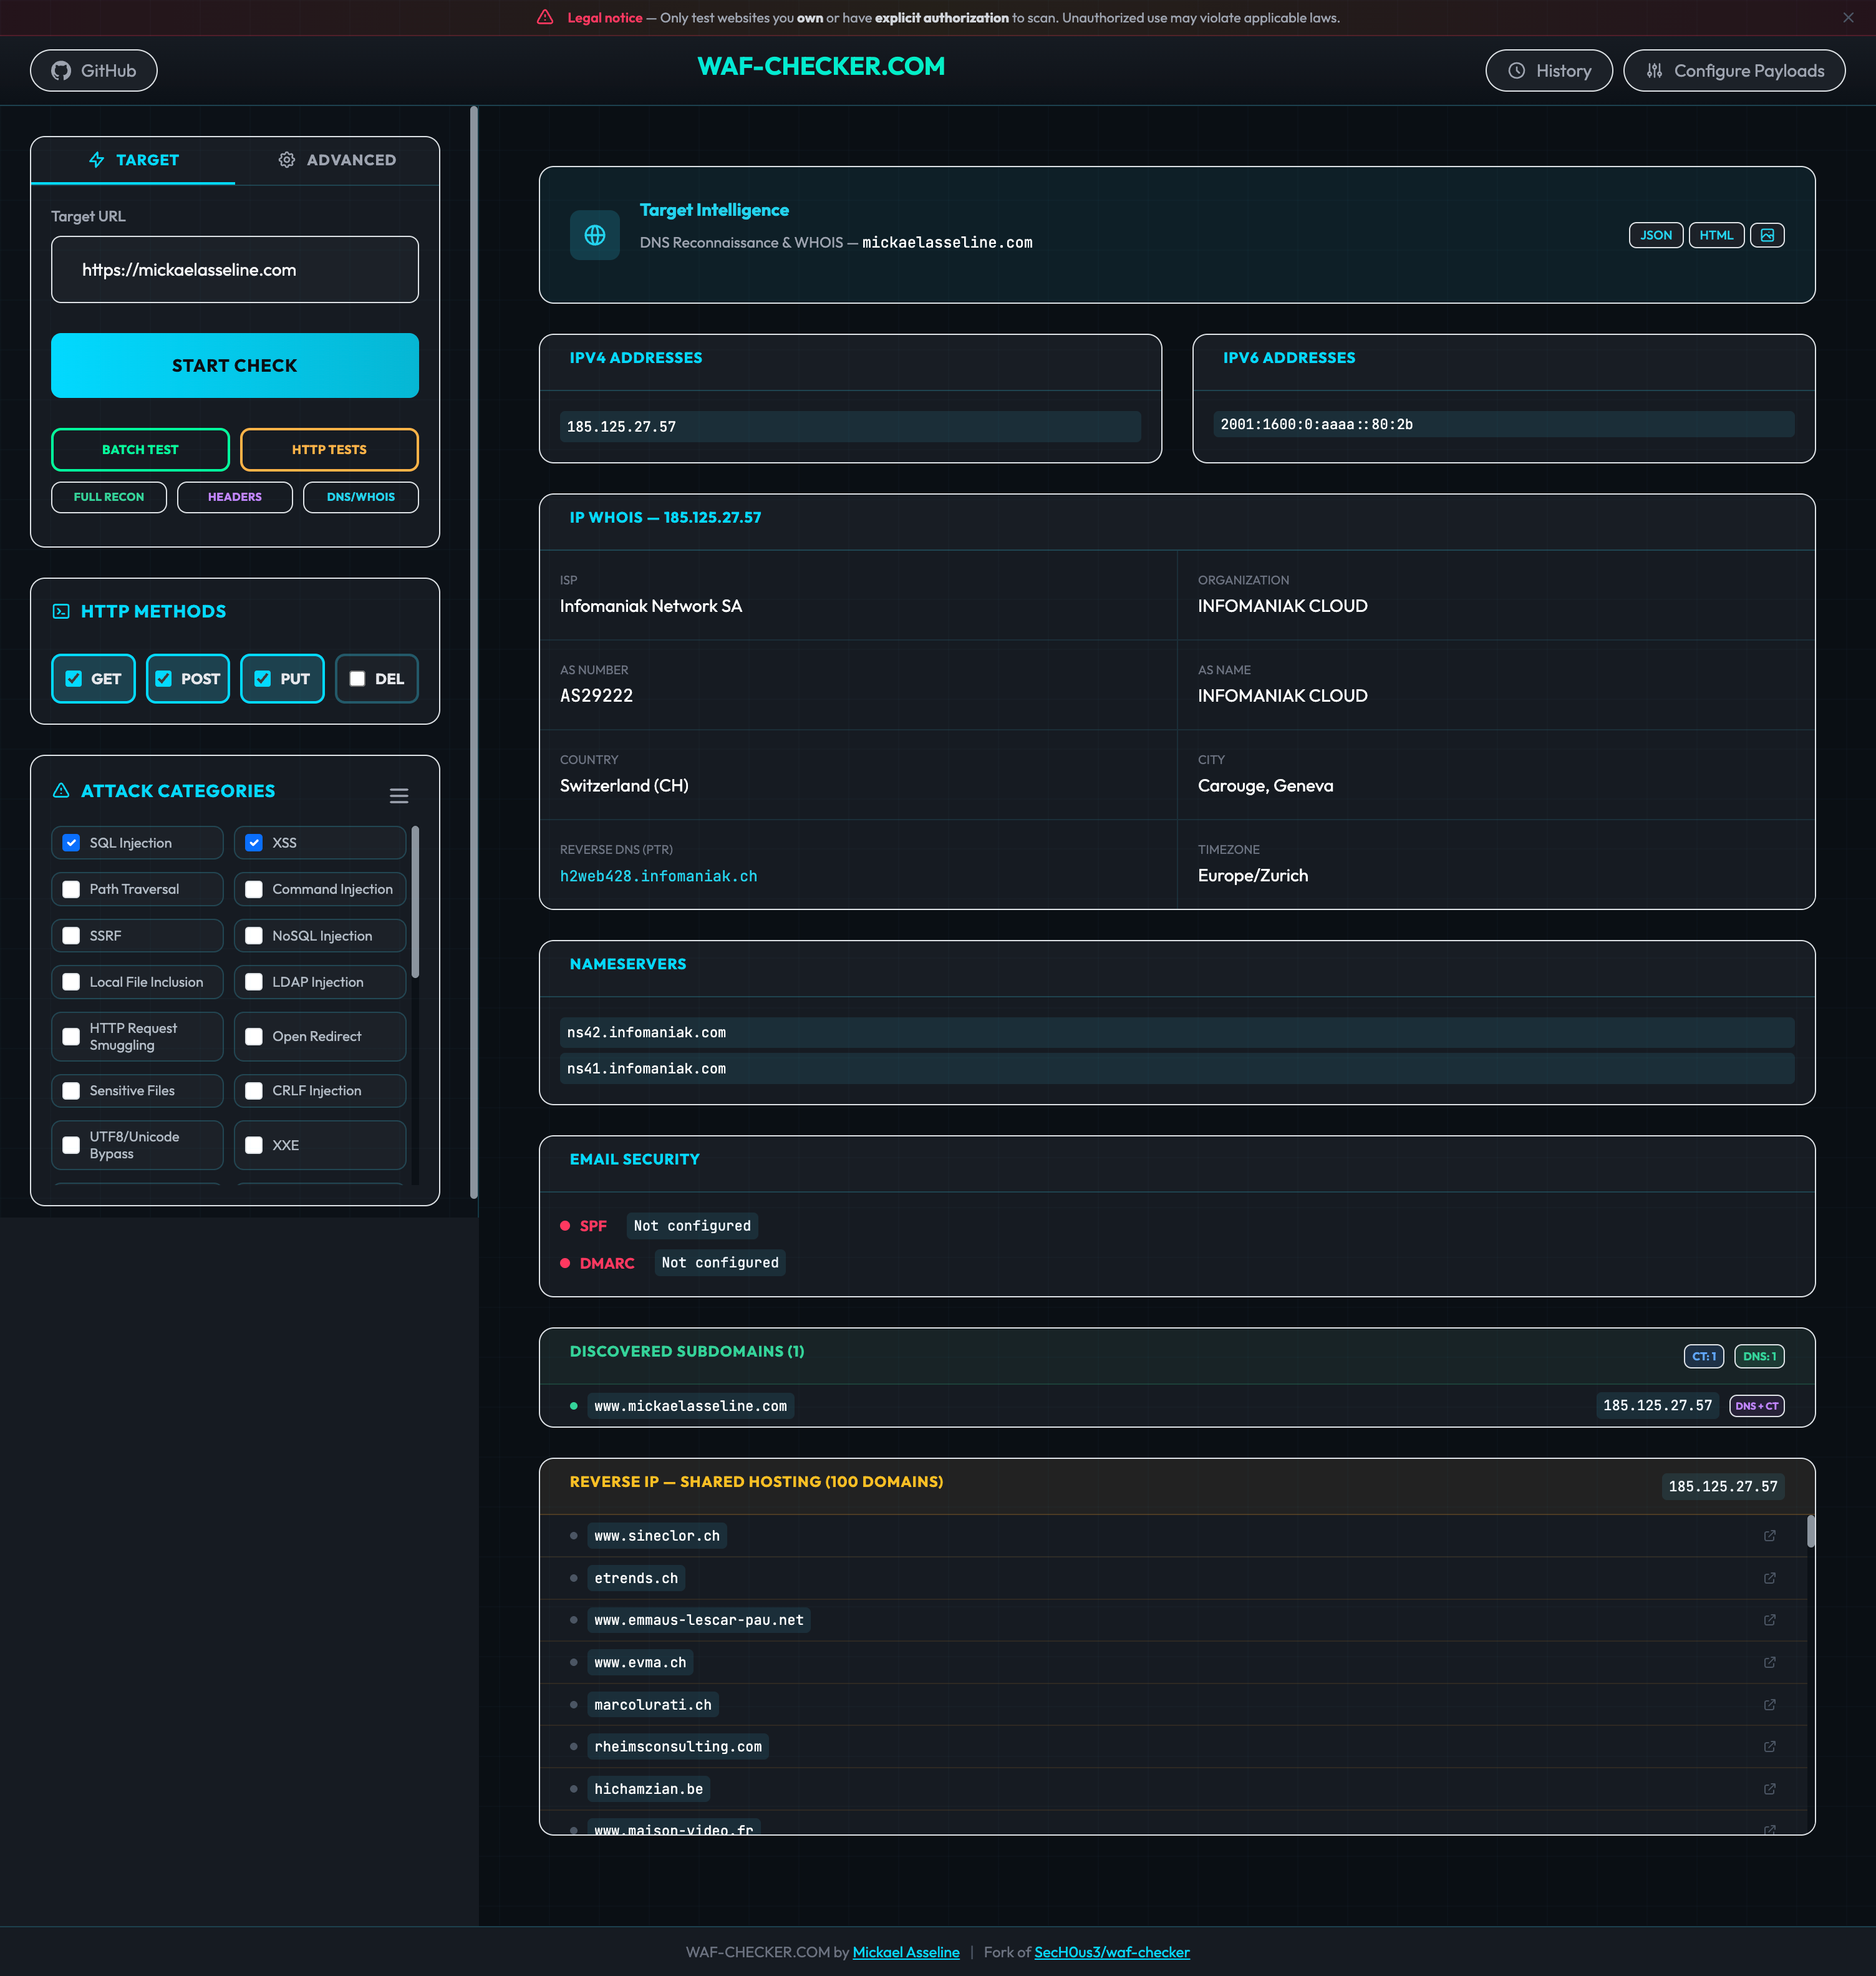
- पूर्ण DNS रिज़ॉल्यूशन — A, AAAA, CNAME, MX, NS, TXT रिकॉर्ड
- WHOIS डेटा IP भू-स्थान, ISP, ASN, और रिवर्स DNS के साथ
- ईमेल सुरक्षा ऑडिट — SPF और DMARC सत्यापन
- सबडोमेन गणना — प्रमाणपत्र पारदर्शिता + DNS ब्रूट-फोर्स
- रिवर्स IP लुकअप — एक ही IP साझा करने वाले सभी डोमेन
- इन्फ्रास्ट्रक्चर पहचान — रिकॉर्ड पैटर्न से CDN, ईमेल, और DNS प्रदाता
- परिणाम निर्यात JSON, HTML रिपोर्ट, या स्क्रीनशॉट (PNG) के रूप में
SEO ऑडिट

- कुल SEO स्कोर (0–100) पास किए गए/कुल जाँच के साथ
- श्रेणी के अनुसार स्कोर — मेटा टैग, तकनीकी, अनुक्रमणीयता, सामग्री, प्रदर्शन, सामाजिक, लिंक, URL, अभिगम्यता
- मेटा टैग सत्यापन — शीर्षक, विवरण, व्यूपोर्ट, कैनोनिकल, भाषा, कैरेक्टर सेट, फ़ेविकॉन, DOCTYPE, रोबोट्स
- साइटमैप और robots.txt विश्लेषण, पृष्ठ खोज, संरचित डेटा (JSON-LD)
- सामग्री विश्लेषण — शब्द गणना, पठनीयता, कीवर्ड घनत्व, टेक्स्ट-से-HTML अनुपात
- लिंक ऑडिट — आंतरिक/बाह्य, nofollow, खाली एंकर
- अभिगम्यता जाँच — lang, स्किप नेविगेशन, ARIA लैंडमार्क, फ़ॉर्म लेबल
- परिणाम निर्यात JSON, HTML रिपोर्ट, या स्क्रीनशॉट (PNG) के रूप में
वास्तविक समय परिणाम
- स्ट्रीमिंग परिणाम सर्वर-सेंट इवेंट्स (SSE) के माध्यम से — परिणाम आते ही देखें
- रंग-कोडित स्थिति कोड:
403 हरा — WAF ने आक्रमण को अवरुद्ध किया (संरक्षित)200 लाल — पेलोड पार हो गया (असुरक्षित)3xx नारंगी — रीडायरेक्ट (जाँच आवश्यक)4xx पीला — अन्य क्लाइंट त्रुटि
- स्थिति कोड द्वारा फ़िल्टर करने योग्य परिणाम वास्तविक समय सारांश बार के साथ
HTTP स्थिति संदर्भ

पेलोड कॉन्फ़िगरेशन
अंतर्निर्मित कॉन्फ़िगरेशन पैनल के माध्यम से पूरी तरह से अनुकूलन योग्य पेलोड प्रबंधन:
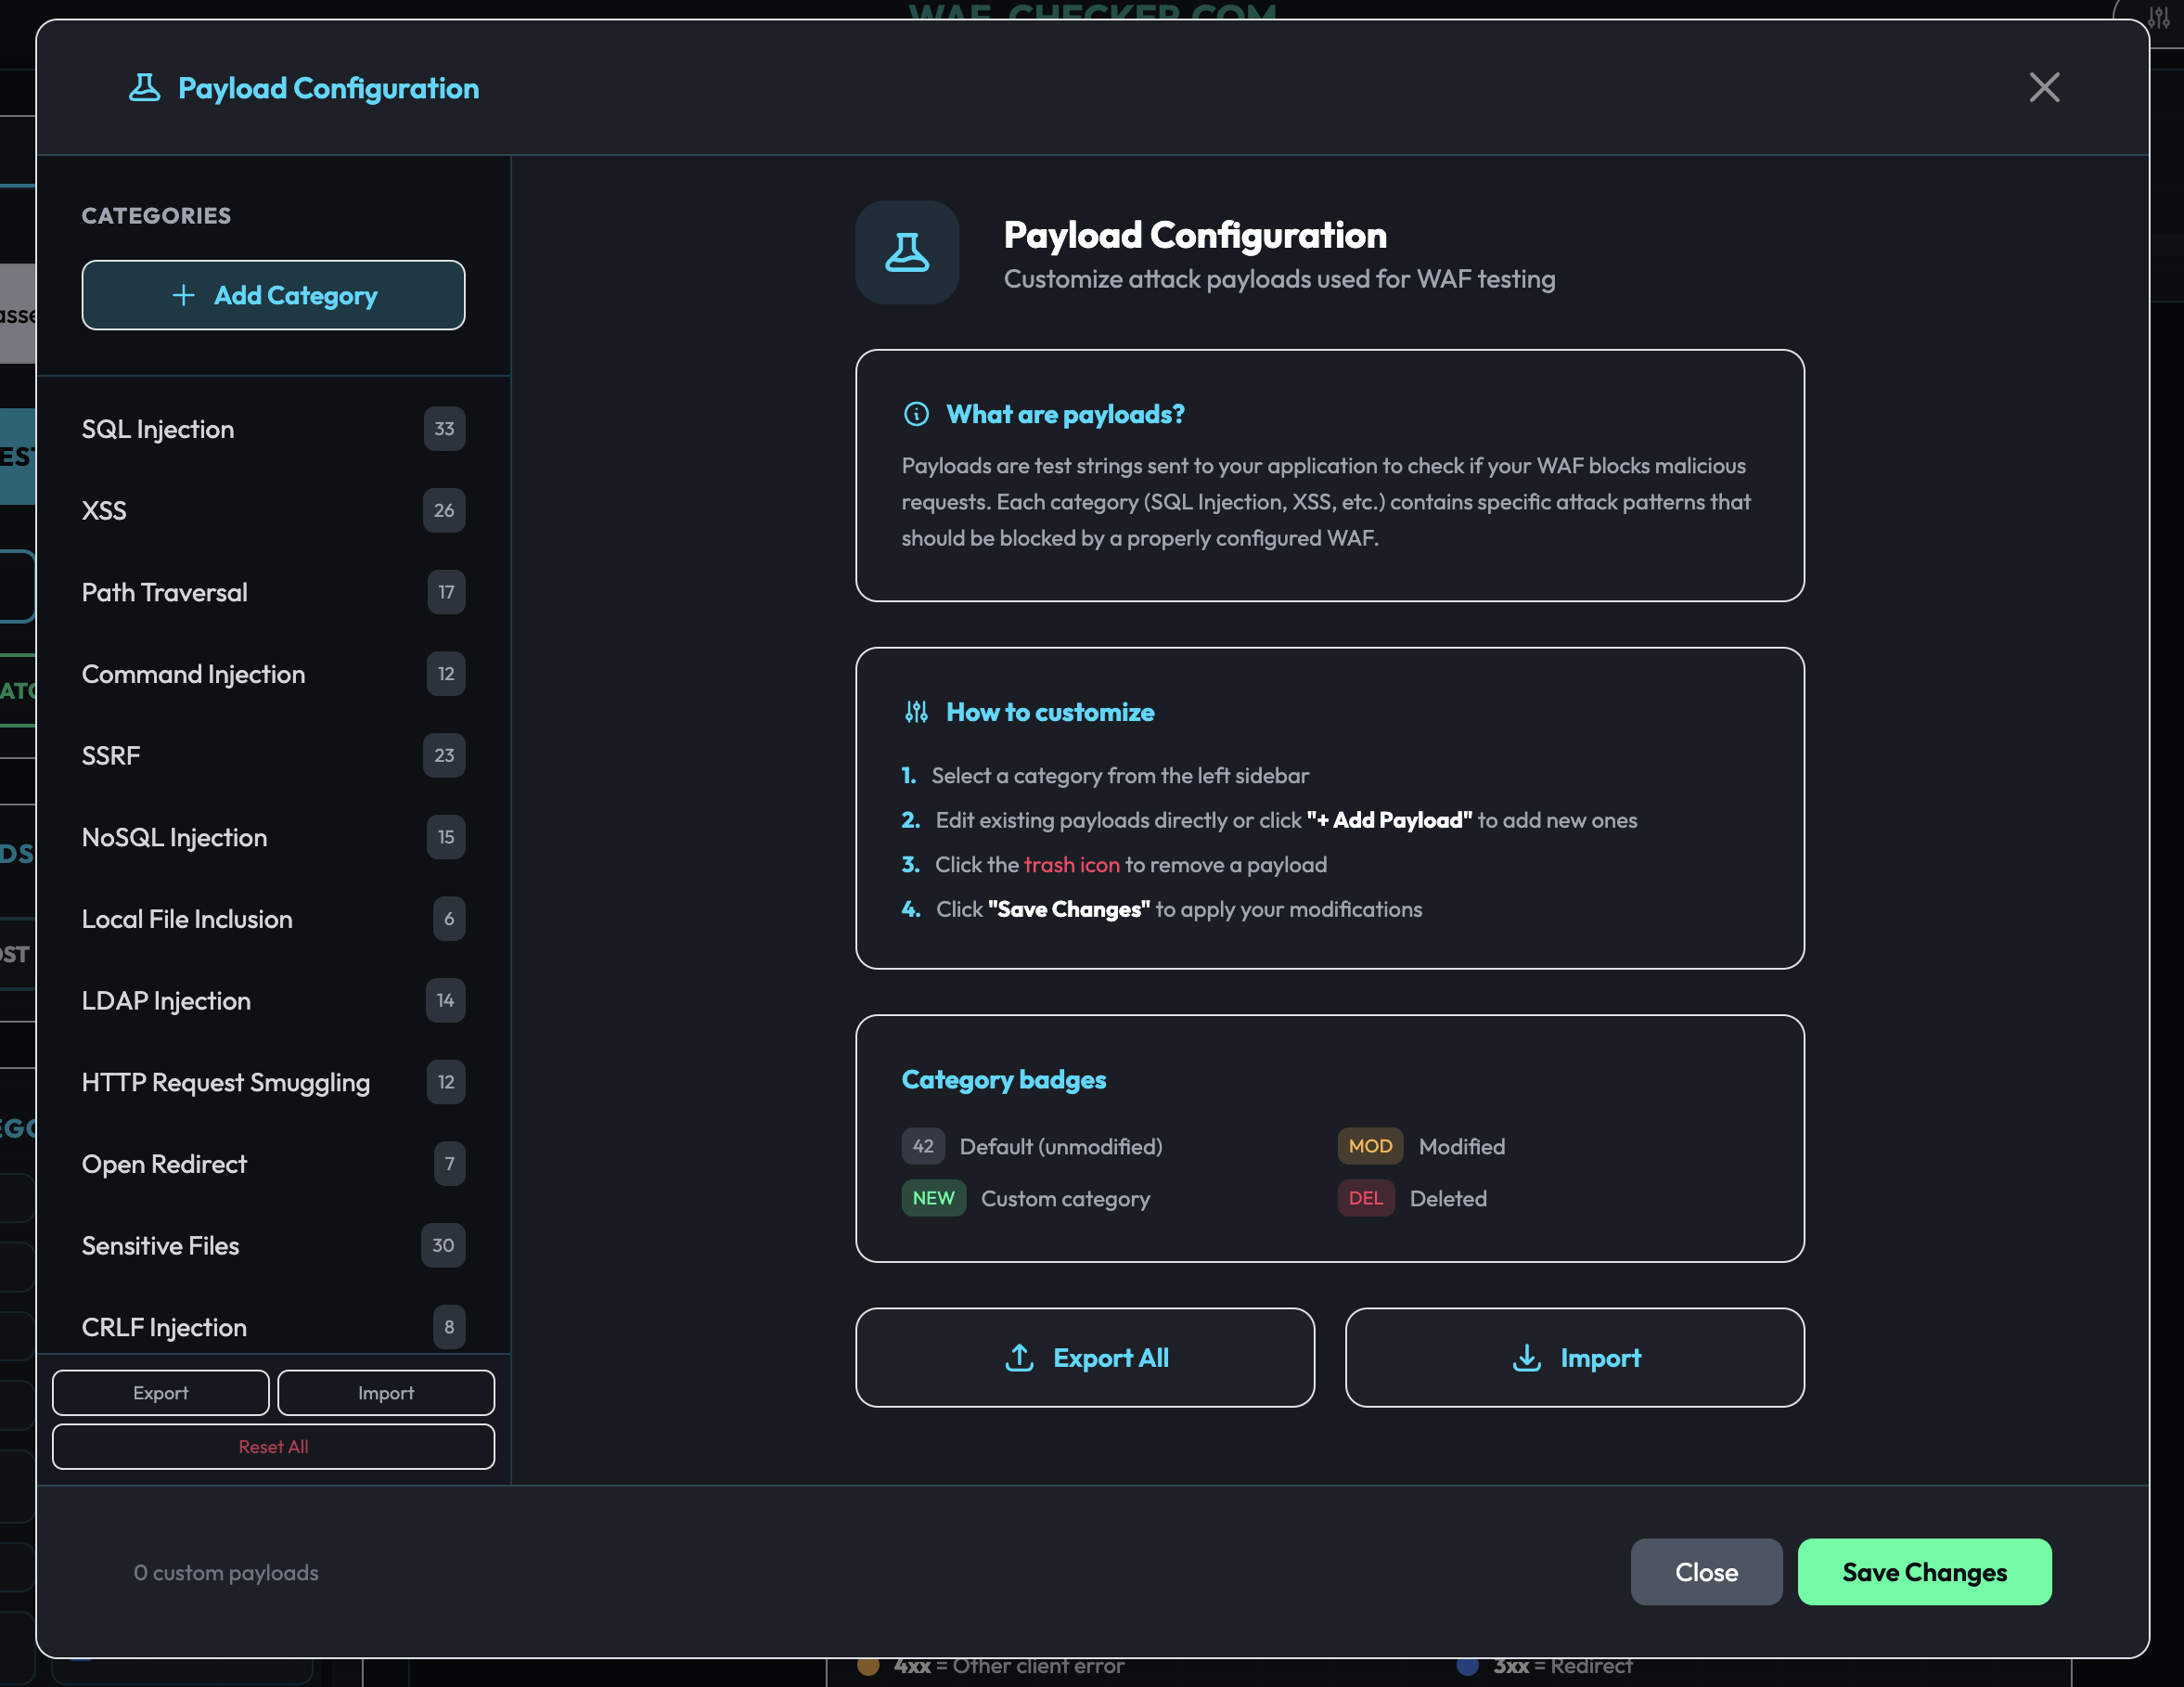

- सभी श्रेणियाँ पेलोड गणना के साथ ब्राउज़ करें
- व्यक्तिगत पेलोड जोड़ें, संपादित करें या हटाएँ
- कस्टम श्रेणियाँ बनाएँ
- प्रति श्रेणी अलग आक्रमण पेलोड और गलत-सकारात्मक पेलोड
- पेलोड कॉन्फ़िगरेशन निर्यात/आयात करें
- परिवर्तन localStorage में बने रहते हैं
सुरक्षा एनालिटिक्स
स्कोरिंग के साथ विस्तृत भेद्यता मूल्यांकन रिपोर्ट:

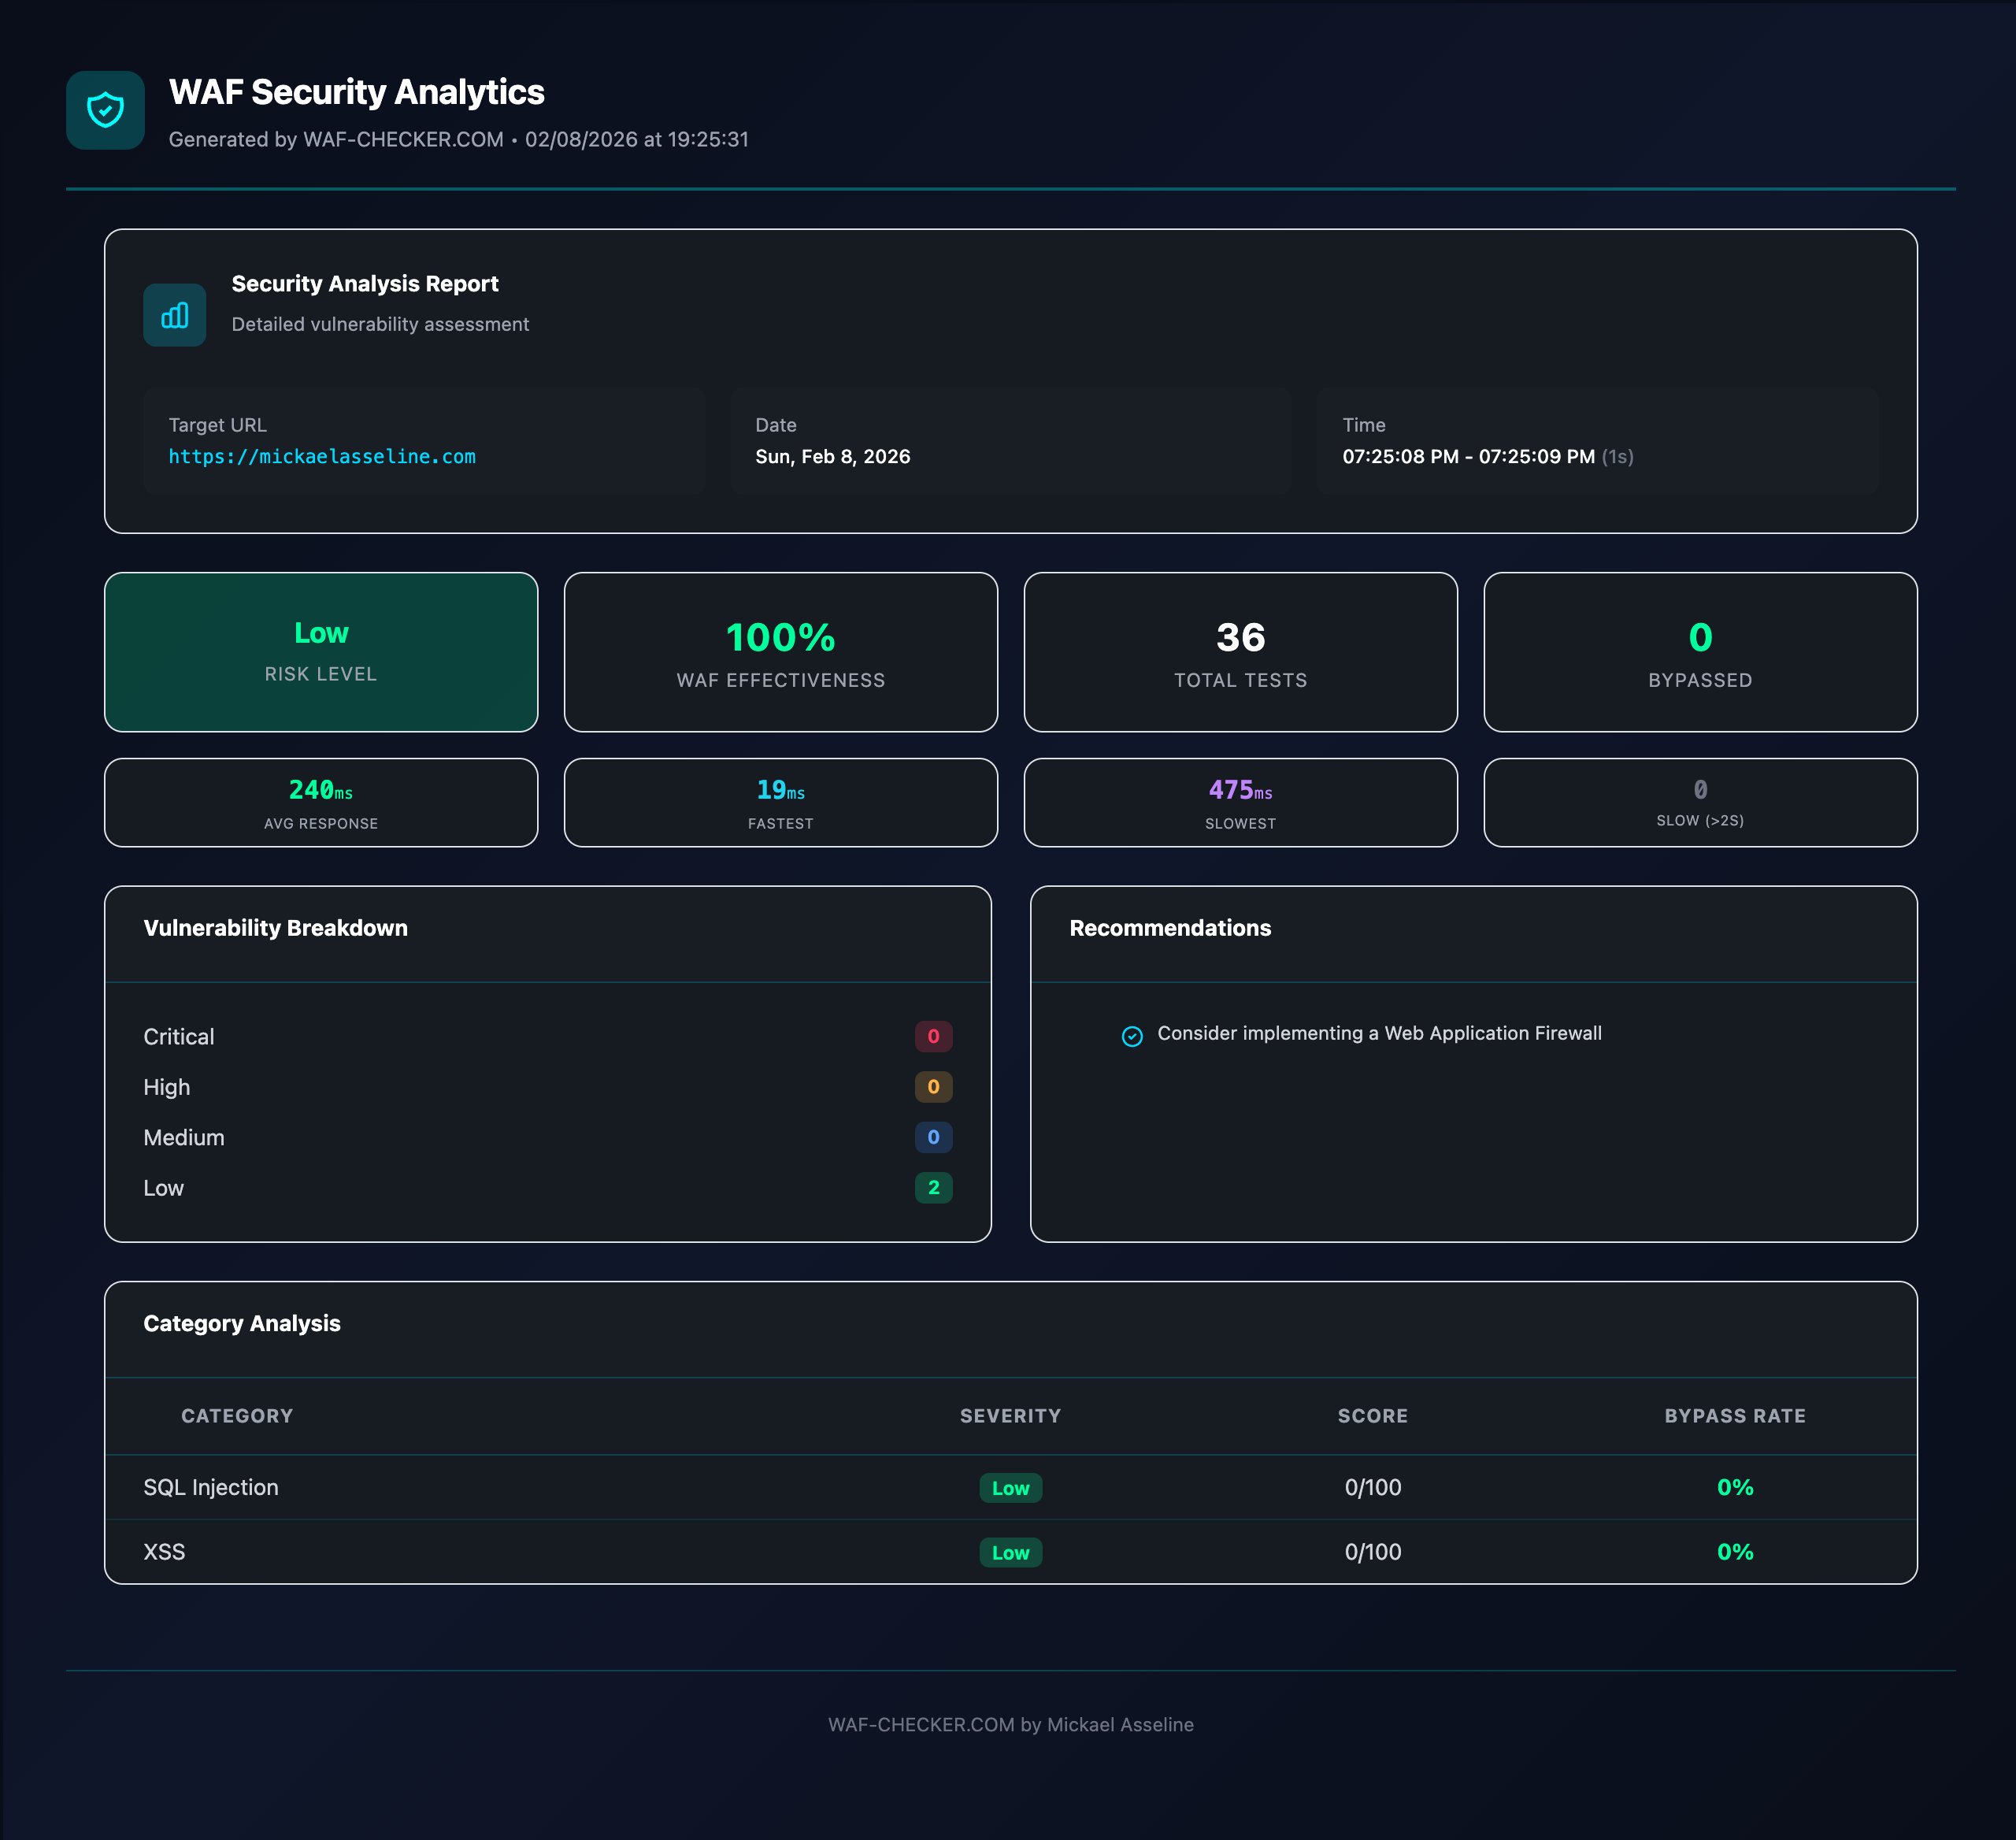
- WAF प्रभावशीलता स्कोर — अवरुद्ध आक्रमणों का प्रतिशत
- जोखिम स्तर मूल्यांकन — गंभीर, उच्च, मध्यम, निम्न
- गंभीरता के अनुसार भेद्यता विभाजन
- श्रेणी-स्तरीय विश्लेषण बायपास दरों के साथ
- कार्रवाई योग्य सिफारिशें
निर्यात और रिपोर्टिंग

- परिणाम JSON, CSV, या HTML रिपोर्ट के रूप में निर्यात करें
- कार्यकारी सारांश के साथ पेशेवर HTML रिपोर्ट
- स्कोर के साथ प्रति-श्रेणी भेद्यता मूल्यांकन
- साझा करने के लिए स्क्रीनशॉट समर्थन (ब्रांडिंग के साथ PNG)
- सभी रेकॉन/ऑडिट सुविधाएँ JSON, HTML और स्क्रीनशॉट निर्यात का समर्थन करती हैं
सार्वजनिक API









